
Pod 实现机制
Pod 为了亲密性应用而存在:
- 两个应用需要通过 127.0.0.1 或者 Socket 通信;
- 两个应用之间发生文件交互;
- 两个应用发生频繁的调用
共享网络
Pod 中的所有容器拥有同一个 IP 地址:
# 生成 Pod 的  YAML 文件

[root@k8s-master01 ~]# cat pod.yaml

apiVersion: v1

kind: Pod

metadata:

  labels:

    app: my-podz

  name: my-podz

  namespace: default

spec:

  containers:

  - name: nginx-demoz

    image: nginx:1.8

  - name: java-demoz

    image: www.myharbor.com/wangqihan/java-demo:v1

# 创建 Pod

[root@k8s-master01 ~]# kubectl apply -f pod.yaml

[root@k8s-master01 ~]# kubectl get pods

NAME                    READY   STATUS    RESTARTS   AGE

my-podz                 2/2     Running   0          11s

# 进入 java-demoz 查看 IP 地址

[root@k8s-master01 ~]# kubectl exec -it my-podz -c java-demoz bash

root@my-podz:/usr/local/tomcat# ip a

1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000

    link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00

    inet 127.0.0.1/8 scope host lo

       valid_lft forever preferred_lft forever

3: eth0@if22: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1450 qdisc noqueue state UP group default

    link/ether ce:67:02:aa:10:c2 brd ff:ff:ff:ff:ff:ff link-netnsid 0

    inet 10.244.1.15/24 brd 10.244.1.255 scope global eth0

       valid_lft forever preferred_lft forever

root@my-podz:/usr/local/tomcat# ps -ef

UID         PID   PPID  C STIME TTY          TIME CMD

root          1      0 14 01:31 ?        00:00:24 /usr/local/openjdk-8/bin/java -Djava.util.logging.config.file=/usr/local/tomcat/conf/logging

root         40      0  0 01:33 pts/0    00:00:00 bash

root         46     40  0 01:34 pts/0    00:00:00 ps -ef

# 进入 nginx-demoz 查看 IP 地址

[root@k8s-master01 ~]# kubectl exec -it my-podz -c nginx-demoz bash

root@my-podz:/# ip a

1: lo: <LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN group default qlen 1000

    link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00

    inet 127.0.0.1/8 scope host lo

       valid_lft forever preferred_lft forever

3: eth0@if22: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1450 qdisc noqueue state UP group default

    link/ether ce:67:02:aa:10:c2 brd ff:ff:ff:ff:ff:ff

    inet 10.244.1.15/24 brd 10.244.1.255 scope global eth0

       valid_lft forever preferred_lft forever

root@my-podz:/# ps -ef

UID         PID   PPID  C STIME TTY          TIME CMD

root          1      0  0 01:31 ?        00:00:00 nginx: master process nginx -g daemon off;

nginx         6      1  0 01:31 ?        00:00:00 nginx: worker process

root          7      0  0 01:34 pts/0    00:00:00 bash

root         13      7  0 01:34 pts/0    00:00:00 ps -ef
共享存储
为了持久化保存容器的数据,可以使用 Kubernetes Volume
Volume 存储卷 是 Pod 中能够被多个容器访问的共享目录,Kubernetes 的 Volume 概念,用途和目的与 Docker 的 Volume 类似,但两者不能等价:
- 首先,Kubernetes 中的 Volume 定义在 Pod 上,被一个 Pod 里的多个容器挂在到具体的文件目录下;
- 其次,Kubernetes 中的 Volume 与 Pod 生命周期相同,但与 Docker 容器生命周期不相关,容器终止或者重启时,Volume 中的数据也不会丢失;
- 最后,Kubernetes 中的 Volume 支持多种 backend 类型,包括 emptyDir、hostPath、GCE Persistent Disk、AWS Elastic Block Store、NFS、Ceph 等。
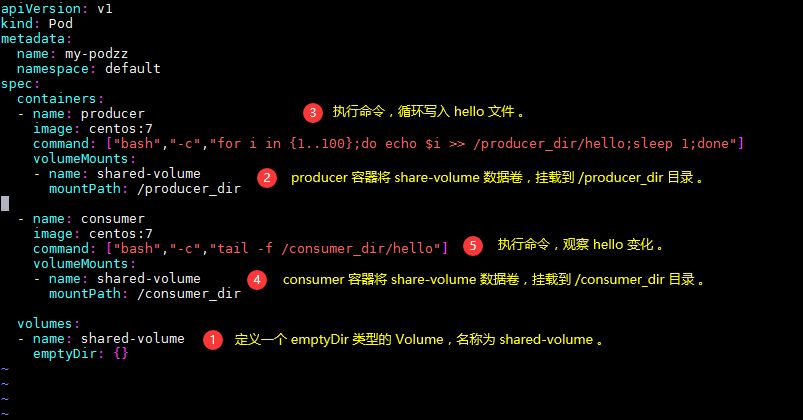
[root@k8s-master01 ~]# vim mypodzz.yaml

apiVersion: v1

kind: Pod

metadata:

  name: my-podzz

  namespace: default

spec:

  containers:

  - name: producer

    image: centos:7

    command: ["bash","-c","for i in {1..100};do echo $i >> /producer_dir/hello;sleep 1;done"]

    volumeMounts:

    - name: shared-volume

      mountPath: /producer_dir

  - name: consumer

    image: centos:7

    command: ["bash","-c","tail -f /consumer_dir/hello"]

    volumeMounts:

    - name: shared-volume

      mountPath: /consumer_dir

  volumes:

  - name: shared-volume

    emptyDir: {}

# 创建 Pod 资源

[root@k8s-master01 ~]# kubectl apply -f podzz.yaml

# 检查 Pod 资源状态

[root@k8s-master01 ~]# kubectl get pods

NAME                    READY   STATUS    RESTARTS   AGE

my-podzz                2/2     Running   0          20s

# 查看 comsumer 容器内挂载目录

[root@k8s-master01 ~]# kubectl exec -it my-podzz -c consumer bash

[root@my-podzz /]# cat /consumer_dir/hello

1

2

3

...

# 查看 producer 容器内挂载目录

[root@k8s-master01 ~]# kubectl exec -it my-podzz -c producer bash

[root@my-podzz /]# cat /producer_dir/hello

1

2

3

...
# 查看 Pod 资源详细信息,可以看到被分配到 k8s-node2 节点

[root@k8s-master01 ~]# kubectl describe pod my-podzz | tail -4

Name:         my-podzz

Namespace:    default

Priority:     0

Node:         k8s-node2/172.16.1.54

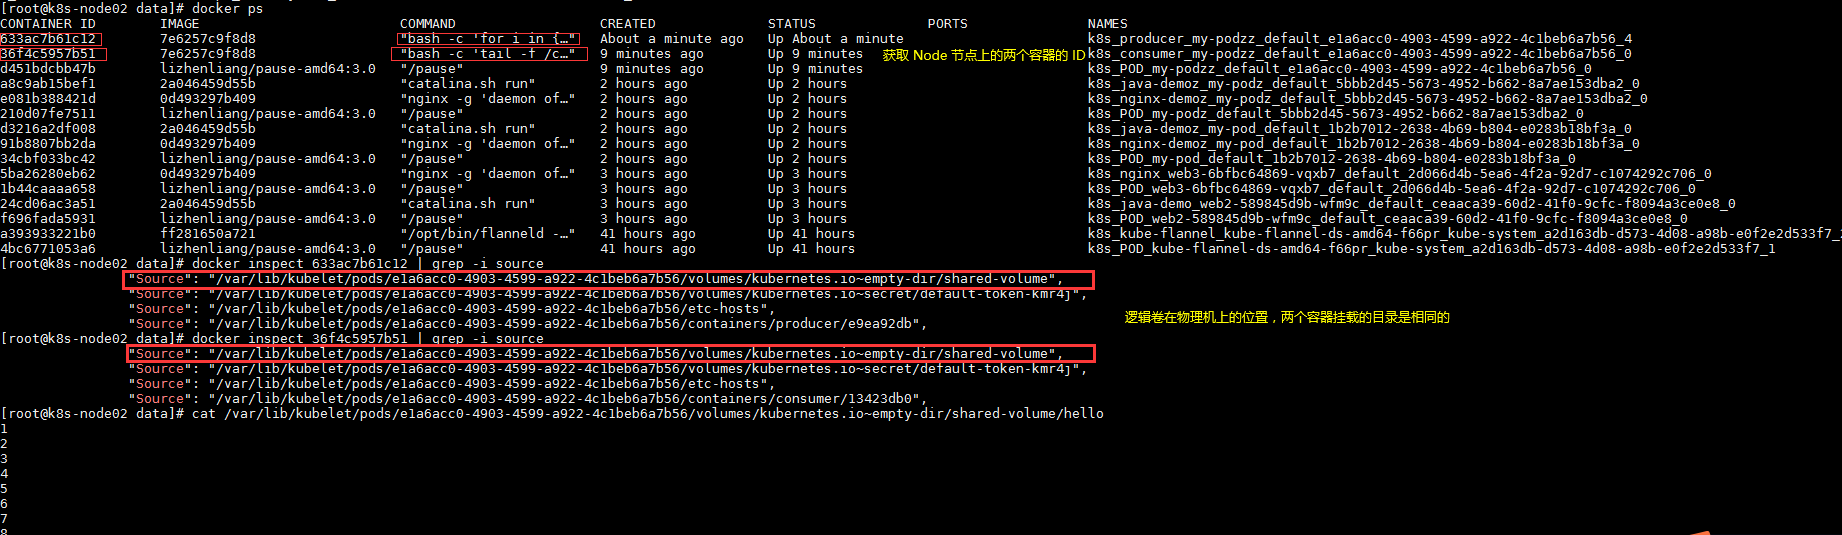
# 到 Node 节点上观察 Docker 容器

[root@k8s-node02 data]# docker ps

CONTAINER ID        IMAGE                         COMMAND                  CREATED              STATUS              PORTS               NAMES

633ac7b61c12        7e6257c9f8d8                  "bash -c 'for i in {…"   About a minute ago   Up About a minute                       k8s_producer_my-podzz_default_e1a6acc0-4903-4599-a922-4c1beb6a7b56_4

36f4c5957b51        7e6257c9f8d8                  "bash -c 'tail -f /c…"   9 minutes ago        Up 9 minutes                            k8s_consumer_my-podzz_default_e1a6acc0-4903-4599-a922-4c1beb6a7b56_0

# 观察挂载目录

[root@k8s-node02 data]# docker inspect 633ac7b61c12 | grep -i source

[root@k8s-node02 data]# docker inspect 36f4c5957b51 | grep -i source
Pod 实现机制的更多相关文章
- kubernetes之node资源紧缺时pod驱逐机制
在系统硬件资源紧缺的情况下保证node的稳定性, 是kubelet需要解决的一个重要问题 1.驱逐策略 kubelet持续监控主机的资源使用情况, 一旦出现资源紧缺的迹象, kubelet就会主动终止 ...
- Kubernetes — 深入解析Pod对象:基本概念(二)
作为 Kubernetes 项目里最核心的编排对象,Pod 携带的信息非常丰富.其中,资源定义(比如 CPU.内存等),以及调度相关的字段.在本篇,我们就先从一种特殊的 Volume 开始,来帮助你更 ...
- [Kubernetes]容器健康检查和恢复机制
在Kubernetes中,可以为Pod里的容器定义一个健康检查探针(Probe),这样Kubernetes会根据这个Probe的返回值决定这个容器的状态,而不是直接以容器是否允许(来自Docker返回 ...
- 十六, k8s集群资源需求和限制, 以及pod驱逐策略。
目录 容器的资源需求和资源限制 QoS Classes分类 Guaranteed Burstable Best-Effort kubernetes之node资源紧缺时pod驱逐机制 Qos Class ...
- 15. 深入解析Pod对象(二):使用进阶
15. 深入解析Pod对象(二):使用进阶 15.1 Projected Volume,投射数据卷 备注:Projected Volume 是 Kubernetes v1.11 之后的新特性 在 Ku ...
- 06 . Kubernetes之Pod控制器详细介绍及应用
Pod API属性详解 Pod是k8s集群中的最小编排单位.将这个设计落实到API对象上,容器就成了Pod属性里一个普通的字段.那么到底哪些属性属于Pod对象,哪些属性属于容器的呢?先看下面的一段描述 ...
- 第6章:深入理解Pod对象
Pod是最小的部署单元,也是后面经常配置的地方,本章节带你熟悉Pod中常见资源配置及参数. 也就是YAML这部分: ... template: metadata: labels: app: web s ...
- K8S——Pod
一.Pod概念 二.Pod存在的意义 三.Pod的实现机制 四.Pod镜像拉取策略 五.Pod资源限制 六.Pod重启机制 七.Pod的健康检查 八.Pod调度策略(创建Pod流程)
- kubernetes核心概念
摘抄自: https://www.cnblogs.com/zhenyuyaodidiao/p/6500720.html 1.基础架构 1.1 Master Master节点上面主要由四个模块组成:A ...
随机推荐
- linux命名小技巧(持续更新)
一 向某个文件批量加入内容 1.1 向/etc/wxm文件添加一大段内容可以使用这个命令 [root@registry easyrsa3]# cat <<EOF >varsset ...
- leetcode 321. 拼接最大数(单调栈,分治,贪心)
题目链接 https://leetcode-cn.com/problems/create-maximum-number/ 思路: 心都写碎了.... 也许就是不适合吧.... 你是个好人... cla ...
- Apache目录详解
Apache的主要目录和配置文件理解 参考链接:http://httpd.apache.org/docs/2.4/misc/security_tips.html 一.Apache主要配置文件注释(演示 ...
- 【linux】系统编程-7-网络编程
目录 前言 10. 网络编程 10.1 简要网络知识 10.2 IP协议 10.2.1 IP地址编址 10.2.2 特殊IP地址 10.2.1 首限广播地址 10.2.2 直接广播地址 10.2.3 ...
- MySQL增删改操作
增删改操作 增加 看语法 1. 插入完整数据(顺序插入) 语法一: INSERT INTO 表名(字段1,字段2,字段3-字段n) VALUES(值1,值2,值3-值n); #指定字段来插入数据,插入 ...
- CentOS7,非LVM根分区扩容步骤:
1.查看现有的分区大小 非LVM分区,目前磁盘大小为40G,根分区总容量为40G,(是自定义分区安装的) 2.关机增加磁盘大小至100G 如果你们是vmwaer虚拟软件安装的那如下入扩容: 3.查看磁 ...
- MySQL设计之Schema与数据类型优化
一.数据类型优化 1.更小通常更好 应该尽量使用可以正确存储数据的最小数据类型,更小的数据类型通常更快,因为它们占用更少的磁盘.内存和CPU缓存,并且处理时需要的CPU周期更少,但是要确保没有低估需要 ...
- CSGO项目
#include <Windows.h> #include <sstream> #include <iostream> #include <math.h> ...
- 关于Java客户端连接虚拟机中的Kafka时,无法发送、接收消息的问题
kafka通过控制台模拟消息发送和消息接收正常,但是通过javaAPI操作生产者发送消息不成功 消费者接收不到数据解决方案? 1.问题排查 (1)首先通过在服务器上使用命令行来模拟生产.消费数据,发现 ...
- autocommit 隔离级别 next lock gap lock 事务隔离级别和锁
autocommit 隔离级别 https://www.ibm.com/developerworks/cn/opensource/os-mysql-transaction-isolation-leve ...