
[转帖]传输层安全协议TLS 1.3 RFC 8446使互联网更快、更安全
传输层安全协议TLS 1.3 RFC 8446使互联网更快、更安全
https://ywnz.com/linuxyffq/2619.html
|
最新版本的 TLS:TLS 1.3 (RFC 8446) 已经正式发布。采用 TLS 1.3 将使得互联网更快、更安全,因为这是该协议有史以来第一次重大的改革,它带来了许多的安全性与性能提升。该版本的发布将使得 Linux 服务器能够提供更快速安全的 HTTPS 方案。
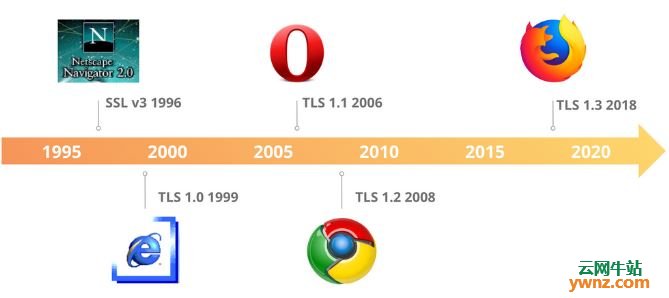
部署参考:HTTPS加密简介以及Nginx安装Let’s Encrypt免费SSL/TLS证书 TLS 1.3发展前奏 TLS 1.3 是国际互联网工程任务组(IETF)制定的 TLS 新标准。在过去的五年里,IETF 一直致力于 TLS 1.3 协议的标准制定工作。TLS 用于保护 Web(以及更多其他领域),提供加密并确保每个 HTTPS 网站和 API 的真实性。 在 IETF 中,协议又被称为 RFC。TLS 1.0 是 RFC 2246,TLS 1.1 是 RFC 4346,TLS 1.2 是 RFC 5246。现在,TLS 1.3 则为 RFC 8446。RFC 通常按顺序发布,并保留 46 作为 RFC 编号的一部分。推动制定 TLS 1.3 协议的主要诉求是: 1.减少握手的延迟时间 2.对更多的握手消息进行加密 3.提高应对跨协议攻击的机动性 4.删除遗留下来的旧功能 TLS 1.3与TLS 1.2的区别 TLS 1.3 基于更早的 TLS 1.2,但与 TLS 1.2 也有较大的区别,因为 TLS 1.3 设计的第一个重要目标就是避免之前版本存在的缺陷,主要区别包括: 1.将密钥协商和认证算法从密码包中分离出来 2.移除脆弱和较少使用的命名椭圆曲线支持 3.移除 MD5 和 SHA-224 密码散列函数的支持 4.请求数字签名,即便使用之前的配置 5.集成 HKDF 和半短暂 DH 提议 6.替换使用 PSK 和凭据的恢复 7.支持 1-RTT 握手并初步支持 0-RTT 8.通过在 (EC)DH 密钥协议期间使用临时密钥来保证完善的前向安全性 9.放弃许多不安全或过时特性的支持,包括数据压缩、重新协商、非 AEAD 密码本、静态 RSA 和静态 DH 密钥交换、自定义 DHE 分组、点格式协商、更改密码本规范的协议、UNIX 时间的 Hello 消息,以及长度字段 AD 输入到 AEAD 密码本 10.禁止用于向后兼容性的 SSL 和 RC4 协商 11.集成会话散列的使用 12.弃用记录层版本号和冻结数以改进向后兼容性 13.将一些安全相关的算法细节从附录移动到标准,并将 ClientKeyShare 降级到附录 14.添加带有 Poly1305 消息验证码的 ChaCha20 流加密 15.添加 Ed25519 和 Ed448 数字签名算法 16.添加 x25519 和 x448 密钥交换协议 相关链接 RFC 8446 - The Transport Layer Security (TLS) Protocol Version 1.3 A Detailed Look at RFC 8446 (a.k.a. TLS 1.3) 相关主题 |
[转帖]传输层安全协议TLS 1.3 RFC 8446使互联网更快、更安全的更多相关文章
- 我们检测到您的浏览器不兼容传输层安全协议 (TLS) 1.1 或更高版本,此协议在 Internet 上用于确保您通信的安全性。
早上使用.Net WebClient类采集亚马逊数据,返回http 400 Bad Request错误,内容里面有“我们检测到您的浏览器不兼容传输层安全协议 (TLS) 1.1 或更高版本,此协议在 ...
- (传输层)TCP协议
目录 首部格式数据单位特定注意自动重传请求ARQ具体实现发送缓存接收缓存滑动窗口确认丢失和确认迟到超时重传时间选择报文段的发送时机运输连接发送TCP请求客户端拥塞处理相关概念避免拥塞具体实现TCP 的 ...
- 传输层TCP协议
目录 首部格式数据单位特定注意自动重传请求ARQ具体实现发送缓存接收缓存滑动窗口确认丢失和确认迟到超时重传时间选择报文段的发送时机运输连接发送TCP请求客户端拥塞处理相关概念避免拥塞具体实现TCP 的 ...
- x-pack 功能介绍及配置传输层安全性(TLS / SSL)
x-pack 功能介绍及配置传输层安全性(TLS / SSL) 学习了:https://blog.csdn.net/wfs1994/article/details/80411047
- OSI模型第四层传输层--UDP协议
1.udp协议 UDP是OSI参考模型中一种无连接的传输层协议,它主要用于不要求分组顺序到达的传输中,分组传输顺序的检查与排序由应用层完成[2] ,提供面向事务的简单不可靠信息传送服务.UDP 协议 ...
- OSI模型第四层传输层--TCP协议
1.传输层2个协议tcp和udp 2.tcp的可靠性(挂号信). 面向链接的:类似寄挂号信,对方收到了并且能够确认.所以也是可靠的传输. 最大报文传输:两端可以协商传输报文大小.(协商一个报文的大小) ...
- 传输层tcp协议以及scoket套字节方法
一.传输层 1.传输层的由来: 网络层的IP帮我们区分子网 以太网的Mac帮我们找到主机 所以通过IP和Mac找到了一台特定的主机 如何找到该特定主机的应用程序呢? 答案是通过端口,端口即应用程序与网 ...
- 计算机网络之传输层UDP协议
文章转自:https://blog.csdn.net/weixin_43914604/article/details/105453096 学习课程:<2019王道考研计算机网络> 学习目的 ...
- (传输层)UDP协议
目录 数据单位特点具体实现要求UDP首部格式发送UDP请求的客户端图释 数据单位 UDP 传送的数据单位协议是 UDP 报文或用户数据报 特点 UDP 是无连接的,即发送数据之前不需要建立连接 UDP ...
随机推荐
- MacOS使用zsh & oh-my-zsh
shell 俗称壳,c 语言编写的命令解析器程序,是用户使用 linux 的桥梁. 目前常用的 Linux 系统和 OS X 系统的默认 Shell 都是 bash. zsh 和 bash 相似,且 ...
- 用JavaScript实现快排
啥是快排这里就不讲了,主要还是把原来c++学的东西抓紧转化过来 快排运用的是分而治之的思想,确定一个中值,把大的放右边,小的放左边,然后再左右分别对左右的左右(雾)进行处理 需要注意的一点是,这玩意远 ...
- Ubuntu16.04搭建NetCore2.2运行环境
选择安装的工具 .Net Core Sdk Nginx Supervisor Mysql 一 安装NetCore SDK 参考微软官方文档 https://docs.microsoft.com/zh ...
- 内置对象 Date
1.内置对象 a)语言自带的对象 b)提供了常用的,基本的功能 Date 1.定义的方法 a) 获取当前时间 var date1=new Date(); co ...
- HDU 4635 Strongly connected ——(强连通分量)
好久没写tarjan了,写起来有点手生,还好1A了- -. 题意:给定一个有向图,问最多添加多少条边,让它依然不是强连通图. 分析:不妨考虑最大时候的临界状态(即再添加一条边就是强连通图的状态),假设 ...
- [CSP-S模拟测试]:C(倍增+数学)
题目传送门(内部题152) 输入格式 第一行两个整数$N,Q$. 接下来一行$N$个整数,第$i$个为$a_i$. 接下来的$N-1$行,每行两个整数$u,v$.表示$u,v$之间有一条边. 接下来的 ...
- Spring Boot ERROR StatusLogger No Log4j 2 configuration file found
1. 问题描述 项目之前的 log4j2 配置没问题,把 pom 文件中的 spring-boot-starter-web 依赖删除后,然后启动项目就报错找不到 log4j2.yml 文件. 之前引用 ...
- 【Java/csv】一个CSV文件解析类(转载)
/*下文写得不错,值得学习**/ import java.io.BufferedReader; import java.io.FileReader; import java.util.ArrayLis ...
- SpringCloud(2)----SpringCloud理解篇
一.微服务概述 1.什么是微服务 目前的微服务并没有一个统一的标准,一般是以业务来划分将传统的一站式应用,拆分成一个个的服务,彻底去耦合,一个微服务就是单功能业务,只做一件事. 与微服务相对的叫巨石 ...
- docker安装和基本命令
Docker是一个开源的应用容器引擎,让开发者可以打包他们的应用以及依赖包到一个可移植的容器中,然后发布到任何流行的Linux机器上,也可以实现虚拟化,容器是完全使用沙箱机制,相互之间不会有任何接口. ...