
廖雪峰Java10加密与安全-4加密算法-5非对称加密算法
1.非对称加密
非对称加密就是加密和解密使用的不是相同的密钥
- 方法1:
* 加密:用自己的私钥加密,然后发送给对方:encrypt(privateKeyA, message)->s
* 解密:对方用自己的公钥解密:decrypt(publicKeyA, s)->message - 方法2:
* 加密:用对方的公钥加密,然后发送给对方:ecrypt(publicKeyB, message)->s
* 解密:对方用自己的私钥解密:decrypt(privateKeyB, s) -> message
非对称加密典型算法:RSA(3个发明人名字的缩写)
2.代码示例
package com.testList;

import org.bouncycastle.jcajce.provider.symmetric.ARC4;

import javax.crypto.Cipher;

import java.security.*;

import java.security.spec.PKCS8EncodedKeySpec;

import java.security.spec.X509EncodedKeySpec;

import java.util.Base64;

public class RSAKeyPair {

    PrivateKey sk;//私钥

    PublicKey pk;//公钥

    //构造方法1:生成公钥/私钥对

    public RSAKeyPair() throws GeneralSecurityException {

        KeyPairGenerator kpGen = KeyPairGenerator.getInstance("RSA");

        kpGen.initialize(1024);//初始化,密钥长度为1024位

        KeyPair kp = kpGen.generateKeyPair();//生成KeyPair

        this.sk = kp.getPrivate();//通过getPrivate()生成私钥

        this.pk = kp.getPublic();//通过getPublic()生成公钥

    }

    //构造方法2:从已保存的字节中(例如,读取文件)恢复公钥/私钥

    public RSAKeyPair(byte[] pk, byte[] sk) throws GeneralSecurityException{

        KeyFactory kf = KeyFactory.getInstance("RSA");

        //恢复公钥

        X509EncodedKeySpec pkSpec = new X509EncodedKeySpec(pk);

        this.pk = kf.generatePublic(pkSpec);

        //恢复私钥

        PKCS8EncodedKeySpec skSpec = new PKCS8EncodedKeySpec(sk);

        this.sk = kf.generatePrivate(skSpec);

    }

    //把私钥导出为字节数组

    public byte[] getPrivateKey(){

        return this.sk.getEncoded();

    }

    //把公钥导出为字节数组

    public byte[] getPublicKey(){

        return this.pk.getEncoded();

    }

    //用公钥加密

    public byte[] encrypt(byte[] message) throws GeneralSecurityException{

        Cipher cipher = Cipher.getInstance("RSA");

        cipher.init(Cipher.ENCRYPT_MODE,this.pk);

        return cipher.doFinal(message);

    }

    //用公钥解密

    public byte[] decrpt(byte[] input) throws GeneralSecurityException{

        Cipher cipher = Cipher.getInstance("RSA");

        cipher.init(Cipher.DECRYPT_MODE,this.sk);

        return cipher.doFinal(input);

    }

    public static void main(String[] args) throws Exception{

        byte[] plain = "Hello,使用RSA非对称加密算法对数据进行加密!".getBytes("utf-8");

        //创建公钥和私钥对

        RSAKeyPair rsa = new RSAKeyPair();

        //加密

        byte[] encrypted = rsa.encrypt(plain);

        System.out.println("encrypted:"+ Base64.getEncoder().encodeToString(encrypted));

        byte[] decrypted = rsa.decrpt(encrypted);

        System.out.println("decryted:"+new String(decrypted));

        //保存公钥和私钥

        byte[] sk = rsa.getPrivateKey();

        byte[] pk = rsa.getPublicKey();

        System.out.println("pk:"+Base64.getEncoder().encodeToString(pk));

        System.out.println("sk"+Base64.getEncoder().encodeToString(sk));

        //重新恢复公钥和私钥

        RSAKeyPair rsa2 = new RSAKeyPair(pk,sk);

        //加密

        byte[] encrypted2 = rsa2.encrypt(plain);

        System.out.println("encrypted2:"+Base64.getEncoder().encodeToString(encrypted2));

        //解密

        byte[] decrypted2 = rsa2.decrpt(encrypted2);

        System.out.println("decrypted2:"+new String(decrypted2));

    }

}
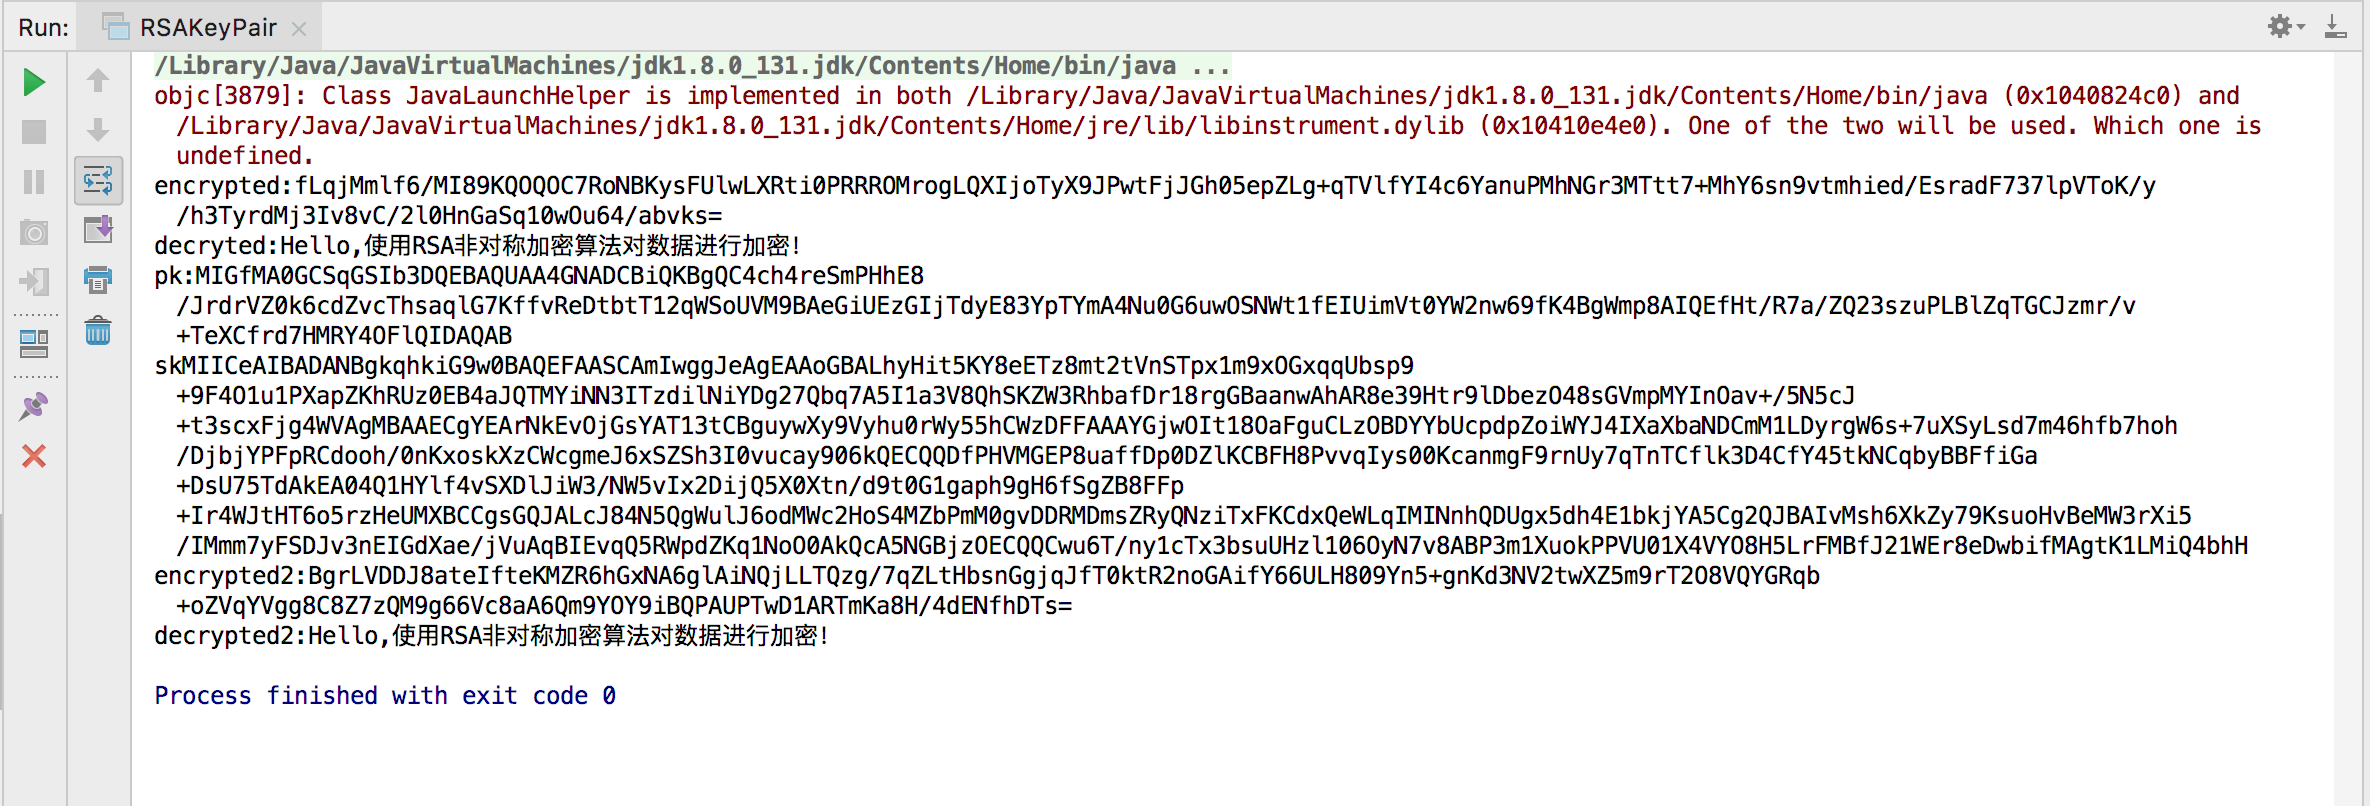
3.非对称加密算法优缺点:
- 优点
* 对称加密需要协商密钥,而非对称加密可以安全地公开各自的公钥
* N个人之间通信:- 使用非对称加密只需要N个密钥对。每个人值管理自己的密钥对
- 使用对称加密需要N*(N-1)/2个密钥。每个人需要管理N-1个密钥
- 缺点:速度慢
4.总结:
- 非对称加密就是加密和解密使用的不是相同的密钥
- 只有同一个公钥/私钥对才能正常加密/解密
- 只使用非对称加密算法不能防止中间人攻击
廖雪峰Java10加密与安全-4加密算法-5非对称加密算法的更多相关文章
- 廖雪峰Java10加密与安全-6数字证书-1数字证书
数字证书: 非对称加密算法:对数据进行加密/解密 签名算法:确保数据完整性和抗否认性 摘要算法:确保证书本身没有被篡改
- 廖雪峰Java10加密与安全-4加密算法-4密钥交换算法
1DH算法 1.1.原根公式:g^i mod P 条件:1<g<P,0<i<P 原根:介于[1, p-1]之间的任意2个数i,j(p为素数,i≠j)的结果不相等,即 g^i m ...
- 廖雪峰Java10加密与安全-4加密算法-2口令加密算法
对称加密key是一个byte数组,如AES256算法的key是一个32字节的数组,普通的加密软件由用户输入加密口令.如果由用户输入口令,进行加密/解密,需要用到PBE算法. 1.PBE:Passwor ...
- 廖雪峰Java10加密与安全-4加密算法-1对称加密算法
1.对称加密算法 加密和解密使用同一个密钥,例如WinRAR. WinRAR在对文件进行打包的时候,可以设置一个密码,在解压的时候需要使用同样的密码才能正确的解压. 加密:encrypt(key,me ...
- 廖雪峰Java10加密与安全-2加密算法-2Base64编码
1.Base64编码 Base64一种把二进制数据用文本表示的编码算法.例如 中有3个字节{\xe4, \xb8, \xad},一共是24位,每6位分组,变成4个字节{39, 0b, 22, 2d}, ...
- 廖雪峰Java10加密与安全-2加密算法-1URL编码
1.URL编码 URL编码是浏览器发送数据给服务器时使用的编码. 如通过百度搜索美女: 编码前:https://www.baidu.com/s?wd=美女 编码后:https://www.baidu. ...
- 廖雪峰Java10加密与安全-1数据安全-1加密与安全概念
数据安全 防窃听 防篡改 防伪造 古代加密方式: 移位密码:HELLO =>IFMMP 替代密码:HELLO=>p12,5,3 现代加密方式: 建立在严格的数学理论基础上 密码学逐渐发展成 ...
- 廖雪峰Java10加密与安全-5签名算法-1RSA签名算法
1.数字签名 甲在发送加密消息的时候,还要发送自己的签名,而这个签名是用甲的privateKey计算的:而乙要验证这个签名是否是合法的,会用甲的publicKey去验证,如果验证成功,这个消息确实是甲 ...
- 廖雪峰Java10加密与安全-3摘要算法-5Hmac
1 比较MD5和HamcMD5 HmacMD5可以看作带安全salt的MD5 import javax.crypto.KeyGenerator; import javax.crypto.Mac; im ...
随机推荐
- 10月23日——作业1——while循环练习
while循环'''此类编程题,注意带进去试一试1.九九乘法表row=1while row<=9: col=1 while col<=row: print(col,"*" ...
- CSS——用户界面样式
所谓的界面样式, 就是更改一些用户操作样式, 比如 更改用户的鼠标样式, 表单轮廓等.但是比如滚动条的样式改动受到了很多浏览器的抵制,因此我们就放弃了. 防止表单域拖拽 鼠标样式cursor 设置或检 ...
- 深入解读阿里云数据库POLARDB核心功能会话读一致性
POLARDB架构 我们知道,POLARDB是一个由多个节点构成的数据库集群,一个主节点,多个读节点.对外默认提供两个地址,一个是集群地址,一个是主地址,推荐使用集群地址,因为它具备读写分离功能可以把 ...
- Oracle连接字符串总结
Oracle XE 标准连接 Oracle XE(或者"Oracle Database 10g Express Edition")是一个简单免费发布的版本. 以下是语法格式: Dr ...
- 学习js和jQuery总结
数据类型的转换:1.字符串必须放在引号内2.字符串的转换有两个标签,string和tostring这两个函数.3.变量必须使用驼峰形式,把一个变量转换成字符串:console.log(isChild. ...
- 尚学python课程---12、python语言介绍
尚学python课程---12.python语言介绍 一.总结 一句话总结: 1.操作简单:简便计算:允许通过单个“import”语句后跟一个函数调用来完成复杂的计算.虽慢 2.库丰富:比如人工智能和 ...
- Python 字符串_python 字符串截取_python 字符串替换_python 字符串连接
Python 字符串_python 字符串截取_python 字符串替换_python 字符串连接 字符串是Python中最常用的数据类型.我们可以使用引号('或")来创建字符串. 创建字符 ...
- Celery - 异步任务 , 定时任务 , 周期任务
1.什么是Celery?Celery 是芹菜Celery 是基于Python实现的模块, 用于执行异步定时周期任务的其结构的组成是由 1.用户任务 app 2.管道 broker 用于存储 ...
- shell脚本练习04
######################################################################### # File Name: -.sh # Author ...
- 警告(alert 消息对话框) 如果你不点击“确定”,就不能对网页做任何操作,这个小窗口就是使用alert实现的
警告(alert 消息对话框) 我们在访问网站的时候,有时会突然弹出一个小窗口,上面写着一段提示信息文字.如果你不点击"确定",就不能对网页做任何操作,这个小窗口就是使用alert ...