
廖雪峰Java10加密与安全-4加密算法-1对称加密算法
1.对称加密算法
加密和解密使用同一个密钥,例如WinRAR。
- WinRAR在对文件进行打包的时候,可以设置一个密码,在解压的时候需要使用同样的密码才能正确的解压。
- 加密:encrypt(key,message) -> s
- 解密:decrypt(key,s) -> message

| 算法 | 密钥长度(决定加密的强度) | 工作模式(参数) | 填充模式(格式的选择) |
|---|---|---|---|
| DES | 56/64 | ECB, CBC, PCBC, CTR... | NoPadding, PKCS5Padding |
| AES | 128/192/256 | ECB,CBC,PCBC,CTR... | NoPadding,PKCS5Padding, PKCS7Padding |
| IDEA | 128 | ECB | PKCS5Padding, PKCS7Padding |
JDK提供的算法并没有包括所有的工作模式和填充模式,但我们通常只需要挑选常用的模式使用就可以了。
DES因为密钥过短,可以在短时间内被暴力破解,所以并不安全。
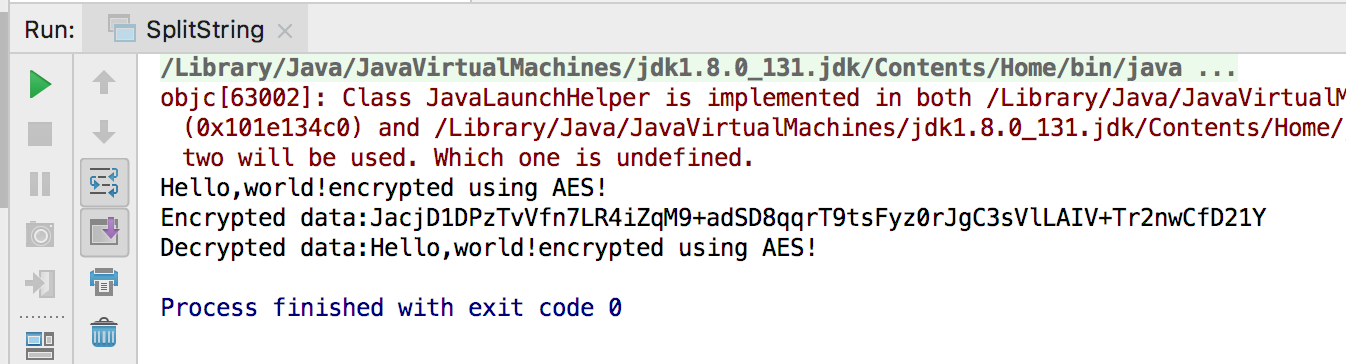
2.AES/ECB
package com.testList;

import javax.crypto.Cipher;

import javax.crypto.spec.SecretKeySpec;

import java.nio.charset.StandardCharsets;

import java.security.GeneralSecurityException;

import java.util.Base64;

public class SplitString {

    //指定算法为AES,工作模式为ECB,填充模式为PKCS5Padding

    static final String CIPHER_NAME = "AES/ECB/PKCS5Padding";

    //加密

    public static byte[] encrypt(byte[] key,byte[] input) throws GeneralSecurityException{

        //传入算法、工作模式、填充模式,创建Cipher示例

        Cipher cipher = Cipher.getInstance(CIPHER_NAME);

        //将一个byte数组,转化为一个AES的key

        SecretKeySpec secretKeySpec = new SecretKeySpec(key,"AES");

        //初始化:采用加密模式,并传入key

        cipher.init(Cipher.ENCRYPT_MODE,secretKeySpec);

        //通过doFinal传入input数组获取加密后的byte数组

        return cipher.doFinal(input);

    }

    //解密

    public static byte[] decrypt(byte[] key,byte[] input) throws GeneralSecurityException{

        //传入算法、工作模式、填充模式,创建Cipher示例

        Cipher cipher = Cipher.getInstance(CIPHER_NAME);

        //将byte数组,转化为一个AES的key

        SecretKeySpec secretKeySpec = new SecretKeySpec(key,"AES");

        //初始化:采用解密模式,并传入key

        cipher.init(Cipher.DECRYPT_MODE,secretKeySpec);

        //通过doFinal传入input数组获取加密后的byte数组

        return cipher.doFinal(input);

    }

    public static void main(String[] args) throws Exception{

        String message = "Hello,world!encrypted using AES!";

        System.out.println(message);

        //密钥为128位,需要传入128/8=16个byte的字符串

        byte[] key = "1234567890abcdef".getBytes("utf-8");

        byte[] input = message.getBytes(StandardCharsets.UTF_8);

        byte[] encrypted = encrypt(key,input);

        //把秘闻转化为61位编码打印

        System.out.println("Encrypted data:"+Base64.getEncoder().encodeToString(encrypted));

        byte[] decrypted = decrypt(key,encrypted);

        //将解密后的数组还原为字符串

        System.out.println("Decrypted data:"+new String(decrypted,"utf-8"));

    }

}
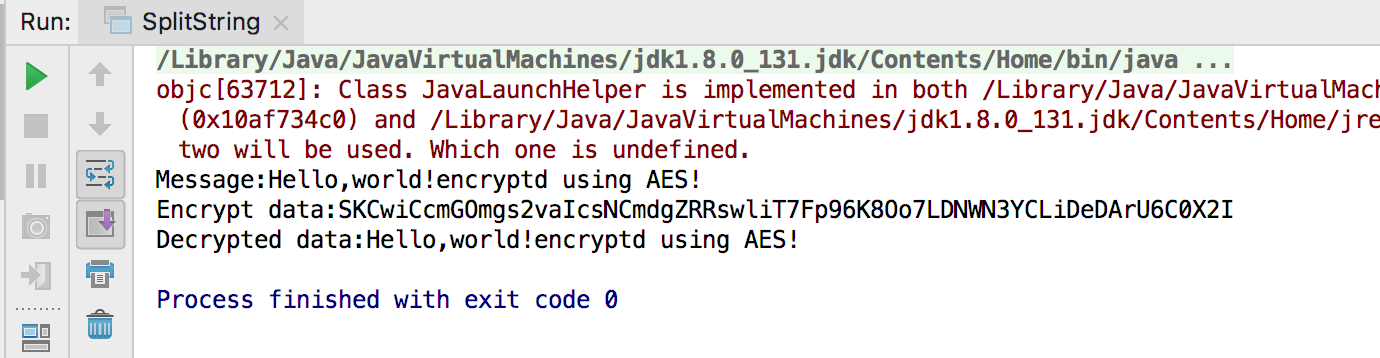
3.AES/CBC
package com.testList;

import javax.crypto.Cipher;

import javax.crypto.spec.IvParameterSpec;

import javax.crypto.spec.SecretKeySpec;

import java.nio.charset.StandardCharsets;

import java.security.GeneralSecurityException;

import java.security.SecureRandom;

import java.util.Base64;

public class AES_CBC {

    //指定算法为为AES,工作模式为CBC,填充模式为PKCS5Padding

    static final String CIPHER_NAME = "AES/CBC/PKCS5Padding";

    //加密

    public static byte[] encrypt(byte[] key,byte[] input) throws GeneralSecurityException{

        //传入算法、工作模式、填充模式,创建Cipher实例

        Cipher cipher = Cipher.getInstance(CIPHER_NAME);

        //传入key数组,获取SecretKeySpec的实例

        SecretKeySpec keySpec = new SecretKeySpec(key,"AES");

        //创建SecureRandom实例,用于获取随机数

        SecureRandom sr = SecureRandom.getInstanceStrong();

        //获取一个16位字节的数组

        byte[] iv = sr.generateSeed(16);

        //传入随机数组,获取IVParameterSpec实例

        IvParameterSpec ivps = new IvParameterSpec(iv);

        //初始化:指定加密模式,并传入SecretKeySpec实例keySpec、IvParameterSpec实例ivps

        cipher.init(Cipher.ENCRYPT_MODE,keySpec,ivps);

        //通过doFinal传入input数组,获取加密后的byte数组

        byte[] data = cipher.doFinal(input);

        //将iv,data一并返回

        return join(iv,data);

    }

    public static byte[] join(byte[] bs1,byte[] bs2){

        byte[] r = new byte[bs1.length+bs2.length];

        System.arraycopy(bs1,0,r,0,bs1.length);

        System.arraycopy(bs2,0,r,bs1.length,bs2.length);

        return r;

    }

    public static byte[] decrypt(byte[] key,byte[] input) throws GeneralSecurityException{

        //将input数组拆分为iv,data

        byte[] iv = new byte[16];

        byte[] data = new byte[input.length-16];

        System.arraycopy(input,0,iv,0,16);

        System.arraycopy(input,16,data,0,data.length);

        //传入算法、工作模式、填充模式,创建Cipher实例

        Cipher cipher = Cipher.getInstance(CIPHER_NAME);

        //传入key数组,获取AES加密后的SecretKeySpec类型实例

        SecretKeySpec keySpec = new SecretKeySpec(key,"AES");

        //获取IvParameter实例ivps

        IvParameterSpec ivps = new IvParameterSpec(iv);

        //初始化:指定解密模式,并传入SecretKeySpec实例,IvParameterSpec实例

        cipher.init(Cipher.DECRYPT_MODE,keySpec,ivps);

        //返回解密后的数组

        return cipher.doFinal(data);

    }

    public static void main(String[] args) throws Exception {

        String message = "Hello,world!encryptd using AES!";

        System.out.println("Message:"+message);

        byte[] key = "1234567890abcefg".getBytes("utf-8");

        byte[] data = message.getBytes(StandardCharsets.UTF_8);

        byte[] encrypted = encrypt(key,data);

        System.out.println("Encrypt data:"+Base64.getEncoder().encodeToString(encrypted));

        byte[] decryptd = decrypt(key,encrypted);

        System.out.println("Decrypted data:"+new String(decryptd,"utf-8"));

    }

}
4.AES/ECB使用256位加密
import jdk.nashorn.internal.runtime.ECMAException;

import javax.crypto.Cipher;

import javax.crypto.spec.SecretKeySpec;

import java.nio.charset.StandardCharsets;

import java.security.GeneralSecurityException;

import java.util.Base64;

public class AES256_ECB {

    static final String CIPHER_NAME = "AES/ECB/PKCS5Padding";

    public static byte[] encrypt(byte[] key,byte[] input) throws GeneralSecurityException {

        Cipher cipher = Cipher.getInstance(CIPHER_NAME);

        SecretKeySpec keySpec = new SecretKeySpec(key,"AES");

        cipher.init(Cipher.ENCRYPT_MODE,keySpec);

        return cipher.doFinal(input);

    }

    public static byte[] decrypt(byte[] key,byte[] input) throws GeneralSecurityException{

        Cipher cipher = Cipher.getInstance(CIPHER_NAME);

        SecretKeySpec keySpec = new SecretKeySpec(key,"AES");

        cipher.init(Cipher.ENCRYPT_MODE,keySpec);

        return cipher.doFinal(input);

    }

    public static void main(String[] args) throws Exception {

        String message = "Hello world!encrypted using AES!";

        System.out.println(message);

        byte[] key = "1234567890abcdef1234567890abcdef".getBytes("utf-8");

        byte[] data = message.getBytes(StandardCharsets.UTF_8);

        byte[] encrypted = encrypt(key,data);

        System.out.println(Base64.getEncoder().encodeToString(encrypted));

        byte[] decrypted = decrypt(key,encrypted);

        System.out.println(new String(decrypted,"utf-8"));

    }

}
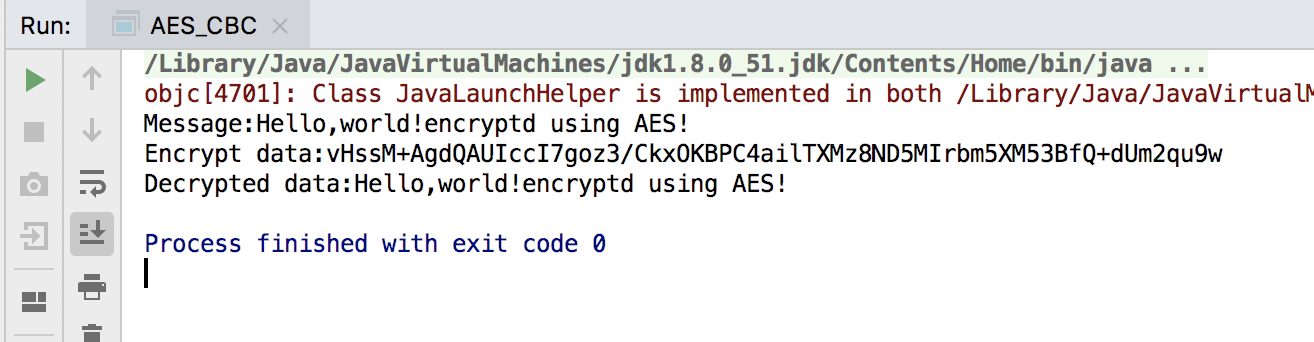
问题:256位加密执行失败

搜索jdk jce policy,[下载jar包](https://www.oracle.com/technetwork/java/javase/downloads/jce8-download-2133166.html),
window:将下载的jar包复制到jdk/jre/lib/security和jdk/lib/security目录下。
Mac:
```#shell
#查看Java目录
which java
#寻找jre/lib/security目录
find . -name lcoal_policy.jar
```
如我的目录是:/Library/Java/JavaVirtualMachines/jdk1.8.0_131.jdk/Contents/Home/jre/lib/security。将下载的jar包复制到该文件。
再次运行,不再报错
5.总结:
- 对称加密算法使用同一个密钥进行加密和解密
- 常用算法:DES/AES/IDEA等
- 密钥长度由算法设计决定给,AES的密钥长度是128/192/256
- 使用256位加密需要修改JDK的policy文件
- 使用对称加密算法需要指定:算法名称/工作模式/填充模式
廖雪峰Java10加密与安全-4加密算法-1对称加密算法的更多相关文章
- 廖雪峰Java10加密与安全-4加密算法-4密钥交换算法
1DH算法 1.1.原根公式:g^i mod P 条件:1<g<P,0<i<P 原根:介于[1, p-1]之间的任意2个数i,j(p为素数,i≠j)的结果不相等,即 g^i m ...
- 廖雪峰Java10加密与安全-4加密算法-2口令加密算法
对称加密key是一个byte数组,如AES256算法的key是一个32字节的数组,普通的加密软件由用户输入加密口令.如果由用户输入口令,进行加密/解密,需要用到PBE算法. 1.PBE:Passwor ...
- 廖雪峰Java10加密与安全-4加密算法-5非对称加密算法
1.非对称加密 非对称加密就是加密和解密使用的不是相同的密钥 方法1: * 加密:用自己的私钥加密,然后发送给对方:encrypt(privateKeyA, message)->s * 解密:对 ...
- 廖雪峰Java10加密与安全-2加密算法-2Base64编码
1.Base64编码 Base64一种把二进制数据用文本表示的编码算法.例如 中有3个字节{\xe4, \xb8, \xad},一共是24位,每6位分组,变成4个字节{39, 0b, 22, 2d}, ...
- 廖雪峰Java10加密与安全-2加密算法-1URL编码
1.URL编码 URL编码是浏览器发送数据给服务器时使用的编码. 如通过百度搜索美女: 编码前:https://www.baidu.com/s?wd=美女 编码后:https://www.baidu. ...
- 廖雪峰Java10加密与安全-6数字证书-1数字证书
数字证书: 非对称加密算法:对数据进行加密/解密 签名算法:确保数据完整性和抗否认性 摘要算法:确保证书本身没有被篡改
- 廖雪峰Java10加密与安全-1数据安全-1加密与安全概念
数据安全 防窃听 防篡改 防伪造 古代加密方式: 移位密码:HELLO =>IFMMP 替代密码:HELLO=>p12,5,3 现代加密方式: 建立在严格的数学理论基础上 密码学逐渐发展成 ...
- 廖雪峰Java10加密与安全-5签名算法-1RSA签名算法
1.数字签名 甲在发送加密消息的时候,还要发送自己的签名,而这个签名是用甲的privateKey计算的:而乙要验证这个签名是否是合法的,会用甲的publicKey去验证,如果验证成功,这个消息确实是甲 ...
- 廖雪峰Java10加密与安全-3摘要算法-5Hmac
1 比较MD5和HamcMD5 HmacMD5可以看作带安全salt的MD5 import javax.crypto.KeyGenerator; import javax.crypto.Mac; im ...
随机推荐
- 解析JQuery Ajax
jQuery是一个挺好的轻量级的JS框架,能帮助我们快速的开发JS应用,并在一定程度上改变了我们写JavaScript代码的习惯. 先来看一些简单的方法,这些方法都是对jQuery.ajax()进行封 ...
- thinkphp url大小写
系统默认的规范是根据URL里面的模块名.控制器名来定位到具体的控制器类的,从而执行控制器类的操作方法. 以URL访问 http://serverName/index.php/Home/Index/in ...
- java反射快速入门
笔记记在了掘金,发现掘金的markdown编辑器比博客园样式要好看不少 https://juejin.im/post/5d4e575af265da03e4674e9f
- 大杀器Bitset
其实并不怎么会用,有一次有位学长提到了这个名字,就这么取题目了. 1.BZOJ 3687 简单题 求子集的算术和的异或和 http://www.lydsy.com/JudgeOnline/proble ...
- mvc和mvvm区别
mvc和mvvm区别 MVC和MVVM的区别其实并不大.都是一种设计思想. 主要就是MVC中Controller演变成MVVM中的viewModel. MVVM主要解决了MVC中大量的DOM操作使页面 ...
- class.forname & classloader
From https://www.cnblogs.com/gaojing/archive/2012/03/15/2413638.html 传统的使用jdbc来访问数据库的流程为: Class.forN ...
- 一次性安装python常用模块
链接:https://pan.baidu.com/s/1fuIxRUnkJJfzgrbQ8kIgvw 提取码:d1r6 电脑必须是win64才可以安装 Anaconda3安装完成后,不需要自己添加环境 ...
- Java核心-02 Exception和Error有什么区别?
今天我要问你的问题是,请对比 Exception 和 Error,另外,运行时异常与一般异常有什么区别? 典型回答 Exception 和 Error 都是继承了 Throwable 类,在 Java ...
- vue 计算属性实现过滤关键词
效果 html <!DOCTYPE html> <html> <head> <meta charset="utf-8"> <m ...
- arp协议简单介绍
1. 什么是ARP? ARP (Address Resolution Protocol) 是个地址解析协议.最直白的说法是:在IP以太网中,当一个上层协议要发包时,有了该节点的IP地址,ARP就能提供 ...