
Shiro学习笔记四(Shiro集成WEB)
这两天由于家里出了点事情,没有准时的进行学习。今天补上之前的笔记
-----没有学不会的技术,只有不停找借口的人
学习到的知识点:
1.Shiro 集成WEB
2.基于角色的权限控制
3.基于权限的控制
工程目录结构
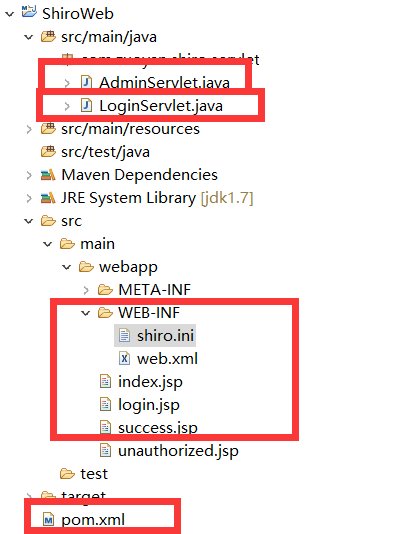
下面先是两个Servlet的内容
1.AdminServlet的内容
package com.zuoyan.shiro.servlet;

import java.io.IOException;

import javax.servlet.ServletException;

import javax.servlet.http.HttpServlet;

import javax.servlet.http.HttpServletRequest;

import javax.servlet.http.HttpServletResponse;

public class AdminServlet extends HttpServlet {

    private static final long serialVersionUID = 1L;

    protected void doGet(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException {

        System.out.println("amdin doGet");

    }

    protected void doPost(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException {

        System.out.println("admin doPost");

    }

}
2.LoginServlet中的内容
package com.zuoyan.shiro.servlet;

import java.io.IOException;

import javax.servlet.ServletException;

import javax.servlet.http.HttpServlet;

import javax.servlet.http.HttpServletRequest;

import javax.servlet.http.HttpServletResponse;

import org.apache.shiro.SecurityUtils;

import org.apache.shiro.authc.UsernamePasswordToken;

import org.apache.shiro.subject.Subject;

public class LoginServlet extends HttpServlet {

    private static final long serialVersionUID = 1L;

    protected void doGet(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException {

        System.out.println("login Request get!");

        request.getRequestDispatcher("login.jsp").forward(request, response);

    }

    protected void doPost(HttpServletRequest request, HttpServletResponse response) throws ServletException, IOException {

        System.out.println("login dopost");

        String userName=request.getParameter("userName");

        String password=request.getParameter("password");

        Subject subject=SecurityUtils.getSubject();

        UsernamePasswordToken token=new UsernamePasswordToken(userName, password);

        try{

            subject.login(token);

            response.sendRedirect("success.jsp");

        }catch(Exception e){

            e.printStackTrace();

            request.setAttribute("errorInfo", "用户名或者密码错误");

            request.getRequestDispatcher("login.jsp").forward(request, response);

        }

    }

}
解释说明一下,这个就是登录的请求,如果登录成功就跳转到success.jsp页面上,如果登录不成功的话,转发的登录界面上 其中使用了Shrio的身份认证!
login.jsp 中的内容就是一个简单的表单提交 提交的地址是login 这个就LoginServlet在这里处理登录请求
3.下面是Shiro.ini 中的内容
[main]

authc.loginUrl=/login

roles.unauthorizedUrl=/unauthorized.jsp

perms.unauthorizedUrl=/unauthorized.jsp

[users]

java1234=123456,admin

jack=123,teacher

zuoyan=zuoyan123

[roles]

admin=user:*

teacher=student:*

[urls]

/login=anon

/admin=authc

/student=roles[teacher]

/teacher=perms["user:create"]
3.1: authc.loginUrl=/login 进行认证的地址,跳转到LoginServlet处理,然后username和password都为空,认证不通过,就跳转到登录界面
roles.unauthorizedUrl=/unauthorized.jsp 这个是角色权限认证没通过跳转的地址
perms.unauthorizedUrl=unauthorized.jsp 这个是权限认证没有通过 而跳转的界面
[users] :这个是用户的的说明
java1234=123456,admin 这个是设置了账号,还设置了用户的角色
[roles]
admin=user:*
teacher=student:*
[urls]
/login=anon 这个就是匿名也可以访问
/admin=authc 这个是需要认证身份的
/student=roles[teacher] 这个是需要老师身份的才能访问
teacher=perms["user:create"] 这个是需要拥有user:create 的权限,才可以操作
web.xml文件的配置 监听shiro 和配置shiro的支持, 还有配置两个Servlet
<?xml version="1.0" encoding="UTF-8"?>

<web-app xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xmlns="http://java.sun.com/xml/ns/javaee" xsi:schemaLocation="http://java.sun.com/xml/ns/javaee http://java.sun.com/xml/ns/javaee/web-app_2_5.xsd" id="WebApp_ID" version="2.5">

  <display-name>ShrioWeb</display-name>

  <welcome-file-list>

    <welcome-file>index.html</welcome-file>

    <welcome-file>index.htm</welcome-file>

    <welcome-file>index.jsp</welcome-file>

    <welcome-file>default.html</welcome-file>

    <welcome-file>default.htm</welcome-file>

    <welcome-file>default.jsp</welcome-file>

  </welcome-file-list>

  <listener>

        <listener-class>org.apache.shiro.web.env.EnvironmentLoaderListener</listener-class>

  </listener>

    <!-- 添加shiro支持 -->

    <filter>

        <filter-name>ShiroFilter</filter-name>

        <filter-class>org.apache.shiro.web.servlet.ShiroFilter</filter-class>

    </filter>

    <filter-mapping>

        <filter-name>ShiroFilter</filter-name>

        <url-pattern>/*</url-pattern>

    </filter-mapping>

    <servlet>

        <servlet-name>loginServlet</servlet-name>

        <servlet-class>com.java1234.servlet.LoginServlet</servlet-class>

    </servlet>

    <servlet-mapping>

        <servlet-name>loginServlet</servlet-name>

        <url-pattern>/login</url-pattern>

    </servlet-mapping>

    <servlet>

        <servlet-name>adminServlet</servlet-name>

        <servlet-class>com.java1234.servlet.AdminServlet</servlet-class>

    </servlet>

    <servlet-mapping>

        <servlet-name>adminServlet</servlet-name>

        <url-pattern>/admin</url-pattern>

    </servlet-mapping>

</web-app>
测试效果,简单说明,如果用户没有登录 运行项目

项目正常的跑起来了
然后访问 http://localhost:8080/ShiroWeb/admin

就会跳转到登录的界面

使用这个账号进行登录
这个是成功登录的效果
然后进行角色测试 访问http://localhost:8080/ShiroWeb/student 我使用的zuoyan这个账号仅仅拥有 admin的角色 而访问student这个需要的是teacher的角色
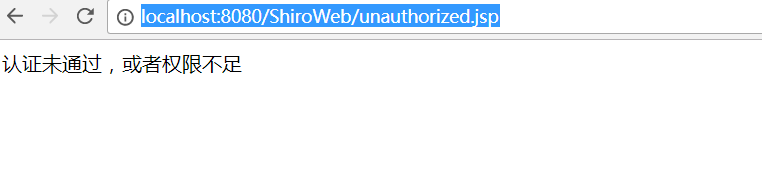
这个是出现的效果,如果给zuoyan加上teacher的这个角色那么认证就会通过
如果访问

如果访问这个,zuoyan就会认证通过的 因为他是admin角色,而admin的角色拥有对user的一切权限
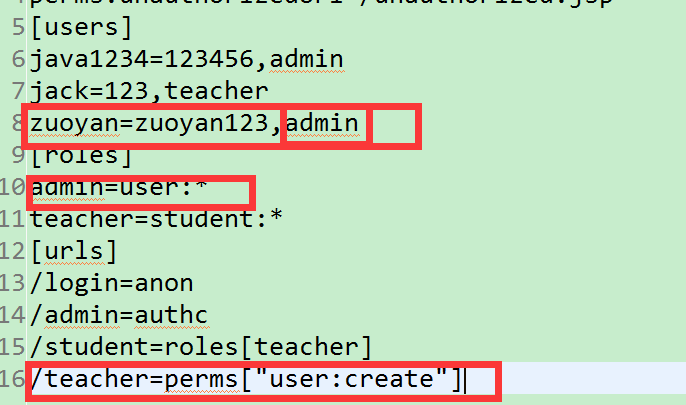
这个样就是基于角色和权限的控制!
Shiro学习笔记四(Shiro集成WEB)的更多相关文章
- Shiro学习笔记(5)——web集成
Web集成 shiro配置文件shiroini 界面 webxml最关键 Servlet 測试 基于 Basic 的拦截器身份验证 Web集成 大多数情况.web项目都会集成spring.shiro在 ...
- Shiro学习笔记五(Shiro标签,及通配符)
1.首先是导入标签库 <%@taglib prefix="shiro" uri="http://shiro.apache.org/tags" %> ...
- Shiro学习笔记总结,附加" 身份认证 "源码案例(一)
Shiro学习笔记总结 内容介绍: 一.Shiro介绍 二.subject认证主体 三.身份认证流程 四.Realm & JDBC reaml介绍 五.Shiro.ini配置介绍 六.源码案例 ...
- shiro学习笔记_0600_自定义realm实现授权
博客shiro学习笔记_0400_自定义Realm实现身份认证 介绍了认证,这里介绍授权. 1,仅仅通过配置文件来指定权限不够灵活且不方便.在实际的应用中大多数情况下都是将用户信息,角色信息,权限信息 ...
- 零拷贝详解 Java NIO学习笔记四(零拷贝详解)
转 https://blog.csdn.net/u013096088/article/details/79122671 Java NIO学习笔记四(零拷贝详解) 2018年01月21日 20:20:5 ...
- C#可扩展编程之MEF学习笔记(四):见证奇迹的时刻
前面三篇讲了MEF的基础和基本到导入导出方法,下面就是见证MEF真正魅力所在的时刻.如果没有看过前面的文章,请到我的博客首页查看. 前面我们都是在一个项目中写了一个类来测试的,但实际开发中,我们往往要 ...
- IOS学习笔记(四)之UITextField和UITextView控件学习
IOS学习笔记(四)之UITextField和UITextView控件学习(博客地址:http://blog.csdn.net/developer_jiangqq) Author:hmjiangqq ...
- java之jvm学习笔记四(安全管理器)
java之jvm学习笔记四(安全管理器) 前面已经简述了java的安全模型的两个组成部分(类装载器,class文件校验器),接下来学习的是java安全模型的另外一个重要组成部分安全管理器. 安全管理器 ...
- Learning ROS for Robotics Programming Second Edition学习笔记(四) indigo devices
中文译著已经出版,详情请参考:http://blog.csdn.net/ZhangRelay/article/category/6506865 Learning ROS for Robotics Pr ...
随机推荐
- SLAM学习笔记 - 世界坐标系到相机坐标系的变换
参考自: http://blog.csdn.net/yangdashi888/article/details/51356385 http://blog.csdn.net/li_007/article/ ...
- git克隆远程项目并创建本地对应分支
http://jingyan.baidu.com/article/19192ad83ea879e53e5707ce.html
- flask模板的基本用法(定界符、模板语法、渲染模板),模板辅助工具(上下文、全局对象、过滤器、测试器、模板环境对象)
flask模板 在动态web程序中,视图函数返回的HTML数据往往需要根据相应的变量(比如查询参数)动态生成. 当HTML代码保存到单独的文件中时,我们没法再使用字符串格式化或拼接字符串的当时在HTM ...
- php 当前时间 当前时间戳和数据库里取出的时间datetime格式进行比较大小
php 当前时间 当前时间戳和数据库里取出的时间datetime格式进行比较大小 UNIX时间戳转换为日期用函数: date() ,date('Y-m-d H:i:s', 1500219870); 日 ...
- linux下postgresql的连接数配置
1.查询当前连接数: select count(*) from pg_stat_activity; 2.查询最大连接数 show max_connections; 3.修改最大连接数 SHOW con ...
- 在CentOS 6.3中安装与配置cmake
安装说明安装环境:CentOS-6.3安装方式:源码编译安装软件:cmake-2.8.10.2.tar.gz下载地址:http://www.cmake.org/cmake/resources/soft ...
- [转载]ADO.NET中的五个主要对象
Connection:主要是开启程序和数据库之间的连接.没有利用连接对象将数据库打开,是无法从数据库中取得数据的.Close和Dispose的区别,Close以后还可以Open,Dispose以后则不 ...
- ads查询结果中文显示方框问题
刚安装aqua data studio查询结果中文会变成小方框 选择File -->Options 找到General -->Appearance,把Editor Font , Text ...
- ES6知识整理(6)--Symbol函数
(文章会同步到博客园,技术类文章还是该让搜索引擎察觉比较好) symbol是js的第7种数据类型: 7种分别是:undefined.null.boolean(布尔).string(字符串).numbe ...
- P1382 楼房
P1382 楼房 每个矩形拆成2个坐标按$x$轴排序,蓝后$multiset$维护最高值. #include<iostream> #include<cstring> #incl ...