
【k8s】在AWS EKS部署并通过ALB访问k8s Dashboard保姆级教程
本教程适用范围
- 在AWS上使用EKS服务部署k8s Dashboard,并通过ALB访问
- EKS集群计算节点采用托管EC2,并使用启动模板。
- 使用AWS海外账号,us-west-2区域
- 使用账号默认vpc(172.31.0.0/16)和子网
- 使用awscli创建而不是eksctl
- 对AWS有一定了解,不适用于AWS小白
- 文中代码,汉字部分需要修改成自己的信息
涉及到知识点
- AWS服务:EC2,IAM,EKS,VPC,ACM,ALB,SecurityGroup, awscli, eksctl
- K8s: Service, Pod, Ingress, Node
必备条件
- 有一台用于操作的服务器(本教程使用ec2: ubuntu 18,EKS默认将集群最大权限赋予创建集群的用户,所以不建议使用控制台创建集群,尤其是对于SSO登录用户)
- 拥有AWS administrator权限(本教程将权限赋予服务器)
- 拥有域名管理权限(能够创建并解析域名)
- 拥有域名证书(本教程使用ACM证书)
详细步骤
安装kubectl,awscli
# install kubectl

wget https://dl.k8s.io/release/v1.22.0/bin/linux/amd64/kubectl

chmod 755 kubectl

mv kubectl /usr/bin

# install awscli

pip3 install awscli

# install eksctl

wget https://github.com/weaveworks/eksctl/releases/latest/download/eksctl_$(uname -s)_amd64.tar.gz

tar -xvf eksctl_Linux_amd64.tar.gz

chmod 755 eksctl

mv eksctl /usr/bin
输入如下表示安装完成

在EKS上启动一个集群
使用aws控制台,创建eks-cluster角色,策略如下:
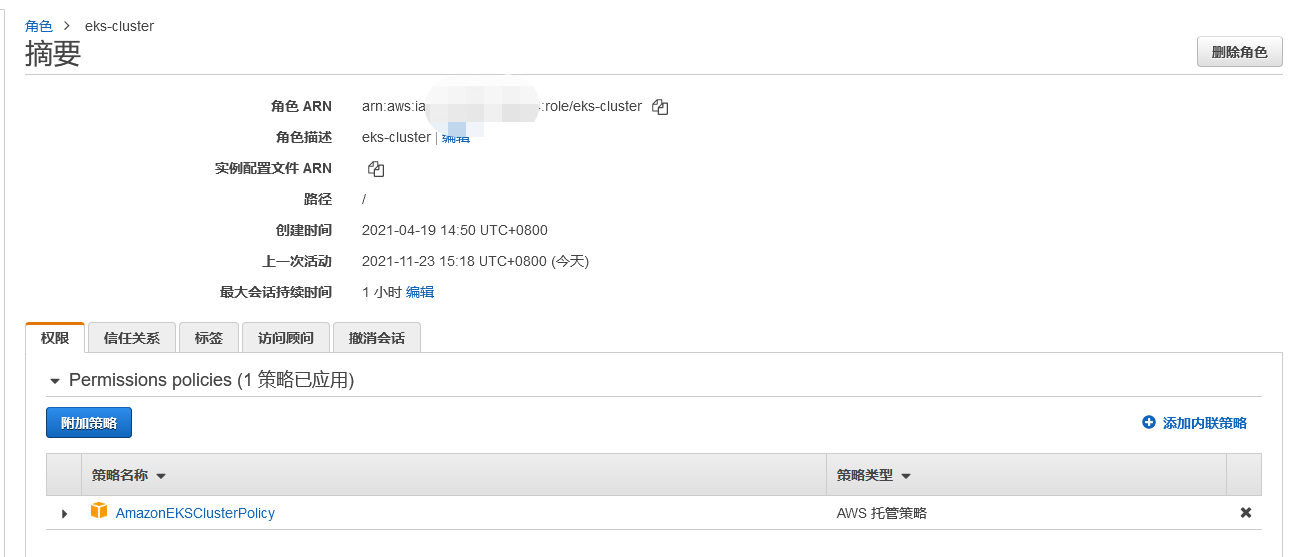
创建eks-cluster安全组

将需要使用的子网添加如下标签(有了此标签,才能使用alb)

创建集群
aws eks create-cluster \

   --region us-west-2 \

   --name zhenglisai \

   --kubernetes-version 1.21 \

   --role-arn arn:aws:iam::你的账号ID:role/eks-cluster \

   --resources-vpc-config subnetIds=subnet-cf36ca92,subnet-75866b0d,subnet-19ef9b32,securityGroupIds=sg-0daa7eabdc1f845fd
从控制台可以看到集群创建中

查看集群状态

创建集群计算节点实例启动模板
在控制台EC2中创建启动模板,使用镜像AMI:ami-0cb182e3037115aa0,根据自己需要选择实例类型,安全组,服务器密钥对,启动模板中不要设置网络接口和IAM 实例配置文件,最重要的一步是在启动模板最后的用户数据中填写:

脚本后参数为EKS集群名
创建集群计算节点实例角色
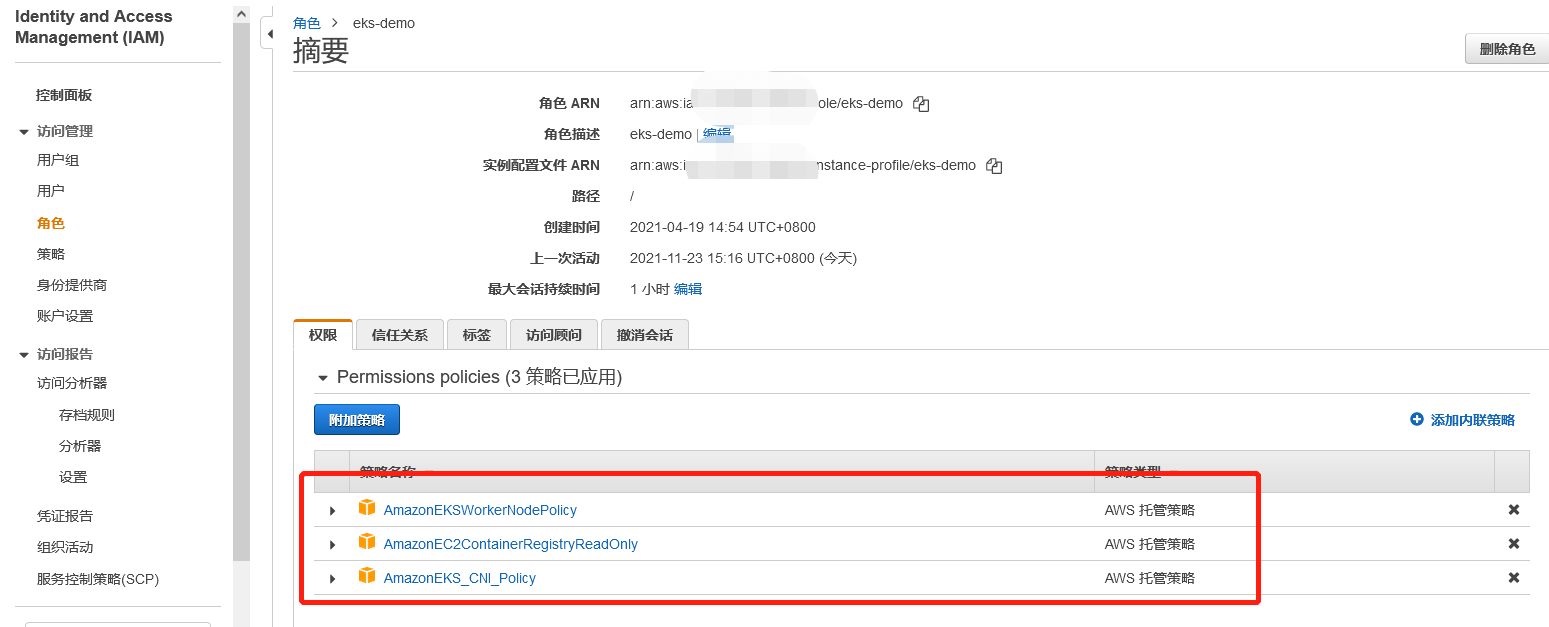
创建集群计算节点组
aws eks create-nodegroup \

  --cluster-name zhenglisai \

  --nodegroup-name zls-node \

  --scaling-config minSize=1,maxSize=3,desiredSize=2 \

  --subnets subnet-cf36ca92 subnet-75866b0d subnet-19ef9b32 \

  --node-role arn:aws:iam::你的账号ID:role/eks-demo \

  --launch-template version=4,id=lt-020949e5e604df89c

配置kubectl以访问EKS
# --name 后为集群名

aws eks --region us-west-2 update-kubeconfig --name zhenglisai
配置完成后,访问EKS集群

表示完成配置,可以访问集群了。
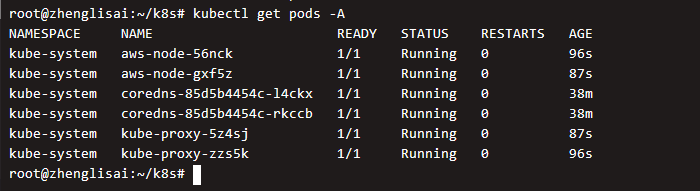
查看所有正在运行的pod
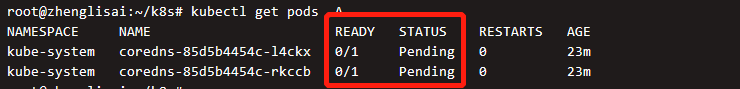
可以看到,有两个pod没有起来,我们看一下为什么没有起来
执行
kubectl get pods coredns-85d5b4454c-rkccb --namespace kube-system --output yaml
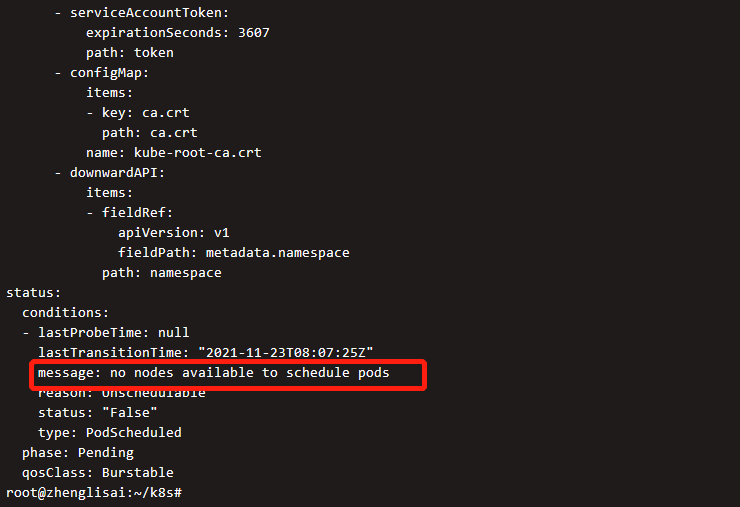
看输出是没有可用的计算节点,说明我们上一步创建的计算节点还没运行起来,查看可用节点,确实没有
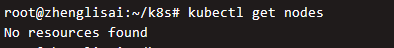
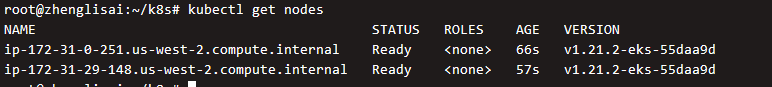
等大约两分钟以后,再次执行,可以看到实例已经注册到集群了
再次查看pod状态,都已经运行起来了。
安装Metric Server
这个东西主要用于集群的弹性扩容指标和dashboard指标,不是用于监控资源!
执行部署
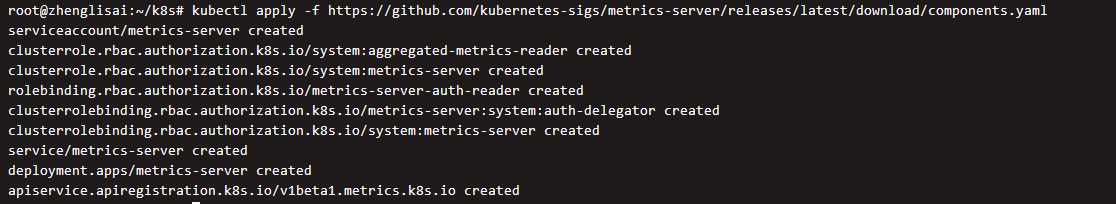
kubectl apply -f https://github.com/kubernetes-sigs/metrics-server/releases/latest/download/components.yaml
输出
验证部署是否成功
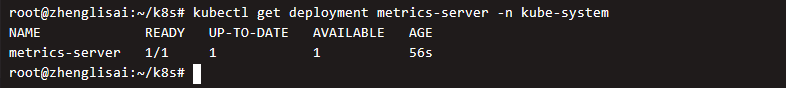
部署Dashboard
执行
kubectl apply -f https://raw.githubusercontent.com/kubernetes/dashboard/v2.0.5/aio/deploy/recommended.yaml
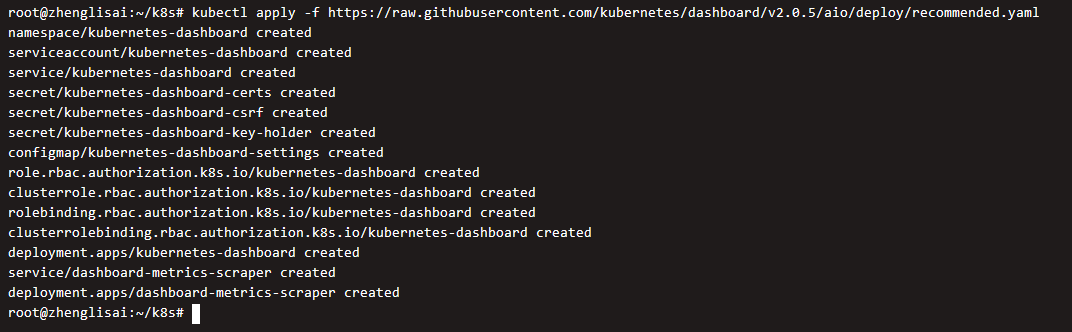
默认情况下,Kubernetes 控制面板用户的权限是有限的,我们创建一个超级用户
创建一个名为eks-admin.yaml的文件,内容为
apiVersion: v1

kind: ServiceAccount

metadata:

  name: eks-admin

  namespace: kube-system

---

apiVersion: rbac.authorization.k8s.io/v1beta1

kind: ClusterRoleBinding

metadata:

  name: eks-admin

roleRef:

  apiGroup: rbac.authorization.k8s.io

  kind: ClusterRole

  name: cluster-admin

subjects:

- kind: ServiceAccount

  name: eks-admin

  namespace: kube-system
执行此文件
kubectl apply -f eks-admin.yaml

获取Dashboard的token令牌,用于访问Dashboard
kubectl -n kube-system describe secret $(kubectl -n kube-system get secret | grep eks-admin | awk '{print $1}')
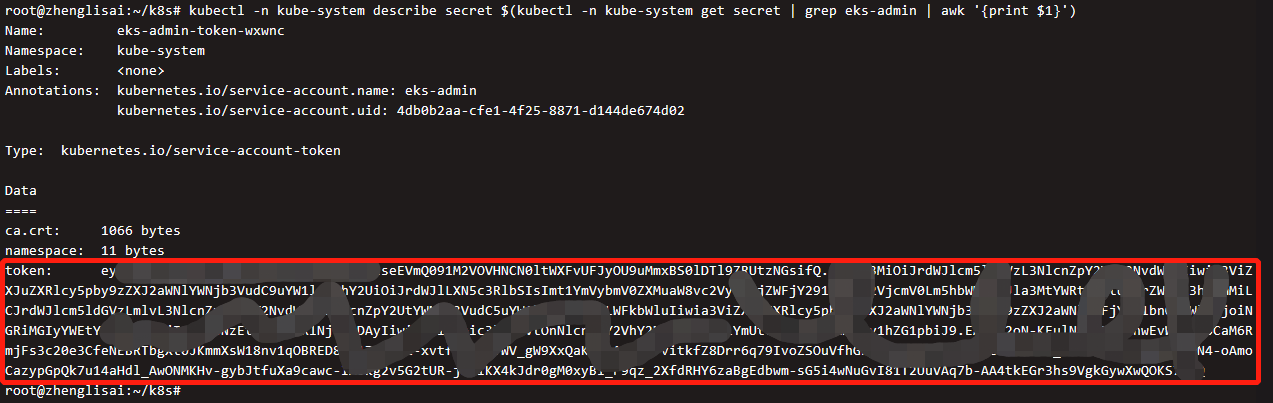
到此为止,已完成集群的搭建和Dashboard的部署,但是此时只能在集群内部访问Dashboard,无法通过外网访问。下一步将Dashboard接口暴露给ALB
安装AWS负载均衡器控制器到EKS集群
下载IAM策略
wget https://raw.githubusercontent.com/kubernetes-sigs/aws-load-balancer-controller/v2.2.0/docs/install/iam_policy.json
创建策略
aws iam create-policy \

    --policy-name AWSLoadBalancerControllerIAMPolicy \

    --policy-document file://iam_policy.json
创建集群IAM OIDC身份提供商
eksctl utils associate-iam-oidc-provider --cluster zhenglisai --approve

创建k8s账户并关联策略
eksctl create iamserviceaccount \

  --cluster=zhenglisai \

  --namespace=kube-system \

  --name=aws-load-balancer-controller \

  --attach-policy-arn=arn:aws:iam::你的账号ID:policy/AWSLoadBalancerControllerIAMPolicy \

  --override-existing-serviceaccounts \

  --approve
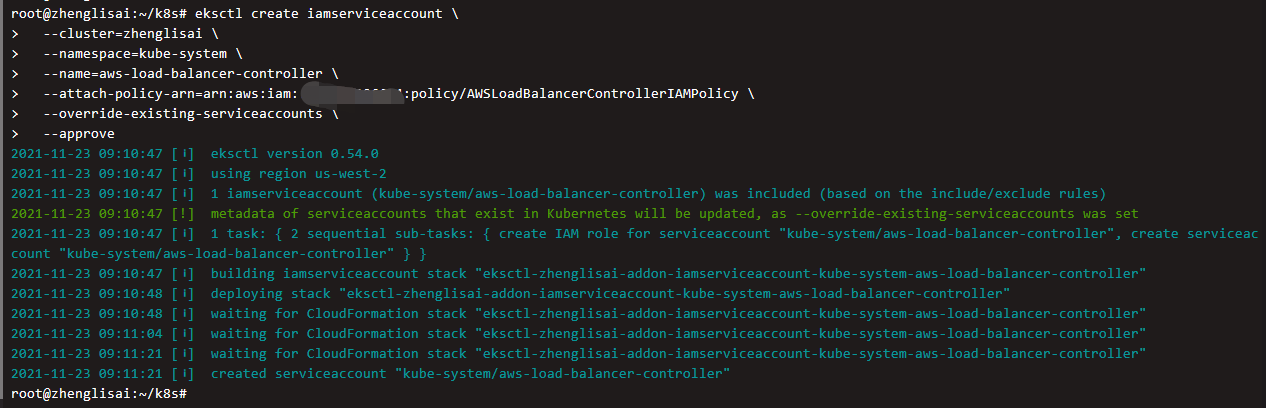
安装负载均衡器控制器
kubectl apply -k "github.com/aws/eks-charts/stable/aws-load-balancer-controller/crds?ref=master"

helm repo add eks https://aws.github.io/eks-charts

helm repo update

helm upgrade -i aws-load-balancer-controller eks/aws-load-balancer-controller \

  --set clusterName=zhenglisai \

  --set serviceAccount.create=false \

  --set serviceAccount.name=aws-load-balancer-controller \

  -n kube-system

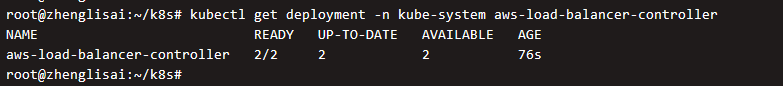
验证安装是否完成
部署Ingress
创建部署文件,dashboard-ingress.yaml,内容如下(需要修改汉字部分内容):
---

apiVersion: networking.k8s.io/v1beta1

kind: Ingress

metadata:

  namespace: kubernetes-dashboard

  name: ingress-dashboard

  annotations:

    alb.ingress.kubernetes.io/load-balancer-name: zhenglisai

    alb.ingress.kubernetes.io/backend-protocol: HTTPS

    kubernetes.io/ingress.class: alb

    alb.ingress.kubernetes.io/scheme: internet-facing

    alb.ingress.kubernetes.io/target-type: ip

    alb.ingress.kubernetes.io/listen-ports: '[{"HTTPS":443}]'

    alb.ingress.kubernetes.io/certificate-arn: 你证书的ARN,在ACM中查看

spec:

  rules:

    - host: 你的域名

      http:

        paths:

        - path: /*

          backend:

            serviceName: kubernetes-dashboard

            servicePort: 443

执行文件,创建ingress
kubectl apply -f dashboard-ingress.yaml
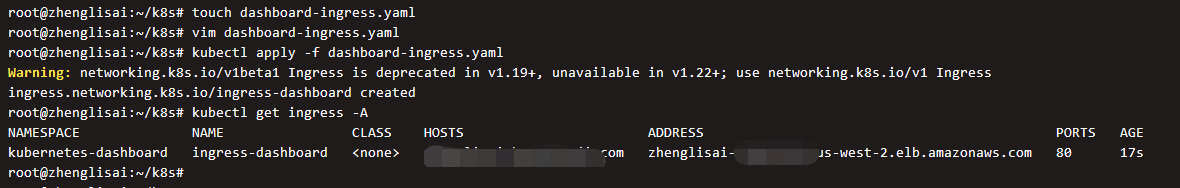
去域名解析网站,创建域名,并指向ALB的DNS
使用https协议访问域名
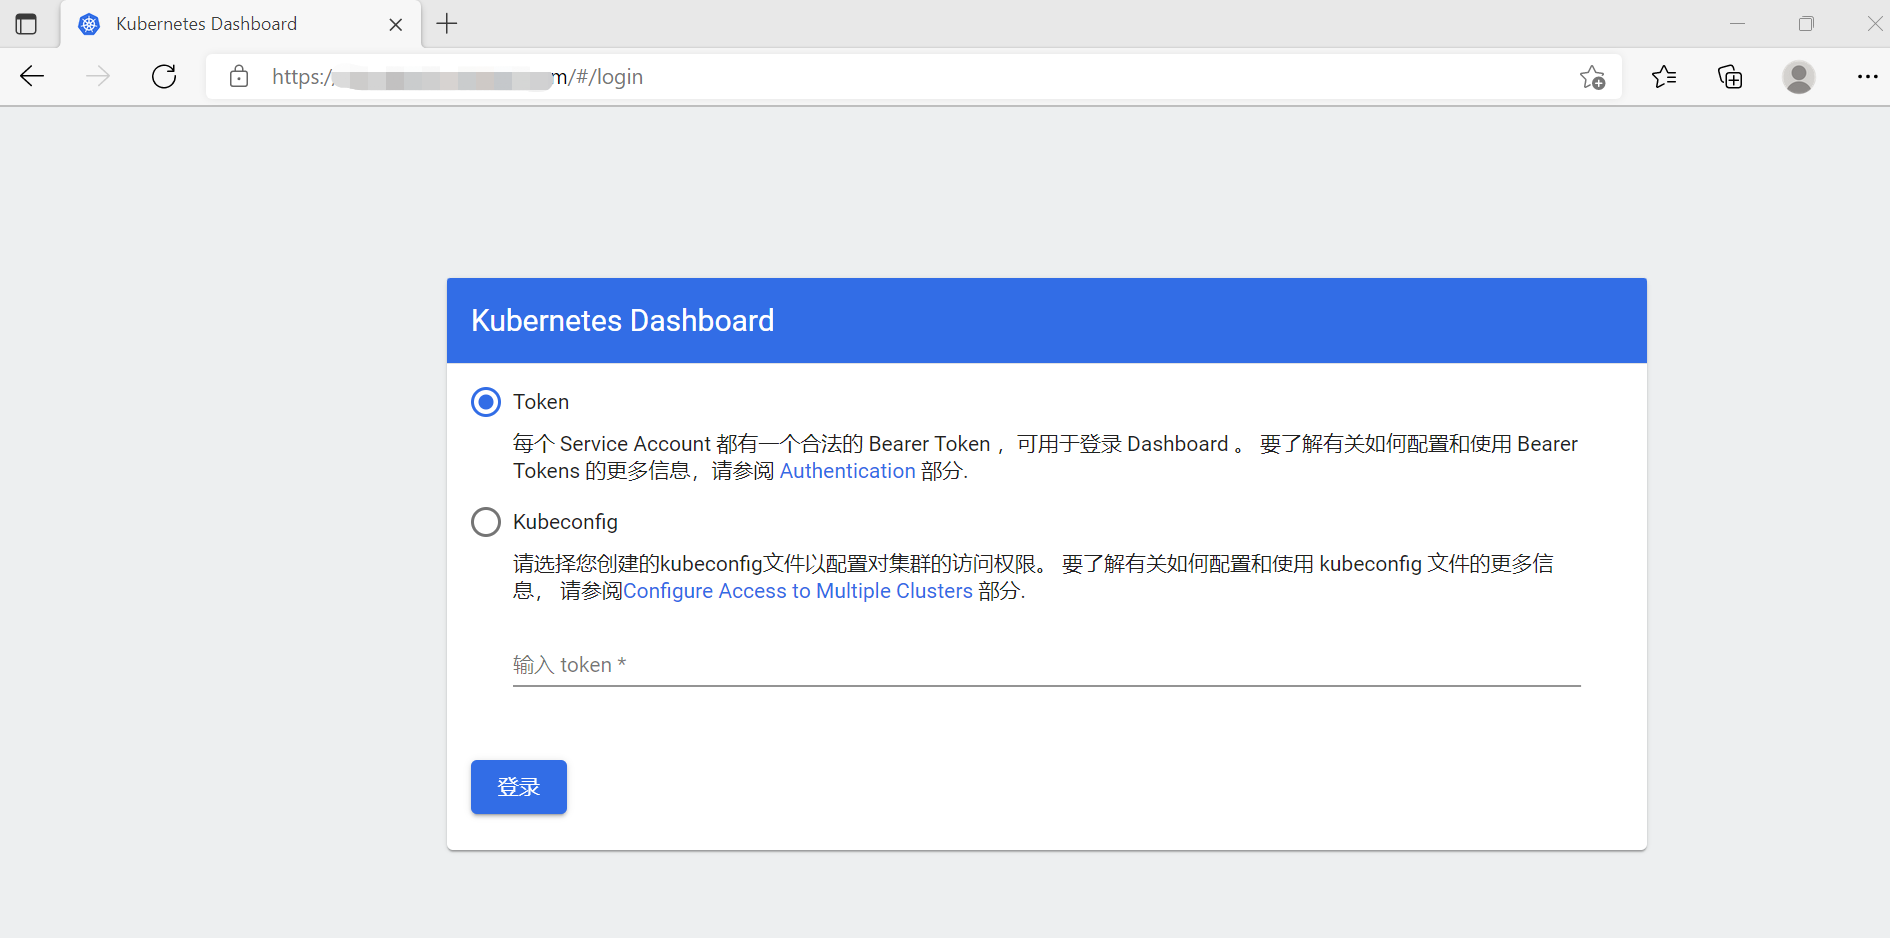
输入上一章节中获取Dashboard的token令牌即可登录
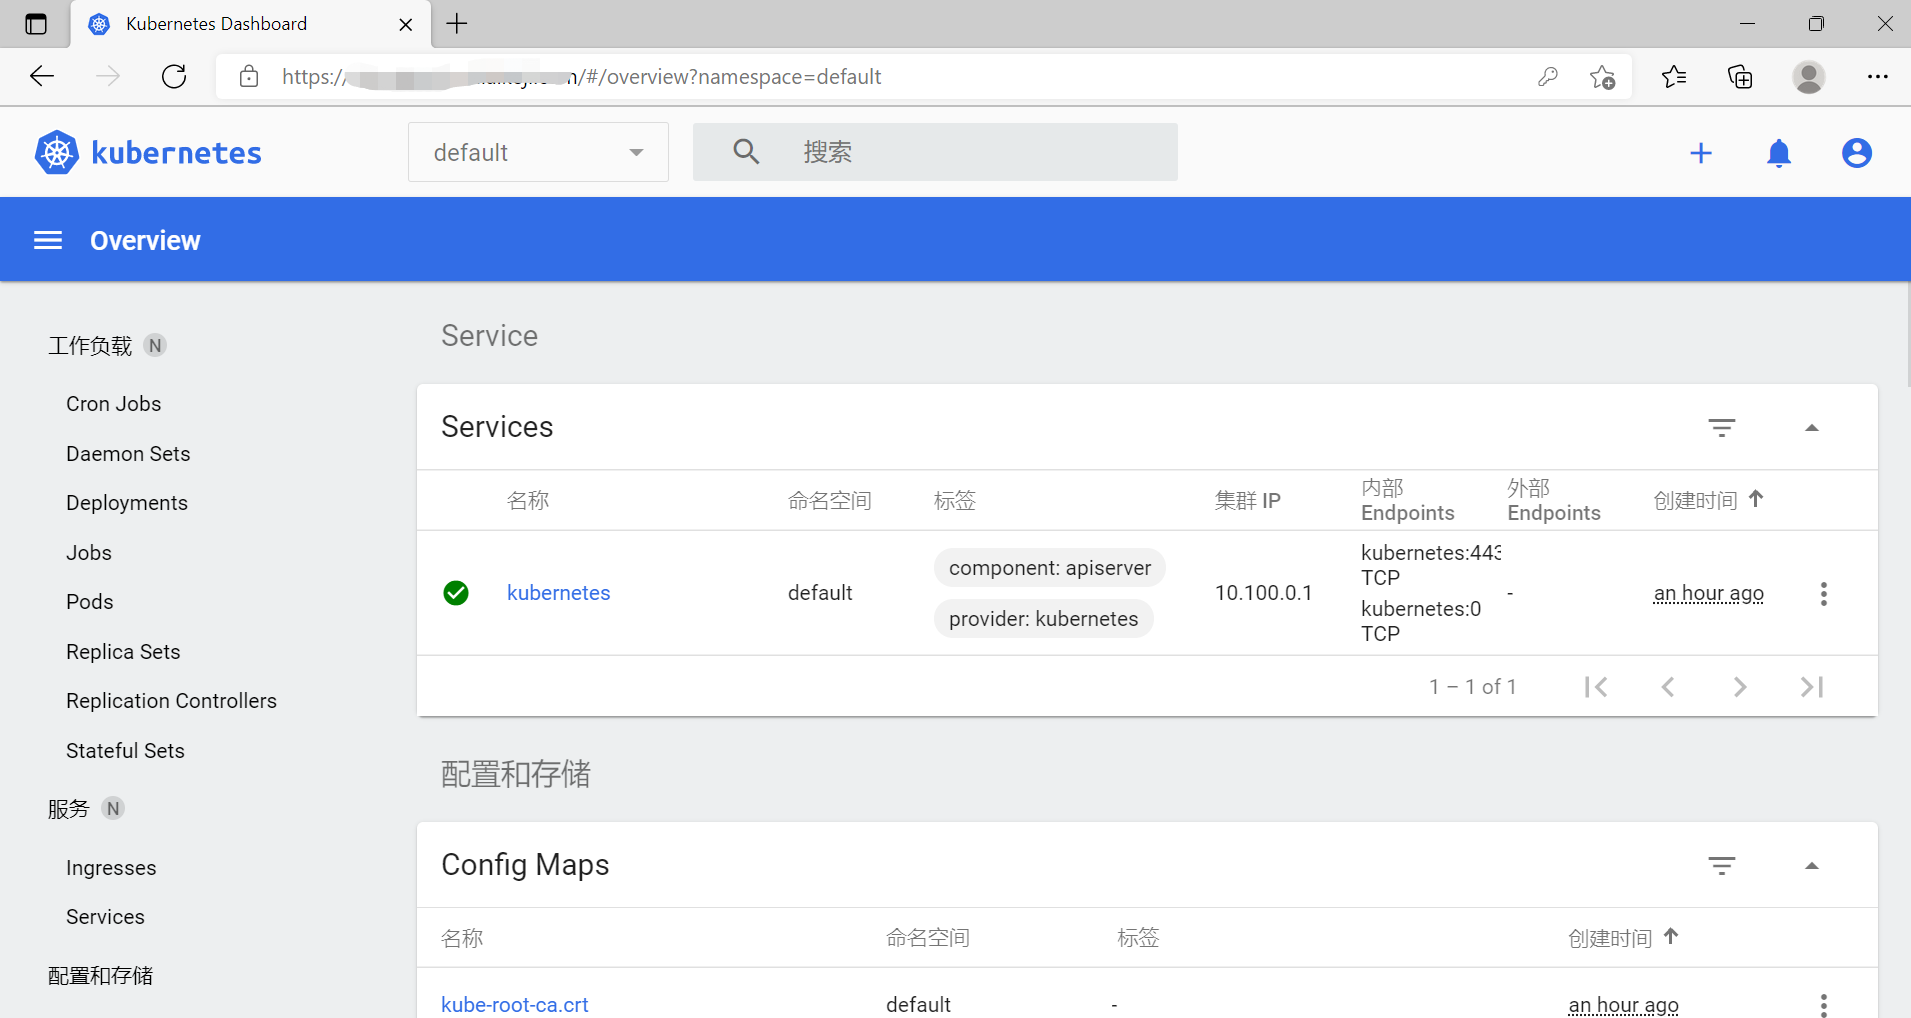
到此,完成EKS集群的搭建,Dashobard部署,Ingress部署,并实现了外网访问Dashboard。
【k8s】在AWS EKS部署并通过ALB访问k8s Dashboard保姆级教程的更多相关文章
- Eclipse for C/C++ 开发环境部署保姆级教程
Eclipse for C/C++ 开发环境部署保姆级教程 工欲善其事,必先利其器. 对开发人员来说,顺手的开发工具必定事半功倍.自学编程的小白不知道该选择那个开发工具,Eclipse作为一个功能强大 ...
- 使用Esxi虚拟化部署OpenWrt/HomeLede+扩容硬盘 保姆级教程
本文介绍使用VMware虚拟化平台部署OpenWrt/HomeLede,并扩容固件硬盘的方法. 推荐使用虚拟化方式部署软路由,理由如下: 部署.升级.回退.扩容等操作非常方便,特别适合折腾 可以方便的 ...
- jenkins在aws eks中的CI/CD及slave
本文档不讲解jenkins的基础用法,主要讲解配合k8s的插件,和pipeline的用途和k8s ci/cd的流程. 以及部署在k8s集群内和集群外的注意事项. 1.准备工作 以下在整个CI/CD流程 ...
- AWS EKS 创建k8s生产环境实例
#AWS EKS 创建k8s生产环境实例 在AWS部署海外节点, 图简单使用web控制台创建VPC和k8s集群出错(k8s), 使用cli命令行工具创建成功 本实例为复盘, 记录aws命令行工具创建e ...
- aws EKS EFS 上安装mysql Operation notpermitted
在AWS EKS k8s.EFS nfs.mysql.changing ownership of '/var/lib/mysql/': Operation notpermitted 在aws eks ...
- k8s 1.12 环境部署及学习笔记
1.K8S概述 1.Kubernetes是什么 2.Kubernetes特性 3.Kubernetes集群架构与组件 4.Kubernetes核心概念 1.1 Kubernetes是什么 • Kube ...
- AWS EKS 添加IAM用户角色
作者:SRE运维博客 博客地址: https://www.cnsre.cn/ 文章地址:https://www.cnsre.cn/posts/211203931498/ 相关话题:https://ww ...
- 基于Kubernetes在AWS上部署Kafka时遇到的一些问题
作者:Jack47 转载请保留作者和原文出处 欢迎关注我的微信公众账号程序员杰克,两边的文章会同步,也可以添加我的RSS订阅源. 交代一下背景:我们的后台系统是一套使用Kafka消息队列的数据处理管线 ...
- 在AWS中部署OpenShift平台
OpenShift是RedHat出品的PAAS平台.OpenShift做为PAAS平台最大的特点是它是完全容器化的PAAS平台,底层封装了Docker和Kubernetes,上层暴露了对开发者友好的接 ...
随机推荐
- js 改变this指向的三种方法 bind call apply
先了解下bind call apply 的注意点 bind 需要手动调用 第一个参数 this 要指向的对象,后面是 散列的参数 call 不需要手动调用 第一个参数 this 要指向的对象,后面是 ...
- 题解 CF736D Permutations
link Description 现在,你有一个二分图,点数为 \(2n\). 已知这个二分图的完备匹配的个数是奇数. 现在你要知道,删除每条边后,完备匹配个数是奇数还是偶数. \(1\le n\le ...
- luogu3888 GDOI2014拯救莫里斯 (状压dp)
题目描述 莫莉斯·乔是圣域里一个叱咤风云的人物,他凭借着自身超强的经济头脑,牢牢控制了圣域的石油市场. 圣域的地图可以看成是一个n*m的矩阵.每个整数坐标点(x , y)表示一座城市\(( 1\le ...
- Tomcat 源码环境搭建
Tomcat 源码搭建 下载源码 下载地址 :https://tomcat.apache.org/download-80.cgi#8.5.35 下载之后解压缩 导入Idea 添加pom.xml文件 & ...
- 【错误分析】NX error status: 32
在进行NX 制图里面的表格注释合并单元格时,总是报错NX error status: 32,找了很久都不知道问题所在. 报错提示如下: NXOpen.NXException: NX error sta ...
- 【数据结构】<栈的应用>回文判断
通过栈与队列相关内容的学习,我们知道,栈是"先进后出"的线性表,而队列是"先进先出"的线性表.可以通过构造栈与队列来实现在这一算法.将要判断的字符序列依次压栈和 ...
- Mybatis 二级缓存应用 (21)
[MyBatis 二级缓存] 概述:一级缓存作用域为同一个SqlSession对象,而二级缓存用来解决一级缓存不能夸会话共享,作用范围是namespace级,可以被多个SqlSession共享(只要是 ...
- Go语言核心36讲(Go语言进阶技术五)--学习笔记
11 | 通道的高级玩法 我们已经讨论过了通道的基本操作以及背后的规则.今天,我再来讲讲通道的高级玩法. 首先来说说单向通道.我们在说"通道"的时候指的都是双向通道,即:既可以发也 ...
- Vue2源码解读 - 响应式原理及简单实现
直接进入主题了,想必大家都知道实现vue响应式核心方法就是 Object.defineProperty,那就从它开始说 Object.defineProperty 缺点: 深度监听,需要递归到底,一次 ...
- 【UE4 C++ 基础知识】<2> UFUNCTION宏、函数说明符、元数据说明符
UFunction声明 UFunction 是虚幻引擎4(UE4)反射系统可识别的C++函数.UObject 或蓝图函数库可将成员函数声明为UFunction,方法是将 UFUNCTION 宏放在头文 ...