
CTF -攻防世界-misc新手区
此题flag题目已经告诉格式,答案很简单。
将附件下载后,将光盘挂到虚拟机启动 使用 strings linux|grep flag会找到一个O7avZhikgKgbF/flag.txt然后root下用mount linux /mnt,将linux光盘挂载在mnt目录下,切换到mnt目录,使用cat O7avZhikgKgbF/flag.txt命令即可对flag内容进行读取,发现是一个base64编码,解密后得到flag。

这个附件是一个gif 用UleadGIFAnimator这个软件去一桢一帧查看gif 会发现有一个缺少三个定位部分的二维码,PS将其补全,一扫即可。
二维码结构和原理:
http://www.360doc.com/content/17/1223/09/412471_715543070.shtml
这个用福昕阅读器或者谷歌的PDF-viewer 然后搜flag 复制粘贴即可
这个rar用winhex打开就知道是不符合rar的开头 所以把文件头改为7A改为74 保存解压用winhex查看格式发现其实是gif,修改后缀 用ps把两个图层分别分离开来保存。
然后再用stegsolve查看发现是两张半二维码。在用ps拼接再扫得flag
较常用的图片格式Png、Jpg、Gif、Bmp 文件解析
https://blog.csdn.net/sj_wll/article/details/81075930
这个打开发现是一个游戏,然后直接用Java的开发工具打开查看源码,里面得到flag 提交不对于是察觉flag最后还有一个= 联想base64位,再用线上工具转换得flag
Base64在线解码:
http://tool.oschina.net/encrypt?type=3
各种编码方式:
https://blog.csdn.net/dyw_666666/article/details/89973048
发现里面是黑白黑白照片很有规律 因为没有分割所以不可能是摩斯电码,所以我就联想是二进制二进制转字符串得:flag{FuN_giF} 二进制先转化为十六进制然后十六进制转化为字符串104/8=13

发现是一个佛经。反正读不懂,然后用在线工具与佛论禅解密,得到一串疑似base64编码,再rot13一下,再base64解密得flag
与佛论禅:http://www.keyfc.net/bbs/tools/tudoucode.aspx
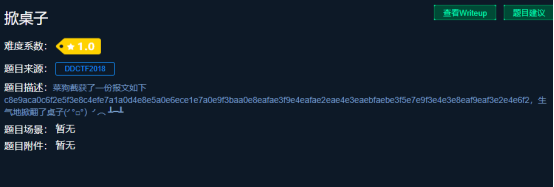
解密方法,两个一位,16进制转10进制,然后减去128再转成字符即可
可用python
string = "c8e9aca0c6f2e5f3e8c4efe7a1a0d4e8e5a0e6ece1e7a0e9f3baa0e8eafae3f9e4eafae2eae4e3eaebfaebe3f5e7e9f3e4e3e8eaf9eaf3e2e4e6f2"
flag = ''
for i in range(0,len(string), 2):
s = "0x" + string[i] + string[i+1]
flag += chr(int(s, 16) - 128)
print(flag) (网上找的如若侵权,请联系我。因为不记得链接地址了)
foremost分离文件,得到一个加密的压缩包,点进去查看发现一个flag.txt文件,wireshark下查找flag.txt字符串,追踪TCP流,最终在第1150个包发现一段图片的16进制编码,将其用winhex另存为一个图片,得到压缩包的密码,解压得到flag.(怎么导出的也不太会)
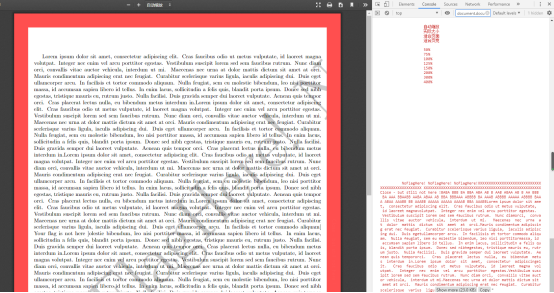
谷歌装PDF-viewer 控制台输入document.documentElement.textContent 得到一串AB编码而成的字符串,(有分割很规律)将A变为 . ,B变为 - ,摩斯解密即可
这个要学习一下压缩包伪加密用winhex把09 00 改为 00 00这叫全局方式位标记 保存跟新压缩包解压发现是一个base64编码文件 ,亲测在线解压工具不行 所以网上得知是base64隐写,用python2通过脚本解密得flag
压缩包伪加密:
https://www.cnblogs.com/R4v3n/articles/8194287.html
https://www.jianshu.com/p/05c81a2b4dd9
CTF -攻防世界-misc新手区的更多相关文章
- CTF -攻防世界-crypto新手区(5~11)
easy_RSA 首先如果你没有密码学基础是得去恶补一下的 然后步骤是先算出欧拉函数 之后提交注意是cyberpeace{********}这样的 ,博主以为是flag{}耽误了很长时间 明明没算错 ...
- CTF -攻防世界-crypto新手区(1~4)
题目已经提示用base64直接解密就行 base64解密网址 http://tool.oschina.net/encrypt?type=3 题目提示是凯撒密码 http://www.zjslove.c ...
- CTF -攻防世界-web新手区
直接f12出来 先用get后加/?a=1 然后火狐装hackbar(老版本)f12 post b=2 搞定 Hackbar:https://github.com/Mr-xn/hackbar2.1.3 ...
- 攻防世界misc新手区前三题
1.this_is_flag 从题目以及题目的描述来看,不难发现实际上题目中所描述的就是flag 2.Pdf 拿到题目附件是pdf文件,观察题目描述,题目说图下面什么都没有,那么十有八九图下面肯定是f ...
- 攻防世界 Misc 新手练习区 stegano CONFidence-DS-CTF-Teaser Writeup
攻防世界 Misc 新手练习区 stegano CONFidence-DS-CTF-Teaser Writeup 题目介绍 题目考点 隐写术 摩斯密码 Writeup 下载附件是PDF文件打开,研究一 ...
- 攻防世界 Misc 新手练习区 ext3 bugku Writeup
攻防世界 Misc 新手练习区 ext3 bugku Writeup 题目介绍 题目考点 WinHex工具的使用 linux磁盘挂载mount命令 Writeup 下载附件拖进winhex分析一下,查 ...
- 攻防世界 Misc 新手练习区 gif Writeup
攻防世界 Misc 新手练习区 gif Writeup 题目介绍 题目考点 仔细联想 字符转换 Writeup 下载附件并打开 104张黑白图 发现是一堆黑色和白色的图片,按某种规律排列,猜想flag ...
- 攻防世界 Misc 新手练习区 坚持60s Writeup
攻防世界 Misc 新手练习区 坚持60s Writeup 题目介绍 题目考点 java反编译 jd-gui 的使用 Writeup 下载附件并打开 kali执行命令 java -jar 9dc125 ...
- 攻防世界 Misc 新手练习区 give_you_flag Writeup
攻防世界 Misc 新手练习区 give_you_flag Writeup 题目介绍 题目考点 gif图片分离 细心的P图 二维码解码 Writeup 下载附件打开,发现是一张gif图片,打开看了一下 ...
随机推荐
- word中图片的导出
楼上说到的方法都是可行的,其实还有个更方便快捷的保存方式,特别是看到一篇word文档里有很多好看的图片想以图片格式单独保存下来观赏,用作其它,如QQ表情等,此方法更见优势:打开文档——文件——另存为— ...
- 003、Java的单行注释
代码如下: package TIANPAN; public class TestDemo { public static void main(String args[]) { // JAVA的单行注释 ...
- List<string>绑定到DataGridView控件
问题 将一个简单的List<string>作为数据源绑定到 DataGridView myDataGridView.DataSource = myStringList; 但是只得到一个名为 ...
- android studio (安卓开发)如何使用外部模拟器(mumu模拟器)调试运行程序
开发安卓 我觉得大家明白自带的模拟器卡的要死而且启动慢(我觉得八核的计算机应该可以解决这个问题),这里使androidstudio 使用外部模拟器 MuMu模拟器 配置方法 eclipse 开发安卓 ...
- java时间差
以下代码没什么意义,只是记录 long mstart = System.nanoTime(); int mIndex = 0 ; for (int i = 0; i < 100000000; i ...
- 【剑指Offer】面试题27. 二叉树的镜像
题目 请完成一个函数,输入一个二叉树,该函数输出它的镜像. 例如输入: 4 / \ 2 7 / \ / \ 1 3 6 9 镜像输出: 4 ...
- ipv6_RIPng配置
ipv6 unicast-routing——类似IPv4的ip routing ipv6 route rip word——启用IPv6进程 防止环路——split-horizon——水平分割——不再接 ...
- javascript中window.open()与window.location.href
1.window.location是window对象的属性,而window.open是window对象的方法 window.location是你对当前浏览器窗口的URL地址对象的参考! ...
- 在Windows中安装vim
这篇文章主要教大家如何在Windows系统下安装最好用的编辑器VIM 来自百度百科的介绍: Vim是一个类似于Vi的著名的功能强大.高度可定制的文本编辑器,在Vi的基础上改进和增加了很多特性. VIM ...
- SPOJ ANARC05H 计数DP
给定一个数字串,问有多少种拆分方法,题目所谓的拆分,就是分成若干个子块,每个块的和 即为各个数字相加,当前块的和一定要小于等于后面的块的和 比如1117 就有这些[1-117], [1-1-17], ...