
Day005_Linux基础之文件权限
test.sh 举例:
[oldboy@luffy001 ~]$ ls -l test.sh
-rw-r--r-- 1 oldboy ops 0 Nov 14 10:42 test.sh 该文件权限用数字表示:644
r 4
w 2
x 1
- 0
1) 改变文件或目录的权限. (Linux下一切皆文件)
chmod 755 test.sh
2)使用owner ,group,other 加减文件的权限来更改文件权限.
chmod u-x,g+w,o-x test.sh 举例:
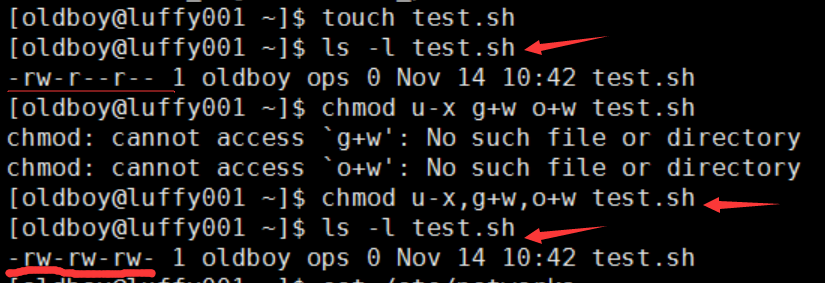
给文件添加上执行权限 644 权限基础上
chmod 755 test.sh (给文件赋予可执行权限)
chmod ugo+x test.sh (user,group,other 加上x执行权限)
chmod a+x test.sh
chmod +x test.sh
以上几种方法都是给文件赋予可执行权限的方法.
chown 修改文件的属主和属组.
chown root.root test.sh /chown root:root test.sh
只修改文件的属组, chown .root test.sh (更改属于root组)
目录的权限:
r 查看目录里面的内容 ls,需要x权限配合, 如果没有x 只能显示目录名, 文件的属性是无法显示的
w 可以在目录里面创建 删除 重命名文件权限, 需要有其它权限配合(x权限配合)
单独用w权限无法在目录中创建,删除文件,w需要x配合.
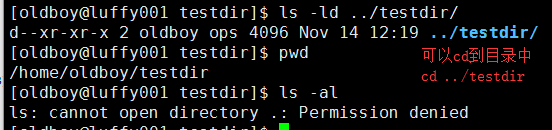
x 可以进入(cd)到这个目录 即执行权限.
环境 mkdir -p /oldboy/testdir
chown oldboy.oldboy /oldboy/testdir
cd /oldboy/testdir (创建目录,准备环境)
touch luffy{001..5}.txt 在目录中创建文件
查看目录对应的权限:
[root@luffy001 oldboy]# ls -dl testdir/
drwxr-xr-x 2 root root 4096 Nov 14 11:44 testdir/ (默认目录是755权限)
chmod u=r testdir/ (更改目录权限为user= r)
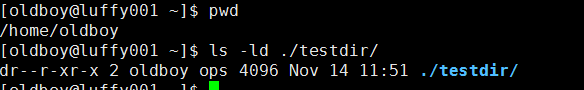
只具有目录的可读属主:r,属组:r-x,其他:r-x
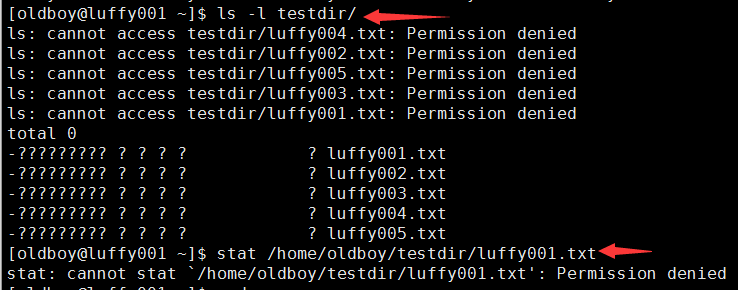
给予目录rw 权限,chmod u=rw testdir/ 使用stat命令读取目录的权限仍然是只能可读.
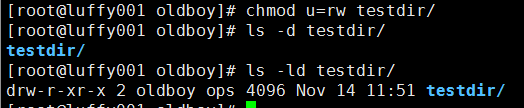
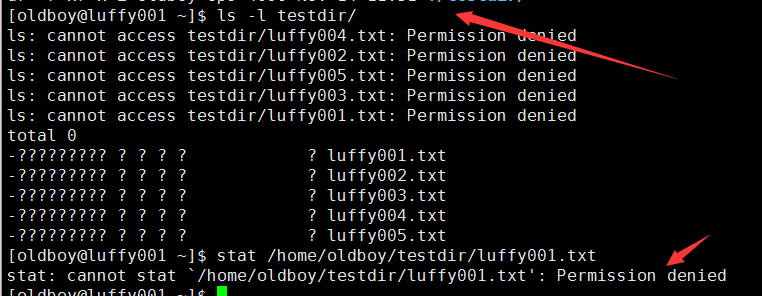
对应目录而言, r权限需要x权限配合 使用.
chmod u =rx testdir/
ls -ld testdir/ 可以读取出目录的相关文件属性和目录下的文件名称和属性.
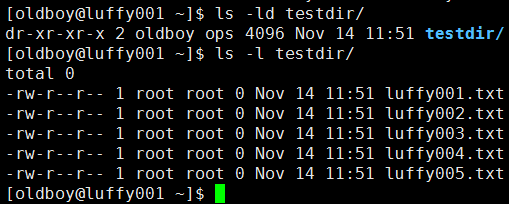
目录权限之wx权限. w权限
只赋予目录w权限: chmod u=w testdir/ 然后查看目录的权限确认

再向目录中创建文件 touch ./testdir/aaa.txt

发现没有权限. (创建文件和删除文件)
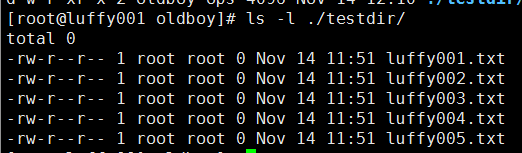
[oldboy@luffy001 ~]$ rm -f ./testdir/luffy001.txt
rm: cannot remove `./testdir/luffy001.txt': Permission denied
尝试赋予目录权限为chmod u=wx ./testdir/
[root@luffy001 oldboy]# ls -ld ./testdir/
d-wxr-xr-x 2 oldboy ops 4096 Nov 14 12:17 ./testdir/
可以向目录添加文件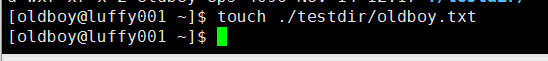
可以删除目录中的文件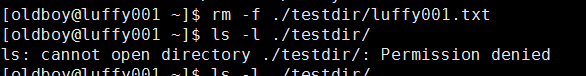
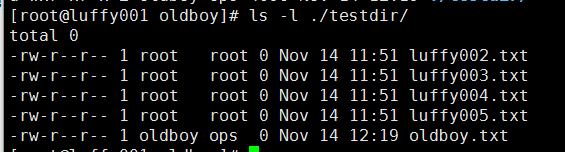
创建了oldboy.txt 文件, 删除了luffy001.txt 文件
不支持查看目录中的文件.
目录权限之x权限
chmod u=x ./testdir
总结: 文件目录权限
文件 目录
r 读取文件内容 查看目录的内容(需要x权限)
w 修改文件内容(需要r) 在目录下面创建,删除文件(需要x权限)
x 执行文件(需要r) 进入到目录的权限(cd)
!!!删除一个文件, 要看你对这个文件所在的目录是否有wx权限. (write和执行)
Day005_Linux基础之文件权限的更多相关文章
- centos 基础修改文件权限
在centos 下 nginx 默认用户是user = apachegroup = apache 所以需要更改文件和文件夹权限时候需要满足apache用户才能进行 常用方式: $ chmod Runt ...
- Linux基础3(文件权限)
文件权限 1.普通权限 (登陆用户对文件或目录的读写执行的权限) 普通权限对管理员用户无效 文件和目录 都有4中类型的用户u 所有者 : 文件.目录的创建者g 所属组 : 文件.目录属于的用户组o 其 ...
- (大数据工程师学习路径)第一步 Linux 基础入门----用户及文件权限管理
用户及文件权限管理 实验介绍 1.Linux 中创建.删除用户,及用户组等操作. 2.Linux 中的文件权限设置. 一.Linux 用户管理 Linux 是一个可以实现多用户登陆的操作系统,比如“李 ...
- 第一阶段·Linux运维基础 第3章·文件属性、正则表达式、文件权限
01-文件属性内容介绍 02- inodeyublock讲解 03-访问oldboyfile的寻宝过程 04-inode与block小结 05-磁盘空间不足案例详解 06-Linux文件类型及拓展名 ...
- Linux基础命令和文件权限
Linux命令与文件权限 Linux基础命令 reboot 重启 cd 切换目录 cd .. 回到上一级目录 cd ~ 回到主目录 cd / ...
- Linux文件权限基础知识
一.文件权限概述 Linux中每个文件或目录都有一组一组9个基础权限位,每三位字符被分为一组,他们分别是属主权限位(占三个字符).用户组权限位(占三个字符).其他用户权限位(占三个字符).比如rwxr ...
- linux 文件权限的基础知识
由于自己总是记不住linux里权限的一些知识,因此简单总结如下: 查看文件权限 // 列出所有文件 ls -al // 最前面的一串10个字母的字符串 // 可能像 drwxrwxr-x // 第一位 ...
- Linux 基础学习:文件权限与种类
1.文件权限 linux系统中通过 “ls -al”,可查看当前目录的所有文件的详细信息. 第一列代表这个文件的类型与权限: 第一个字符表示文件类型: [d]:表示目录文件 [-]:表示普通文件 [l ...
- Linux基础入门-用户及文件权限管理
一.Linux用户管理: 不同的用户的文件都是放在同一个物理磁盘上的甚至同一个逻辑分区或者目录里,但是由于Linux的用户管理和权限机制,不同用户不能轻易查看.修改彼此的文件. 1. 查看用户: wh ...
随机推荐
- JVM和GC的工作原理
转载于https://uestc-dpz.github.io JVM Java 虚拟机 Java 虚拟机(Java virtual machine,JVM)是运行 Java 程序必不可少的机制.JVM ...
- Axure 使用 简单入门
1.Axure 简介 Axure是快速原型工具,简单来说就是把自己的web或app想法快速的展示出来的工具.具体信息百科:https://baike.baidu.com/item/axure%20rp ...
- [转载]MongoDB管理基础
1. 启动和停止MongoDB: 执行mongod命令启动MongoDB服务器.mongod有很多可配置的选项,我们通过mongod --help可以查看所有选项,这里仅介绍一些主要选项: - ...
- egg-sequelize-ts 插件
egg-sequelize-ts plugin 目的 (Purpose) 能让使用 typescript 编写的 egg.js 项目中能够使用 sequelize方法,并同时得到egg.js所赋予的功 ...
- mysql的引擎问题,主键和外键的创建问题,以及创建外键不成功,却创建了一个索引
mysql的引擎问题: 需要知道的三个引擎:InnoDB--是一个事务处理引擎,不支持全文检索,支持事务操作,即DML操作: Memory--是一个数据存储在内存,速度很快,功能上等同于MyIsam, ...
- Android Pie 私人 DNS 使用教程
本文首发于:微信公众号「运维之美」,公众号 ID:Hi-Linux. 「运维之美」是一个有情怀.有态度,专注于 Linux 运维相关技术文章分享的公众号.公众号致力于为广大运维工作者分享各类技术文章 ...
- AutoCAD C#二次开发
https://www.cnblogs.com/gisoracle/archive/2012/02/19/2357925.html using System; using System.Collect ...
- C++ “::” 作用域符 双冒号
C++ "::" 作用域符 双冒号 作用域符 :: 是作用域符,是运算符中等级最高的,它分为三种: 1)global scope(全局作用域符),用法(::name) 2)clas ...
- windows下搭建syslog服务器及基本配置
一.环境 windows7 64位+ kiwi_syslog_server_9.5.0 kiwi_syslog百度云下载地址: 链接: https://pan.baidu.com/s/1EpPBNsL ...
- HBase 系列(四)—— HBase 集群环境配置
一.集群规划 这里搭建一个 3 节点的 HBase 集群,其中三台主机上均为 Regin Server.同时为了保证高可用,除了在 hadoop001 上部署主 Master 服务外,还在 hadoo ...