
全面了解cookie和session
- http协议:
http即超文本传输协议(万维网定义的),一种基于浏览器请求与服务器响应的链接,它是一个很纯粹的传输协议。http协议主要的特征就是它是一种无状态的协议(只针对cookie与session问题),在客户端连续向服务器发送请求的时候,每次请求的过程中只要数据交换完毕,服务器与客户端就会断开连接,再次请求的时候会重新连接客户端与服务器,这样服务器记录上次的对话,那么问题来了,如何让服务器知道是哪个客户端向自己发出的请求呢,这个时候cookie就诞生了~
- 什么是cookie
cookie是一小段文本信息,这段小文本信息由服务器首次响应客户端时发送的,在客户端向服务器首次发送请求的时候,服务器会判断是否要记录客户端的身份,如果需要,此时就会在响应中(response)给客户端发送一个cookie,该cookie文本信息保存在http的报头里,当浏览器会将cookie保存起来,当该浏览器再次发送请求时会携带cookie,服务器检查cookie来识别浏览器请求,这里cookie的特征就不在说明了。下面我们上代码!
页面代码:

<!doctype html>

<html lang="en">

<head>

    <meta charset="utf-8">

    <script type="text/javascript" src="jquery-3.3.1.min.js"></script>

    <script type="text/javascript" src='test.js'></script>

</head>

<body>

    <section>

        <h3>Register</h3>

        <div>

            <label style="display:inline-block; width: 100px;" id="register-user-name-label" htmlfor="register-user-name-input">register:</label>

            <input style="display:inline-block; width: 200px;" id="register-user-name-input" type="text" />

        </div>

        <div>

            <label style="display:inline-block; width: 100px;" id="register-password-label" htmlfor="register-password-input">pasword:</label>

            <input style="display:inline-block; width: 200px;" id="register-password-input" type="text" />

        </div>

        <button id="register" type="button">Register</button>

    </section>

    <section>

        <h3>Login</h3>

        <div>

            <label style="display:inline-block; width: 100px;" id="user-name-label" htmlfor="user-name-input">login name:</label>

            <input style="display:inline-block; width: 200px;" id="user-name-input" type="text" />

        </div>

        <div>

            <label style="display:inline-block; width: 100px;" id="password-label" htmlfor="password-input">pasword:</label>

            <input style="display:inline-block; width: 200px;" id="password-input" type="text" />

        </div>

        <button id="login" type="button">Login</button>

    </section>

    <script type="text/javascript" src='test.js'></script>

</body>

</html>
很简单,一个注册按钮一个登陆按钮(ps:代码冗余请忽视,就是为了做个demo用)。
首先注册一个user:
注册user之后我们查看db
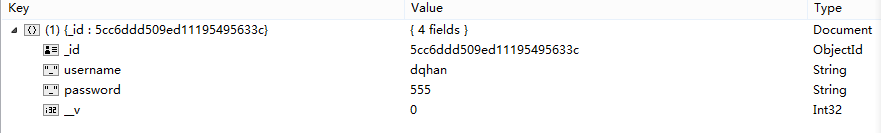
然后我们用这个user进行登陆操作,重点来啦~
首先刷新下页面,调用获取user方法,看下效果
代码如下:
app.get('/userInfo', function (req, res) {

    //cookie

    if (req.cookies.userInfo) {

        console.log('login successfully')

    }

    else {

        console.log('session timeout.');

    }

    res.status(200).json(req.cookies.userInfo);

    //session

    // if (req.session.userInfo) console.log('login successfully');

    // else console.log('session timeout.');

})
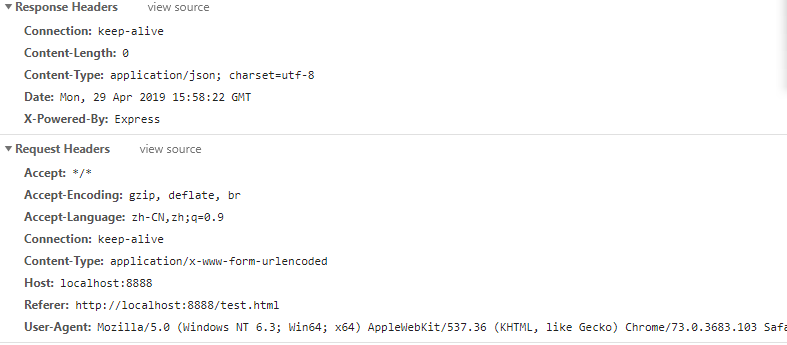
好了先mark下,回头再来做对比,下面执行login操作,这里要上代码了。
首先引入一个中间件:
var cookie = require('cookie-parser');
使用它:
app.use(cookie('express_cookie'));

//cookie

app.post('/login', function (req, res) {

    User.findOne({

        username: req.body.username

    }).then(function (userInfo) {

        if (!userInfo) {

            console.log('user is not exist.');

            return;

        }

        var data = {};

        data['username'] = userInfo.username;

        data['password'] = userInfo.password;

        res.cookie('username', JSON.stringify(data), { maxAge: 900000, httpOnly: true });

        res.status(200).json(data);

    })

        .catch(function (e) {

            console.log(e);

        })

})
这里我们可以设置cookie的httpOnly属性,最大生命周期,等等,然后我们先在db内查询当前登录user,如果已经注册过,我们获取user信息并存入cookie中。这时候看下前端的响应有什么不同。

可以看见,服务器颁发的cookie在响应的header中的Set-Cookie中。似不似发现不同了。这时候我们在刷新下页面调用userInfo方法看下效果。
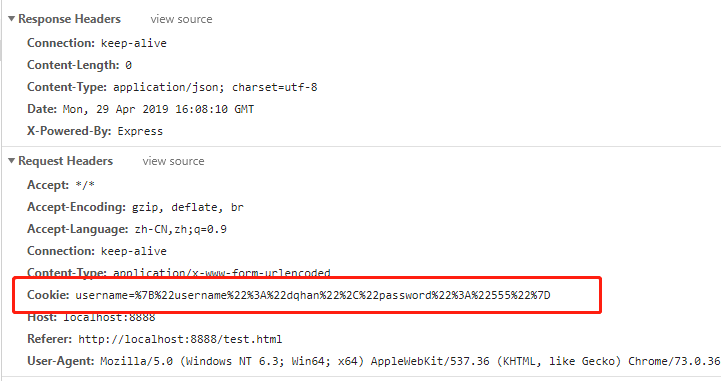
咦,我们发现这次的请求里面居然有cookie了,就这么神奇(Ps:我们要相信科学!)。
debug下看看

服务器端有我们想要的cookie信息了。这样服务器就可以根据cookie知道了我们每一次的请求是不是同一个人了。
总结:首先cookie是服务器颁发的,然后随着响应返回给客户端也就是我们的浏览器,浏览器保存cookie,每一次发送请求都会带着这个cookie来让服务器知道,嗯我就是上次的那个人,到这里对cookie是不是多少了解了一些呢~
好了,那么现在很多浏览器都是禁用cookie的,原因是啥呢~,由于cookie是可以被获取的以及cookie是可以修改的,这时候引出了web安全方面的姿势,跨站脚本攻击以及跨站协议伪造,可以参考我之前写的关于XSS攻击(戳我:什么是XSS以及CFRS),那么如果cookie禁用了我们该怎么办呢?这时候session就诞生了。
- 何为session:
session本省并不存在,只是一个概念,session是服务器用来记录客户端状态的机制,不同于cookie保存在浏览器中,session是保存在服务器上的,服务器会根据cookie生成一个session id存在服务器上,当请求再次抵达服务器时,服务器发出响应时会将session id 存在cookie内一同反回给浏览器,这就是session。session具体哪些特点这里就不写啦,话不多说,上代码。
首先引入一个中间件:
var session = require('express-session');
使用它
app.use(cookie('express_cookie'));

app.use(session({

    secret: 'express_cookie',

    resave: false,

    saveUninitialized: true,

    cookie: { maxAge: 60 * 1000 * 30 },

    rolling: true,

}));

app.post('/login', function (req, res) {

    User.findOne({

        username: req.body.username

    }).then(function (userInfo) {

        if (!userInfo) {

            console.log('user is not exist.');

            return;

        }

        var data = {};

        data['username'] = userInfo.username;

        data['password'] = userInfo.password;

        req.session.userInfo = data;

        res.status(200).json(data);

    })

        .catch(function (e) {

            console.log(e);

        })

})
现在我们登录一下看下效果:

会发现,多了一个Cookie,而且Cookie里面多了一个sid,不用联想了,这就是sessionId,这时候我们在刷新一下页面看下userInfo变成啥样了呢?

可以清晰的看到再次请求的时候,sessionId会装在Cookie中,然后发送给服务器,这时候服务器就知道了,咦,原来是上个人。这就是session。
由于现在服务器session存入的方式我们采用了服务器自带的内存,也叫session memory。如果server挂了怎么办呢,挂掉了内存就释放了啊,session就没了啊。这个时候就引出了另外一个问题,session的可持续化。
- session的可持续化
session的可持续化方式简单的理解就是让session可以在生命周期内一直存在,可以把session存入db中,可以是MongoDB,可以是redis,上代码,我们这里用MongoDB吧,个人比较喜爱。
引入中间件:
var MongoStore = require('connect-mongo')(session);
app.use(cookie('express_cookie'));

app.use(session({

    secret: 'express_cookie',

    resave: false,

    saveUninitialized: true,

    cookie: { maxAge: 60 * 1000 * 30 },

    rolling: true,

    store: new MongoStore({

        url: 'mongodb://127.0.0.1:27017/demo',

        collection: 'sessions'

    })

}));

app.post('/login', function (req, res) {

    User.findOne({

        username: req.body.username

    }).then(function (userInfo) {

        if (!userInfo) {

            console.log('user is not exist.');

            return;

        }

        var data = {};

        data['username'] = userInfo.username;

        data['password'] = userInfo.password;

        req.session.userInfo = data;

        res.status(200).json(data);

    })

        .catch(function (e) {

            console.log(e);

        })

})
http请求与响应部分我们就不看了,直接看server跟DB。
server中我们将userInfo放入session中
var data = {};

data['username'] = userInfo.username;

data['password'] = userInfo.password;

req.session.userInfo = data;
查看DB
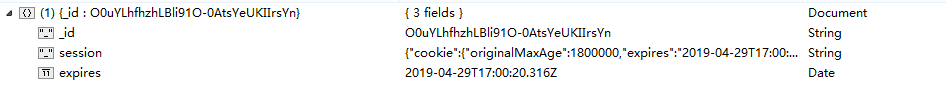
咦,一条session就在DB中诞生了,这里要注意的是,session不是设置的时候就会存入DB中的,包括内存等等,而且响应成功的时候才会存入,一定要注意,不然坑的就是你。
然后刷新页面看下效果。
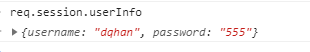
似不似,session中就有了user信息。好了到这里关于session持久化的问题也解决了。
登出功能就很简单了,销毁session就ok了,代码如下:
app.get("/loginOut",function(req,res){

    req.session.destroy(function(err){

        console.log(err);

    })

    res.send('退出登录成功');

});
Redis方式:
中间件以及使用:
var RedisStrore = require('connect-redis')(session);

app.use(session({

    secret: 'express_cookie',

    resave: false,

    saveUninitialized: true,

    cookie: { maxAge: 60 * 1000 * 30 },

    rolling: true,

    store: new RedisStrore({})

}));
总结:第一次登陆请求的时候,服务器会颁发一个sessionId,响应的时候将sessionId放入cookie中返回给浏览器,此时session已存入DB中,当再次请求的时候携带着sessionId进入服务器中,获取session信息,服务器还是会记得我
全面了解cookie和session的更多相关文章
- Cookie和Session的总结
1.开篇 在之前学习这一段的时候我一直有点没弄清楚,其实对Session这块的理解还可以,但是Cookie感觉始终还是欠缺点火候.之后的很长一段时间都基本上很少用Cookie了,渐渐的也淡忘了这一块的 ...
- java的会话管理:Cookie和Session
java的会话管理:Cookie和Session 1.什么是会话 此处的是指客户端(浏览器)和服务端之间的数据传输.例如用户登录,购物车等 会话管理就是管理浏览器客户端和服务端之间会话过程产生的会话数 ...
- Cookie和Session的那些事儿
Cookie和Session都是为了保持用户的访问状态,一方面为了方便业务实现,另一方面为了简化服务端的程序设计,提高访问性能.Cookie是客户端(也就是浏览器端)的技术,设置了Cookie之后,每 ...
- django的cookie和session以及内置信号、缓存
cookie和session cookie和session的作用: cookie和session都记录了客户端的某种状态,用来跟踪用户访问网站的整个回话.两者最大的区别是cookie的信息是存放在浏览 ...
- Cookie和Session的区别
前言 HTTP是一种无状态的协议,为了分辨链接是谁发起的,就需要我们自己去解决这个问题.不然有些情况下即使是同一个网站我们每打开一个页面也都要登录一下.而Session和Cookie就是为解决这个问题 ...
- 本地数据Store。Cookie,Session,Cache的理解。Timer类主要用于定时性、周期性任务 的触发。刷新Store,Panel
本地数据Store var monthStore = Ext.create('Ext.data.Store', { storeId : 'monthStore', autoLoad : false, ...
- Cookie与Session
再说Cookie与Session之前,先要了解一下http协议. 何为http协议: http协议即超文本传输协议,一种基于浏览器请求与服务器响应的协议,该协议主要的特点就是它是一种无状态的协议(只针 ...
- 【转】Cookie和Session区别和联系详解
会话(Session)跟踪是Web程序中常用的技术,用来跟踪用户的整个会话.常用的会话跟踪技术是Cookie与Session.Cookie通过在客户端记录信息确定用户身份,Session通过在服务器端 ...
- 理解Cookie和Session机制(转)
目录[-] Cookie机制 什么是Cookie 记录用户访问次数 Cookie的不可跨域名性 Unicode编码:保存中文 BASE64编码:保存二进制图片 设置Cookie的所有属性 Cookie ...
- cookie 和session 的区别详解
这些都是基础知识,不过有必要做深入了解.先简单介绍一下. 二者的定义: 当你在浏览网站的时候,WEB 服务器会先送一小小资料放在你的计算机上,Cookie 会帮你在网站上所打的文字或是一些选择, 都纪 ...
随机推荐
- 【转载pku】三十分钟掌握STL
三十分钟掌握STL 这是本小人书.原名是<using stl>,不知道是谁写的.不过我倒觉得很有趣,所以化了两个晚上把它翻译出来.我没有对翻译出来的内容校验过.如果你没法在三十分钟内觉得有 ...
- Navicat for MySQL 激活方法
Navicat for MySQL 激活方法: 首先下载 PatchNavicat.exe ,不知道在哪儿下的可以直接拿走: 链接:https://pan.baidu.com/s/1yy4M8IDx8 ...
- Python基础第二天
一.内容 二.练习 练习1 题目:已知msg='hello knight 666'编写for循环,利用索引遍历出每一个字符 图示: 代码: msg = 'hello knight 666' msg_l ...
- Postgresql的一些命令
显示所有数据表: \dt 显示表结构: \d YOUR_TABLE 进入数据库: psql DATABASE_NAME 显示所有数据库: \list 退出: \q 删除数据库: dropdb DAT ...
- bzoj 1783: [Usaco2010 Jan]Taking Turns【贪心+dp】
不知道该叫贪心还是dp 倒着来,记f[0][i],f[1][i]分别为先手和后手从n走到i的最大值.先手显然是取最大的,当后手取到比先手大的时候就交换 #include<iostream> ...
- 【BZOJ2525】[Poi2011]Dynamite(二分,树形dp)
[BZOJ2525][Poi2011]Dynamite Description Byteotian Cave的结构是一棵N个节点的树,其中某些点上面已经安置了炸.药,现在需要点燃M个点上的引线引爆所有 ...
- [App Store Connect帮助]六、测试 Beta 版本(2)输入测试信息以供外部测试
如果您向外部测试员分发您的 App,您需要输入关于您 App 的额外 TestFlight 测试信息以供“Beta 版 App 审核”.您可以在添加 App 至您的帐户时,或在您邀请外部测试员时输入此 ...
- 慕课网4-6 编程练习:jQuery后排兄弟选择器
4-6 编程练习 结合所学的兄弟选择器" ~ ",实现如下图所示效果: 任务 (1)使用兄弟选择器" ~ "将技术语言的背景色变成红色 (2)使用jQuery的 ...
- LOJ#120. 持久化序列(FHQ Treap)
题面 传送门 题解 可持久化\(Treap\)搞一搞 //minamoto #include<bits/stdc++.h> #define R register #define inlin ...
- 洛谷 P1414 又是毕业季II(未完成)
题目背景 “叮铃铃铃”,随着高考最后一科结考铃声的敲响,三年青春时光顿时凝固于此刻.毕业的欣喜怎敌那离别的不舍,憧憬着未来仍毋忘逝去的歌.1000多个日夜的欢笑和泪水,全凝聚在毕业晚会上,相信,这一定 ...