
SpringMVC 集成 JWT验证方式
JWT官网: https://jwt.io/
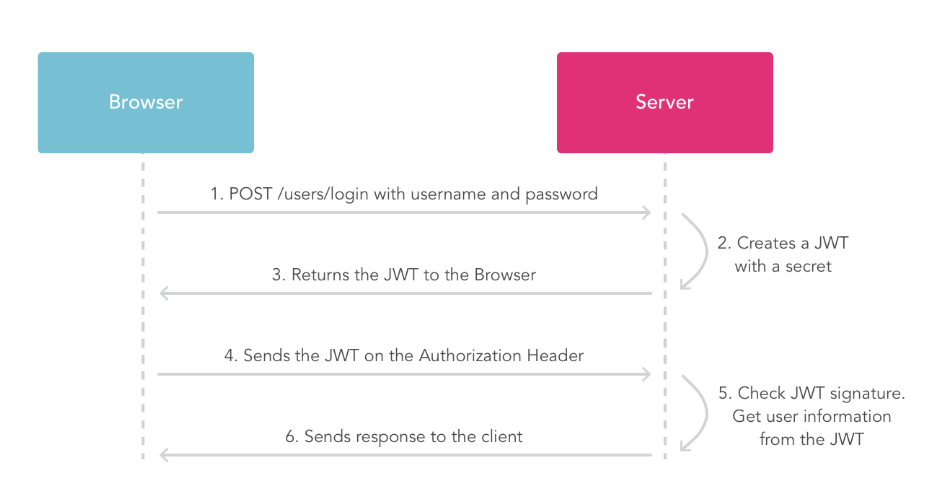
这里以java的ssm框架为例,集成jwt。
1.pom.xml 导入jwt的包
<!-- jwt -->

<dependency>

    <groupId>com.auth0</groupId>

    <artifactId>java-jwt</artifactId>

    <version>2.2.0</version>

</dependency>
2.编写jwt的工具类,包含加密解密功能
import com.auth0.jwt.JWTSigner;

import com.auth0.jwt.JWTVerifier;

import com.auth0.jwt.internal.com.fasterxml.jackson.databind.ObjectMapper;

import java.util.HashMap;

import java.util.Map;

public class JWT {

    private static final String SECRET = "XX#$%()(#*!()!KL<><MQLMNQNQJQK sdfkjsdrow32234545fdf>?N<:{LWPW";

    private static final String EXP = "exp";

    private static final String PAYLOAD = "payload";

    //加密,传入一个对象和有效期

    public static <T> String sign(T object, long maxAge) {

        try {

            final JWTSigner signer = new JWTSigner(SECRET);

            final Map<String, Object> claims = new HashMap<String, Object>();

            ObjectMapper mapper = new ObjectMapper();

            String jsonString = mapper.writeValueAsString(object);

            claims.put(PAYLOAD, jsonString);

            claims.put(EXP, System.currentTimeMillis() + maxAge);

            return signer.sign(claims);

        } catch(Exception e) {

            return null;

        }

    }

    //解密,传入一个加密后的token字符串和解密后的类型

    public static<T> T unsign(String jwt, Class<T> classT) {

        final JWTVerifier verifier = new JWTVerifier(SECRET);

        try {

            final Map<String,Object> claims= verifier.verify(jwt);

            if (claims.containsKey(EXP) && claims.containsKey(PAYLOAD)) {

                long exp = (Long)claims.get(EXP);

                long currentTimeMillis = System.currentTimeMillis();

                if (exp > currentTimeMillis) {

                    String json = (String)claims.get(PAYLOAD);

                    ObjectMapper objectMapper = new ObjectMapper();

                    return objectMapper.readValue(json, classT);

                }

            }

            return null;

        } catch (Exception e) {

            return null;

        }

    }

}
3.jwt有了,ssm要如何去利用,用户验证的第一步是登录,登录时根据用户传来的username和password到数据库验证身份,如果合法,便给该用户jwt加密生成token
    //处理登录

    @RequestMapping(value="login", produces = "application/json; charset=utf-8")

    public @ResponseBody ResponseData login(HttpServletRequest request, @RequestParam( "email") String email,

            @RequestParam("password") String password) {

        Login login = new Login();

        login.setEmail(email);

        login.setPassword(password);

        ResponseData responseData = ResponseData.ok();

        //先到数据库验证

        Integer loginId = userService.checkLogin(login);

        if(null != loginId) {

            User user = userService.getUserByLoginId(loginId);

            login.setId(loginId);

            //给用户jwt加密生成token

            String token = JWT.sign(login, 60L* 1000L* 30L);

            //封装成对象返回给客户端

            responseData.putDataValue("loginId", login.getId());

            responseData.putDataValue("token", token);

            responseData.putDataValue("user", user);

        }

        else{

            responseData =  ResponseData.customerError();

        }

        return responseData;

    }
4.在用户登录时,把loginId和token返回给前台,以后用户每次请求时,都得带上这两个参数,后台拿到token后解密出loginId,与用户传递过来的loginId比较,如果相同,则说明用户身份合法。因为是每个登录过后的每个请求,这里用springmvc的拦截器做
<mvc:interceptors>

    <mvc:interceptor>

        <!-- 匹配的是url路径, 如果不配置或/**,将拦截所有的Controller -->

        <mvc:mapping path="/**" />

        <!-- /register 和 /login 不需要拦截-->

        <mvc:exclude-mapping path="/register" />

        <mvc:exclude-mapping path="/login" />

        <bean class="com.xforce.charles.interceptor.TokenInterceptor"></bean>

    </mvc:interceptor>

    <!-- 当设置多个拦截器时,先按顺序调用preHandle方法,然后逆序调用每个拦截器的postHandle和afterCompletion方法 -->

</mvc:interceptors>
5.拦截器代码
import java.io.PrintWriter;

import javax.servlet.http.HttpServletRequest;

import javax.servlet.http.HttpServletResponse;

import org.springframework.web.servlet.HandlerInterceptor;

import org.springframework.web.servlet.ModelAndView;

import com.alibaba.fastjson.JSONObject;

import com.xforce.charles.model.Admin;

import com.xforce.charles.model.Login;

import com.xforce.charles.util.JWT;

import com.xforce.charles.util.ResponseData;

public class TokenInterceptor implements HandlerInterceptor{

    public void afterCompletion(HttpServletRequest request,

            HttpServletResponse response, Object handler, Exception arg3)

            throws Exception {

    }

    public void postHandle(HttpServletRequest request, HttpServletResponse response,

            Object handler, ModelAndView model) throws Exception {

    }

    //拦截每个请求

    public boolean preHandle(HttpServletRequest request, HttpServletResponse response,

            Object handler) throws Exception {

        response.setCharacterEncoding("utf-8");

        String token = request.getParameter("token");

        ResponseData responseData = ResponseData.ok();

        //token不存在

        if(null != token) {

            Login login = JWT.unsign(token, Login.class);

            String loginId = request.getParameter("loginId");

            //解密token后的loginId与用户传来的loginId不一致,一般都是token过期

            if(null != loginId && null != login) {

                if(Integer.parseInt(loginId) == login.getId()) {

                    return true;

                } else {

                    responseData = ResponseData.forbidden();

                    responseMessage(response, response.getWriter(), responseData);

                    return false;

                }

            } else {

                responseData = ResponseData.forbidden();

                responseMessage(response, response.getWriter(), responseData);

                return false;

            }

        } else {

            responseData = ResponseData.forbidden();

            responseMessage(response, response.getWriter(), responseData);

            return false;

        }

    }

    //请求不通过,返回错误信息给客户端

    private void responseMessage(HttpServletResponse response, PrintWriter out, ResponseData responseData) {

        responseData = ResponseData.forbidden();

        response.setContentType("application/json; charset=utf-8");

        String json = JSONObject.toJSONString(responseData);

        out.print(json);

        out.flush();

        out.close();

    }

}
6.注意点:用@ResponseBody返回json数据时,有时会有乱码,需要在springmvc的配置文件里面加以下配置(spring4以上)
<mvc:annotation-driven>

   <mvc:message-converters register-defaults="true">

    <bean class="org.springframework.http.converter.StringHttpMessageConverter">

      <property name="supportedMediaTypes" value = "text/plain;charset=UTF-8" />

    </bean>

   </mvc:message-converters>

</mvc:annotation-driven>
7.最后分享一个类,用于返回给客户端的万能类,我觉得它可以满足一般的接口
import java.util.HashMap;

import java.util.Map;

public class ResponseData {

    private final String message;

    private final int code;

    private final Map<String, Object> data = new HashMap<String, Object>();

    public String getMessage() {

        return message;

    }

    public int getCode() {

        return code;

    }

    public Map<String, Object> getData() {

        return data;

    }

    public ResponseData putDataValue(String key, Object value) {

        data.put(key, value);

        return this;

    }

    private ResponseData(int code, String message) {

        this.code = code;

        this.message = message;

    }

    public static ResponseData ok() {

        return new ResponseData(200, "Ok");

    }

    public static ResponseData notFound() {

        return new ResponseData(404, "Not Found");

    }

    public static ResponseData badRequest() {

        return new ResponseData(400, "Bad Request");

    }

    public static ResponseData forbidden() {

        return new ResponseData(403, "Forbidden");

    }

    public static ResponseData unauthorized() {

        return new ResponseData(401, "unauthorized");

    }

    public static ResponseData serverInternalError() {

        return new ResponseData(500, "Server Internal Error");

    }

    public static ResponseData customerError() {

        return new ResponseData(1001, "customer Error");

    }

}
SpringMVC 集成 JWT验证方式的更多相关文章
- spring集成jwt验证方式,token验证
为什么要告别session?有这样一个场景,系统的数据量达到千万级,需要几台服务器部署,当一个用户在其中一台服务器登录后,用session保存其登录信息,其他服务器怎么知道该用户登录了?(单点登录), ...
- windows集成身份验证
集成windows身份验证 这种验证方式里面也分为两种情况 NTLM验证 这种验证方式需要把用户的用户名和密码传送到服务端,服务端验证用户名和密码是否和服务器的此用户的密码一致.用户名用明码传送,但是 ...
- Spring Cloud系列-Zuul网关集成JWT身份验证
前言 这两三年项目中一直在使用比较流行的spring cloud框架,也算有一定积累,打算有时间就整理一些干货与大家分享. 本次分享zuul网关集成jwt身份验证 业务背景 项目开发少不了身份认证,j ...
- spring+springMVC集成(annotation方式)
spring+springMVC集成(annotation方式) SpringMVC+Spring4.0+Hibernate 简单的整合 MyBatis3整合Spring3.SpringMVC3
- jwt验证登录信息
为什么要告别session?有这样一个场景,系统的数据量达到千万级,需要几台服务器部署,当一个用户在其中一台服务器登录后,用session保存其登录信息,其他服务器怎么知道该用户登录了?(单点登录), ...
- 如何简单的在 ASP.NET Core 中集成 JWT 认证?
前情提要:ASP.NET Core 使用 JWT 搭建分布式无状态身份验证系统 文章超长预警(1万字以上),不想看全部实现过程的同学可以直接跳转到末尾查看成果或者一键安装相关的 nuget 包 自上一 ...
- asp.net core 集成JWT(一)
[什么是JWT] JSON Web Token(JWT)是目前最流行的跨域身份验证解决方案. JWT的官网地址:https://jwt.io/ 通俗地来讲,JWT是能代表用户身份的令牌,可以使用JWT ...
- asp.net core 集成JWT(二)token的强制失效,基于策略模式细化api权限
[前言] 上一篇我们介绍了什么是JWT,以及如何在asp.net core api项目中集成JWT权限认证.传送门:https://www.cnblogs.com/7tiny/p/11012035.h ...
- 10分钟简单学习net core集成jwt权限认证,快速接入项目落地使用
什么是JWT JSON Web Token(JWT)是目前最流行的跨域身份验证.分布式登录.单点登录等解决方案. JWT的官网地址:https://jwt.io/ 通俗地来讲,JWT是能代表用户身份的 ...
随机推荐
- python数据处理(五)之数据清洗:研究、匹配与格式化
1 前言 保持数据格式一致以及可读,否则数据不可能正确合并 清洗数据的过程中记下清洗过程的每一步,方便数据回溯以及过程复用 2 数据清洗基础知识 2.1 找出需要清洗的数据 仔细观察文件,观察数据字段 ...
- 数据可视化之powerBI技巧(六)在PowerBI中简单的操作,实现复杂的预测分析
时间序列预测就是利用过去一段时间内的数据来预测未来一段时间内该数据的走势,比如根据过去5年的销售数据进行来年的收入增长预测,根据上个季度的股票走势推测未来一周的股价变化等等. 对于大部分人来说,这是个 ...
- 前端框架-jQuery自学笔记
What's jQuery jq就是一个封装了很多方法的js库. Why use jQuery 原生js的缺点 不能添加多个入口函数(window.onload),如果添加多个,后面会把前面的覆盖 a ...
- 爆力破解Windows操作系统登录密码核心技术
一.不借助U盘等工具二.已将win7登录账户为test,密码为666666,全套C/C++黑客资料请加:726920220QQ 1.将电脑开机关机几次,进入以下界面
- 【mysql】- 锁篇(上)
回顾 问题 事务并发执行时可能带来各种问题,并发事务访问相同记录的情况大致可以划分为3种 读-读情况:即并发事务相继读取相同的记录 读取操作本身不会对记录有什么影响,并不会引起什么问题,所以允许这种情 ...
- NoSQL数据库-MongoDB 学习(一)
基本介绍 MongoDB 是为了快速开发互联网 Web 应用而设计的数据库系统 MongoDB 的设计目标是极简.灵活.作为 Web 应用栈的一部分 MongoDB 的数据模型是面向文档的,所谓文档是 ...
- 想进大厂?字节跳动等独角兽公司都在招募Python工程师!(Python就是第一语言)
在本文章中,作者通过自身经历,力求客观的谈谈个人选择学习Python的动机,以及独角兽公司对Python工程师的要求及薪资. 从目前各种迹象(企业招聘,语言排名等)看来Python相对Java应该是暂 ...
- 题解 洛谷 P5303 【[GXOI/GZOI2019]逼死强迫症】
可以先去考虑没有\(1 \times 1\)的砖块的情况,对于最后一个位置只有两种情况,一个是竖着用一块砖铺设\(2 \times 1\),另一个为横着用两块砖铺设\(2 \times 2\). 设没 ...
- Kafka 入门(一)--安装配置和 kafka-python 调用
一.Kafka 简介 1.基本概念 Kafka 是一个分布式的基于发布/订阅消息系统,主要应用于大数据实时处理领域,其官网是:http://kafka.apache.org/.Kafka 是一个分布式 ...
- Ubuntu Server 19.04配置静态IP
这个/etc/netplan下默认有个文件50-cloud-init.yaml,直接修改它就行了 sudo vim /etc/netplan/50-cloud-init.yaml 网口名字enp0s3 ...