
在Java后端如何添加拦截器
在安全编码规范中,在Java后端controller层接口需要对调用者的身份进行确认,以防非法用户进行访问。若是在controller层的每个接口处都添加逻辑判断,那么代码重复度高,并且费力费时。此时,就需要在请求到达controller层时提前截取数据流,对相关数据进行校验。在这里将要提到的方式就是在后端添加http拦截器,这样每一次的http请求都需要经过拦截器的认证后才可以继续往下走。那么如何有效地添加拦截器呢?下面将会详细给告诉你怎么添加。
(1)为了方便代码管理,我们先创建一个文件夹,其名为interceptor,与controller文件夹处于同一级,该文件夹主要是用来存放拦截器相关的文件,如下图所示:
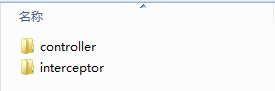
(2)在interceptor文件夹中创建以下几个文件:InterceptorConfig.java、InterceptorPathPatterns.java和AuthorityIntercepor.java

- InterceptorConfig.java文件:主要是用来配置拦截器的
- InterceptorPathPatterns.java文件:是一个拦截规则实体类
- AuthorityIntercepor.java文件:主要是拦截的具体实现
三个文件的大致内容具体如下:
(1)InterceptorConfig.java文件内容如下:

import org.springframework.web.servlet.config.annotation.WebMvcConfigurer;

import org.springframework.context.annotation.Configuration;

import org.springframework.web.servlet.config.annotation.InterceptorRegistration;

import org.springframework.web.servlet.config.annotation.InterceptorRegistry;

import org.springframework.beans.factory.annotation.Autowired;

import java.util.List;

import java.util.concurrent.TimeUnit;

@Configuration

public class InterceptorConfig implements WebMvcConfigurer {

  // 这里通过配置文件来配置拦截规则,后续会提供配置文件内容

  @Autowired

  private InterceptorPathPatterns interceptorPathPatterns;

  @Override

  public void addInterceptors(InterceptorRegistry registry) {

    // addInterceptor 添加拦截器后默认会拦截所有的http请求

    InterceptorRegistration interceptorRegistration = registry.addInterceptor(newAuthorityInterceptor());

    List<String> includePathPatternsList = interceptorPathPatterns.getIncludePathPatternsList();

    if (null == includePathPatternsList) {

    interceptorRegistration.addPathPatterns("");

    } else {

      // addPathPatterns 用于添加拦截规则

      interceptorRegistration.addPathPatterns(includePathPatternsList);

    }

    List<String> excludePathPatternsList = interceptorPathPatterns.getExcludePathPatternsList();

    if (null == excludePathPatternsList) {

      interceptorRegistration.excludePathPatterns("");

    } else {

      // excludePathPatterns 用于排除拦截规则

      interceptorRegistration.excludePathPatterns(excludePathPatternsList);

    }

  }

  public AuthorityIntercepor newAuthorityInterceptor() {

    AuthorityInterceptor authorityInterceptor = new AuthorityInterceptor();

    // 以下主要是用来设定token在缓存中的有效时长

       // 设定缓存过期时间

    String expiredTime = 30;

    // 设置缓存大小

    Cache<String, T> cache = CacheBuilder.newBuilder()

                      .maximumSize(10000)

                      .expireAfterAccess(Integer.parseInt(expiredTime), TimeUnit.MINUTES)

                      .build();

    authorityInterceptor.setCache(cache);

    return authorityInterceptor;

  }

}


(2)InterceptorPathPatterns.java文件内容如下:

import org.springframework.boot.context.properties.ConfigurationProperties;

import org.springframework.stereotype.Component;

import java.util.List;

@Component

@ConfigurationProperties(prefix = "interceptor")

public class InterceptorPathPatterns {

  private List<String> includePathPatternsList;

  private List<String> excludePathPatternsList;

  public List<String> getIncludePathPatternsList() {

    return includePathPatternsList;

  }

  public void setIncludePathPatternsList(List<String> includePathPatternsList) {

    this.includePathPatternsList = includePathPatternsList;

  }

  public List<String> getExcludePathPatternsList() {

    return excludePathPatternsList;

  }

  public void setExcludePathPatternsList(List<String> excludePathPatternsList) {

    this.excludePathPatternsList = excludePathPatternsList;

  }

}


(3)AuthorityInterceptor.java文件内容如下:

import org.apache.commons.lang3.StringUtils;

import org.springframework.beans.factory.annotation.Value;

import org.springframework.util.StreamUtils;

import org.springframework.web.servlet.handler.HandlerInterceptorAdapter;

import com.google.common.cache.Cache;

import javax.servlet.http.HttpServletRequest;

import javax.servlet.http.HttpServletResponse;

import java.io.IOException;

import java.io.OutputStream;

import java.nio.charset.Charset;

import java.util.concurrent.Callable;

public class AuthorityInterceptor extends HandlerInterceptorAdapter {

  private Cache<String, T> cache = null;

  public Cache<String, T> getCache () {

    return cache;

  }

  public void setCache(Cache<String, T> cache) {

    this.cache = cache;

  }

  public AuthorityInterceptor() {

    super();

  }

  /**

  * 返回false:从当前的拦截器往回执行所有拦截器的afterCompletion(),再退出拦截器链

  * 返回true:执行下一个拦截器,直到所有的拦截器都执行完毕

  */

  @Override

  public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler) throws Exception {

    OutputStream outputStream = null;

    try {

      String number = request.getHeader("X—Person-Number");

      String token = request.getHeader("X-Person-Token");

      if (StringUtils.isEmpty(number) || StringUtils.isEmpty(token)) {

        this.setResponseMsg(outputStream, "认证失败", response);

        return false;

      }

      // 调用校验方法校验token

      boolean bVerify = this.verifyToken(request);

      if (bVerify) {

        // 校验通过

        return true;

      } else {

        // 认证失败

        this.setResponseMsg(outputStream, "认证失败", response);

        return false;

      }

    } catch (Exception exception){

      throw new Exception(); // 可以抛出指定的异常

    } finally {

      if (outputStream != null) {

        outputStream.close();

        outputStream = null;

      }

    }

  }

  @Override

  public void postHandle(HttpServletRequest request, HttpServletResponse response, Object handler, ModelAndView modeAndView) throws Exception {

    // 拦截器返回时的处理

  }


  @Override

  public void afterCompletion(HttpServletRequest request, HttpServletResponse response, Object handler, Exception exception) throws Exception {

    // 视图渲染回调

  }

  private void setResponseMsg(OutputStream outputStream, String responseStr, HttpServletResponse response) throws IOException {

    // 重新设置返回的消息类型和消息头,SPRING mvc设置为JSON类型,

    // 内容修改为加密字符串后,类型也要修改为text/html,防止angularjs自动根据类型转换数据

    response.setCharacterEncoding("UTF-8");

    response.setContentType("application/json;charset=UTF-8");

    // 将加密数据写到原始的response对象中,返回客户端

    outputStream = response.getOutputStream();

    StreamUtils.copy(responseStr, Charset.forName("utf-8"), outputStream);

  }

  private boolean verifyToken(HttpServletRequest request) throws Exception {

    try {

      // 根据具体的业务场景进行逻辑判断设计

      // 利用Cache的get方法进行判断,先判断缓存中是否有这个key,若是有的话,直接返回T类型对象结果。

       T obj = this.cache.get(key,

            new Callable<T>() {

              @Override

              public T call() {

                try {

                  // 具体的判断处理逻辑

                } catch(Exception exception) {

                  // 可以跑出指定的异常

                }

              }

            )

    } catch (Exception exception) {

      throw new Exception(exception);

    }

  }

}

说明:在实际应用中需要用具体的类型取代 T

(4)application.properties配置文件内容如下:

#需要拦截的路径

interceptor.includePathPatternsList[1]=/**

#不需要拦截的路径

interceptor.excludePathPatternsList[0]=/test/download/**

#说明:采用这样的匹配方式是不会起作用的,例如:*.js,**.css等等


#注意:以上的拦截路径都是服务上下文之后的路径,比如说微服务名之后的路径,包括微服务名后的反斜杠

#/*不会匹配末尾的反斜杠,/**会匹配末尾的反斜杠

#若想要完全匹配路径的话,那必须要将路径写完整;模糊匹配的话就不需要了
小结:本文主要是讲述了整体流程思路,也许你会问为何不将拦截规则写在代码中?而是采用配置文件的方式,这主要是为了后续的扩展,比如说暂时不用拦截某个路径下的接口,此时只需要修改配置文件的排除拦截路径就可以了,不用重新修改代码、编译代码、构建版本。
此外,由于产品之间会有各种服务,所以添加拦截器时最好在API接口层和BFF层都添加上;当然,建议每个产品都在API接口层添加拦截器进行身份验证,这样本产品通过自己的BFF层时调用其它产品的API接口时就没有必要在BFF层再拦截和校验了,不然对本产品来说就有些重复拦截和校验了。
------20191223闪
在Java后端如何添加拦截器的更多相关文章
- javaweb添加拦截器
js请求后台代码添加拦截器: package com.ctzj.biz.isale.deploy.controller; import java.io.IOException; import java ...
- (七)CXF添加拦截器
今天开始讲下拦截器,前面大家学过servlet,struts2 都有拦截器概念,主要作用是做一些权限过滤,编码处理等: webservice也可以加上拦截器,我们可以给webservice请求加权限判 ...
- (八)CXF之用spring添加拦截器
一.案例 本章案例是基于CXF之自定义拦截器基础之上改造的,目的是在服务端中用spring添加拦截器 配置web.xml <?xml version="1.0" encodi ...
- spring boot 添加拦截器
构建一个spring boot项目. 添加拦截器需要添加一个configuration @Configuration @ComponentScan(basePackageClasses = Appli ...
- 使用CXF为webservice添加拦截器
拦截器分为Service端和Client端 拦截器是在发送soap消息包的某一个时机拦截soap消息包,对soap消息包的数据进行分析或处理.分为CXF自带的拦截器和自定义的拦截器 1.Servi ...
- SpringBoot如何添加拦截器
在web开发的过程中,为了实现登录权限验证,我们往往需要添加一个拦截器在用户的的请求到达controller层的时候实现登录验证,那么SpringBoot如何添加拦截器呢? 步骤如下: 1.继承Web ...
- CXF添加拦截器和自定义拦截器
前面讲了如何采用CXF开发webservice,现在来讲如何添加拦截器和自定义拦截器. 服务端代码: HelloWorld implementor=new HelloWorldImpl(); Stri ...
- (五)CXF之添加拦截器
一.需求分析 webService中的拦截器类似于servlet的Filter过滤器.一般用于调用服务前后先调用拦截器的方法. 二.案例 本章案例是基于上一章节的基础上添加拦截器的 2.1 服务端添加 ...
- spring boot 添加拦截器的简单实例(springBoot 2.x版本,添加拦截器,静态资源不可访问解决方法)
spring中拦截器主要分两种,一个是HandlerInterceptor,一个是MethodInterceptor 一.HandlerInterceptor HandlerInterceptor是s ...
随机推荐
- 杭电------2048神上帝以及老天爷(C语言写)
#include<stdio.h> ] = { -,-,-,-,-,-,-,-,-,-,-,-,-,-,-,-,-,-,-,-,-,- }; ] = { }; long long jiec ...
- TCP协议可靠性是如何保证之滑动窗口,超时重发,序列号确认应答信号
原创文章首发于公众号:「码农富哥」,欢迎收藏和关注,如转载请注明出处! TCP 是一种提供可靠性交付的协议. 也就是说,通过 TCP 连接传输的数据,无差错.不丢失.不重复.并且按序到达. 但是在网络 ...
- Axure实现抽奖转盘(二)
这个小应用主要用到了以下功能: 1.生成一个0-360之间的随机数,保存至变量: 2.旋转转盘到达指定角度,案例中为3-4圈(1080+变量): 3.转盘逐渐停止通过动画(缓慢退出)实现: 4.转盘停 ...
- 【5min+】后台任务的积木。.NetCore中的IHostedService
系列介绍 [五分钟的dotnet]是一个利用您的碎片化时间来学习和丰富.net知识的博文系列.它所包含了.net体系中可能会涉及到的方方面面,比如C#的小细节,AspnetCore,微服务中的.net ...
- proptypes介绍
开始 prop-types的主要作用:对props中数据类型进行检测及限制 引用方法:import PropTypes from 'prop-types' 用法: // 基本用法 用来检测数据类型 c ...
- MySQL 8 InnoDB Table 和 Page 压缩
压缩用一点CPU换取磁盘IO.内存空间.磁盘空间. 在有Secondary Indexes 的表中,使用压缩更加明显,相关索引数据也会压缩. InnoDB 表压缩 对表压缩只需要在Create Tab ...
- clr from c# 字符 ,字符串 和 文本处理
1,字符----------在.net中,字符总是16位的Unicode代码值.每个字符都是一个System.Char结构(值类型)的一个实列. using System; public class ...
- MySQL的JDBC驱动(8.0版本)
1.引用外部库 mysql-connector-java-8.0.版本的jar 2.jdbc驱动类:com.mysql.jdbc.Driver 改成 com.mysql.cj.jdbc.Drive ...
- java-十进制与十六进制的转化
问题: 在一些特定的情况下,程序中需要用到进制之间的转化,现在来说说十进制和十六进制的转化. 其实java进制转换非常的简单. 那问什么还要说这个问题呢? 因为在转化的时候遇到一个问题... 记录一下 ...
- TP6文档-邓士鹏
2019年5月11日 - 教程为您提供<ThinkPHP6.0极速入门(视频教程)>之 TP6的目录结构 章节的在线实战教程供您学习,你可以进行笔记.提问.讨论和资料下载 https:// ...