
Flask-用户角色及权限
app/models.py
class Role(db.Model):

    __tablename__ = 'roles'

    id = db.Column(db.Integer, primary_key=True)

    name = db.Column(db.String(64), unique=True)

    default = db.Column(db.Boolean, default=False, index=True)

    permissions = db.Column(db.Integer)

    users = db.relationship('User', backref='role', lazy='dynamic')
程序的权限
FOLLOW 关注用户 0x01
COMMET 在他人文章中发表评论 0x02
WRITE_ARTICLES 写文章 0x04
MODERATE_COMMENTS 管理他人发表的评论 0x08
ADMINISTER 管理员权限 0x80
class Permission:

    FOLLOW = 0x01

    COMMENT = 0x02

    WRITE_ARTICLES = 0x04

    MODERATE_COMMENTS = 0x08

    ADMINISTER = 0x80
列出了要支持的用户角色以及定义角色使用的权限位
用户角色
匿名 0x00 未登录的用户,在程序中只有阅读权限
用户 0x07 具有发表文章,发表评论和关注其他用户的权限。这是新用户的默认角色
协管员 0x0f 增加审查不当评论的权限
管理员 0xff 具有所有权限,包括修改其他用户所属角色的权限
app/models.py:在数据库中创建角色
class Role(db.Model):

    __tablename__ = 'roles'

    id = db.Column(db.Integer, primary_key=True)

    name = db.Column(db.String(64), unique=True)

    default = db.Column(db.Boolean, default=False, index=True)

    permissions = db.Column(db.Integer)

    users = db.relationship('User', backref='role', lazy='dynamic')

    @staticmethod

    def insert_roles():

        roles = {

            'User': (Permission.FOLLOW |

                     Permission.COMMENT |

                     Permission.WRITE_ARTICLES, True),

            'Moderator': (Permission.FOLLOW |

                          Permission.COMMENT |

                          Permission.WRITE_ARTICLES |

                          Permission.MODERATE_COMMENTS, False),

            'Administrator': (0xff, False)

        }

        for r in roles:

            role = Role.query.filter_by(name=r).first()

            if role is None:

                role = Role(name=r)

            role.permissions = roles[r][0]

            role.default = roles[r][1]

            db.session.add(role)

        db.session.commit()
这个Role表添加了一个静态方法,执行insert_roles函数会创建三个name,分别是用户,协管员和管理员
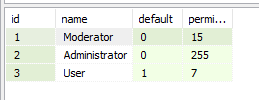
赋予角色:
app/models.py
class User(UserMixin,db.Model):

    __tablename__ = 'users'

    id = db.Column(db.Integer, primary_key=True)

    email = db.Column(db.String(64),unique=True,index=True)

    username = db.Column(db.String(64), unique=True,index=True)

    role_id = db.Column(db.Integer,db.ForeignKey('roles.id'))

    password_hash = db.Column(db.String(128))

    def __init__(self,**kwargs):

        super(User,self).__init__(**kwargs)

        if self.role is None:

            if self.email == current_app.config['FLASKY_ADMIN']:

                self.role = Role.query.filter_by(permission=0xff).first()

            if self.role is None:

                self.role = Role.query.filter_by(default=True).first()
User表的方法是:如果用户没有设置权限,用户的邮箱等于配置中设置的管理员邮箱,就设置为管理员权限,用户的权限为空,则设置为普通用户
角色验证
app/models.py:检查用户是否有指定的权限
class User(UserMixin,db.Model):

    #...

    def can(self, permissions):

        return self.role is not None and \

            (self.role.permissions & permissions) == permissions

    def is_administrator(self):

        return self.can(Permission.ADMINISTER)
can()方法在请求和赋予角色这两种权限之间进行位与操作。如果角色中包含请求的所有权限位,则返回True ,表示允许用户执行此项操作。
is_administrator()方法用来检车管理员权限
from flask_login import AnonymousUserMixin
class AnonymousUser(AnonymousUserMixin):

    def can(self,permissions):

        return False

    def is_administraror(self):

        return False

login_manager.anonymous_user = AnonymousUser
这个类用来检查匿名用户的权限
app/decorators.py:检查用户权限的自定义修饰器
from functools import wraps

from flask import abort

from flask_login import current_user

from .models import Permission

def permission_required(permission):

    def decorator(f):

        @wraps(f)

        def decorated_function(*args, **kwargs):

            if not current_user.can(permission):

                abort(403)

            return f(*args, **kwargs)

        return decorated_function

    return decorator

def admin_required(f):

    return permission_required(Permission.ADMINISTER)(f)
这两个修饰器都使用了Python标准库中的functools包,如果用户不具有指定权限,则返回403错误码,即HTTP“禁止”错误。要添加一个403错误页面
以下的例子就是将上面的装饰器,用在了路由功能里面,针对一些页面设置了权限
from decorators import admin_required, permission_required

from .models import Permission

@main.route('/admin')

@login_required

@admin_required

def for_admins_only():

    return "For administrators!"

@main.route('/moderator')

@login_required

@permission_required(Permission.MODERATE_COMMENTS)

def for_moderators_only():

    return "For comment moderators!"
在模板中可能也需要检查权限,所以Permission 类为所有位定义了常量以便于获取。为了避免每次调用render_template() 时都多添加一个模板参数,可以使用上下文处理器。上下文处理器能让变量在所有模板中全局可访问。
app/main/__init__.py:把Permission类加入模板上下文
@main.app_context_processor

def inject_permissions():

    return dict(Permission=Permission)
tests/test_user_models.py:角色和权限的单元测试
#...

    def test_roles_and_permissions(self):

        Role.insert_roles()

        u = User(email='1808863623@qq.com',password='cat')

        self.assertTrue(u.can(Permission.WRITE_ARTICLES))

        self.assertFalse(u.can(Permission.MODERATE_COMMENTS))

    def test_anonymous_user(self):

        u = AnonymousUser()

        self.assertFalse(u.can(Permission.FOLLOW))
Flask-用户角色及权限的更多相关文章
- WordPress用户角色及其权限管理编辑插件:User Role Editor汉化版
如果Wordpress默认的用户角色及权限不能满足您的需求,又觉得修改代码编辑用户权限太麻烦.那不妨试试User Role Editor,Wordpress用户角色及其权限管理编辑插件. User R ...
- SpringSecurity 自定义用户 角色 资源权限控制
SpringSecurity 自定义用户 角色 资源权限控制 package com.joyen.learning.security; import java.sql.ResultSet; impor ...
- RabbitMQ用户角色及权限控制
RabbitMQ的用户角色分类:none.management.policymaker.monitoring.administrator RabbitMQ各类角色描述:none不能访问 managem ...
- RabbitMQ用户角色及权限控制(转)
转载至:https://blog.csdn.net/awhip9/article/details/72123257 2017年05月15日 10:39:26 awhip9 阅读数:3538 ### ...
- RabbitMQ用户角色及权限控制 -2
1.RabbitMQ的用户角色分类: none.management.policymaker.monitoring.administrator none 不能访问 management plugin ...
- RabbitMQ用户角色及权限控制(不错)
########################用户角色####################### RabbitMQ的用户角色分类:none.management.policymaker.moni ...
- Flask 学习 八 用户角色
角色在数据库中表示 app/models.py class Role(db.Model): __tablename__='roles' id = db.Column(db.Integer,primar ...
- SpringBoot整合Shiro实现基于角色的权限访问控制(RBAC)系统简单设计从零搭建
SpringBoot整合Shiro实现基于角色的权限访问控制(RBAC)系统简单设计从零搭建 技术栈 : SpringBoot + shiro + jpa + freemark ,因为篇幅原因,这里只 ...
- Oracle 用户、角色、权限(系统权限、对象权限)的数据字典表
1 三者的字典表 1.1 用户 select * from dba_users; select * from all_users; select * from user_users; 1.2 角色 s ...
- Asp.Net MVC+BootStrap+EF6.0实现简单的用户角色权限管理
这是本人第一次写,写的不好的地方还忘包含.写这个的主要原因是想通过这个来学习下EF的CodeFirst模式,本来也想用AngularJs来玩玩的,但是自己只会普通的绑定,对指令这些不是很熟悉,所以就基 ...
随机推荐
- linux basename命令的使用
用途 返回一个字符串参数的基本文件名称. 语法 basename String [ Suffix ] 描述 basename 命令读取 String 参数,删除以 /(斜杠) 结尾的前缀以及任何指定的 ...
- E. Karen and Supermarket
E. Karen and Supermarket time limit per test 2 seconds memory limit per test 512 megabytes input sta ...
- vue2.0:(八)、外卖App弹窗部分知识点总结
本篇文章是对外卖App弹窗部分知识点的总结. 知识点一:如何从接口取出不同的图片. 答: 1.header.vue: 代码: <ul v-if="seller.supports&quo ...
- 利用mysqldump备份magento数据库
在Magento开发和维护过程中,经常需要将Magento的数据库导出.导入,这些工作可以通过mysqldump这个工具来实现. 下面我来简单介绍一下mysqldump在导出导入Magento dat ...
- Azure 虚拟机安全加固整理
这篇文档不是原创,只是基于Azure官网上的Doc进行了相关链接的整理,从简单层面的安全设置,到更高层面的安全架构考量,以及Azure安全的白皮书及最佳实践,送给需要的你们,定有一款适合你! 做好数据 ...
- [Java]获取byte数组的实际使用长度
背景:byte.length只能获取到初始化的byte数组长度,而不是实际使用的长度,因此想要获取到实际的使用长度只能靠其他方法实现. 方法一: public class ByteActualLeng ...
- bootstrap-table学习
参考学习 http://bootstrap-table.wenzhixin.net.cn/getting-started/ 包括Bootstrap库(如果你的项目没有使用它)和bootstrap-t ...
- pc端常见布局---垂直居中布局 单元素不定高
<!DOCTYPE html> <html> <head> <meta charset="utf-8"> <title> ...
- 【Python图像特征的音乐序列生成】如何生成旋律(大纲),以及整个项目的全部流程
今天连看三篇论文,不是很细致地看,也没有具体去实现,只是大概明白了一些新思路.这三篇论文,一篇概述了Decoder-Encoder模型,一篇延伸这个模型,首次提出了Attention机制,最后一篇详细 ...
- 清理winsxs文件夹(系统更新文件)的第三方工具
工具名称(第三方): Windows Update Clean Tool 下载地址: http://www.xiazaiba.com/html/24145.html http://dx5.xiazai ...