
Elastic Stack之kibana使用
Elastic Stack之kibana使用
作者:尹正杰
版权声明:原创作品,谢绝转载!否则将追究法律责任。
本篇博客数据流走向:FileBeat ===》Redis ===》logstash ===> elasticsearch ===>kibana。
一.下载kibanna
1>.进入kibanna下载界面

2>.选择kibanna过去发布的版本(https://www.elastic.co/downloads/kibana)

3>.选择kibanna的发行版本
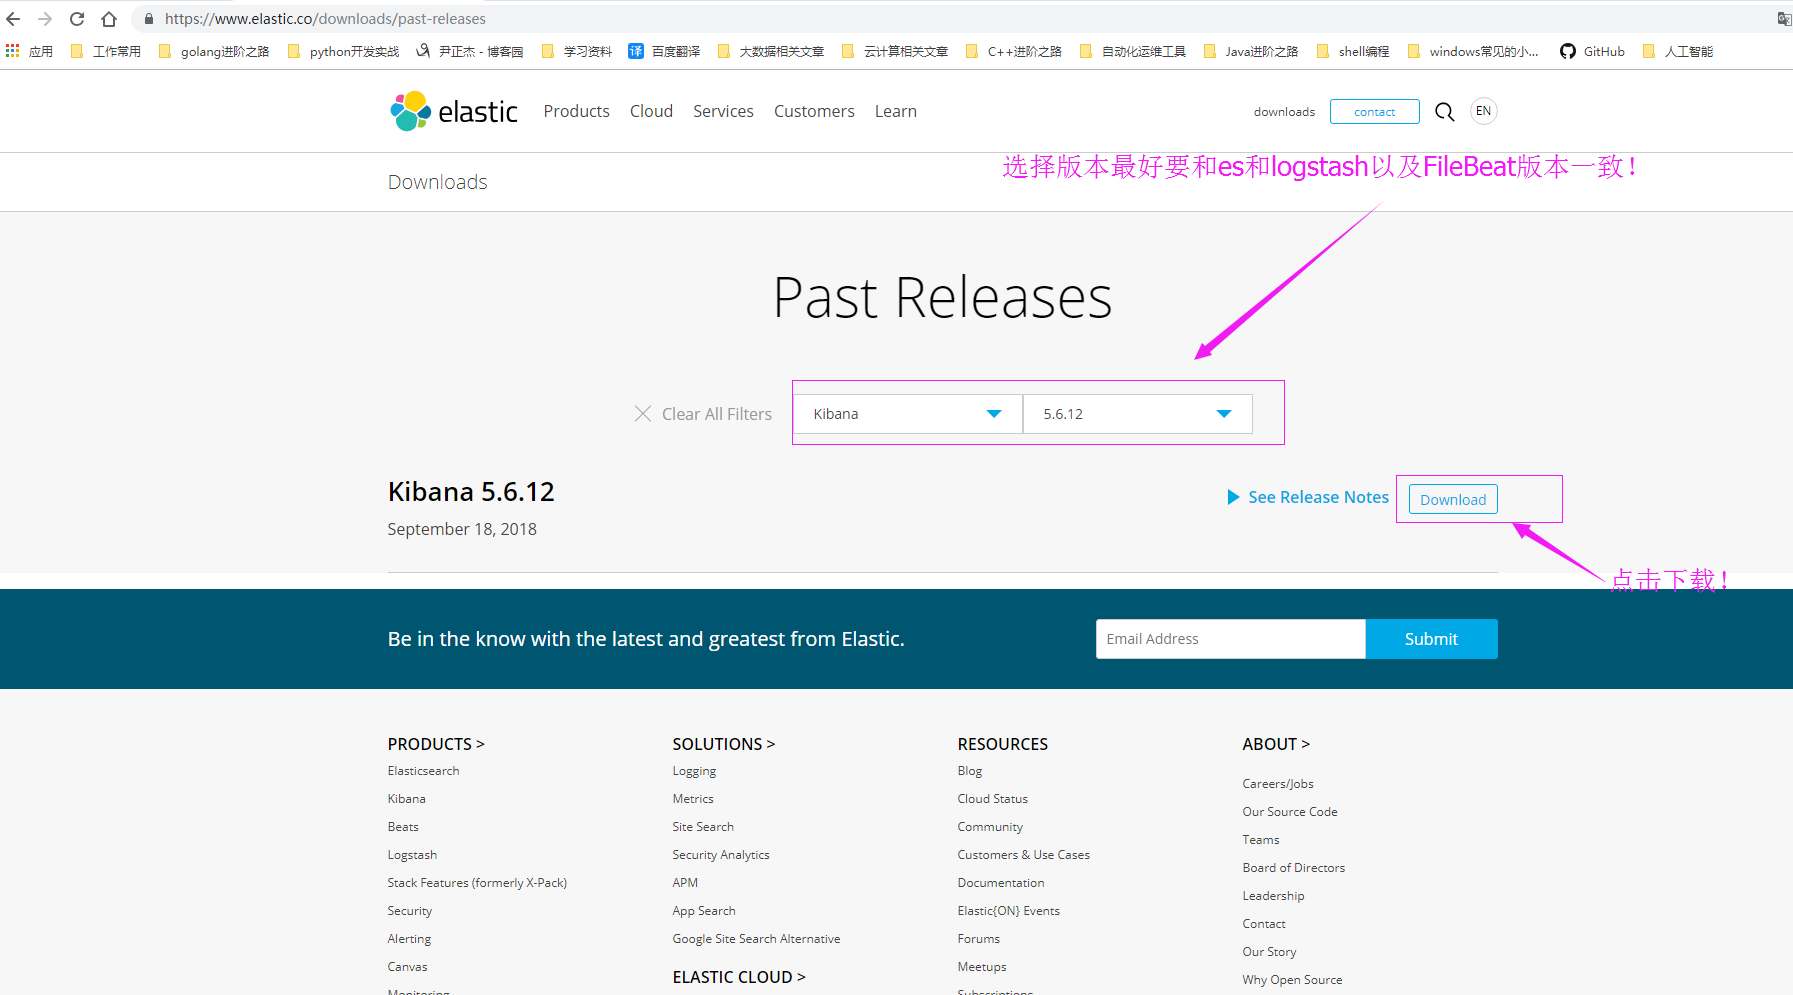
4>.下载kibana

[root@node105 ~]#

[root@node105 ~]# ll

total

-rw-r--r--.  root root    Sep  : filebeat-5.6.-x86_64.rpm

-rw-r--r--.  root root   Mar   : GeoLite2-City.tar.gz

-rw-r--r--.  root root  Sep  : logstash-5.6..rpm

[root@node105 ~]#

[root@node105 ~]# wget https://artifacts.elastic.co/downloads/kibana/kibana-5.6.12-linux-x86_64.tar.gz

---- ::--  https://artifacts.elastic.co/downloads/kibana/kibana-5.6.12-linux-x86_64.tar.gz

Resolving artifacts.elastic.co (artifacts.elastic.co)... 151.101.230.222, 2a04:4e42:1a::

Connecting to artifacts.elastic.co (artifacts.elastic.co)|151.101.230.222|:... connected.

HTTP request sent, awaiting response...  OK

Length:  (50M) [application/x-gzip]

Saving to: ‘kibana-5.6.-linux-x86_64.tar.gz’

%[================================================================================================================================================================================>] ,,   152KB/s   in 9m 45s

-- :: (87.5 KB/s) - ‘kibana-5.6.-linux-x86_64.tar.gz’ saved [/]

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]# ll

total

-rw-r--r--.  root root    Sep  : filebeat-5.6.-x86_64.rpm

-rw-r--r--.  root root   Mar   : GeoLite2-City.tar.gz

-rw-r--r--.  root root   Sep  : kibana-5.6.-linux-x86_64.tar.gz

-rw-r--r--.  root root  Sep  : logstash-5.6..rpm

[root@node105 ~]#

[root@node105 ~]#
[root@node105 ~]# wget https://artifacts.elastic.co/downloads/kibana/kibana-5.6.12-linux-x86_64.tar.gz
[root@node105 ~]#

[root@node105 ~]# ll

total

-rw-r--r--.  root root    Sep  : filebeat-5.6.-x86_64.rpm

-rw-r--r--.  root root   Mar   : GeoLite2-City.tar.gz

-rw-r--r--.  root root   Sep  : kibana-5.6.-linux-x86_64.tar.gz

-rw-r--r--.  root root  Sep  : logstash-5.6..rpm

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]# wget https://artifacts.elastic.co/downloads/kibana/kibana-5.6.12-x86_64.rpm

---- ::--  https://artifacts.elastic.co/downloads/kibana/kibana-5.6.12-x86_64.rpm

Resolving artifacts.elastic.co (artifacts.elastic.co)... 151.101.230.222, 2a04:4e42:1a::

Connecting to artifacts.elastic.co (artifacts.elastic.co)|151.101.230.222|:... connected.

HTTP request sent, awaiting response...  OK

Length:  (51M) [application/octet-stream]

Saving to: ‘kibana-5.6.-x86_64.rpm’

%[================================================================================================================================================================================>] ,,  .4KB/s   in 11m 1s

-- :: (79.2 KB/s) - ‘kibana-5.6.-x86_64.rpm’ saved [/]

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]# ll

total

-rw-r--r--.  root root    Sep  : filebeat-5.6.-x86_64.rpm

-rw-r--r--.  root root   Mar   : GeoLite2-City.tar.gz

-rw-r--r--.  root root   Sep  : kibana-5.6.-linux-x86_64.tar.gz

-rw-r--r--.  root root   Sep  : kibana-5.6.-x86_64.rpm

-rw-r--r--.  root root  Sep  : logstash-5.6..rpm

[root@node105 ~]#
[root@node105 ~]# wget https://artifacts.elastic.co/downloads/kibana/kibana-5.6.12-x86_64.rpm
二.安装与配置kibanna
1>.安装kibanna
[root@node105 ~]#

[root@node105 ~]# ll

total

-rw-r--r--.  root root    Sep  : filebeat-5.6.-x86_64.rpm

-rw-r--r--.  root root   Mar   : GeoLite2-City.tar.gz

-rw-r--r--.  root root   Sep  : kibana-5.6.-linux-x86_64.tar.gz

-rw-r--r--.  root root   Sep  : kibana-5.6.-x86_64.rpm

-rw-r--r--.  root root  Sep  : logstash-5.6..rpm

[root@node105 ~]#

[root@node105 ~]# rpm -ivh kibana-5.6.-x86_64.rpm

warning: kibana-5.6.-x86_64.rpm: Header V4 RSA/SHA512 Signature, key ID d88e42b4: NOKEY

Preparing...                          ################################# [%]

Updating / installing...

   :kibana-5.6.-                  ################################# [%]

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]# rpm -ql kibana | wc -l

[root@node105 ~]#

[root@node105 ~]#
[root@node105 ~]# rpm -ivh kibana-5.6.12-x86_64.rpm
2>.编辑kibanna的配置文件
[root@node105 ~]#

[root@node105 ~]# cp /etc/kibana/kibana.yml /etc/kibana/kibana.yml-`date +%F`

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]# cat /etc/kibana/kibana.yml  | egrep -v "^#|^$"

server.port:

server.host: "0.0.0.0"

server.name: "node105.yinzhengjie.org.cn"

elasticsearch.url: "http://node101.yinzhengjie.org.cn:9200"

elasticsearch.preserveHost: true

kibana.index: ".kibana"

[root@node105 ~]#

[root@node105 ~]#
[root@node105 ~]# cat /etc/kibana/kibana.yml | egrep -v "^#|^$"
3>.启动kibanna服务
[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]# systemctl start kibana

[root@node105 ~]#

[root@node105 ~]# systemctl enable kibana

Created symlink from /etc/systemd/system/multi-user.target.wants/kibana.service to /etc/systemd/system/kibana.service.

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]# systemctl status kibana

● kibana.service - Kibana

   Loaded: loaded (/etc/systemd/system/kibana.service; enabled; vendor preset: disabled)

   Active: active (running) since Tue -- :: CST; 9s ago

 Main PID:  (node)

   CGroup: /system.slice/kibana.service

           └─ /usr/share/kibana/bin/../node/bin/node --no-warnings /usr/share/kibana/bin/../src/cli -c /etc/kibana/kibana.yml

Mar  :: node105.yinzhengjie.org.cn kibana[]: {"type":"log","@timestamp":"2019-03-12T14:39:35Z","tags":["status","plugin:kibana@5.6.12","info"],"pid":,"state":"green","message":"Status c...ninitialized"}

Mar  :: node105.yinzhengjie.org.cn kibana[]: {"type":"log","@timestamp":"2019-03-12T14:39:35Z","tags":["status","plugin:elasticsearch@5.6.12","info"],"pid":,"state":"yellow","message":"...ninitialized"}

Mar  :: node105.yinzhengjie.org.cn kibana[]: {"type":"log","@timestamp":"2019-03-12T14:39:35Z","tags":["status","plugin:console@5.6.12","info"],"pid":,"state":"green","message":"Status ...ninitialized"}

Mar  :: node105.yinzhengjie.org.cn kibana[]: {"type":"log","@timestamp":"2019-03-12T14:39:35Z","tags":["status","plugin:metrics@5.6.12","info"],"pid":,"state":"green","message":"Status ...ninitialized"}

Mar  :: node105.yinzhengjie.org.cn kibana[]: {"type":"log","@timestamp":"2019-03-12T14:39:35Z","tags":["status","plugin:timelion@5.6.12","info"],"pid":,"state":"green","message":"Status...ninitialized"}

Mar  :: node105.yinzhengjie.org.cn kibana[]: {"type":"log","@timestamp":"2019-03-12T14:39:35Z","tags":["listening","info"],"pid":,"message":"Server running at http://0.0.0.0:5601"}

Mar  :: node105.yinzhengjie.org.cn kibana[]: {"type":"log","@timestamp":"2019-03-12T14:39:35Z","tags":["status","ui settings","info"],"pid":,"state":"yellow","message":"Status changed f...ninitialized"}

Mar  :: node105.yinzhengjie.org.cn kibana[]: {"type":"log","@timestamp":"2019-03-12T14:39:40Z","tags":["status","plugin:elasticsearch@5.6.12","info"],"pid":,"state":"yellow","message":"...lasticsearch"}

Mar  :: node105.yinzhengjie.org.cn kibana[]: {"type":"log","@timestamp":"2019-03-12T14:39:41Z","tags":["status","plugin:elasticsearch@5.6.12","info"],"pid":,"state":"green","message":"S... index found"}

Mar  :: node105.yinzhengjie.org.cn kibana[]: {"type":"log","@timestamp":"2019-03-12T14:39:41Z","tags":["status","ui settings","info"],"pid":,"state":"green","message":"Status changed fr...in is yellow"}

Hint: Some lines were ellipsized, use -l to show in full.

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]#

[root@node105 ~]# ss -ntl | grep

LISTEN                     *:                     *:*

[root@node105 ~]#
[root@node105 ~]# systemctl start kibana
4>.访问kibanna的web端口

三.kibanna的web界面
1>.搜索响应码是400的日志信息(response: 404 )

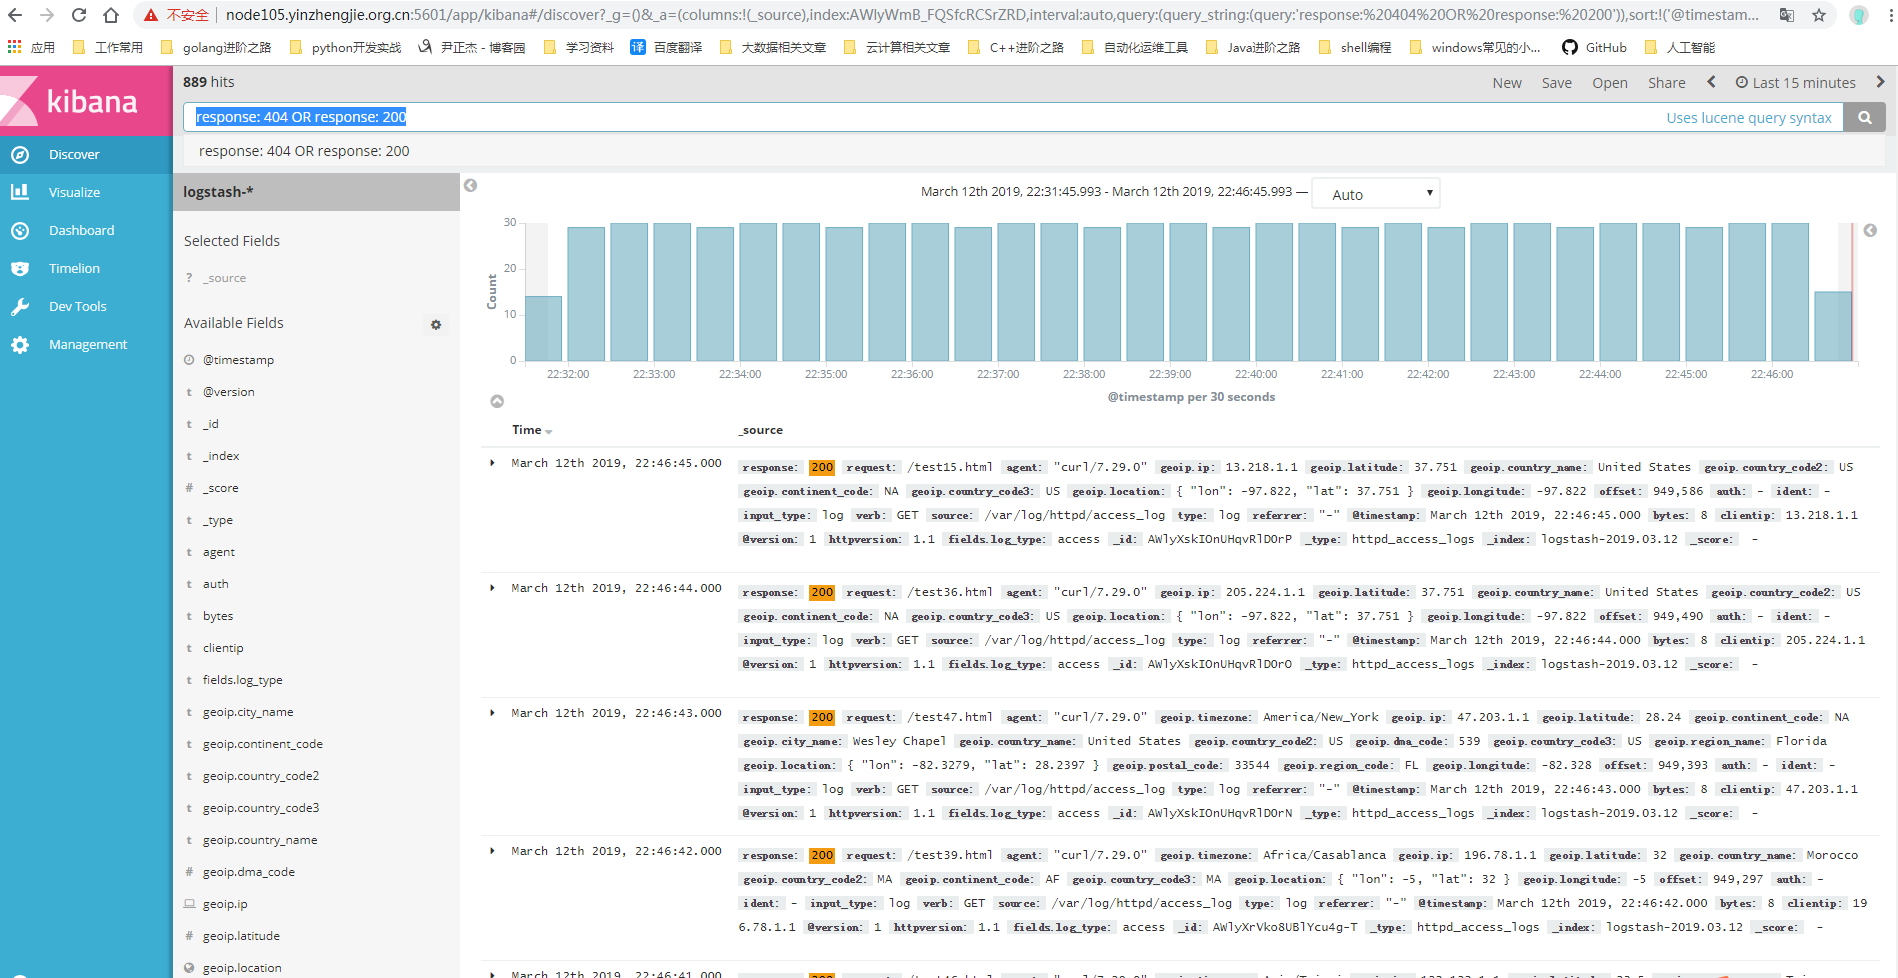
2>.搜索响应码是400或者是200的日志信息(response: 404 OR response: 200)
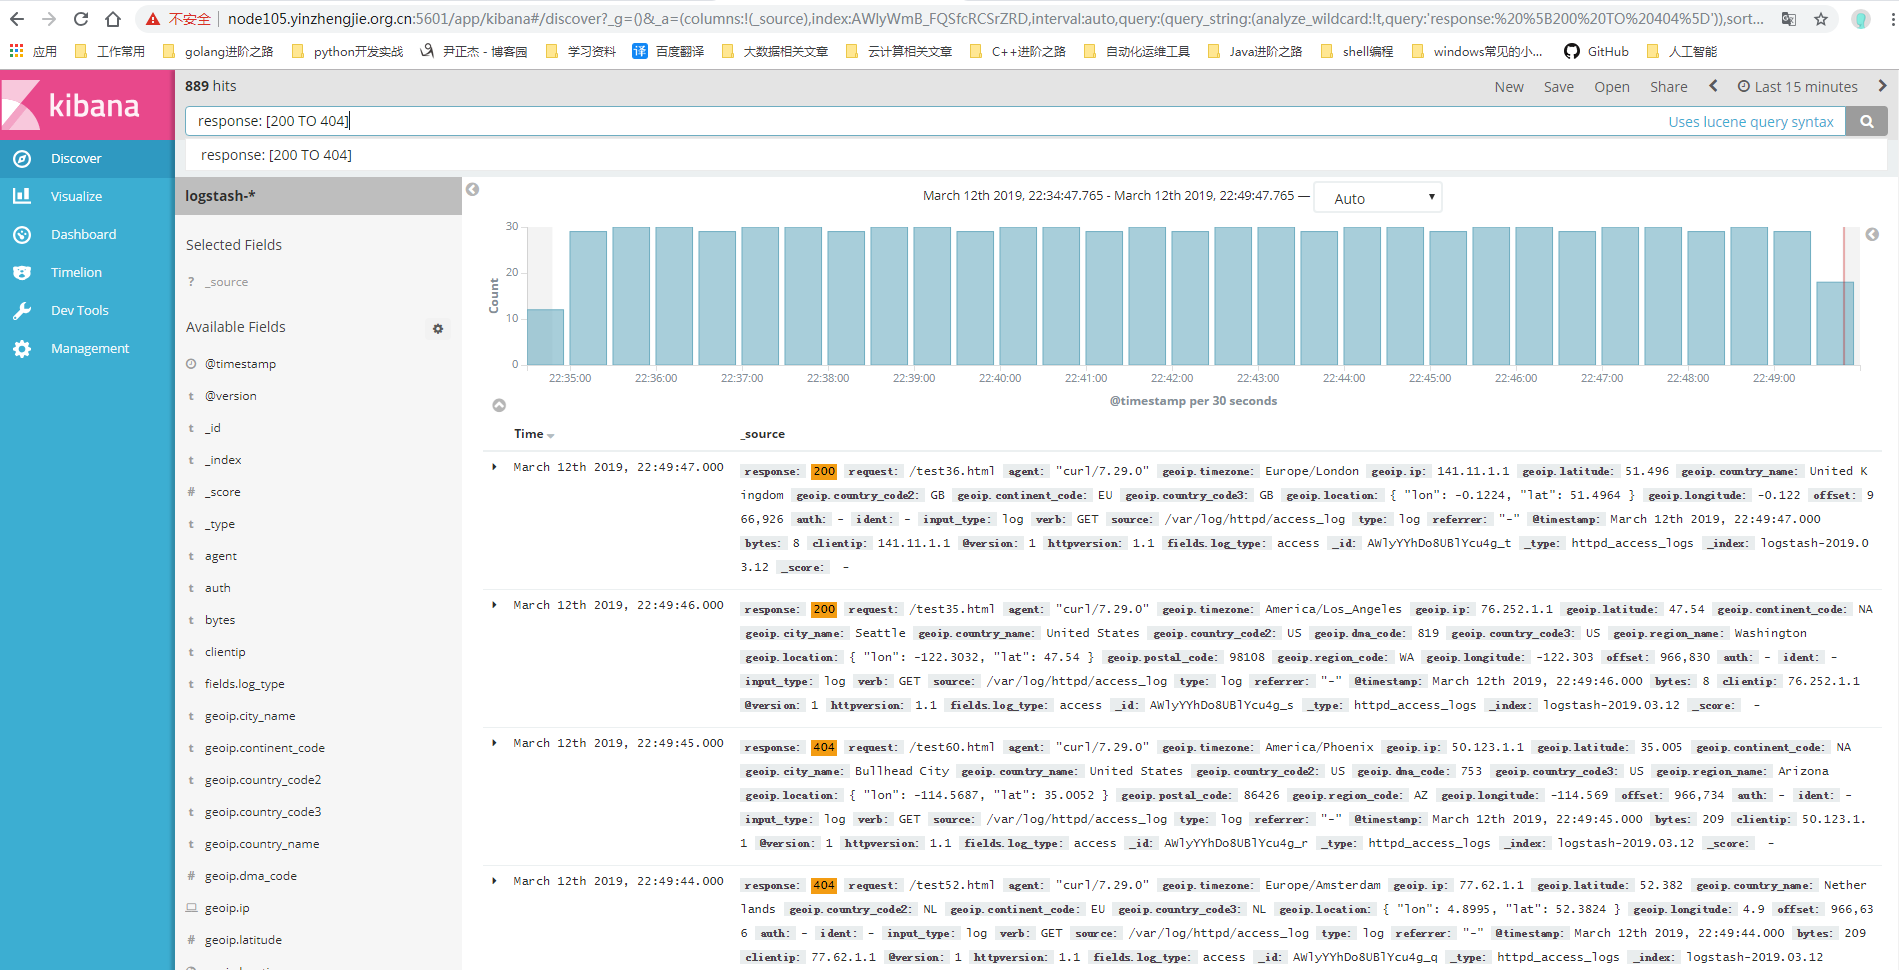
3>.搜索响应码在200~404之间的(response: [200 TO 404])
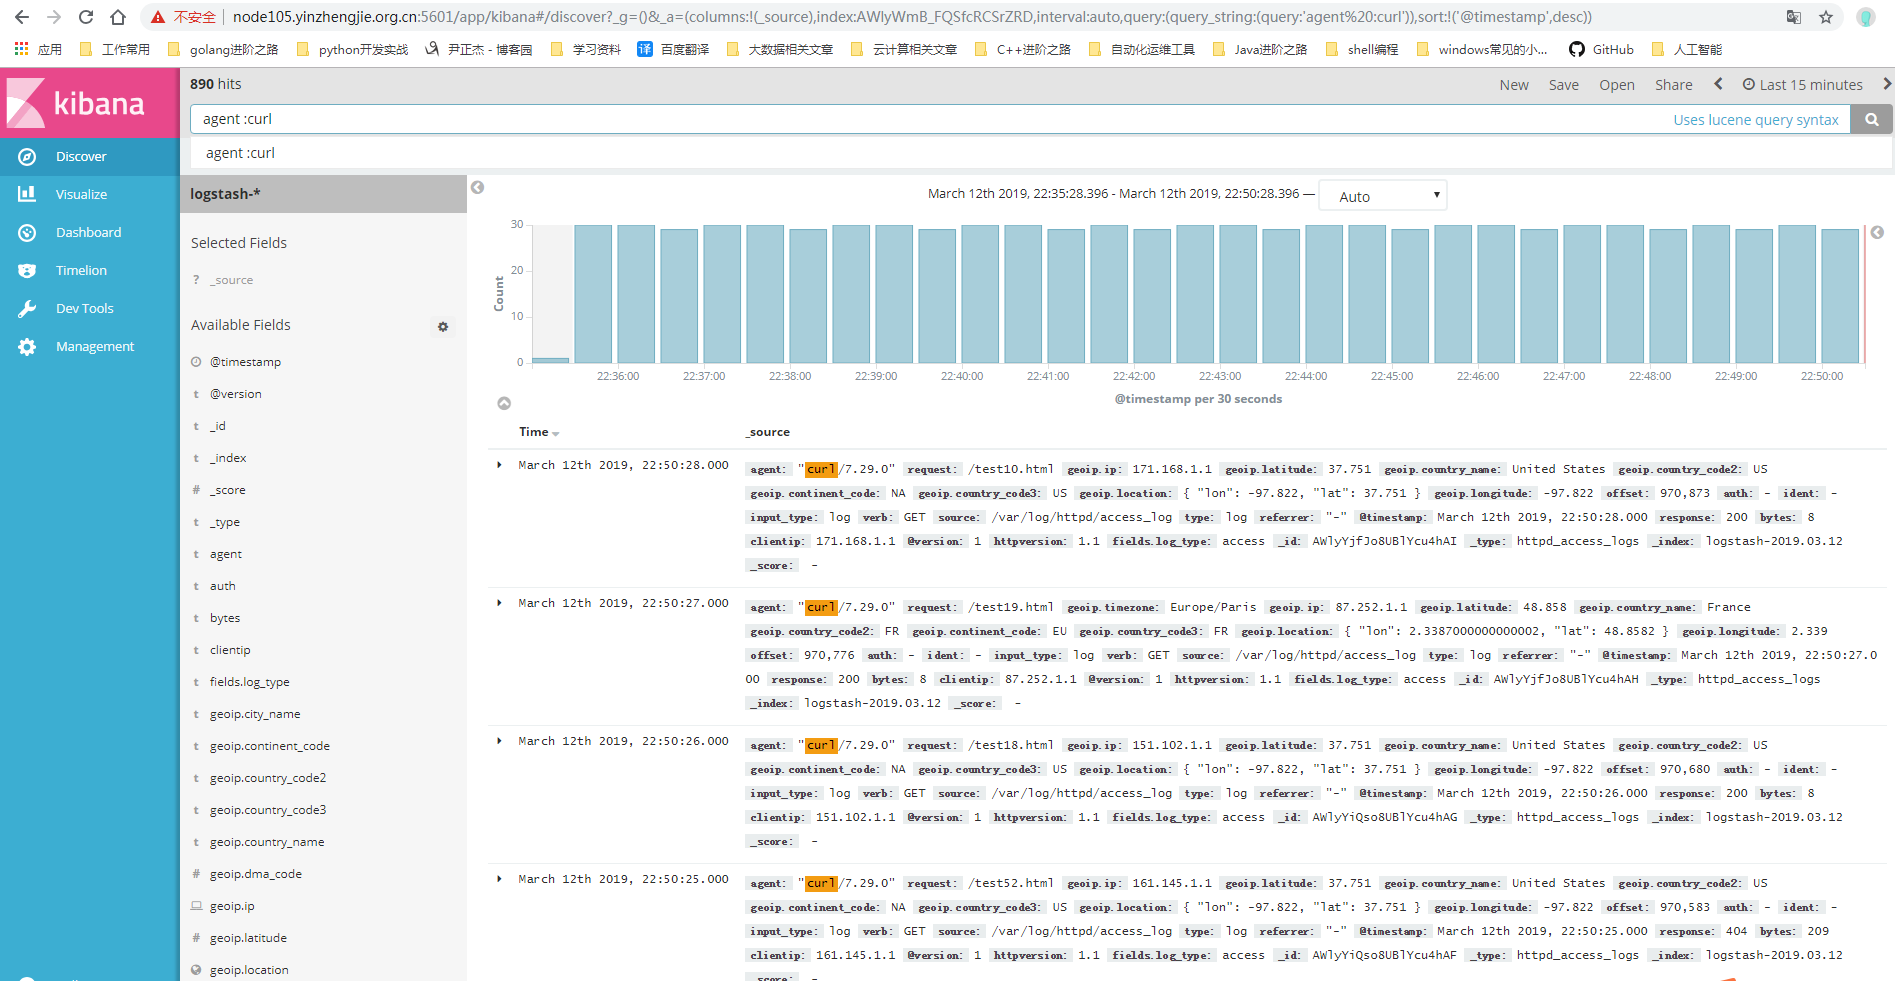
4>.搜索关键字(比如:agent :curl)
四.kibana的图表之饼图(pie)创建案例
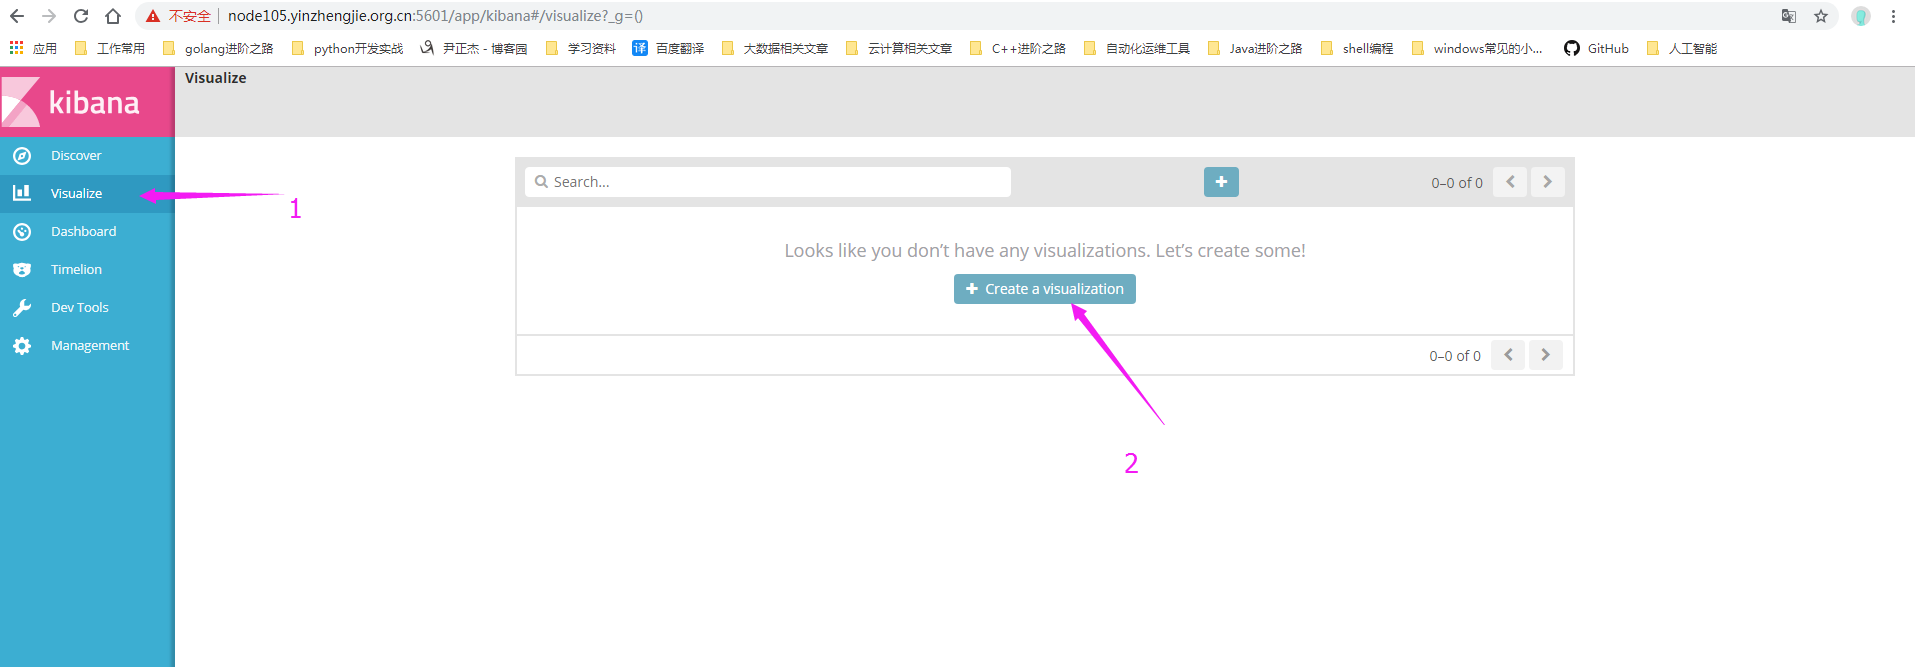
1>.点击“Create a visualization”
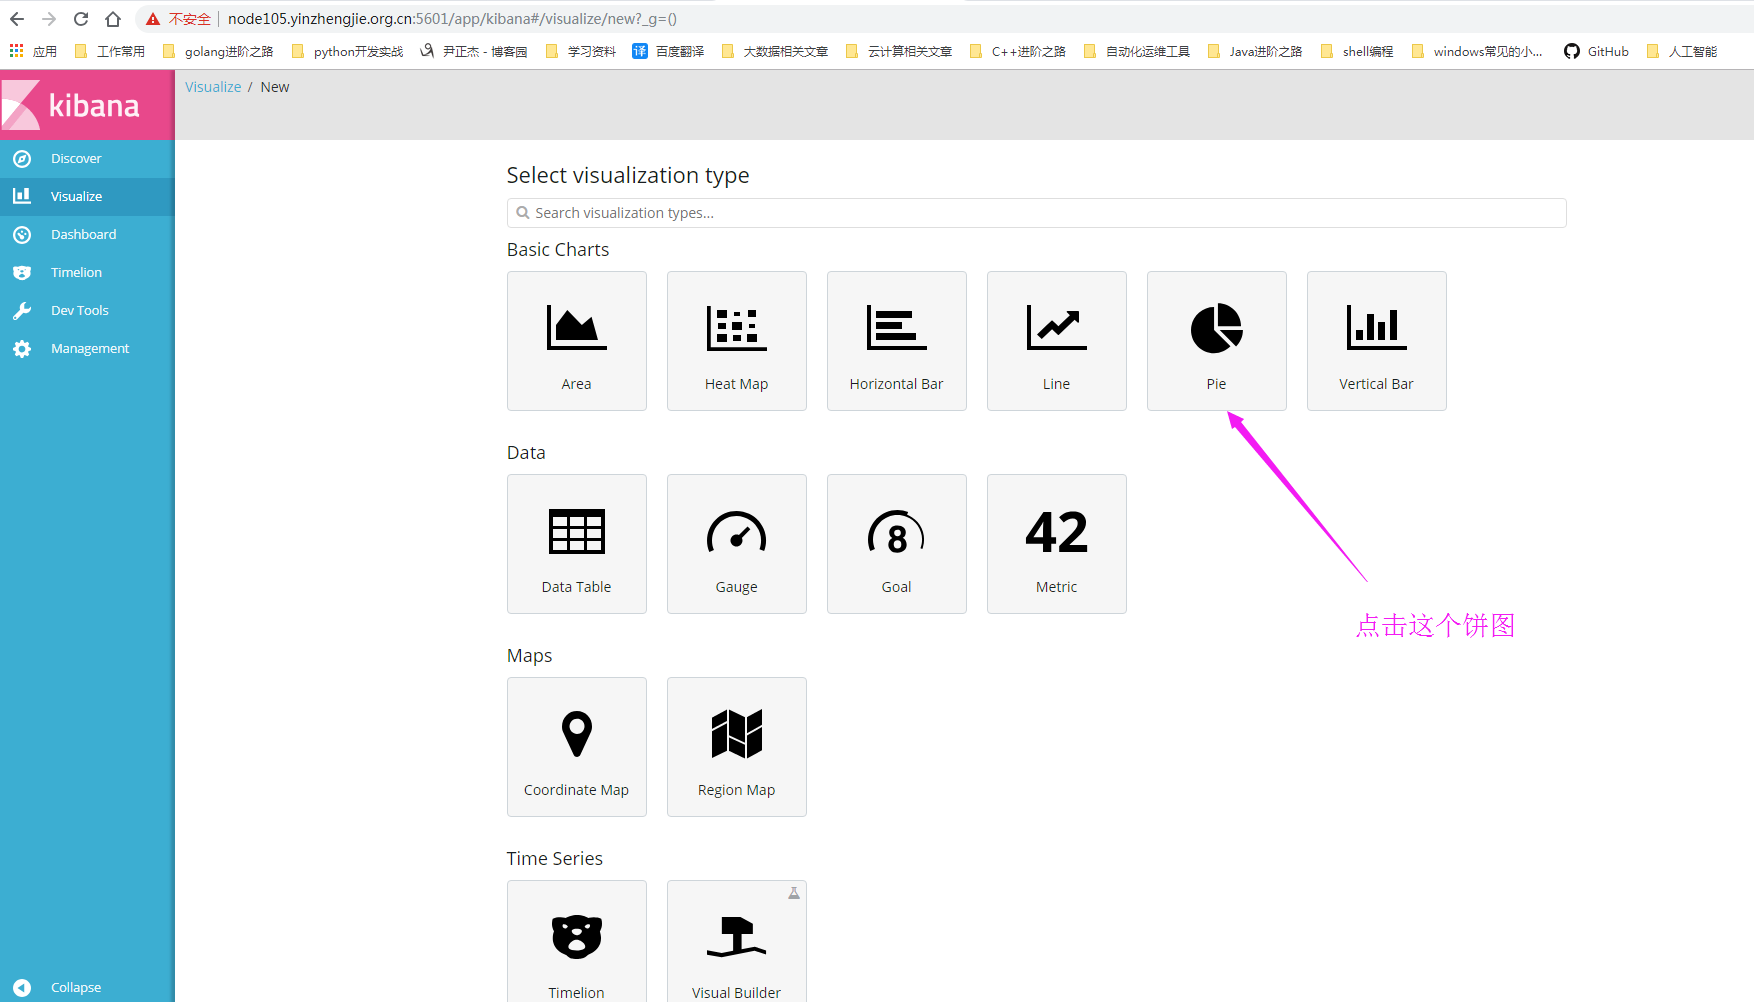
2>.点击Pie
3>.点击logstash索引

4>.生成饼图

5>.查看已经保存的图

五.kibana的图表之地图创建案例
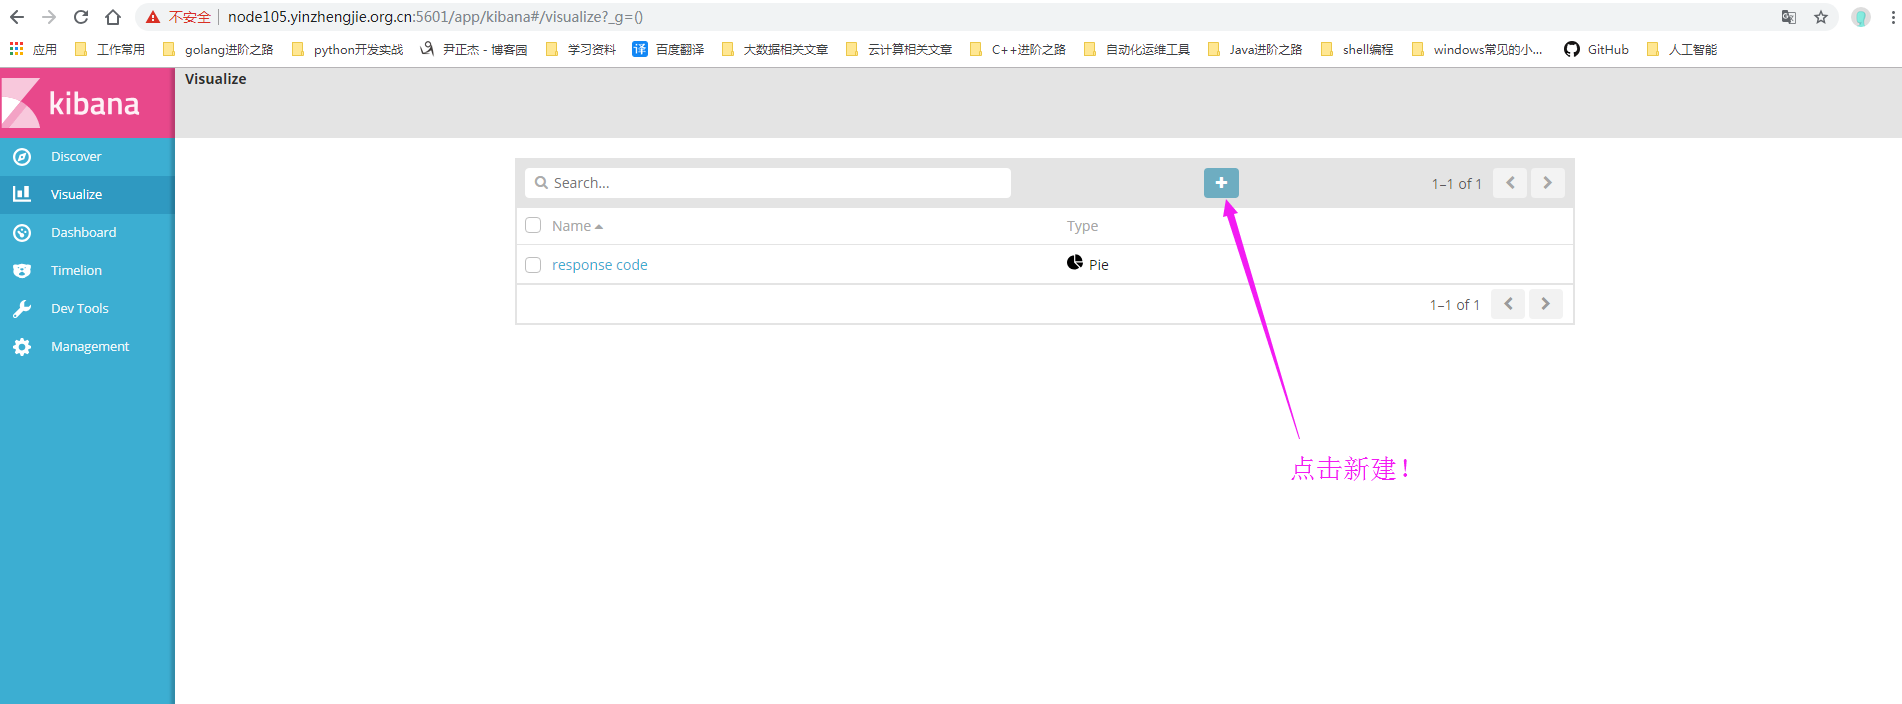
1>.点击新建
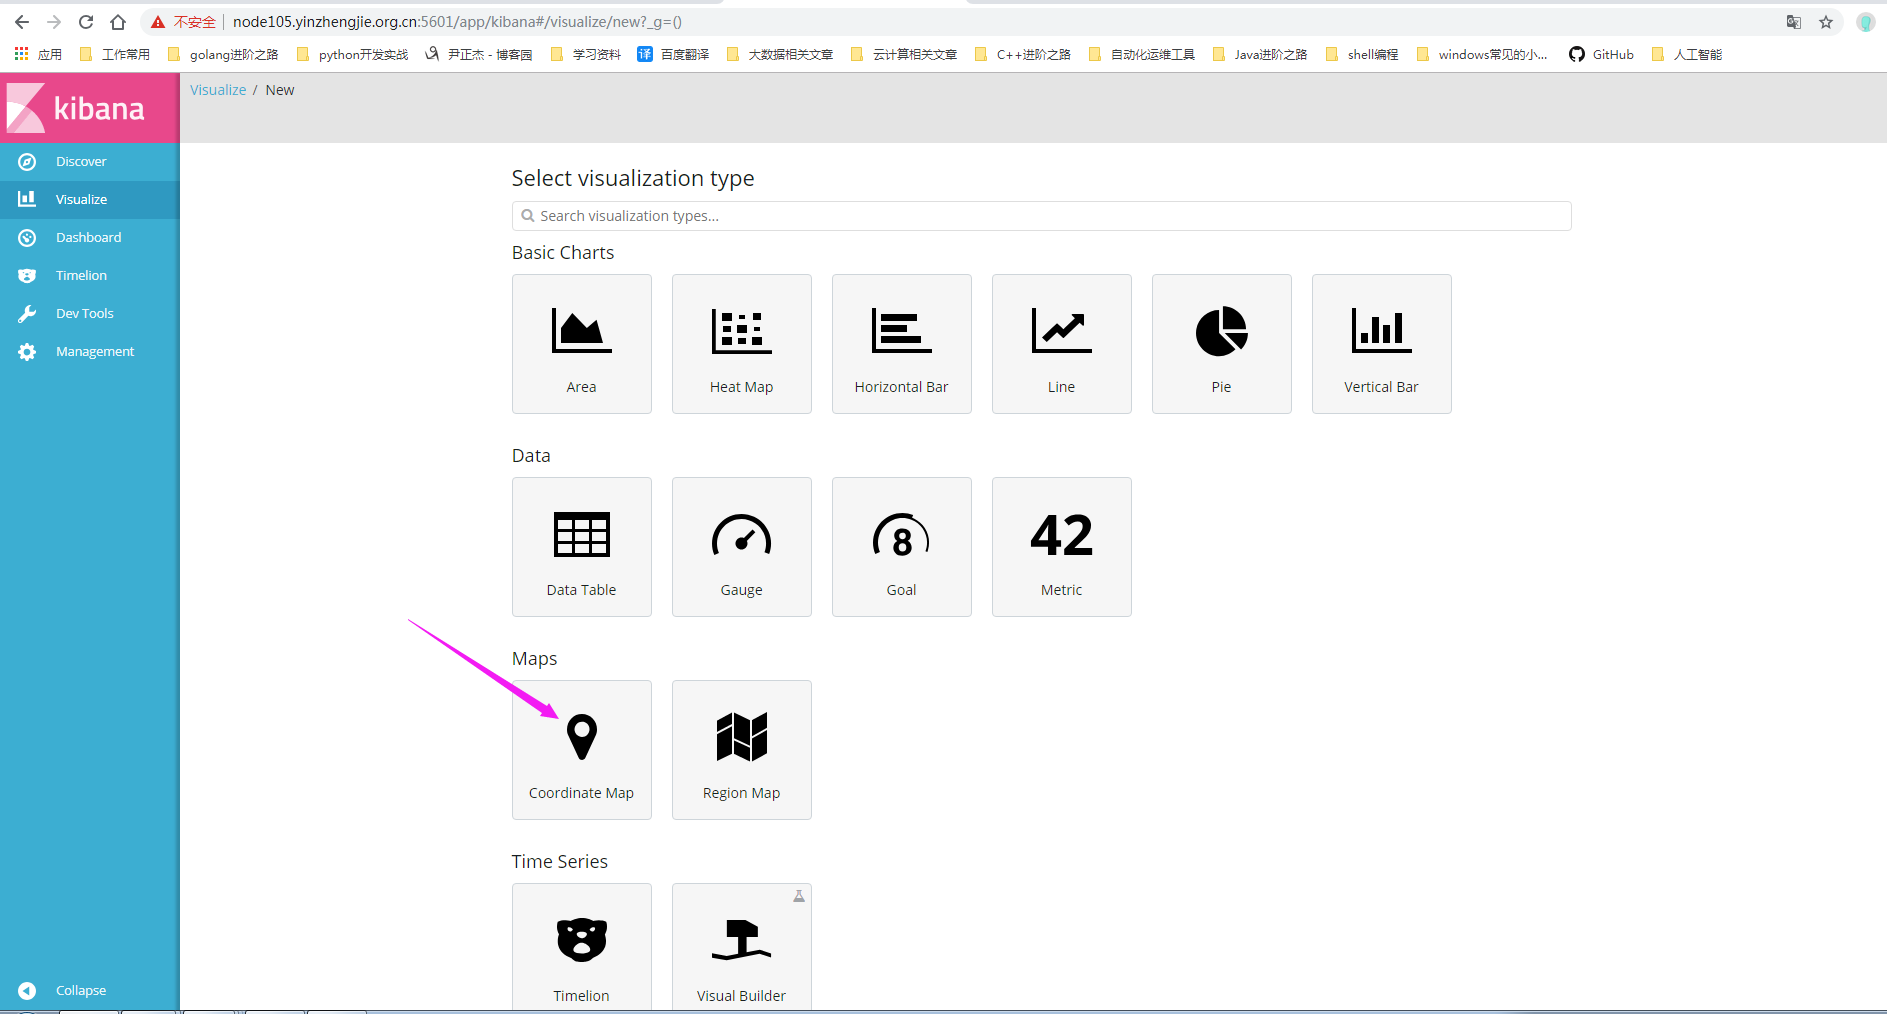
2>.选择地理位置的图
3>.选择索引

4>.查看结果
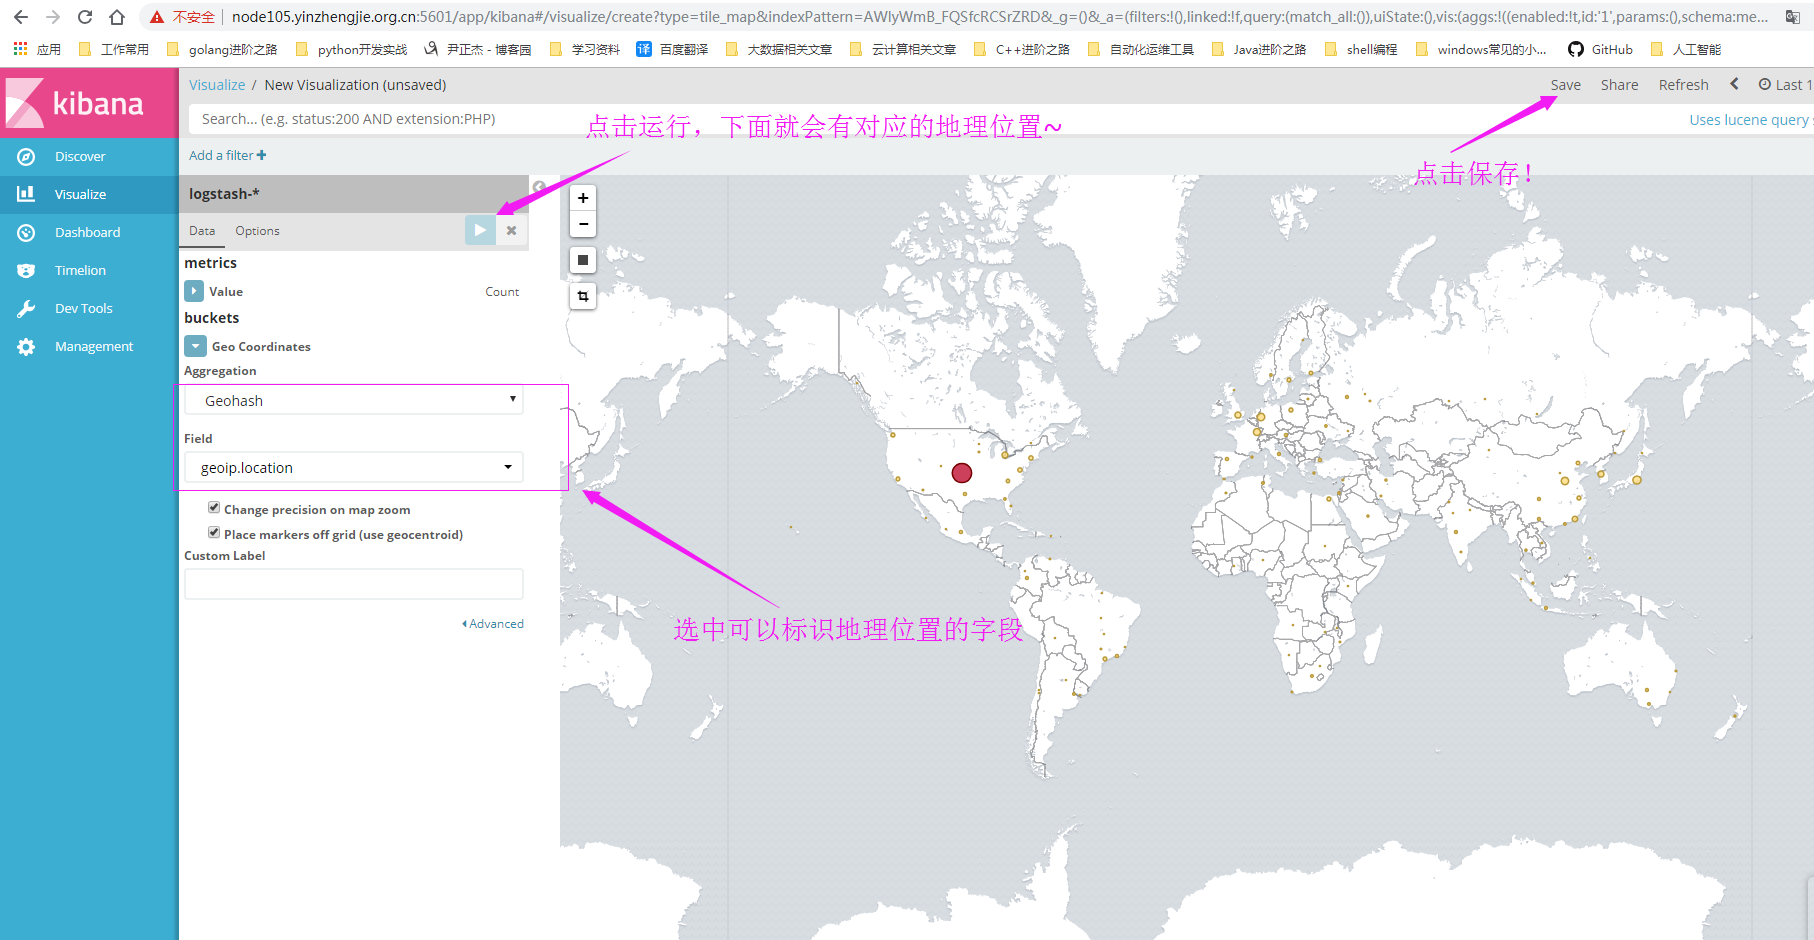
5>.保存地图

6>.查看已经保存的图
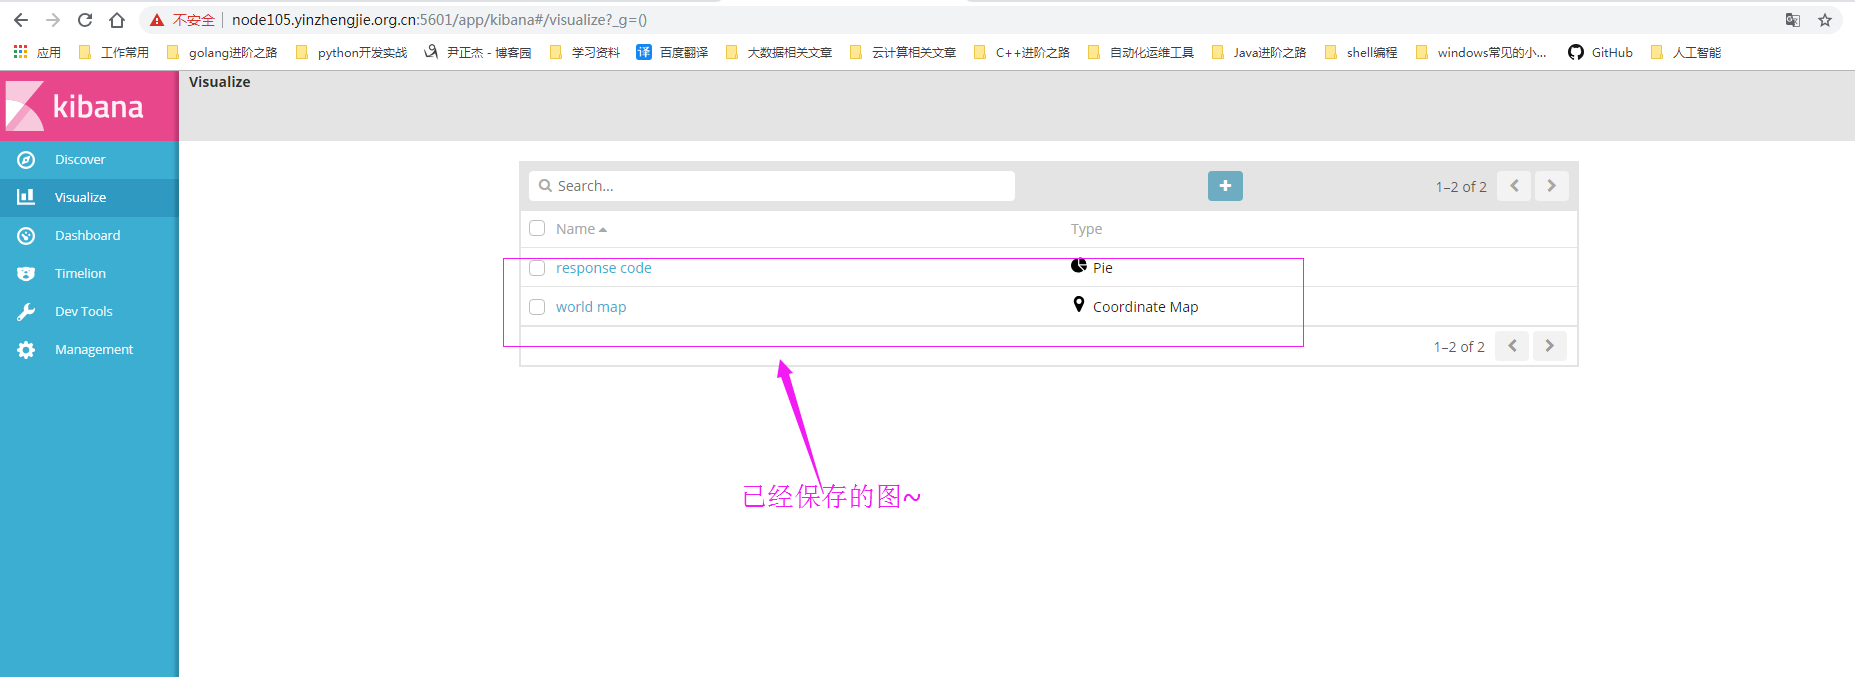
六.创建面板
1>.创建新面板
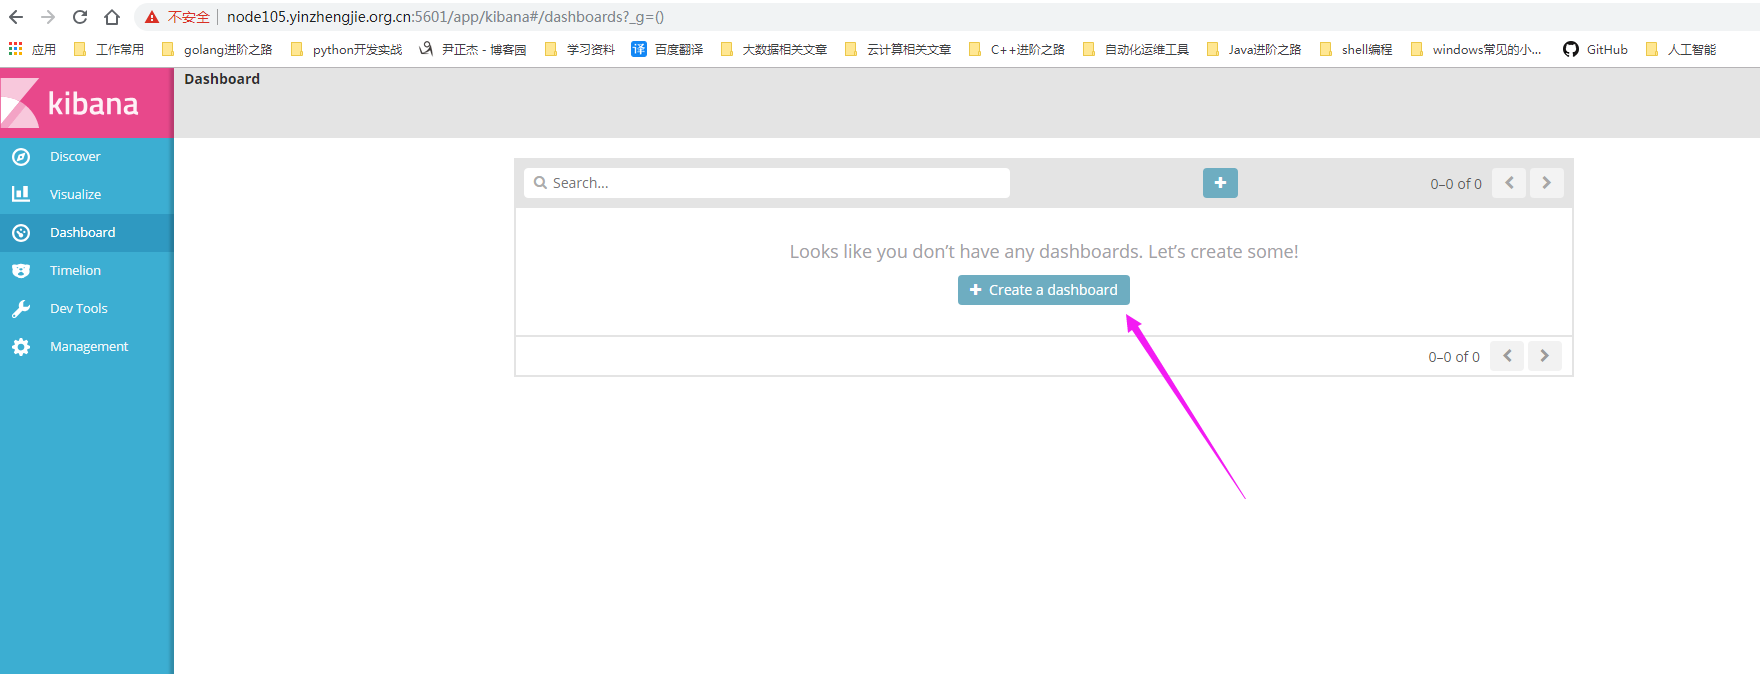
2>.点击添加按钮
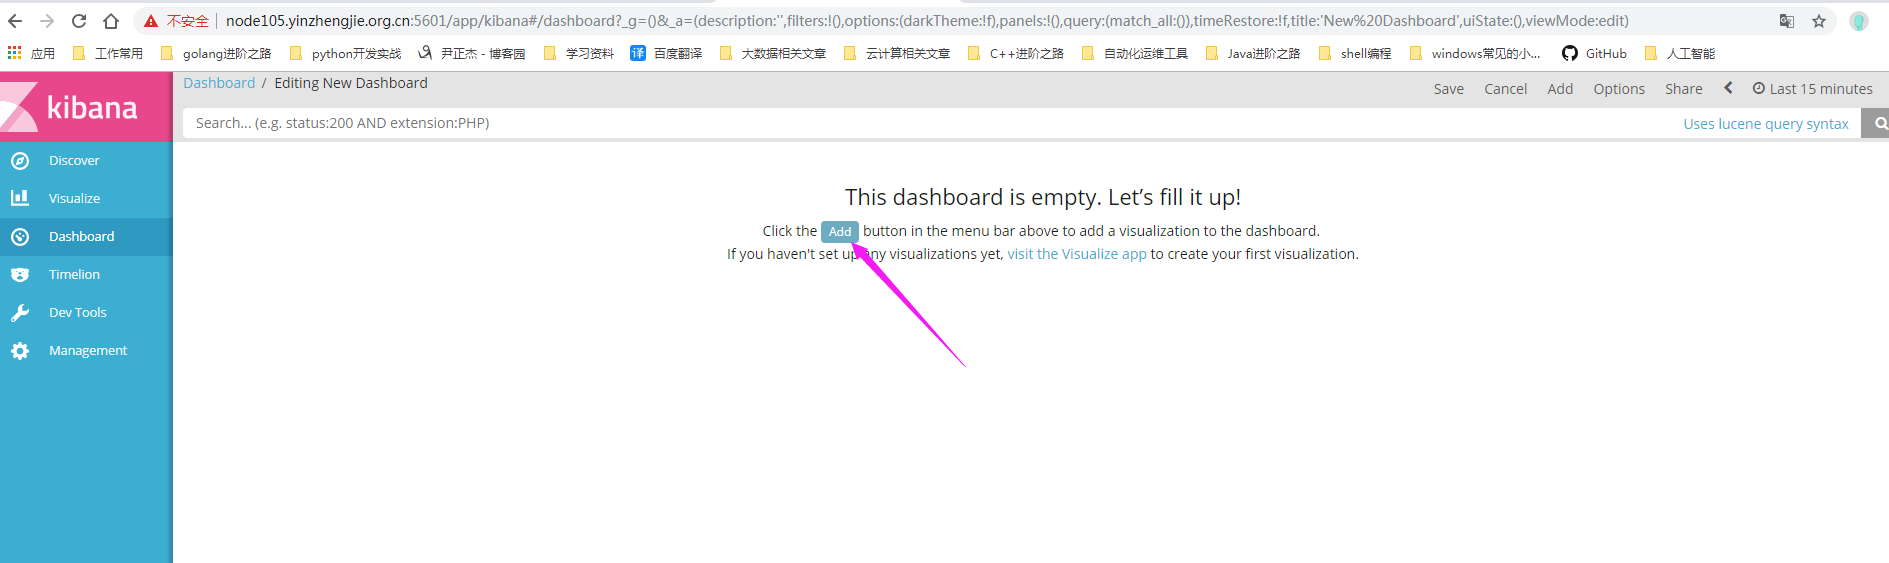
3>.选中你要合并的图
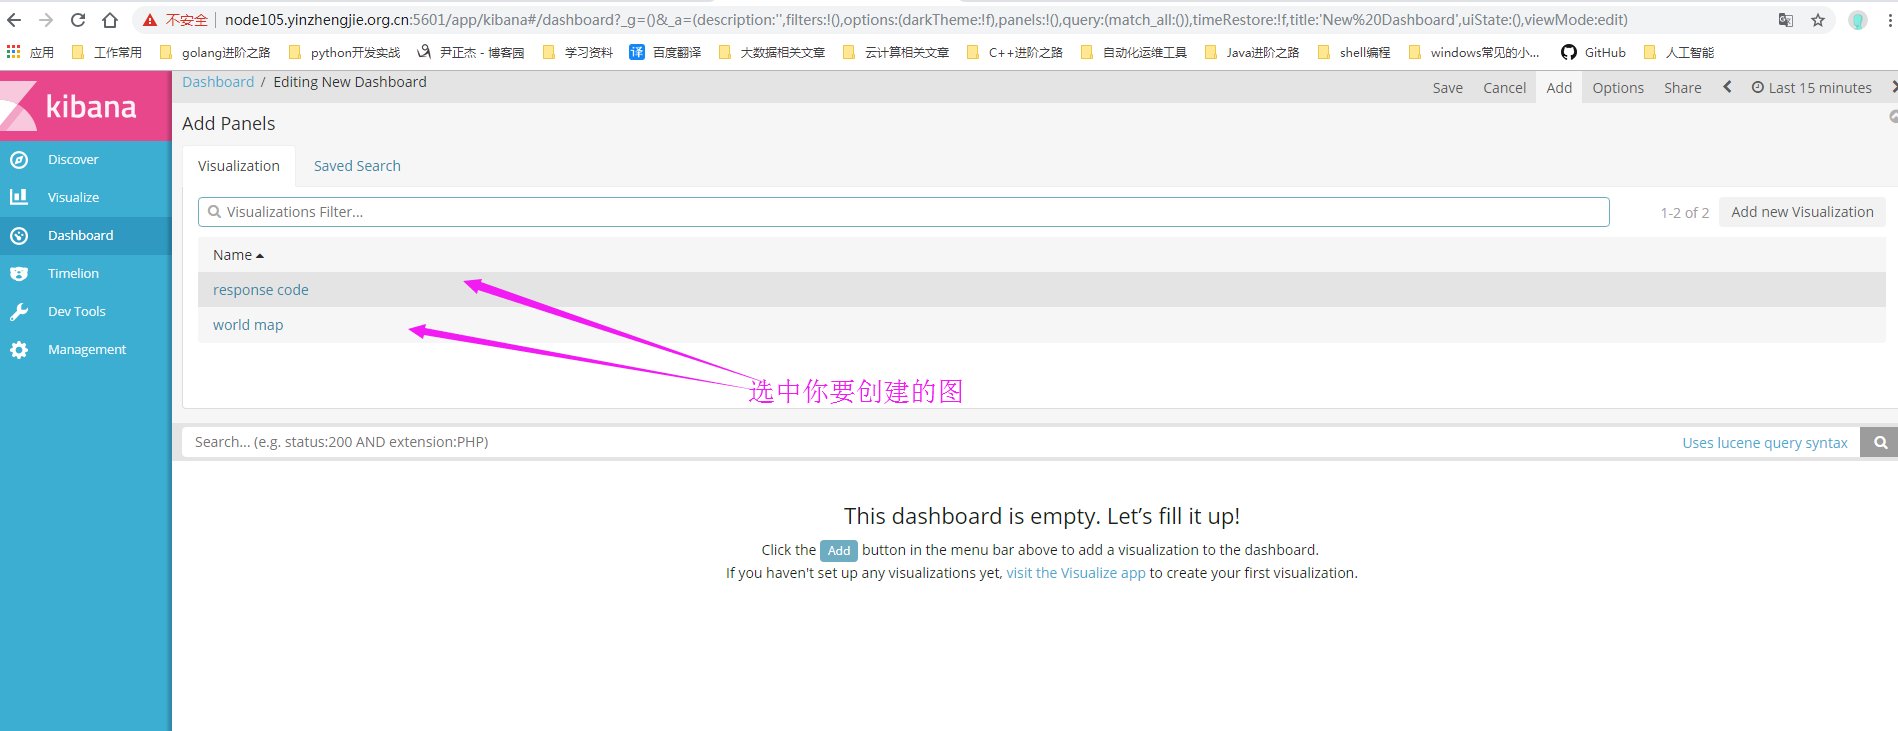
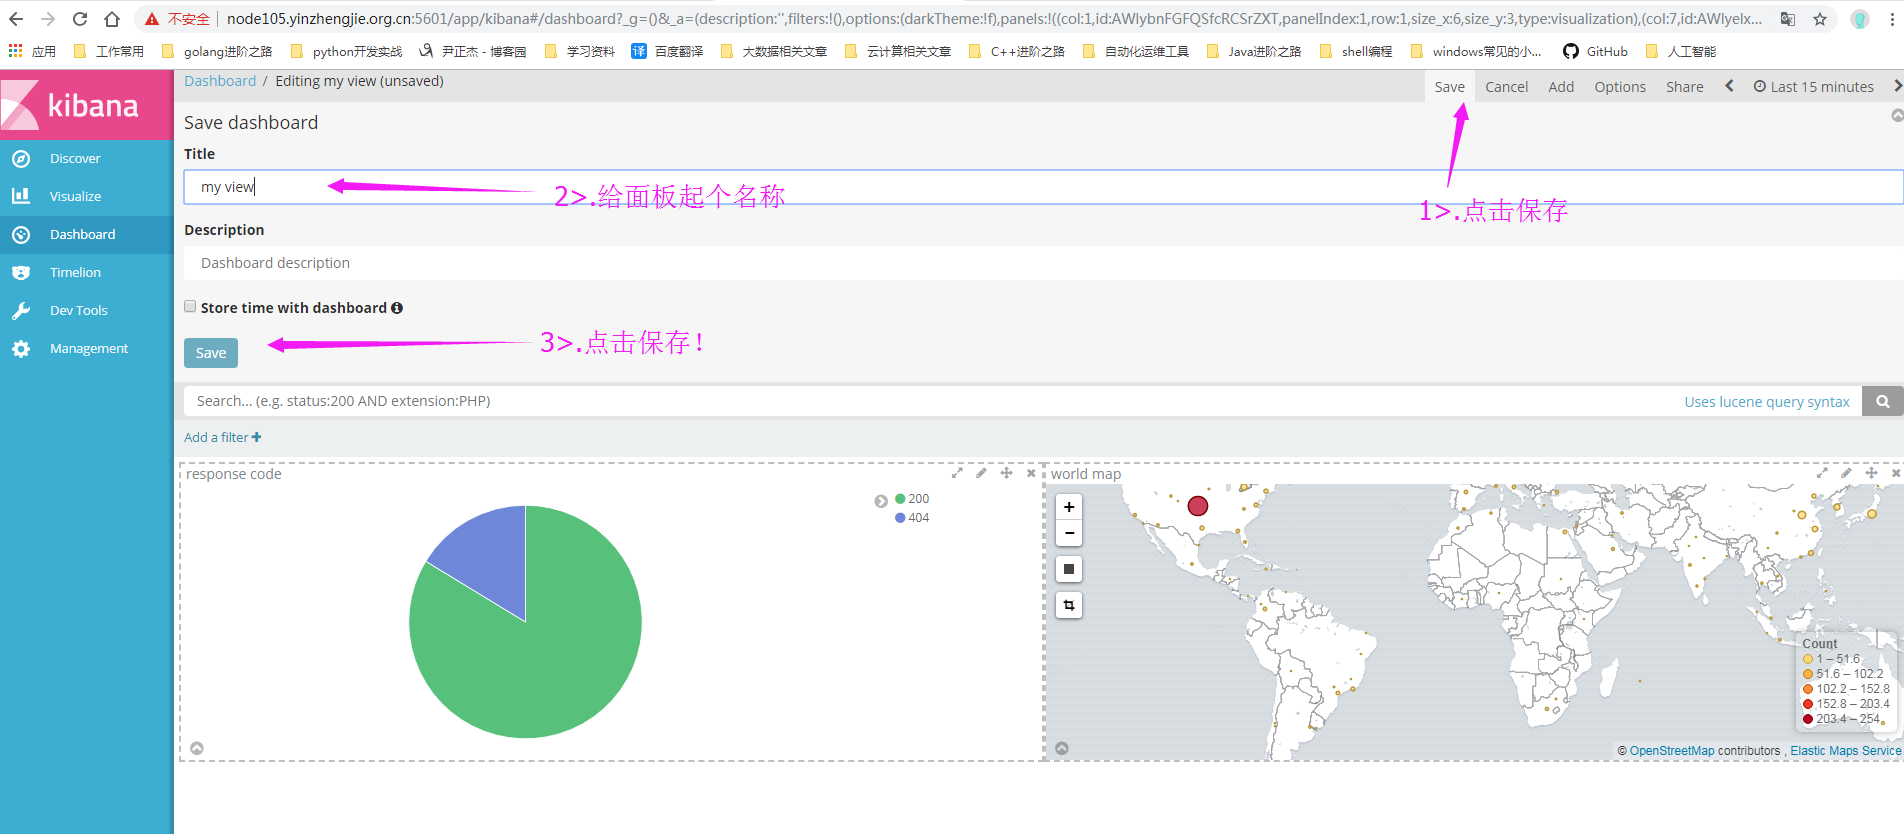
4>.保存自定义面板
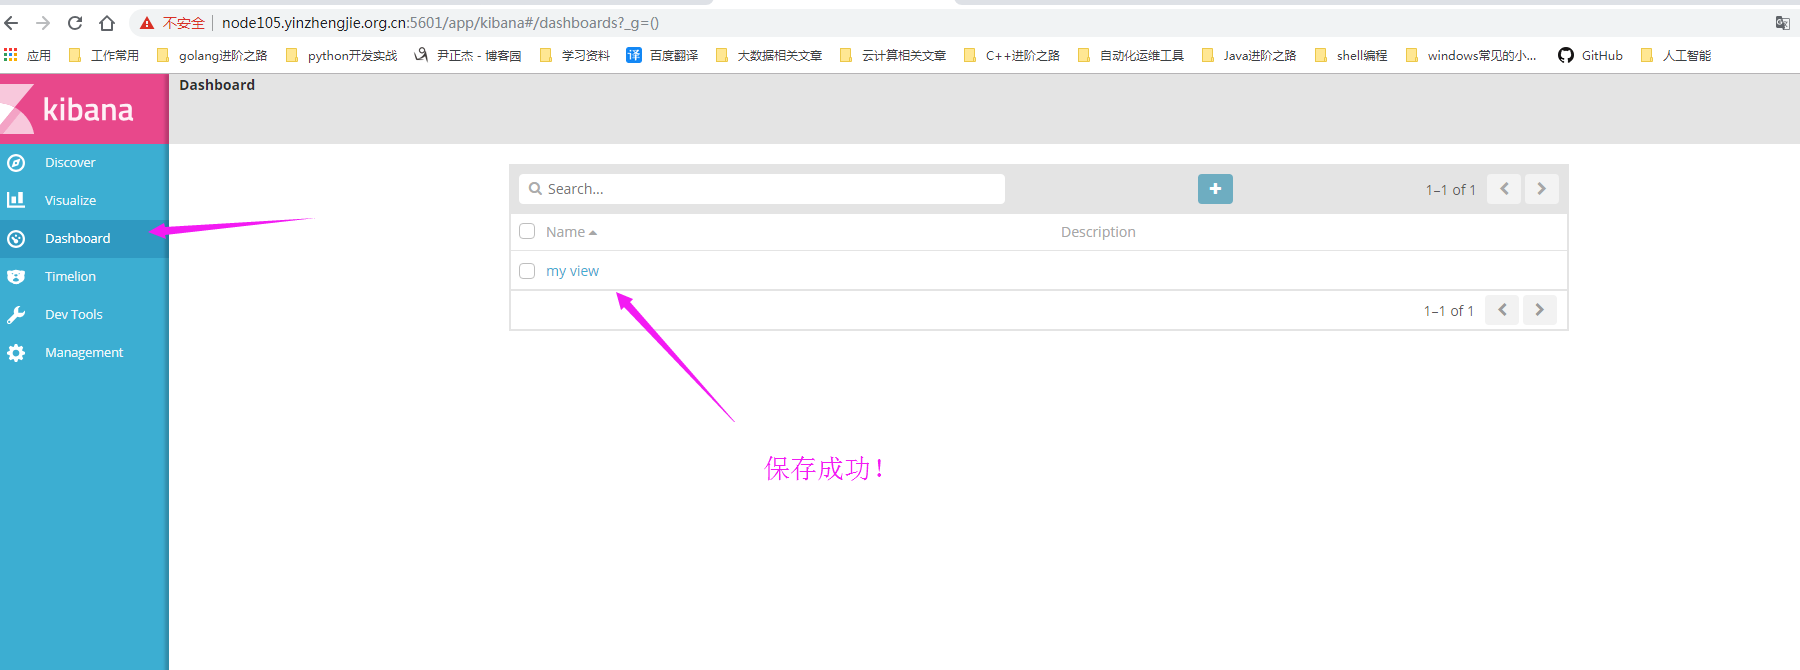
5>.查看已经保存的视图
6>.查看视图的详细信息

Elastic Stack之kibana使用的更多相关文章
- Elastic Stack之kibana入门
为了解决公司的项目在集群环境下查找日志不便的问题,我在做过简单调研后,选用Elastic公司的Elastic Stack产品作为我们的日志收集,存储,分析工具. Elastic Stack是ELK(E ...
- ES 集中式日志分析平台 Elastic Stack(介绍)
一.ELK 介绍 ELK 构建在开源基础之上,让您能够安全可靠地获取任何来源.任何格式的数据,并且能够实时地对数据进行搜索.分析和可视化. 最近查看 ELK 官方网站,发现新一代的日志采集器 File ...
- 集中式日志分析平台 Elastic Stack(介绍)
一.ELK 介绍 二.ELK的几种常见架构 >>ELK 介绍<< ELK 构建在开源基础之上,让您能够安全可靠地获取任何来源.任何格式的数据,并且能够实时地对数据进行搜索.分析 ...
- Elastic Stack核心产品介绍-Elasticsearch、Logstash和Kibana
Elastic Stack 是一系列开源产品的合集,包括 Elasticsearch.Kibana.Logstash 以及 Beats 等等,能够安全可靠地获取任何来源.任何格式的数据,并且能够实时地 ...
- 浅尝 Elastic Stack (一) Elasticsearch、Kibana、Beats 安装
Elastic Stack 包括 Elasticsearch.Kibana.Beats 和 Logstash,也称为 ELK Stack.能够安全可靠地获取任何来源.任何格式的数据,然后实时地对数据进 ...
- Elastic Stack(ElasticSearch 、 Kibana 和 Logstash) 实现日志的自动采集、搜索和分析
Elastic Stack 包括 Elasticsearch.Kibana.Beats 和 Logstash(也称为 ELK Stack).能够安全可靠地获取任何来源.任何格式的数据,然后实时地对数据 ...
- Elastic Stack
Elastic Stack 开发人员不能登陆线上服务器查看详细日志 各个系统都有日志,日志数据分散难以查找 日志数据量大,查询速度慢,或者数据不够实时 官网地址:https://www.elastic ...
- Elastic Stack之Logstash进阶
Elastic Stack之Logstash进阶 作者:尹正杰 版权声明:原创作品,谢绝转载!否则将追究法律责任. 一.使用GeoLite2和logstash 过滤插件的geoip案例 1>. ...
- Elastic Stack之搜索引擎基础
Elastic Stack之搜索引擎基础 作者:尹正杰 版权声明:原创作品,谢绝转载!否则将追究法律责任. 一.搜索引擎概述 1>.什么是搜索引擎 搜索引擎(Search Engine)是指根 ...
随机推荐
- js获取参数 解决乱码
获取参数 function GetQueryString(name) { var reg = new RegExp("(^|&)" + name + "=([^& ...
- 浅析Android设备中grep命令处理流程
2017-04-18 概述 在TV开发板中,可以在串口中直接使用grep命令.这是因为在/system/bin/下有一个'grep'链接.这个链接指向'/system/bin/toolbo ...
- POJ 2299 -Ultra-QuickSort-树状数组求逆序数
POJ 2299Ultra-QuickSort 使用树状数组记录逆序对数. 把数组按照大小顺序插入,getsum(i)就是i前面的比他大的数. #include <cstdio> #inc ...
- 微信小程序API 文档快速参考索引
内容那么多,这个页面到底做了什么? 第一:解决微信文档APi文档使用不便: 第二:解决了内容搜索与索引:—— 最好是写成全文索引文档,但是比较需要时间,而且更新是一件麻烦的事:所以以下是直接 连接官网 ...
- 「HDU - 2857」Mirror and Light(点关于直线的对称点)
题目链接 Mirror and Light 题意 一条直线代表镜子,一个入射光线上的点,一个反射光线上的点,求反射点.(都在一个二维平面内) 题解 找出入射光线关于镜子直线的对称点,然后和反射光线连边 ...
- 查看Ubuntu的显卡信息
lspci -vnn|grep VGA -A 12 查看openGL信息: sudo apt install mesa-utils glxinfo|grep OpenGL -A 12
- 仓鼠找sugar(LCA)
小仓鼠的和他的基(mei)友(zi)sugar住在地下洞穴中,每个节点的编号为1~n.地下洞穴是一个树形结构.这一天小仓鼠打算从从他的卧室(a)到餐厅(b),而他的基友同时要从他的卧室(c)到图书馆( ...
- 使用ss命令对tcp连接数和状态的监控性能优化
之前对tcp的监控采用netstat命令,发现在服务器繁忙的时候效果不理想,这个命令占用大量的cpu有时候高达90%以上,可能会导致业务的不稳定,所以改用ss命令对脚本进行优化 对tcp连接数和状态的 ...
- ssh整合hibernate 使用spring管理hibernate二级缓存,配置hibernate4.0以上二级缓存
ssh整合hibernate 使用spring管理hibernate二级缓存,配置hibernate4.0以上二级缓存 hibernate : Hibernate是一个持久层框架,经常访问物理数据库 ...
- MacBook上使用ssh localhost被拒绝
最开始以为没有装sshd呢,实际上不是.又查了些方法,有些人居然把Linux上访问失败的方法直接照搬,让我建立公私钥.都没有成功.最后找到了解决方法,原来是由于苹果的安全限制,限制了这个功能. sud ...