
DVWA靶场实战(一)——Brute Force
DVWA靶场实战(一)
一、Brute Force:
1.漏洞原理:
Brute Force是暴力破解的意思,大致原理就是利用穷举法,穷举出所有可能的密码。
2.攻击方法:
Burpsuite中的Intruder功能常被用于密码爆破功能。
打开Burpsuite找到Proxy在Options中配置好端口,再点击“Intercept is on”开始拦截数据包,点击Login获取如下数据包,并右键点击“Send to Intruder”或者直接“Ctrl+I”,然后在高亮的“Intruder”中,找到刚才发送的数据包。
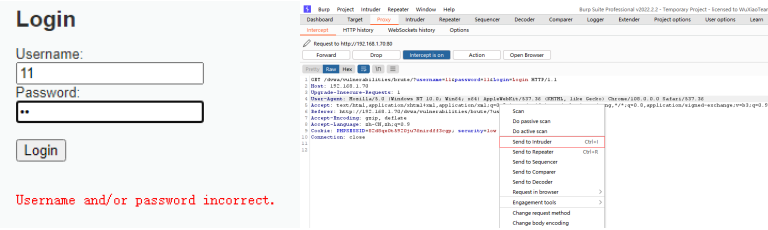
先选择“Cluster bomb”,然后点击“Clear $”,并且给刚才输入测试登录的数字选中点击“Add $”。

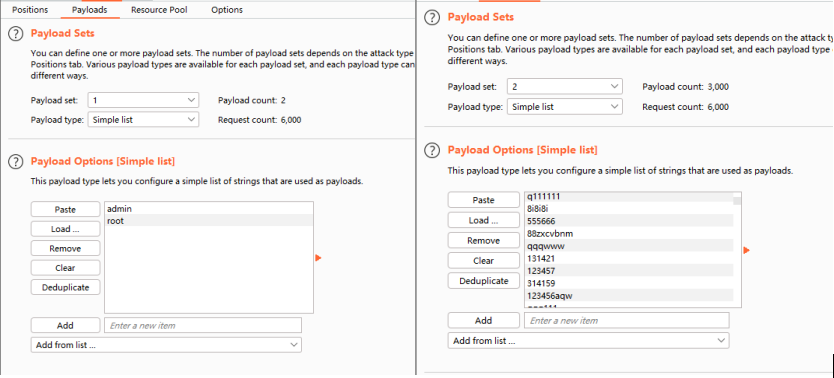
在对于目标添加完成后,点击“Payload”将1和2中的“Payload Options [Simple list]”部分进行加载,加载完成后点击“Start attack”进行字典爆破。
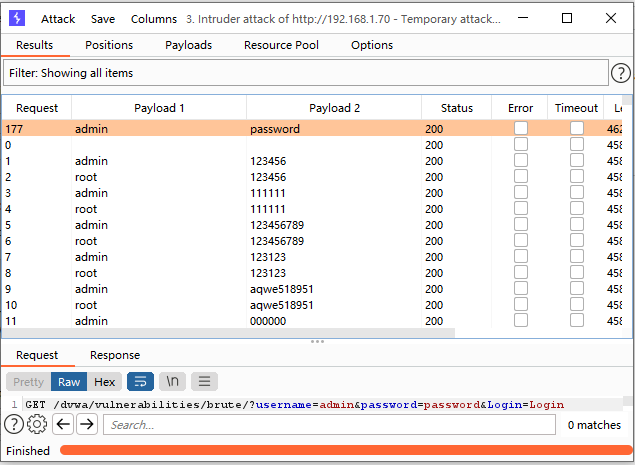
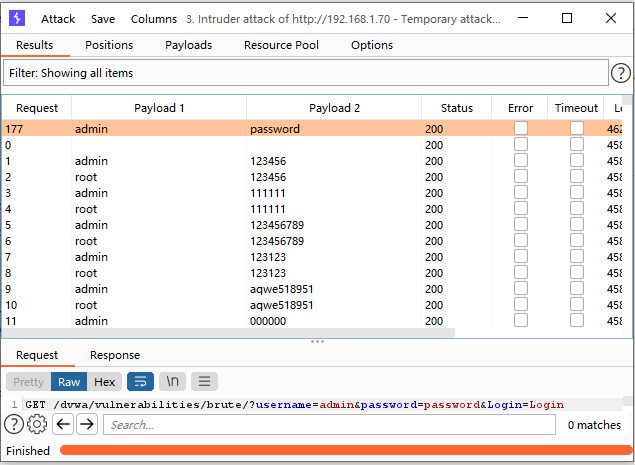
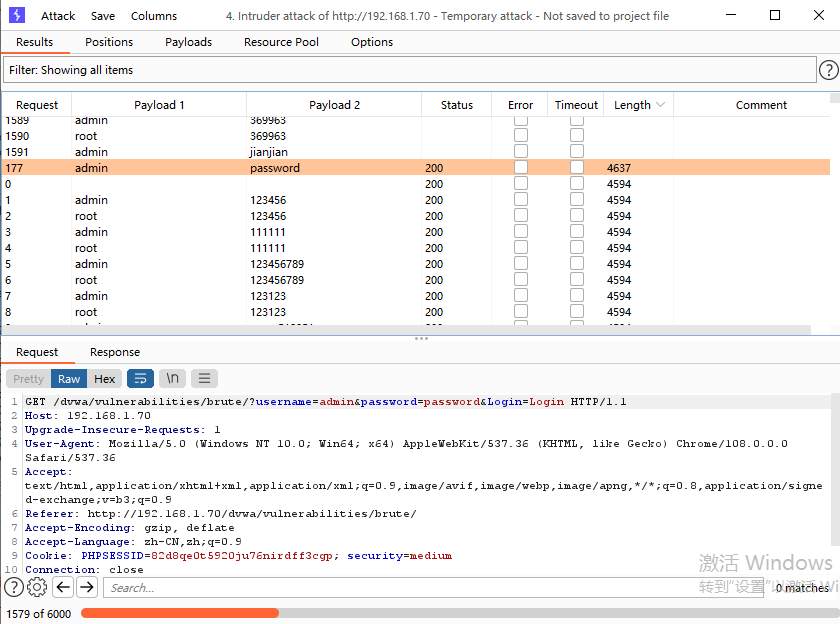
得到如下界面就是开始爆破了,爆破完后点击length,因为此时其他状态都是相同的,所以我们选择用“Length”来进行筛选,筛选出不同的那几条,就是爆破的结果。这里可以看见举例用的“Low”难度爆破出的用户名和密码是admin和password,以上就是Brute Force的爆破手段。
3.实战:
(1)Low: 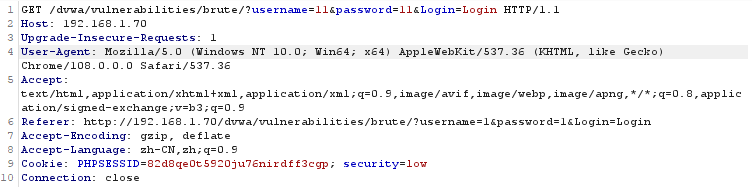
手段就是举例攻击手段钟的手段,这里不在赘述,得到爆破结果admin|password。
(2)Medium:
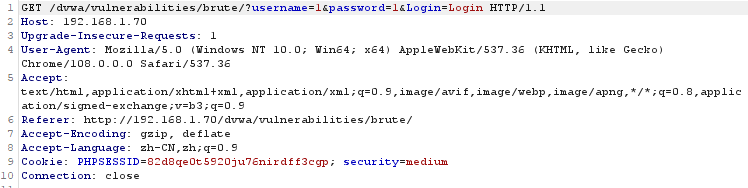
Medium的同Low的相仿,只是多了一项每一次登录失败后会延时2s,得到爆破结果admin|password。相比于Low的username和password的GET传参后利用函数做了数据过滤,对数据库中特殊符号进行转义,能够抵御基本的SQL注入。
(3)High:
不同于Low和Medium,High带有Token,所以这个时候我们我们先将如下数据包抓到,然后发送到“Intruder”中去。然后清除所有的标记,转而将password和token标记上。在标记完成后选择“Pitchfork”模式
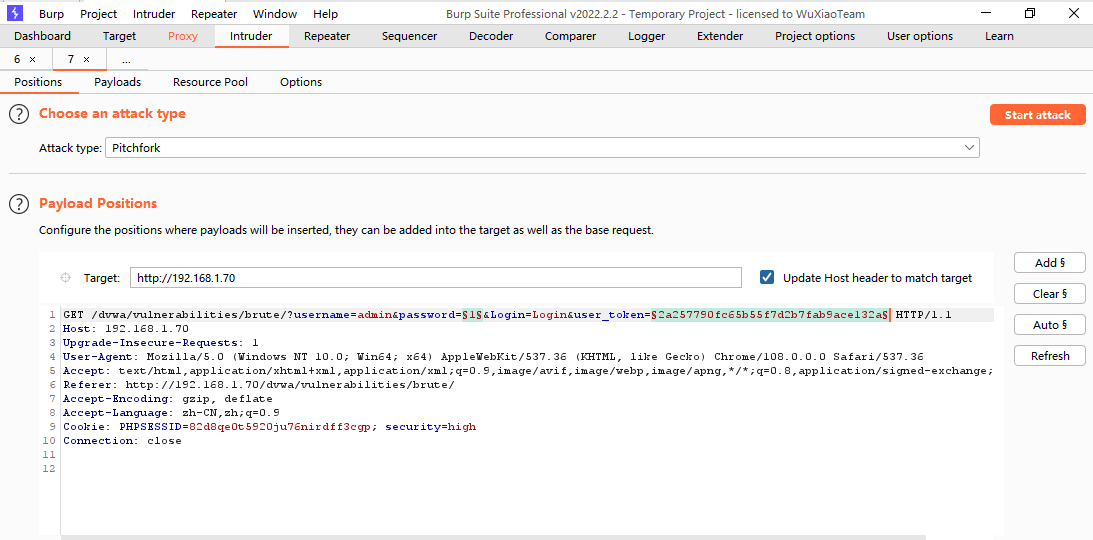
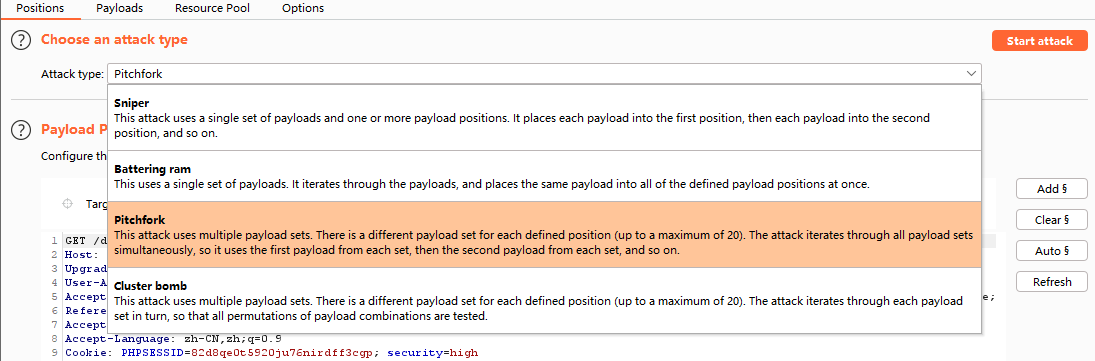
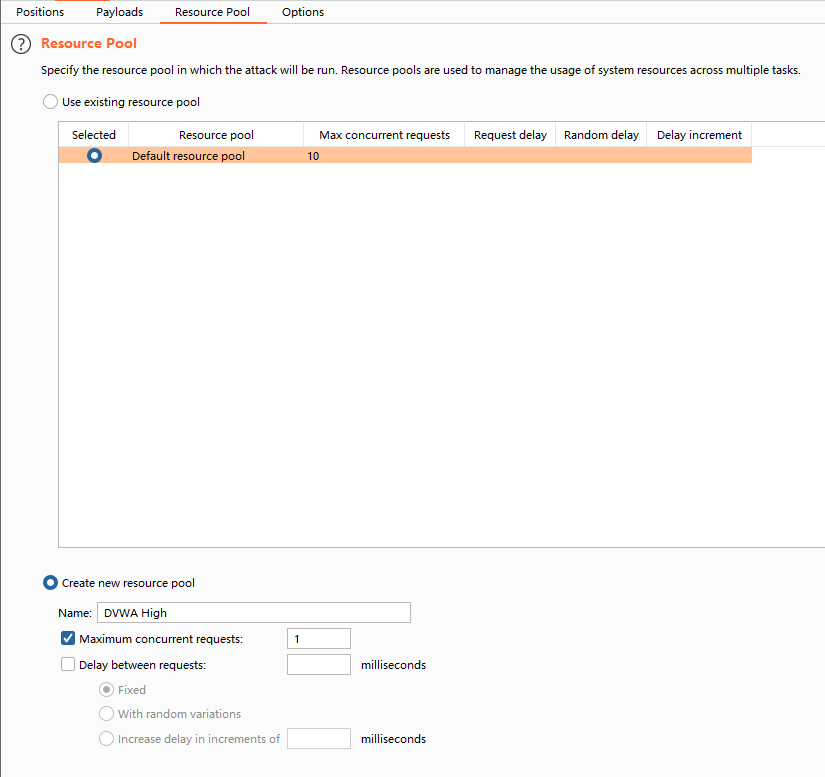
在选择完成模式后我们找到“Resource Pool”,选择“Create new resource pool”,选择“Maximum concurrent requests”在后面加上我们的线程数1。
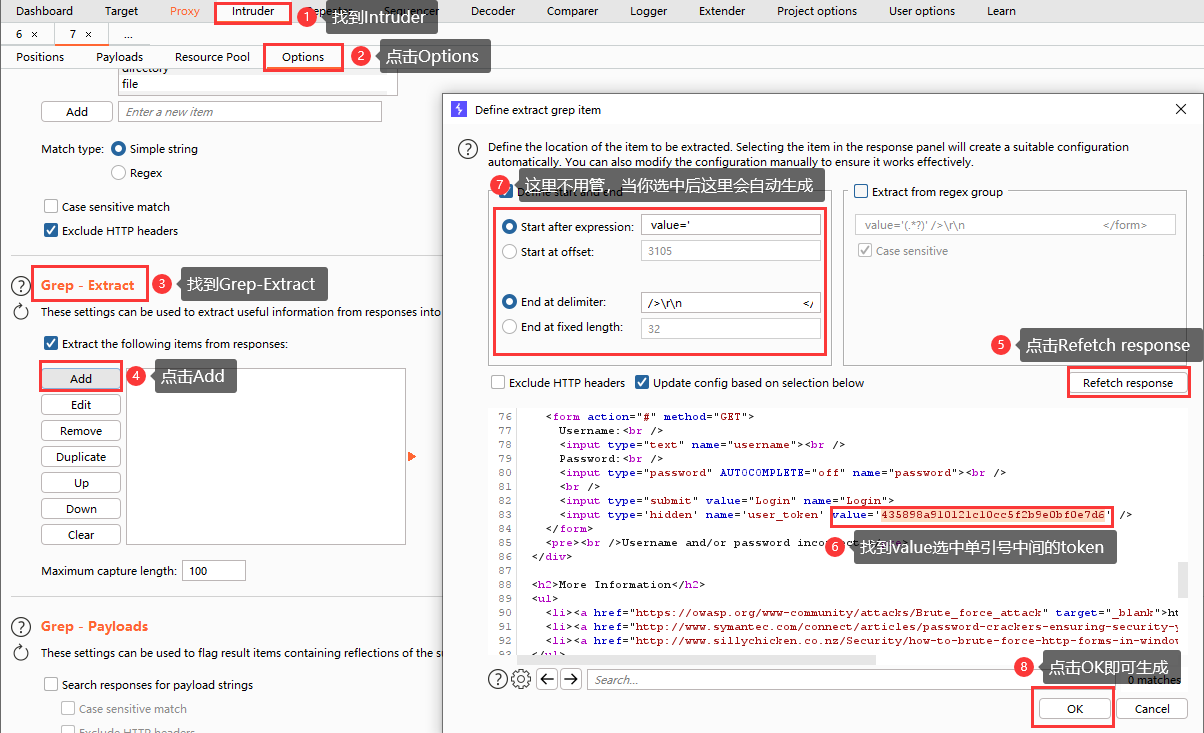
接下来在“Intruder”中找到“Options”,在“Options”中找到“Drep-Extract”,点击“Add”弹出“Define extract grep item”窗口,点击“Refetch response”,在弹出的代码中找到“user_token”将后面的“value”中单引号的内容选中,点击OK添加成功。
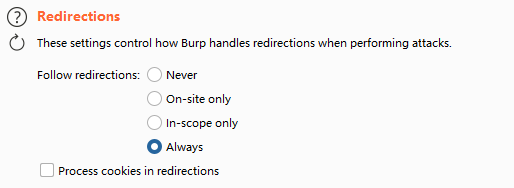
找到“Redirections”找到并选择“Always”。
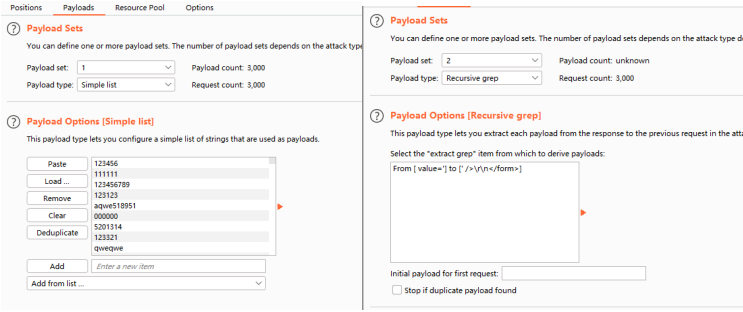
将1选择加载入字典,2中“Payload type”换成“Recursive grep”。
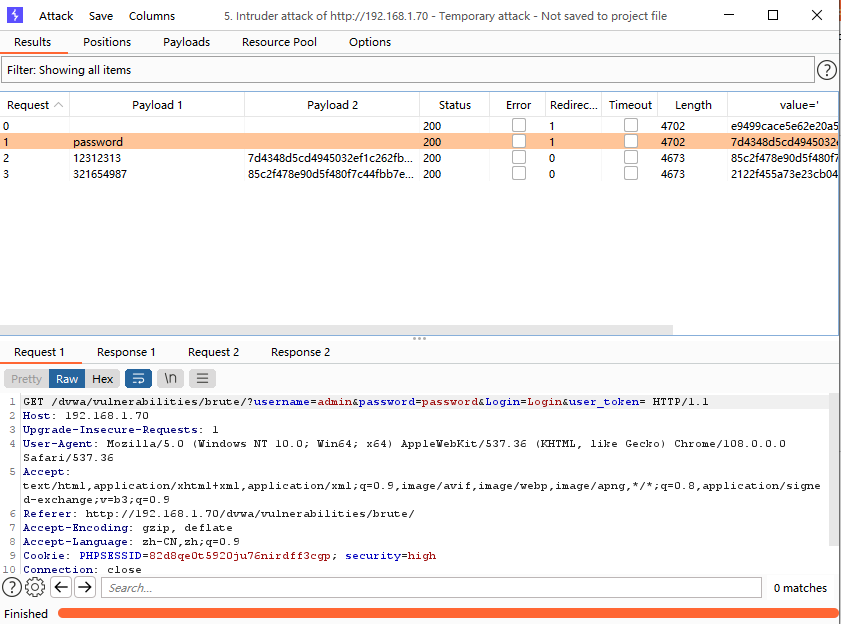
最后得到结果admin|password就是结果。
(4)Impossible:
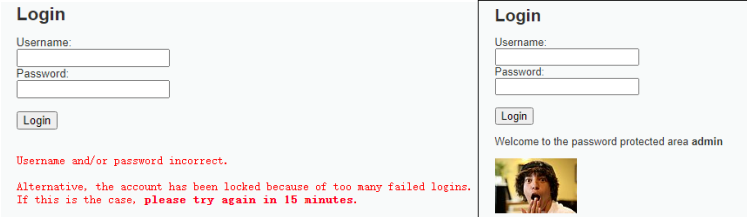
这个难度是最高的难度,其中的改变都有GET提交方式改为POST提交方式,同样加了token校验机制,还有就是他限制的登录的次数,如果登录失败3次,账户就会被锁定,需要等待15,然后才能重新尝试。方法基本上同High就不再赘述。
DVWA靶场实战(一)——Brute Force的更多相关文章
- DVWA靶场实战(五)——File Upload
DVWA靶场实战(五) 五.File Upload: 1.漏洞原理: File Upload中文名叫做文件上传,文件上传漏洞是指用户上传了一个可执行脚本文件(php.jsp.xml.cer等文件),而 ...
- DVWA靶场实战(四)——File Inclusion
DVWA靶场实战(四) 四.File Inclusion: 1.漏洞原理: 随着网站的业务的需求,程序开发人员一般希望代码更加灵活,所以将被包含的文件设置为变量,用来进行动态调用,但是正是这种灵活性通 ...
- DVWA靶场实战(三)——CSRF
DVWA靶场实战(三) 三.CSRF: 1.漏洞原理: CSRF(Cross-site request forgery),中文名叫做"跨站请求伪造",也被称作"one c ...
- DVWA靶场实战(二)——Command Injection
DVWA靶场实战(二) 二.Command Injection: 1.漏洞介绍: Command Injection,中文叫做命令注入,是指通过提交恶意构造的参数破坏命令语句结构,从而达到执行恶意命令 ...
- DVWA靶场实战(六)——Insecure CAPTCHA
DVWA靶场实战(六) 六.Insecure CAPTCHA: 1.漏洞原理: Insecure CAPTCHA(不安全的验证码),CAPTCHA全程为Completely Automated Pub ...
- DVWA靶场实战(七)——SQL Injection
DVWA靶场实战(七) 七.SQL Injection: 1.漏洞原理: SQL Inject中文叫做SQL注入,是发生在web端的安全漏洞,主要是实现非法操作,例如欺骗服务器执行非法查询,他的危害在 ...
- DVWA靶场实战(九)——Weak Session IDS
DVWA靶场实战(九) 九.Weak Session IDS: 1.漏洞原理: Weak Session IDS也叫做弱会话,当用户登录后,在服务器就会创造一个会话(session),叫做会话控制,接 ...
- DVWA靶场实战(十)——XSS(DOM)
DVWA靶场实战(十) 五.XSS(DOM): 1.漏洞原理: XSS全称为Cross Site Scripting,由于和层叠样式表(Cascading Style Sheets,CSS)重名,所以 ...
- DVWA靶场实战(十一)——XSS(Reflected)
DVWA靶场实战(十一) 十一.XSS(Reflected): 1.漏洞原理: XSS被称为跨站脚本攻击(Cross Site Script),而Reflected被称作反射型XSS.不同于DOM和S ...
随机推荐
- Docker安装MongoDB并使用Navicat连接
MongoDB简介: MongoDB是一个基于分布式文件存储的数据库.由C++语言编写.旨在为WEB应用提供可扩展的高性能数据存储解决方案.是一个介于关系数据库和非关系数据库之间的产品,是非关系数据库 ...
- 测试Thread中的常用方法:
测试Thread中的常用方法:start():启动当前线程:调用当前线程的run()run(): 通常需要重写Thread类中的此方法,将创建的线程要执行的操作声明在此方法中currentThread ...
- PHP微信支付功能
百度网盘:http://pan.baidu.com/s/1sl5GeVr l5ud 先下载一份sdk ,引入到自己的项目中,我用的是TP5,配置好namespace 然后在项目中引入: 之后,在去配 ...
- 齐博x1商业模块仅限一个国际域名使用
应用市场的所有商业模块 仅授权一个国际域名,大家不要试图复制到其它国际域名下使用. 仅支持一个国际域名使用,二级域名不限,但前提需要先用 www.开头的国际域名先安装,然后再到二级域名安装,并且二级域 ...
- 基于PCIe的多路视频采集与显示子系统
基于PCIe的多路视频采集与显示子系统 1 概述 视频采集与显示子系统可以实时采集多路视频信号,并存储到视频采集队列中,借助高效的硬实时视频帧出入队列管理和PCIe C2H DMA引擎, ...
- vim常用快捷键总结一(光标移动命令)
vim编辑器的工作模式分为3种即(命令模式,编辑模式和尾行模式),具体定义这里就不在赘述了,这里只简单介绍各工作模式下对应的操作和快捷方式. 通常来说三三种模式功能划分大致如下 命令模式:定位.翻页. ...
- Windows版CheatSheet——一键显示当前程序快捷键列表
Windows系统上的各种软件有太多的快捷键,想要记住是几乎不可能的,推荐一个一键显示当前软件快捷键的软件,在使用其他程序的时候,只要按下Ctrl+`就可以理解弹出该软件的所有快捷键列表,还支持收藏功 ...
- Pthread 并发编程(二)——自底向上深入理解线程
Pthread 并发编程(二)--自底向上深入理解线程 前言 在本篇文章当中主要给大家介绍线程最基本的组成元素,以及在 pthread 当中给我们提供的一些线程的基本机制,因为很多语言的线程机制就是建 ...
- Kubeadm搭建kubernetes集群
Kubeadm搭建kubernetes集群 环境说明 | 角色 | ip | 操作系统 |组件 | | – | – | – | | master | 192.168.203.100 |centos8 ...
- 5、有一行电文,译码规律为: a ——> z b——> y c ——> x. 即把第一个字母变成第26个字母, 第i个字母变成第(26-i+1)个字母, 非字母字符不变
/* 有一行电文,译码规律为: a --> z b--> y c --> x. 即把第一个字母变成第26个字母, 第i个字母变成第(26-i+1)个字母, 非字母字符不变 */ #i ...