
神州数码广域网PPP封装PAP认证配置
实验要求:熟练掌握PAP认证配置(单向、双向)
拓扑如下:
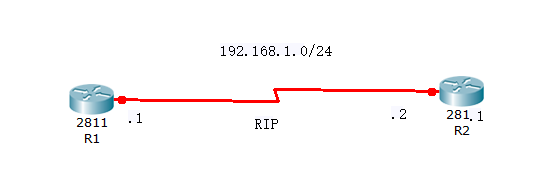
单向
R1(验证方)
enable 进入特权模式
config 进入全局模式
hostname R1 修改名称
interface s0/1 进入端口
ip address 192.168.1.1 255.255.255.0 设置IP地址
physical-layer speed 64000 设置同步时钟
encapsulation ppp 封装端口为PPP
exit 返回上一级
username gsy password 978285 创建用户
aaa authentication ppp default local 使用本地用户进行认证
interface s0/1 进入端口
ppp authentication pap 开启pap认证
R2(被验证方)
enable 进入特权模式
config 进入全局模式
hostname R2 修改名称
interface s0/2 进入端口
ip address 192.168.1.2 255.255.255.0 设置IP地址
physical-layer speed 64000 设置同步时钟
encapsulation ppp 封装端口为PPP
ppp pap sent-username R2 password 978285 发送用户名及密码进行认证
双向
R1(既是验证方也是被验证方)
enable 进入特权模式
config 进入全局模式
hostname R1 修改名称
interface s0/1 进入端口
ip address 192.168.1.1 255.255.255.0 设置IP地址
physical-layer speed 64000 设置同步时钟
encapsulation ppp 封装端口为PPP
exit 返回上一级
username R2 password 978285 创建本地用户
aaa authentication ppp default local 使用本地用户进行认证
interface s0/1 进入端口
ppp authentication pap 启动PAP认证
ppp pap sent-username R1 password 978285 发送用户名及密码
R2(既是验证方也是被验证方)
enable 进入特权模式
config 进入全局模式
hostname R2 修改名称
interface s0/2 进入端口
ip address 192.168.1.2 255.255.255.0 设置IP地址
physical-layer speed 64000 设置同步时钟
encapsulation ppp 封装端口为PPP
exit 返回上一级
username R1 password 978285 创建本地用户
aaa authentication ppp default local 使用本地用户认证
Interface s0/2 进入端口
ppp authentication pap 启动PAP认证
ppp pap sent-username R2 password 978285 发送用户名和密码
相关命令
username [用户名] password [密码] 创建本地用户
aaa authentication ppp default local 使用本地用户认证PPP
ppp authentication pap 开启PAP认证
ppp pap sent-username [用户名] password [密码] 发送PAP用户
神州数码广域网PPP封装PAP认证配置的更多相关文章
- 神州数码广域网PPP封装CHAP认证配置
实验要求:掌握PPP封装协议下的CHAP认证 拓扑如下 R1 enable 进入特权模式 config 进入全局模式 hostname R1 修改名称 interface s0/1 进入端口 ip a ...
- 神州数码广域网Frame-Relay封装配置(即帧中继)
实验要求:了解帧中继的配置方法 拓扑如下 R1 enable 进入特权模式 config 进入全局模式 hostname R1 修改名称 interface s0/1 进入端口 ip address ...
- PPP协议 PAP认证
- 神州数码HSRP(热备份路由协议)配置
实验要求:掌握HSRP配置方法 拓扑如下 R1 enable 进入特权模式 config 进入全局模式 hostname R1 修改名称 interface g0/6 进入端口 ip address ...
- 路由器基础配置之ppp封装下的pap,chap认证
我们将以上面的拓扑图完成本次实验,路由器的默认封装为HDLC,要求为把路由器全被更改为ppp封装,并在router3与router4之间用pap认证,在router4与router5之间用chap认证 ...
- [na]ppp协议链路认证-chap认证流程
Point-to-Point Protocol (PPP)协议是广域网链路的一种协议,不同于局域网的ethernetII协议 PPP协商过程,分三步:LCP.认证.NCP. 一 协议概述 PPP包含以 ...
- PAP认证(单向、双向)
实验要求:掌握PAP单向.双向认证 拓扑如下: 单向验证 R1(认证方)enable 进入特权模式configure terminal 进入全局模式hostname R1 设置主机名interface ...
- [资源分享]神州数码 思科 UCS 虚拟化培训资料
神州数码 思科 UCS 虚拟化培训资料 点击文件名下载 UCS统一计算平台=.pdf 云计算Demo实验教材_Nexus 5K2K实验.pdf 云计算数据中心架构与技术.pdf 云计算数据中心虚拟 ...
- 自学Aruba5.3.3-Aruba安全认证-有PEFNG 许可证环境的认证配置Captive-Portal
点击返回:自学Aruba之路 自学Aruba5.3.3-Aruba安全认证-有PEFNG 许可证环境的认证配置Captive-Portal 1. Captive-Portal认证配置前言 1.1 新建 ...
随机推荐
- Java笔记 #05# Java Native Interface
参考资料:http://www.ntu.edu.sg/home/ehchua/programming/java/javanativeinterface.html(很详细) 看jdk源代码时,经常会看到 ...
- Shell if条件语句
1.if条件语句:设定一个条件如果怎么,然后怎么样. (1)-gt大于.-lt小于.-ge大于等于.-le小于等于.-eq等于.-ne不等于. (2)[]内是包括变量时所使用的. (3)-f文件.-n ...
- Linux 跟踪连接netfilter 调优
Netfilter介绍 linux内核中的netfilter是一款强大的基于状态的防火墙,具有连接跟踪(conntrack)的实现.conntrack是netfilter的核心,许多增强的功能,例如, ...
- 提取路由器固件中的squashfs
之前用binwalk -Me提取固件中的squashfs,但会生成大量的压缩包等,只提取文件系统的话,可以定位squashfs的文件头(hsqs)位置,然后用dd将它分离出来,然后在unsquashf ...
- 【问题解决:启动卡死】Eclipse启动卡死的解决办法
问题描述 Eclipse启动后卡死 问题分析 由于上一次没有正确关闭,导致在启动的时候开始 问题解决 方法1(推荐): 到<workspace>\.metadata\.plugins\or ...
- jQuery validator plugin 之 custom methods 案例1:multi email
1.add method jQuery.validator.addMethod( "multiemail", function (value, element) { var ema ...
- dockerfile 介绍
Docker简介 Docker项目提供了构建在Linux内核功能之上,协同在一起的的高级工具.其目标是帮助开发和运维人员更容易地跨系统跨主机交付应用程序和他们的依赖.Docker通过Docker容器, ...
- Anaconda环境下安装库
使用anaconda环境下使用pycharm后,有些其他库也想安装,但开始在python.exe目录下安装没成功,因为pycharm用的环境已经不是原始的python.exe解释器了.就总结了一些安装 ...
- _rank
命令 ._add rank 1000 自定义等级 `level` 等级 `name`等级描述 `prefix` 前缀名称 `gossipText` 菜单显示 `meetValue` 达到值就升级 `r ...
- js 简版双色球 取号
<style type="text/css"> span{ display: block; float: left; width: 50px; height: 50px ...