
PAP认证(单向、双向)
实验要求:掌握PAP单向、双向认证
拓扑如下:
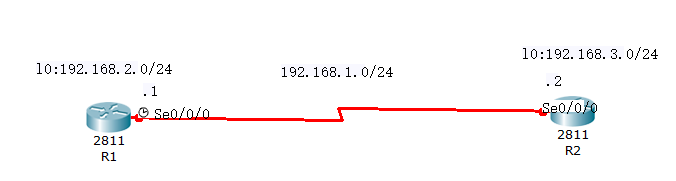
单向验证
R1(认证方)
enable 进入特权模式
configure terminal 进入全局模式
hostname R1 设置主机名
interface s0/0/0 进入端口
ip address 192.168.1.1 255.255.255.0 设置IP地址
clock rate 64000 设置时钟频率
no shutdown 开启端口
interface l0 创建并进入回环端口
ip address 192.168.2.254 255.255.255.0 设置IP地址
exit 返回上一级
username R2 password 123456 创建用户用于认证
interface s0/0/0 进入端口
encapsulation ppp 将端口封装成PPP
ppp authentication pap 开启PAP认证
R2(被认证方)
enable 进入特权模式
configure terminal 进入全局模式
hostname R2 设置主机名
interface s0/0/0 进入端口
ip address 192.168.1.2 255.255.255.0 设置IP地址
no shutdown 开启端口
interface l0 创建并进入回环端口
ip address 192.168.3.254 255.255.255.0 设置IP地址
exit 返回上一级
interface s0/0/0 进入端口
encapsulation ppp 将端口封装成PPP
ppp pap sent-username R2 password 123456 发送用户名和密码进行认证
双向验证
R1(即使认证方也是被验证方)
enable 进入特权模式
configure terminal 进入全局模式
hostname R1 设置主机名
interface s0/0/0 进入端口
ip address 192.168.1.1 255.255.255.0 设置IP地址
clock rate 64000 设置时钟频率
no shutdown 开启端口
interface l0 创建并进入回环端口
ip address 192.168.2.254 255.255.255.0 设置IP地址
exit 返回上一级
username R2 password 123456 创建用户用于认证
interface s0/0/0 进入端口
encapsulation ppp 将端口封装成PPP
ppp authentication pap 开启PAP认证
ppp pap sent-username R1 password 123456 发送用户名和密码进行认证
R2(即使认证方也是被验证方)
enable 进入特权模式
configure terminal 进入全局模式
hostname R2 设置主机名
interface s0/0/0 进入端口
ip address 192.168.1.2 255.255.255.0 设置IP地址
no shutdown 开启端口
interface l0 创建并进入回环端口
ip address 192.168.3.254 255.255.255.0 设置IP地址
exit 返回上一级
username R1 password 123456 创建用户用于认证
interface s0/0/0 进入端口
encapsulation ppp 将端口封装成PPP
ppp authentication pap 开启PAP认证
ppp pap sent-username R2 password 123456 发送用户名和密码进行认证
注意事项:被认证方需要在认证方有对应的用户,否则认证失败
PAP认证(单向、双向)的更多相关文章
- tomcat------https单向认证和双向认证
一.https分为单向认证和双向认证: 单向认证就是说,只有客户端使用ssl时对服务器端的证书进行认证,也就是说,客户端在请求建立之前,服务器端会向客户端发送一个证书,一般情况下,这种证书都是由自己 ...
- Tomcat添加HTTPS单向认证和双向认证
前言 前一段时间有了解如何配置Tomcat服务为Https单向认证和双向认证,当时也做了一些记录,今天开始写博客,就把以前的记录拿出来整理下,分享给大家.本文没有介绍证书如何生成,会在下一篇博文里介绍 ...
- SSL单向认证和双向认证说明
SSL单向认证和双向认证说明 一.SSL双向认证具体过程 浏览器发送一个连接请求给安全服务器. 服务器将自己的证书,以及同证书相关的信息发送给客户浏览器. 客户浏览器检查服务器送过来的证书是否是由自己 ...
- SSL的单向认证和双向认证
原文地址:http://alvinhu.com/blog/2013/06/20/one-way-and-two-way-ssl-authentication/?utm_source=tuicool&a ...
- https 单向双向认证说明_数字证书, 数字签名, SSL(TLS) , SASL_转
转自:https 单向双向认证说明_数字证书, 数字签名, SSL(TLS) , SASL 因为项目中要用到TLS + SASL 来做安全认证层. 所以看了一些网上的资料, 这里做一个总结. 1. 首 ...
- 使用wireshark观察SSL/TLS握手过程--双向认证/单向认证
SSL/TLS握手过程可以分成两种类型: 1)SSL/TLS 双向认证,就是双方都会互相认证,也就是两者之间将会交换证书.2)SSL/TLS 单向认证,客户端会认证服务器端身份,而服务器端不会去对客户 ...
- Https、OpenSSL自建CA证书及签发证书、nginx单向认证、双向认证及使用Java访问
0.环境 本文的相关源码位于 https://github.com/dreamingodd/CA-generation-demo 必须安装nginx,必须安装openssl,(用apt-get upd ...
- 神州数码广域网PPP封装PAP认证配置
实验要求:熟练掌握PAP认证配置(单向.双向) 拓扑如下: 单向 R1(验证方) enable 进入特权模式 config 进入全局模式 hostname R1 修改名称 interface s0/ ...
- HTTPS连接建立过程(单向&双向)
HTTPS连接建立过程(单向&双向) 什么是https SSL(Secure Sockets Layer 安全套接字协议),及其继任者传输层安全(Transport Layer Securit ...
随机推荐
- LINQ 常用from
单个form子句string[] values = { "LINQ学习", "LINQ基本语句", "from子句", "单个fr ...
- python 绝版线程池
2.绝版线程池设计思路:运用队列queue a.队列里面放任务 b.线程一次次去取任务,线程一空闲就去取任务 import queueimport threadingimport contextlib ...
- commonJS,常用js工具方法
说明:平时项目用到的一些常见过滤方法,有些是vue过滤器,稍微修改下吧,我就不改了. js四舍五入不准确的解决(重写方法): Number.prototype.toFixed = function(l ...
- Nginx配置——区分PC或手机访问不同域名
新官网上线,但在手机上访问新官网的体验很差,要求在手机上访问新官网时访问旧官网,可以通过修改Nginx配置来实现自动跳转.首先是新官网的Nginx配置文件加个跳转判断,通过user-agent判断来源 ...
- hdu多校1002 Balanced Sequence
Balanced Sequence Time Limit: / MS (Java/Others) Memory Limit: / K (Java/Others) Total Submission(s) ...
- Find a way out of the ClassLoader maze
June 6, 2003 Q: When should I use Thread.getContextClassLoader() ? A: Although not frequently asked, ...
- python删除指定路径的文件
import os import glob path =imgDate_listResult for infi ...
- textarea输入框限制字数
<textarea onkeyup="checkLen(this)"></textarea> <div>您还可以输入 <span id=& ...
- grep console
FF6464 9F6B00 8A8A00 4B5E76 8A7674 980B4F 980B4F
- Java 正则校验整数,且小数点只能是2位
//金额验证 public static boolean isNumber(String str){ Pattern pattern=Pattern.compile("^(([1-9]{1} ...