
基于BP的B/S架构破解
思路历程:
1、获取用户名
2、获取密码字典
3、使用BP爆破
案例:
管理人员在平时的网络生活中没有良好的个人信息保护,让不法份子有机可乘。例如WordPress等的类似网站使用PHP开发,虽然功能强大,但是后台登陆时却没有验证码,这让攻击者有机可乘。后台登录管理人员密码使用弱口令(什么是弱口令?简单点说就是对账户的密码设置太过简单,如:123,abcde等等)。
一、如何获取用户名?
要想成功破解一个网站的后台,有户名是关键的一点,而WordPress恰好比较容易获取到用户名,因为当管理员在WordPress中发表文章时,在前台会显示是谁(昵称)发布了文章,也就是文章的作者。这里的昵称极有可能是管理员的账户信息。
还有一种就是在管理员比较随意,没有安全意识的情况下,用户名使用admin等系统默认的用户名。
当然,获取他人的信息,怎么能少的了社会工程学(简单点来说就是通过与对象的交谈等通信手段或对象的QQ,微博等公开平台上获取我们想要的信息)的使用。我们还可以通过查看管理者通常使用的用户名来进行猜解。
二、如何获取密码?
光知道用户名还不行,没有密码照样白搭,那么,攻击者如何获取密码呢?
1、使用弱口令进行爆破。但是出现管理员使用弱口令的情况的是少之又少。
2、利用社会工程学获取姓名、年龄、出生年月、手机号等人们容易记住,并且经常习惯性的作为密码使用的特殊信息,之后使用亦思社会工程学字典生成器来生成密码字典。
这里我们用到的一个是亦思社会工程学字典生成器
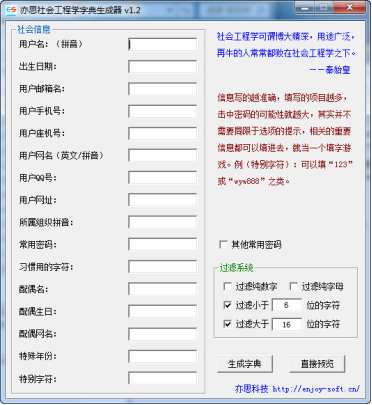
动过搜集以上信息来生成字典
三、用BP爆破
拿到了用户名和密码字典之后使用神器BP进行爆破。攻击者在破解表单之前,一般会先寻找一个标志位,也就是登陆成功与失败的区别点,比如在登录页面,如果登录失败的话,就会有类似于“错误:XX密码不正确”这样的提示信息。
如果登陆成功,则不会有“密码不正确”字样出现。攻击者可以将此设置为标志位,如果找不到这样的字眼,则代表登陆成功。假设攻击者将“rememborme”设为关键字,接下来经过以下几个步骤即可破解出管理员的登录密码。
第一步:获取设置循环变量
第二步:设置PayLoad
第三步:设置标识位
第四步:寻找破解后的密码
第五步:利用漏洞破解留言板
详细案例请看同博客“铁三权限题目Writeup”——>http://www.cnblogs.com/Yuuki-/p/8538454.html
基于BP的B/S架构破解的更多相关文章
- 分享我们项目中基于EF事务机制的架构
写在前面: 1. 本文中单元测试用到的数据库,在执行测试之前,会被清空,即使用空数据库. 2. 本文中的单元测试都是正确通过的. 要理解EF的事务机制,首先要理解这2个类:TransactionSco ...
- 基于netty的微服务架构
基于netty的微服务架构 微服务一篇好文章 http://san-yun.iteye.com/blog/1693759 教程 http://udn.yyuap.com/doc/essential-n ...
- 新项目架构从零开始(三)------基于简单ESB的服务架构
这几个月一直在修改架构,所以迟迟没有更新博客. 新的架构是一个基于简单esb的服务架构,主要构成是esb服务注册,wcf服务,MVC项目构成. 首先,我门来看一看解决方案, 1.Common 在Com ...
- 分享我们项目中基于EF事务机制的架构 【转载】
http://www.cnblogs.com/leotsai/p/how-to-use-entity-framework-transaction-scope.html 写在前面: 1. 本文中单元测试 ...
- 基于 Docker 的微服务架构实践
本文来自作者 未闻 在 GitChat 分享的{基于 Docker 的微服务架构实践} 前言 基于 Docker 的容器技术是在2015年的时候开始接触的,两年多的时间,作为一名 Docker 的 D ...
- 配置percona mysql server 5.7基于gtid主主复制架构
配置mysql基于gtid主主复制架构 环境: 操作系统 centos7. x86_64 mysql版本:Percona-Server-- 测试环境: node1 10.11.0.210 node2 ...
- 前端调用后端的方法(基于restful接口的mvc架构)
1.前端调用后台: 建议用你熟悉的一门服务端程序,例如ASP,PHP,JSP,C#这些都可以,然后把需要的数据从数据库中获得,回传给客户端浏览器(其实一般就是写到HTML中,或者生成XML文件)然后在 ...
- 基于NMAP日志文件的暴力破解工具BruteSpray
基于NMAP日志文件的暴力破解工具BruteSpray 使用NMAP的-sV选项进行扫描,可以识别目标主机的端口对应的服务.用户可以针对这些服务进行认证爆破.为了方便渗透测试人员使用,Kali L ...
- 基于BP神经网络的字符识别研究
基于BP神经网络的字符识别研究 原文作者:Andrew Kirillov. http://www.codeproject.com/KB/cs/neural_network_ocr.aspx 摘要:本文 ...
随机推荐
- UVa 11825 - Hackers' Crackdown DP, 枚举子集substa = (substa - 1)&sta 难度: 2
题目 https://uva.onlinejudge.org/index.php?option=com_onlinejudge&Itemid=8&page=show_problem&a ...
- 浅谈Linux系统运维工程师必备技能
一.什么是运维工程师 相信读者们必定听说过Linux,也听说过运维工程师.那么运维工程师是个什么概念呢? 百度百科上的官方解释如下: 运维工程师(Operations)在国内又称为运维开发工程师(De ...
- php安装及配置笔记
windows下启动php-cgi方式为:php-cgi.exe -b 127.0.0.1:9000 -c php.ini(也可以是绝对路径). 安装XDebug支持,最基本的配置参数为: [xdeb ...
- java动手动脑3
2016-10-152016-10-15一.编写一个方法,使用以上算法生成指定数目(比如1000个)的随机整数. 生成50个1到10的随机整数. value=a+(int)(Math.Random() ...
- 5.2 C++重载操作符的优先级
参考:http://www.weixueyuan.net/view/6380.html 总结: 重载操作符不能改变操作符的优先级和语法特性. 重载操作符不能改变操作符的优先级和语法特性.例如上一节复数 ...
- ArrayList和LinkedList有什么区别?
---恢复内容开始--- ArrayList和LinkedList都实现了List接口,但是: ArrayList是基于索引的数据接口,底层是数组,能够以O(1)时间复杂度随机访问元素.而Linked ...
- ubuntu 安装pptp
1.安装PPTP服务器 更新软件 apt-get update 安装pptpdapt-get install pptpd 2.配置PPTP服务器 用 vi 编辑/etc/pptpd.conf查找如下内 ...
- <Spark Streaming><本地调试>
写在前面 因为本地电脑没装flume,nginx各种.所以之前写Streaming程序的时候,都是打包了放到集群上跑.就算我在程序代码里不停地logger,调试起来也hin不方便. 于是本地写了两个程 ...
- 利用Hackrf One进行GPS定位欺骗制作超级跑马机
0×00 驾校的困惑 现行规定要求每个学员都必须在驾校练习够规定的学时,才能参加考试,在每台教练车上都安装有计时计程终端,学员刷卡刷指纹后开始累计里程.但是目前中国的很多驾校,存在车少人多的情况,假设 ...
- [转]JavaScript与元素间的抛物线轨迹运动
在张鑫旭的博客看到这个抛物线的小动画,觉得很感兴趣,转载一下方便研究~ 原文地址:http://www.zhangxinxu.com/wordpress/?p=3855 在页面上添加元素的位移动画,除 ...