
攻防世界-新手篇(Mise)~~~
Mise
this_is_flag
签到题flag{th1s_!s_a_d4m0_4la9}
打开图片,flag值在图片底下,wps将pdf转为word格式后,将图片拉开发现flag

flag{security_through_obscurity}
gif

刚开始给了是黑白图片,用照妖镜winhex,没发现东西,他真好给104个图片,想想正好有13个对二进制。
就写了一个脚本
white = open(“0.jpg”,“rb”).read()
black = open(“1.jpg”,“rb”).read()
color = “”
for i in range(104):
with open("%d.jpg"%i,“rb”) as f:
if f.read() == white:
color += “0”
else:
color += “1”
flag = “”
for i in range(13):
flag += chr(int(color[i*8:(i+1)*8],2))
print(flag)
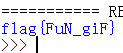 就出来了答案
flag{FuN_giF}
如来十三掌


give_you_flag
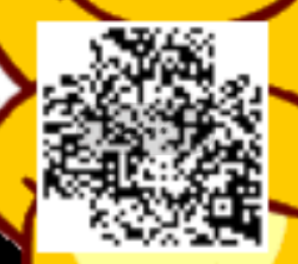 一张图片,发现少了三个点补齐,就有了flag了

flag{e7d478cf6b915f50ab1277f78502a2c5}
坚持60s
一个做好的小软件,我们用一个很好用的反编译软件jd-Gui可以去点这个找这个大佬
flag{RGFqaURhbGlfSmlud2FuQ2hpamk=}一看就是base64
flag{DajiDali_JinwanChiji}
其实我后面也试了别的方法,打开winhex发现他是zip,把他们解压用txt搜索flag也能搜到
掀桌子
发现这个应该是16进制,正好是118个,发现转换成ASCII码不行,试一下发现要-128,
然后就开始写一个脚本
import re
a = ‘c8e9aca0c6f2e5f3e8c4efe7a1a0d4e8e5a0e6ece1e7a0e9f3baa0e8eafae3f9e4eafae2eae4e3eaebfaebe3f5e7e9f3e4e3e8eaf9eaf3e2e4e6f2’
b = re.findall(r’.{2}’,a)
flag = ‘’
for i in b:
flag += chr(int(int(i,16)-128))
print(flag)
万能的py脚本
Hi, FreshDog! The flag is: hjzcydjzbjdcjkzkcugisdchjyjsbdfr
flag{hjzcydjzbjdcjkzkcugisdchjyjsbdfr}
ext3
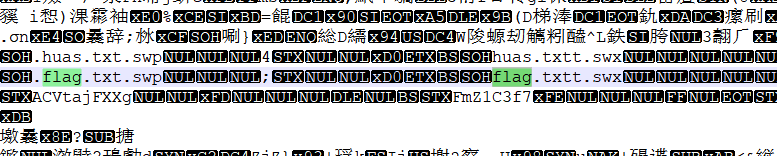 找到了u盘里面有flag.txt文件,然后放在liunx系统中
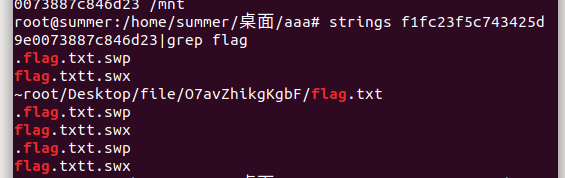 优先找到flag文件位置,在挂在到随便一个文件夹

然后在对应的文件夹中找到flag
ZmxhZ3tzYWpiY2lienNrampjbmJoc2J2Y2pianN6Y3N6Ymt6an0=
破解一下base64
flag{sajbcibzskjjcnbhsbvcjbjszcszbkzj}
stegano
这次真的超出我的认知范围了,我选择百度,我知道了pdf.js
document.documentElement.textContent
控制台中输入代码

就获取到一堆,有规律的abab,一看就大概知道是莫斯密码了,我推荐使用记事本的替换特别方便
CONGRATULATIONSnullFLAGnull1NV151BL3M3554G3 =flag{1NV151BL3M3554G3}
然后要小写 flag{1nv151bl3m3554g3}
SimpleRAR
首先解压rar,发现有一个txt和提示,图片头损坏的提示,然后就百度搜索如何修复图片头 修改一下文件头,解压文件就有2个了
然后发现打开图片什么也没有,放入winhex里看发现他是,gif,修改一下
然后使用软件打开Stegsolve
看到一半一半的截图,拼接修复一下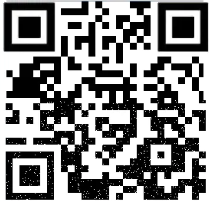
flag{yanji4n_bu_we1shi}
base64stego

老规矩了,一般09都是伪加密。破解一下
发现是超级多的base64!!!!!
def get_base64_diff_value(s1, s2):
base64chars = ‘ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789+/’
res = 0
for i in xrange(len(s2)):
if s1[i] != s2[i]:
return abs(base64chars.index(s1[i]) - base64chars.index(s2[i]))
return res
def solve_stego():
with open(‘stego.txt’, ‘rb’) as f:
file_lines = f.readlines()
bin_str = ‘’
for line in file_lines:
steg_line = line.replace(’\n’, ‘’)
norm_line = line.replace(’\n’, ‘’).decode(‘base64’).encode(‘base64’).replace(’\n’, ‘’)
diff = get_base64_diff_value(steg_line, norm_line)
print diff
pads_num = steg_line.count(’=’)
if diff:
bin_str += bin(diff)[2:].zfill(pads_num * 2)
else:
bin_str += ‘0’ * pads_num * 2
print goflag(bin_str)
def goflag(bin_str):
res_str = ‘’
for i in xrange(0, len(bin_str), 8):
res_str += chr(int(bin_str[i:i + 8], 2))
return res_str
if name == ‘main’:
solve_stego()
发现,怎么破都不是flag,然后搜了一下,发现有base64文件隐写这位大佬的脚本好用
flag{Base_sixty_four_point_five}
功夫再高也怕菜刀
这一张,我是又去www.baidu.com了,太难了呜呜呜首先用liunx分离一下foremost
有一个带密码的压缩包
然后密码尽然他是藏在,图片中,你要耗费很大的时间去追溯TCP流
在1150个差不多能找到6666.jpg
之后就是复制他的16进制到winhex里面 FFD8是jpg的头我们就可以开始复制了,然后粘贴到winhex里面保存修改后缀.jpg
(PS:不知道为什么我的Winhex不能粘贴Ascii Hex 格式,所以就一直成功不了,如果有大神帮我解决一下,可以嘛~~)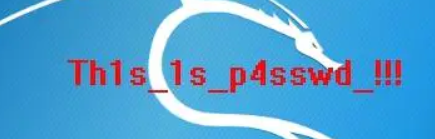
然后就有了文件夹啊密码了Th1s_1s_p4sswd_!!!
flag{3OpWdJ-JP6FzK-koCMAK-VkfWBq-75Un2z}
今天菜鸡的学习之旅结束拉谢谢大家~~
还有个问题希望大佬们,帮我解决解决
(PS:不知道为什么我的Winhex不能粘贴Ascii Hex 格式,所以就一直成功不了,如果有大神帮我解决一下,可以嘛~~)
(PS:不知道为什么我的Winhex不能粘贴Ascii Hex 格式,所以就一直成功不了,如果有大神帮我解决一下,可以嘛~~)
(PS:不知道为什么我的Winhex不能粘贴Ascii Hex 格式,所以就一直成功不了,如果有大神帮我解决一下,可以嘛~~)
攻防世界-新手篇(Mise)~~~的更多相关文章
- 攻防世界新手Misc writeup
ext3 在Linux,使用root账户挂载linux文件,打开后使用find *|grep flag查找到一个flag.txt,打开后是base64编码,解码获得flag. give_you_fla ...
- 攻防世界新手区pwn writeup
CGfsb 题目地址:https://adworld.xctf.org.cn/task/answer?type=pwn&number=2&grade=0&id=5050 下载文 ...
- 攻防世界 WEB篇
0x01 ics-06 查看源码发现:index.php 一开始直接用sqlmap跑了下没有发现注入,然后用brupsuite爆破参数 0x02 NewsCenter SQL注入中的POST注入,查阅 ...
- 攻防世界 MISC篇
Excaliflag 一张图片,winhex打开没什么发现,分值不高,应该属于常见的图片隐写题目.如果对于图片的格式有详细的了解,应该很容易就能够知道了属于最低有效位(LSB)隐写,下面是通过phot ...
- 攻防世界-MISC:base64stego
这是攻防世界新手练习区的第十一题,题目如下: 点击下载附件一,发现是一个压缩包,点击解压,发现是需要密码才能解密 先用010editor打开这个压缩包,这里需要知道zip压缩包的组成部分,包括压缩源文 ...
- 攻防世界-MISC:SimpleRAR
这是攻防世界新手练习区的第十题,题目如下: 点击下载附件1,是一个RAR文件,解压一下,得到flag.txt文件,激动的点进去看一下 好吧,就知道没有这么简单,用010editor打开这个RAR文件, ...
- 攻防世界-MISC:ext3
这是攻防世界新手练习区的第九题,题目如下: 点击下载附件1,通过题目描述可知这是一个Linux系统光盘,用010editor打开,搜索flag,发现存在flag.txt文件 将该文件解压,找到flag ...
- 攻防世界-MISC:掀桌子
这是攻防世界新手练习区的第八题,题目如下: 就给了一串16进制的字符串.哎,又是不懂,看了一下官方WP,说是将每两位16进制数转换为10进制,再减去128再转换为ASCII码.直接上脚本 str1 = ...
- 攻防世界-MISC:gif
这是攻防世界新手练习区的第七题,题目如下: 点击下载附件1,得到一个压缩包,解压后得到一些图片 嗯,黑白相间(又是懵逼的时候),又跑去看WP了,说是打开文件出现多个黑白,让人联想到二进制,白色图片代表 ...
随机推荐
- 曹工说JDK源码(4)--抄了一小段ConcurrentHashMap的代码,我解决了部分场景下的Redis缓存雪崩问题
曹工说JDK源码(1)--ConcurrentHashMap,扩容前大家同在一个哈希桶,为啥扩容后,你去新数组的高位,我只能去低位? 曹工说JDK源码(2)--ConcurrentHashMap的多线 ...
- jQuery实现购物车商品数量及总价的计算
记录一下项目中遇到的计算购物车商品数量和总价的jQuery代码,重点在于选择器以及.text()命令的使用. 先上效果图,点击加减,商品数量以及总价会发生相应变化. html代码: <div c ...
- Quartz.Net系列(三):解读Quartz.Net源码领略设计模式在其中的应用
1.Builder(建造者)模式 JobBuilder DateBuilder 其他的Builder(TriggerBuilder.SchedulerBuilder等) 2.抽象工厂模式 ISch ...
- (九)logback.xml文件配置(按时间、文件大小和log名称生成日志)
原文链接:https://www.cnblogs.com/hhhshct/p/9084036.html rollingPolicy 设置:<rollingPolicy class="c ...
- 附024.Kubernetes_v1.18.3高可用部署架构二
kubeadm介绍 kubeadm概述 参考<附003.Kubeadm部署Kubernetes>. kubeadm功能 参考<附003.Kubeadm部署Kubernetes> ...
- 一文搞懂GitLab安装部署及服务配置
GitLab安装部署 Git,GitHub,GitLab,这三个东东长得好像呀,都是个啥? Git是Linus Torvalds(如果不知道这位大神是谁,请出门左转,慢走不送~)为了帮助管理Linux ...
- Javascript数组迭代精髓,拿去花
数组迭代 数组迭代是处理各数组的利器,编写代码时常常会用到,为我们提供了大大的便利.如果还不知道,真的别告诉别人你知道js哈哈. 以下迭代方法均不会改变原数组,带*为必选对象. 1.arr.forEa ...
- Java 根据地图定位坐标推荐附近的目标地址(直线距离)
这两天需要在公众号上面做一个关于根据地图当前定位与目标地址直线距离远近推荐的查询,一开始摸不着头脑,现已解决,mark一下 现有的材料:当前用户手机端的通过微信定位的经纬度坐标.数据表中保存有场地的定 ...
- jni 字符串的梳理 2 字符串的处理操作
我们实现下面的一个功能: 1.首先在java层传递一个字符串到c层,c层首先将jstring转换成char*类型,然后将两个字符串相加,然后再再将char*类型转换成jstring,在上层显示出来 我 ...
- django drf插件(一)
复习 """ 1.vue如果控制html 在html中设置挂载点.导入vue.js环境.创建Vue对象与挂载点绑定 2.vue是渐进式js框架 3.vue指令 {{ }} ...