
kubernetes进阶(四)服务暴露-ingress控制器之traefik
上一章我们测试了在集群内部解析service名称,
下面我们测试在集群外部解析:

根本解析不到,因为我们外部用的dns是10.4.7.11,也就是我们的自建bind dns,这个DNS服务器上也没有响应的搜索域。
如何能让集群外部访问nginx-dp?
这里有两种服务暴露方式:修改工作模式,在kube-proxy中修改,并重启
1、使用nodeport方式,但是这种方式不能使用ipvs,只能使用iptables,iptables只能使用rr调度方式。原理相当于端口映射,将容器内的端口映射到宿主机上的某个端口。
2、使用ingress,但是只能工作在七层网络下,建议暴露http, https可以使用前端nginx来做证书方面的卸载 ---推荐使用
Ingress是基于域名和URL路径,将用户的请求转发至特定的service资源。
下面我们部署traefik:GITHUB官方地址 在hdss7-200上执行:
下载镜像:
# docker pull traefik:v1.7.2-alpine
# docker tag add5fac61ae5 harbor.od.com/public/traefik:v1.7.2
# docker push harbor.od.com/public/traefik:v1.7.
创建资源配置清单:
1.rbac.yaml
# cd /data/k8s-yaml/traefik/
# vi rbac.yaml
apiVersion: v1

kind: ServiceAccount

metadata:

  name: traefik-ingress-controller

  namespace: kube-system

---

apiVersion: rbac.authorization.k8s.io/v1beta1

kind: ClusterRole

metadata:

  name: traefik-ingress-controller

rules:

  - apiGroups:

      - ""

    resources:

      - services

      - endpoints

      - secrets

    verbs:

      - get

      - list

      - watch

  - apiGroups:

      - extensions

    resources:

      - ingresses

    verbs:

      - get

      - list

      - watch

---

kind: ClusterRoleBinding

apiVersion: rbac.authorization.k8s.io/v1beta1

metadata:

  name: traefik-ingress-controller

roleRef:

  apiGroup: rbac.authorization.k8s.io

  kind: ClusterRole

  name: traefik-ingress-controller

subjects:

- kind: ServiceAccount

  name: traefik-ingress-controller

  namespace: kube-system
2.ds.yaml
# vi ds.yaml
apiVersion: extensions/v1beta1

kind: DaemonSet

metadata:

  name: traefik-ingress

  namespace: kube-system

  labels:

    k8s-app: traefik-ingress

spec:

  template:

    metadata:

      labels:

        k8s-app: traefik-ingress

        name: traefik-ingress

    spec:

      serviceAccountName: traefik-ingress-controller

      terminationGracePeriodSeconds: 60

      containers:

      - image: harbor.od.com/public/traefik:v1.7.2

        name: traefik-ingress

        ports:

        - name: controller

          containerPort: 80

          hostPort: 81

        - name: admin-web

          containerPort: 8080

        securityContext:

          capabilities:

            drop:

            - ALL

            add:

            - NET_BIND_SERVICE

        args:

        - --api

        - --kubernetes

        - --logLevel=INFO

        - --insecureskipverify=true

        - --kubernetes.endpoint=https://10.4.7.10:7443

        - --accesslog

        - --accesslog.filepath=/var/log/traefik_access.log

        - --traefiklog

        - --traefiklog.filepath=/var/log/traefik.log

        - --metrics.prometheus
3.svc.yaml
# vi svc.yaml
kind: Service

apiVersion: v1

metadata:

  name: traefik-ingress-service

  namespace: kube-system

spec:

  selector:

    k8s-app: traefik-ingress

  ports:

    - protocol: TCP

      port: 80

      name: controller

    - protocol: TCP

      port: 8080

      name: admin-web
4.ingress.yaml
# vi ingress.yaml
apiVersion: extensions/v1beta1

kind: Ingress

metadata:

  name: traefik-web-ui

  namespace: kube-system

  annotations:

    kubernetes.io/ingress.class: traefik

spec:

  rules:

  - host: traefik.od.com

    http:

      paths:

      - path: /

        backend:

          serviceName: traefik-ingress-service

          servicePort: 8080
然后到node节点上创建资源:
# kubectl create -f http://k8s-yaml.od.com/traefik/rbac.yaml

# kubectl create -f http://k8s-yaml.od.com/traefik/ds.yaml

# kubectl create -f http://k8s-yaml.od.com/traefik/svc.yaml

# kubectl create -f http://k8s-yaml.od.com/traefik/ingress.yaml
配置nginx解析:hdss7-11,hdss7-12
# vi /etc/nginx/conf.d/od.com.conf
upstream default_backend_traefik {

    server 10.4.7.21:81    max_fails=3 fail_timeout=10s;

    server 10.4.7.22:81    max_fails=3 fail_timeout=10s;

}

server {

    server_name *.od.com;

    location / {

        proxy_pass http://default_backend_traefik;

        proxy_set_header Host       $http_host;

        proxy_set_header x-forwarded-for $proxy_add_x_forwarded_for;

    }

}
在hdss7-11上添加域名解析:在ingress.yaml中的host值:
# vi /var/named/od.com.zone
在最后加上traefik的域名解析:
$ORIGIN od.com.

$TTL 600        ; 10 minutes

@               IN SOA  dns.od.com. dnsadmin.od.com. (

                                2019061804 ; serial

                                10800      ; refresh (3 hours)

                                900        ; retry (15 minutes)

                                604800     ; expire (1 week)

                                86400      ; minimum (1 day)

                                )

                                NS   dns.od.com.

$TTL 60 ; 1 minute

dns                A    10.4.7.11

harbor             A    10.4.7.200

k8s-yaml           A    10.4.7.200

traefik            A    10.4.7.10
# systemctl restart named
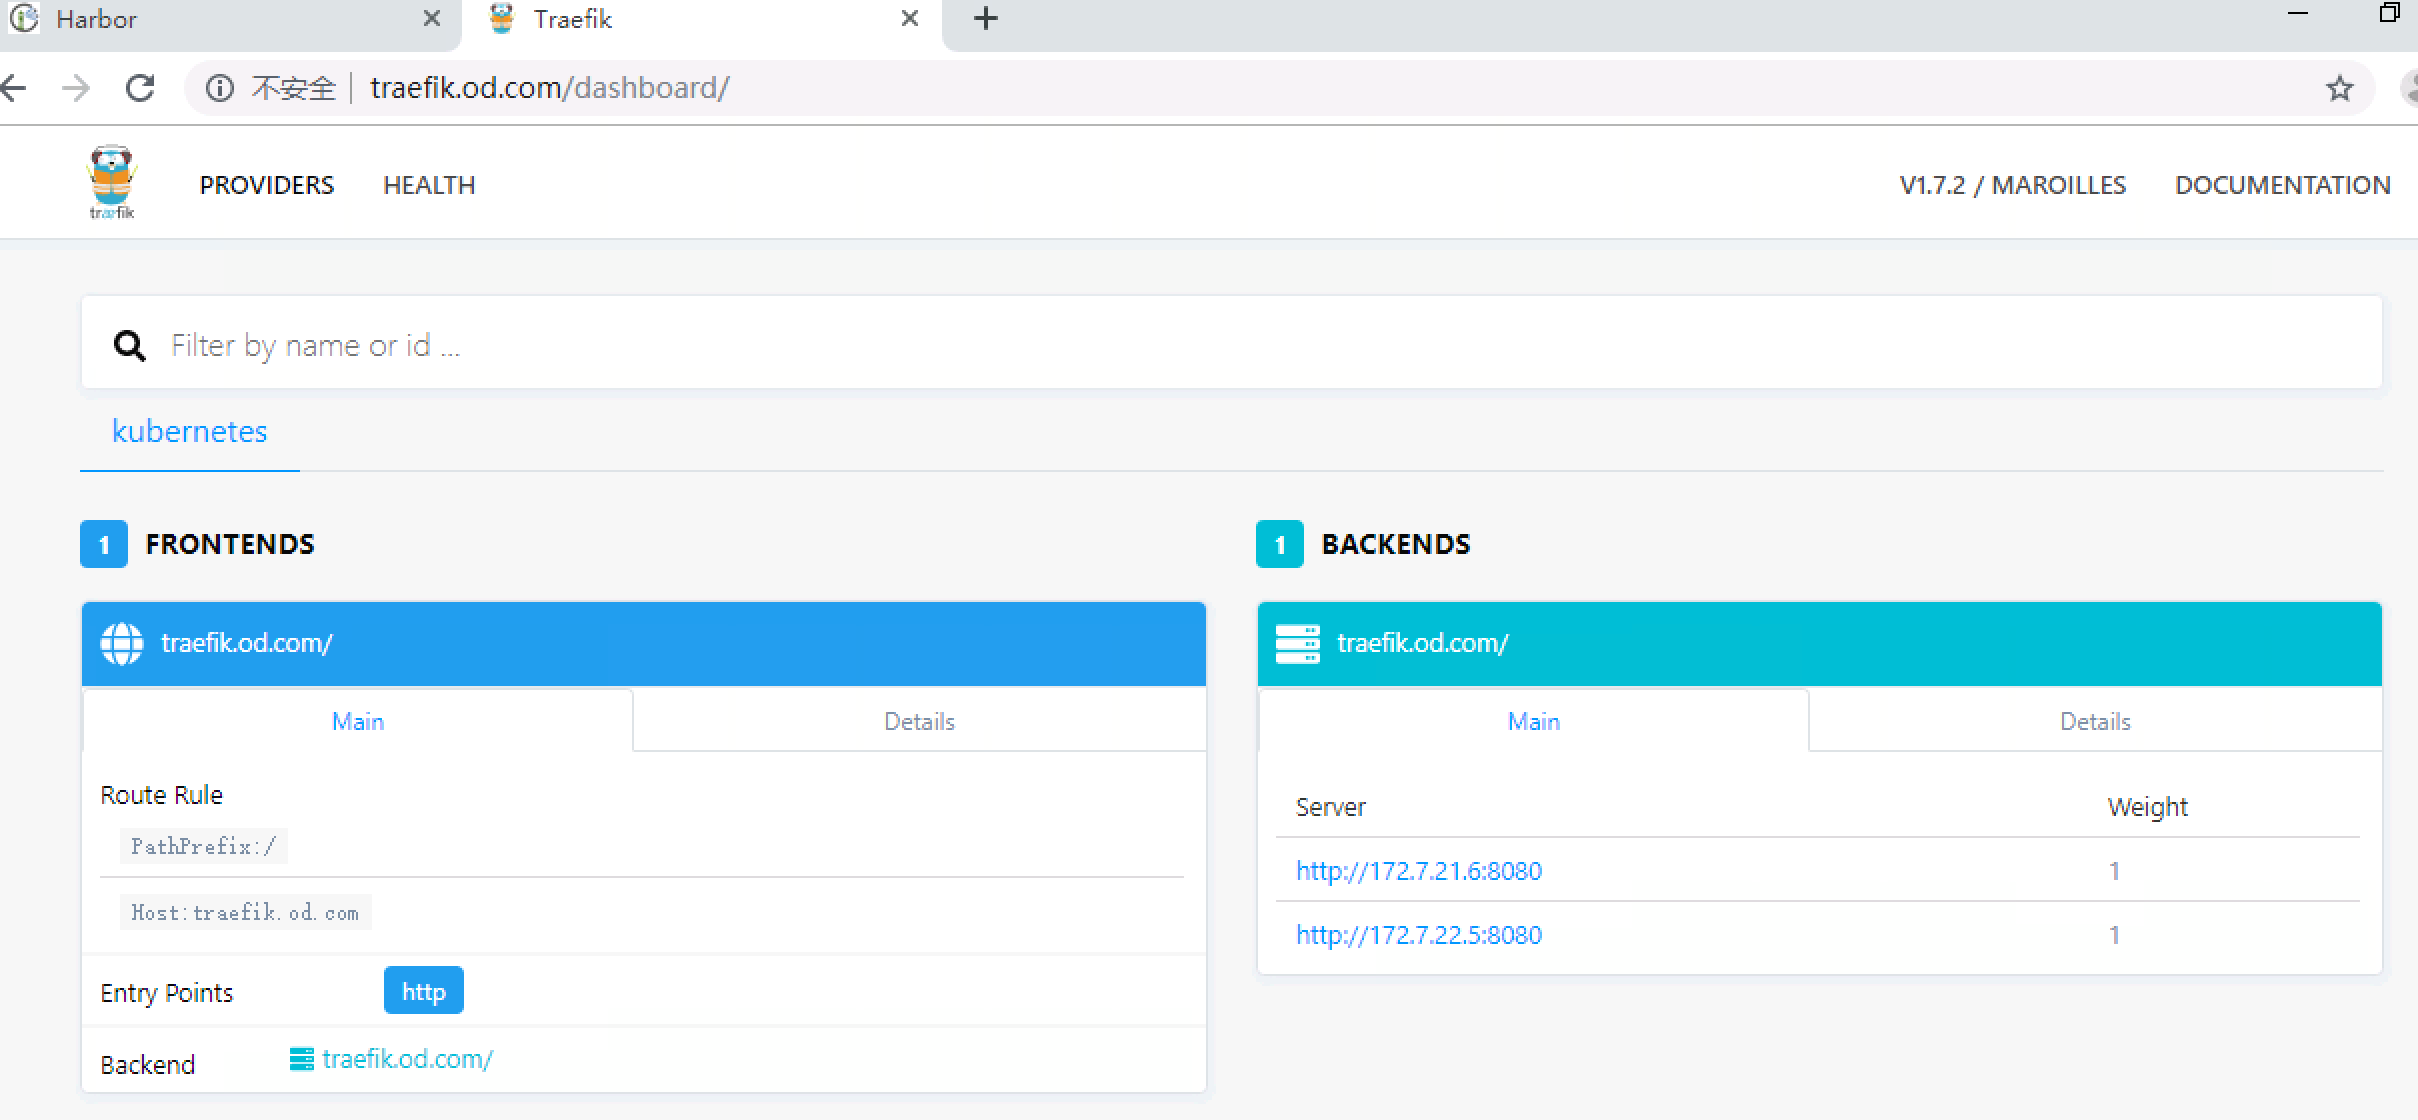
然后我们就可以在集群外,通过浏览器访问这个域名了:
http://traefik.od.com #我们的宿主机的虚拟网卡指定了bind域名解析服务器
kubernetes进阶(四)服务暴露-ingress控制器之traefik的更多相关文章
- 容器云平台No.4~kubernetes 服务暴露之Ingress
这是容器云平台第四篇,接上一篇继续, 首先kubernetes服务暴露有如下几种方式: NodePort Loadbalance ClusterIP Ingress 本文紧贴第一篇架构图,只介绍Ing ...
- 第十二章 Kubernetes的服务暴露插件--traefik
1.前言 之前部署的coredns实现了k8s的服务在集群内可以被自动发现,那么如何使得服务在k8s集群外被使用和访问呢? 使用nodeport星的Service:此方法只能使用iptables模型, ...
- K8S(05)核心插件-ingress(服务暴露)控制器-traefik
K8S核心插件-ingress(服务暴露)控制器-traefik 1 K8S两种服务暴露方法 前面通过coredns在k8s集群内部做了serviceNAME和serviceIP之间的自动映射,使得不 ...
- AngularJS进阶(四十)创建模块、服务
AngularJS进阶(四十)创建模块.服务 学习要点 使用模块构架应用 创建和使用服务 为什么要使用和创建服务与模块? 服务允许你打包可重用的功能,使之能在此应用中使用. 模块允许你打包可重用的功能 ...
- kubernetes进阶(三)服务发现-coredns
服务发现,说白了就是服务(应用)之间相互定位的过程. 服务发现需要解决的问题: 1.服务动态性强--容器在k8s中ip变化或迁移 2.更新发布频繁--版本迭代快 3.支持自动伸缩--大促或流量高峰 我 ...
- dubbo系列四、dubbo服务暴露过程源码解析
一.代码准备 1.示例代码 参考dubbo系列二.dubbo+zookeeper+dubboadmin分布式服务框架搭建(windows平台) 2.简单了解下spring自定义标签 https://w ...
- dubbo源码学习(四):暴露服务的过程
dubbo采用的nio异步的通信,通信协议默认为 netty,当然也可以选择 mina,grizzy.在服务端(provider)在启动时主要是开启netty监听,在zookeeper上注册服务节点, ...
- 从零开始入门 | Kubernetes 中的服务发现与负载均衡
作者 | 阿里巴巴技术专家 溪恒 一.需求来源 为什么需要服务发现 在 K8s 集群里面会通过 pod 去部署应用,与传统的应用部署不同,传统应用部署在给定的机器上面去部署,我们知道怎么去调用别的机 ...
- Kubernetes 中的服务发现与负载均衡
原文:https://www.infoq.cn/article/rEzx9X598W60svbli9aK (本文转载自阿里巴巴云原生微信公众号(ID:Alicloudnative)) 一.需求来源 为 ...
随机推荐
- Ice框架介绍
概述 Ice是一个开源的综合性RPC框架,以高性能和原生支持微服务的架构而著称.提供了很多可以直接使用的组件,如注册中心IceGrid,部署工具IcePatch2,防火墙穿透Glacier2,发布订阅 ...
- 僵尸网络(botnet)概念浅析
僵尸程序 僵尸程序是用于构建僵尸网络以形成大规模攻击平台的恶意代码.僵尸网络是被黑客集中控制的计算机群,其核心特点是黑客能够通过一对多的命令与控制信道操纵感染僵尸程序的主机执行相同的恶意行为,如可同时 ...
- 使用 Tye 辅助开发 k8s 应用竟如此简单(一)
最近正巧在进行 Newbe.Claptrap 新版本的开发,其中使用到了 Tye 来辅助 k8s 应用的开发.该系列我们就来简单了解一下其用法. Newbe.Claptrap 是一个用于轻松应对并发问 ...
- Prometheus为你的SpringBoot应用保驾护航
前面我们介绍了Prometheus的作用和整体的架构,相信大家对Prometheus有了一定的了解. 具体可以查看这篇文章:https://mp.weixin.qq.com/s/QoAs0-AYy8k ...
- Linux-CentOS7环境MySQL安装配置
Linux-CentOS7环境MySQL安装配置 1. 安装准备 (1)检查MySQL是否已安装 (2)如果有的话,就全部卸载 2. 安装libaio (1)检索相关信息: (2)安装依赖包: 3. ...
- Redis常见配置文件详解
Redis常见配置文件详解 # vi redis.conf 1 2 3 daemonize yes #是否以后台进程运行 4 5 pidfile /var/run/redis/redis-server ...
- Spark剖析-宽依赖与窄依赖、基于yarn的两种提交模式、sparkcontext原理剖析
Spark剖析-宽依赖与窄依赖.基于yarn的两种提交模式.sparkcontext原理剖析 一.宽依赖与窄依赖 二.基于yarn的两种提交模式深度剖析 2.1 Standalne-client 2. ...
- CS229 Lecture 02
最近忙成狗,各种意义上.第二章其实之前已经看过了但是已经完全忘记了,于是重新看了一遍当复习. 判别学习算法:直接学习$p(y|x)$,或学习一个假设$h_{\theta}(x)$输出结果 生成学习算法 ...
- linux反弹shell总结
1.1发送文件(公网发内网) 文件发送端: nc -lp 6666 < 文件 文件接收端: nc 发送端ip 发送端端口 > 新文件 1.2发送文件(内网发公网)文件发送端: nc -lp ...
- 深信服上网行为管理配置跨三层MAC识别
1.在认证高级选项里点击新增 如果PC的IP和MAC存在于多个三层交换机,则需新增多个. 点击上图"查看服务器信息"测试能否从交换机获取PC的IP和MAC,有返回结果则能正常获取, ...