
使用现代身份验证(OAuth)来连接POP、IMAP或SMTP
我的博客园:https://www.cnblogs.com/CQman/
Weixin ID VNET_O365Support
About Feature 由世纪互联运营的 Office 365 云服务技术支持
2022-07-10 08:45 Posted on 北京
我们之前已经向大家发布了Exchange Online 服务即将停用基本身份验证的说明和提醒。
Exchange Online服务即将停用基本身份验证
Office365,公众号:Office365云服务技术支持Exchange Online服务即将停用基本身份验证
而在诸多实际的生产场景中,绝大多数网络打印机厂商、OA 及其他集成系统、邮件客户端还不支持通过 OAuth 认证方式连接 POP、IMAP 或 SMTP。随着停用基本身份验证的时间临近,我们敦促和建议广大接口厂商和系统集成合作伙伴,尽快改用 OAuth 认证方式来连接 POP、IMAP 和 SMTP。
针对这种情况,今天就向大家说明一下,如何使用现代身份验证(OAuth) 来连接 POP、IMAP 和 SMTP。请注意,以下说明只是针对各大厂商对代码进行修改,一般用户无法直接使用 OAuth 方式来连接 POP、SMTP 等协议。
准备工作
如果您还不了解什么是 OAuth,请参考我们之前发布的文档 使用现代身份验证(OAuth)调用 EWS 服务 中的关于 OAuth 是什么 的部分说明:
使用现代身份验证(OAuth)调用 EWS 服务
Robin Dai,公众号:Office365云服务技术支持使用现代身份验证(OAuth)调用 EWS 服务
如果您对 OAuth 申请令牌凭证已经有了一定的了解,那么请继续以下的步骤。
首先注册一个 Azure AD 应用:
通过浏览器访问并登录以下网址:
https://portal.azure.cn/#blade/Microsoft_AAD_IAM/ActiveDirectoryMenuBlade/RegisteredApps点击“新注册”,并输入名称,来注册出一个应用。
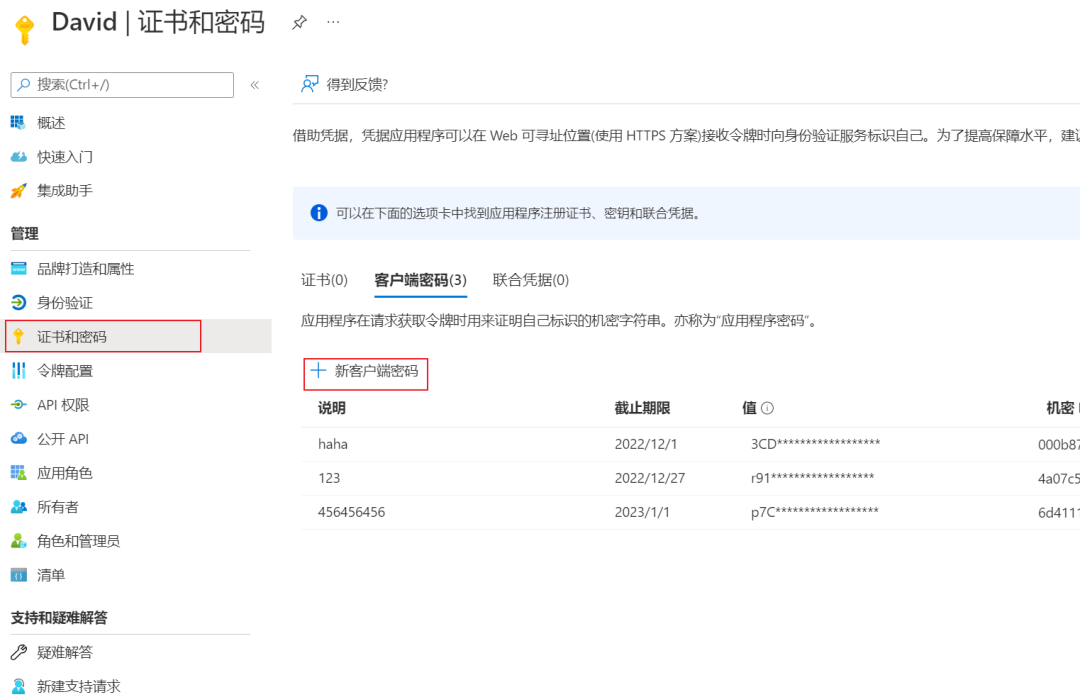
在证书和密码中创建一个客户端密码并记住这个密码
在API权限中添加权限:
点击添加权限
点击 Microsoft Graph
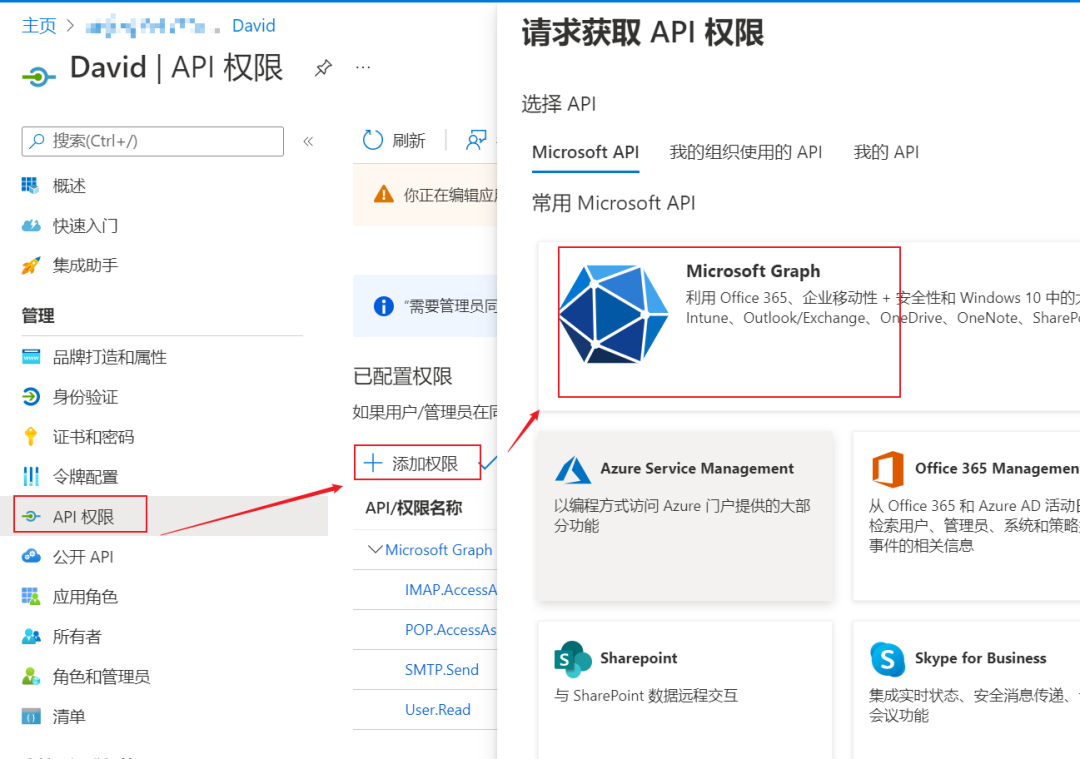
选择委托的权限中的 SMTP.Send 、POP.AccessAsUser.All 和 IMAP.AccessAsUser.All 勾选并保存。
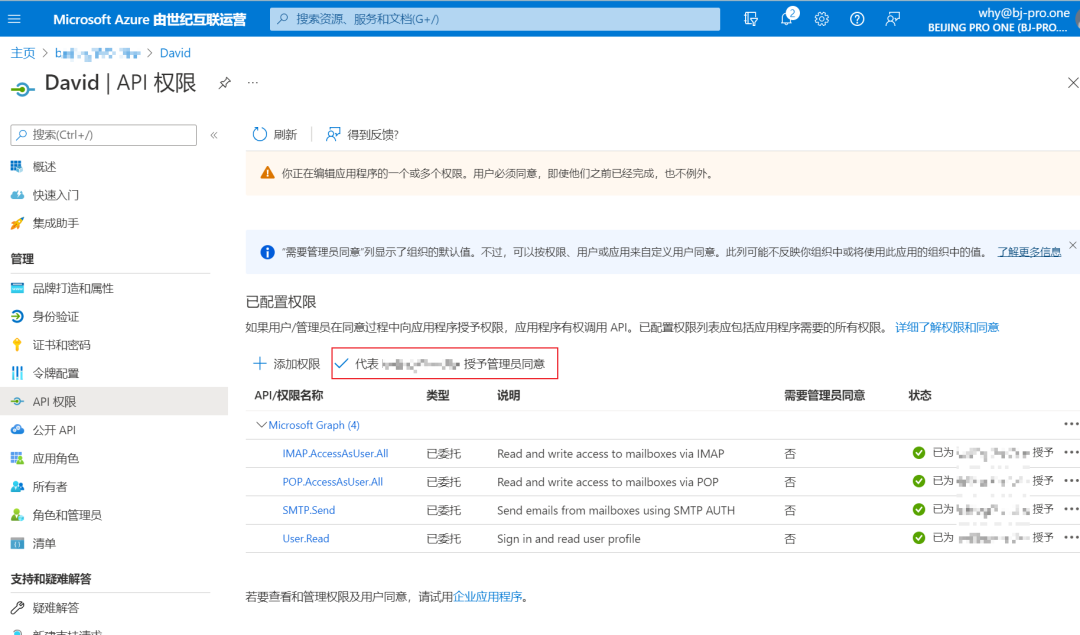
在 API 权限中点击代表***授予管理员权限
请求OAuth令牌
请求OAuth令牌,是一个关键步骤。由于 Azure AD 的终结点本身存在1.0和2.0两个版本,在这里,我们推荐大家使用1.0版本,以避免在使用2.0版本时,错误的scope参数而导致请求到无效的令牌。
由于该令牌必须有用户参与,因此无法使用客户端密码的方式(grant_type=client_credential)调用,而仅能使用代码授予(grant_type=authorization_code)或用户密码凭据授予(grant_type=password)的方式获取。后面两者的区别在于代码授予一定会弹出要求用户登录的页面,而 用户密码凭据授予可以保持静默登录,但安全性将打折扣。
请求内容如下(以用户密码凭据授予为例,请将自己的租户 ID、注册应用 ID、客户端密码、用户名和密码替换示例中的{tenant ID}、{App ID}、{Client Secret}、user@abc.com和{user password}。):
HTTP
POST https://login.partner.microsoftonline.cn/{tenant ID}/oauth2/token HTTP 1.1
Host: login.partner.microsoftonline.cn
Content-Type: application/x-www-form-urlencoded
client_id={App ID}
&client_secret={Client Secret}
&grant_type=password
&resource=https%3A%2F%2Fpartner.outlook.cn
&username=user%40abc.com
&password={user password}
cURL
curl -X POST -H "Content-Type: application/x-www-form-urlencoded" -d 'client_id={App ID}&resource=https%3A%2F%2Fpartner.outlook.cn%2F.default&client_secret={Client Secret}&grant_type=password&username=user%40abc.com&password={user password}' 'https://login.partner.microsoftonline.cn/{tenant}/oauth2/token'
使用OAuth令牌进行连接
在您得到 OAuth令牌后,您需要以 SASL XOAUTH2 的格式来转换和发送凭据。SASL XOAUTH2 以以下格式将用户名、访问令牌编码在一起:
Text
base64("user=" + userName + "^Aauth=Bearer " + accessToken + "^A^A")
^A 表示 Control + A () %x01 。
例如,使用访问令牌eyJ0eXAiOiJKV1QiLCJub25jZSI6IjlBOGtWal9hcXpVOWAA(此处缩略了很长一部分),访问的 user@abc.com, SASL XOAUTH2 格式为:
Text
base64("user=user@abc.com^Aauth=Bearer eyJ0eXAiOiJKV1QiLCJub25jZSI6IjlBOGtWal9hcXpVOWAA^A^A")
在 base64 编码后,这会转换为以下字符串:
Text
dXNlcj11c2VyQGFiYy5jb21eQWF1dGg9QmVhcmVyIGV5SjBlWEFpT2lKS1YxUWlMQ0p1YjI1alpTSTZJamxCT0d0V2FsOWhjWHBWT1dBQV5BXkE=
在连接不同协议时,连接的形式略有不同,具体请参考:
POP:
Text
AUTH XOAUTH2
<base64 string in XOAUTH2 format>
IMAP:
Text
AUTHENTICATE XOAUTH2 <base64 string in XOAUTH2 format>
SMTP:
Text
AUTH XOAUTH2 <base64 string in XOAUTH2 format>
目前就我们的测试,Java.mail 和 Mailkit 库可以支持SASL XOAUTH2方式的连接。以C# 调用 Mailkit 库,通过OAuth方式连接SMTP发送邮件为例,参考代码如下(已略过请求令牌的代码):
C#
usingSystem;
usingSystem.Collections.Generic;
usingSystem.Linq;
usingSystem.Text;
usingSystem.Threading.Tasks;
usingSystem.Net;
usingMailKit.Net.Smtp;
usingMailKit.Security;
usingMimeKit;
usingMailKit;
namespaceOAuth2forMail
{
classProgram
{
staticvoidMain(string[] args)
{
varp = newProgram();
p.Sendmm();
}
voidSendmm()
{
MimeMessagemm = newMimeMessage();
mm.To.Add(newMailboxAddress("My Customer", "customer@abc.com"));
mm.From.Add(newMailboxAddress("Boss Wang", "user@abc.com"));
varbuilder = newBodyBuilder();
builder.TextBody = @"This is a test mail.";
mm.Subject = "Test to send mail with OAuth2";
mm.Body = builder.ToMessageBody();
SaslMechanismOAuth2oauth2 = newSaslMechanismOAuth2("user@abc.com",
"eyJ0eXAiOiJKV1QiLCJub25jZSI6IjlBOGtWal9hcXpVOWAA"
);
using (varclient = newSmtpClient(newProtocolLogger("smtp.log")))
{
client.Connect("smtp.partner.outlook.cn", 587, SecureSocketOptions.StartTls);
client.Authenticate(oauth2);
try
{
client.Send(mm);
Console.WriteLine("send success");
client.Disconnect(true);
}
catch (Exceptionex)
{
Console.WriteLine(ex.Message.ToString());
}
}
}
}
}
综上,建议各大厂商、开发人员尽快修改您的代码,以便支持OAuth的方式来连接POP、IMAP和SMTP协议。
use this Mini Program
: , . Video Mini Program Like ,轻点两下取消赞 Wow ,轻点两下取消在看
使用现代身份验证(OAuth)来连接POP、IMAP或SMTP的更多相关文章
- 138企业邮箱pop/imap和smtp服务器地址
如果客户端设置的是pop模式:接收邮件服务器(pop):pop.138mail.net ,端口号是110 (如果勾选了SSL,端口号则变为995)发送邮件服务器(smtp):smtp.138mail. ...
- mac下远程win8.1时提示"桌面连接无法验证您希望连接的计算机的身份"的解决办法
在os x下使用远程桌面到win8.1,总出现“远程桌面连接无法验证您希望连接的计算机的身份”的提示. 解决方法:1.网上各种解释,包括防火墙是否打开,是否去掉“仅允许运行使用网络级别身份验证的远程计 ...
- windows身份验证模式和SQL server身份验证模式 有什么不同
两个验证方式是有明显不同的. 主要集中在信任连接和非信任连接. windows 身份验证相对于混合模式更加安全,使用本连接模式时候,sql不判断sa密码,而仅根据用户的windows权限来进行身份验证 ...
- Windows身份验证和混合验证的差别
两个验证方式的不同主要集中在信任连接和非信任连接. windows 身份验证相对于混合模式更加安全,使用本连接模式时候,sql不推断sapassword.而仅依据用户的windows权 ...
- 在PHP应用中简化OAuth2.0身份验证集成:OAuth 2.0 Client
在PHP应用中简化OAuth2.0身份验证集成:OAuth 2.0 Client 阅读目录 验证代码流程 Refreshing a Token Built-In Providers 这个包能够让你 ...
- [ASP.NET]SQL Server 连接字符串和身份验证
SQL Server .NET Data Provider 连接字符串包含一个由一些属性名/值对组成的集合.每一个属性/值对都由分号隔开. PropertyName1=Value1; Property ...
- SQL Server 连接字符串和身份验证详解
SQL Server .NET Data Provider 连接字符串包含一个由一些属性名/值对组成的集合.每一个属性/值对都由分号隔开. PropertyName1=Value1; ...
- SQL Server 连接字符串和身份验证
SQL Server .NET Data Provider 连接字符串包含一个由一些属性名/值对组成的集合.每一个属性/值对都由分号隔开. PropertyName1=Value1;P ...
- 远程连接身份验证错误,又找不到加密Oracle修正
远程连接服务器出现了错误,错误信息为:远程连接身份验证错误,又找不到加密Oracle修正. 服务器系统:Windows Server2016 客户端系统:Windows10家庭版和专业版 出错原因 ...
- 20180726 - Windows 10 Pro 下远程桌面连接提示“出现身份验证错误”
问题:Windows 10 Pro 下远程桌面连接提示“出现身份验证错误” [Window Title]远程桌面连接 [Content]出现身份验证错误.要求的函数不受支持 远程计算机: 192.16 ...
随机推荐
- Hadoop组件兼容性
(1)HBase和Hadoop.zookeeper.JDK兼容版本 参考网址: https://hbase.apache.org/book.html 1)JDK和Hbase的兼容版本 对于JDK,最 ...
- Kafka的ACK机制
Kafka的ack机制,指的是producer的消息发送确认机制,这直接影响到Kafka集群的吞吐量和消息可靠性.而吞吐量和可靠性就像硬币的两面,两者不可兼得,只能平衡. ACK有3个可选值,分别是1 ...
- NC18389 收益
题目链接 题目 题目描述 小N是一家金融公司的项目经理.他准备投资一个项目,这个项目要融资L元,融资成功后会得到M元的利润.现在有n个客户.对于第i个客户,他有mi元钱.小N承诺假如最后筹够钱,会给这 ...
- Python中保存字典类型数据到文件
三种方法: 1.在 Python 中使用 pickle 模块的 dump 函数将字典保存到文件中import pickle my_dict = { 'Apple': 4, 'Banana': 2, ' ...
- 详解网络知识:iptables规则
本文分享自华为云社区<[理解云容器网络]1-基础篇-iptables介绍>,作者: 可以交个朋友. iptables规则 下图为数据包到达linux主机网卡后,内核如何处理数据包的大致流程 ...
- mysqlGTID主从同步出现1236错误问题
从主库xtrabackup备份,配置好gtid复制,从主库的从库复制.一直报错误 Last_IO_Error: Got fatal error 1236 from master when readin ...
- 7zip 命令行压缩指定后缀名
接到一个需求,就是测试同学在测试软件的指定功能时,可能需要调试版本来查看输出信息,所以我们需要使用一个批处理文件来快速生成一个 debug 压缩包 7zip 给出了很多有用的命令行,我们可以使用它指定 ...
- C++ 多线程的错误和如何避免(10)
线程中的异常可以使用 std::rethrow_exception 抛给主线程 问题分析:一个线程中抛出的异常是没法被另一个线程捕获的.假如我们在主线程中创建一个子线程,子线程中的函数抛出了异常,主线 ...
- 如何创建自己的Spring Boot Starter并为其编写单元测试
当我们想要封装一些自定义功能给别人使用的时候,创建Spring Boot Starter的形式是最好的实现方式.如果您还不会构建自己的Spring Boot Starter的话,本文将带你一起创建一个 ...
- 我的第一个项目(十三) :组件间传值的一些方案(vuex,eventbus,localStorage)
好家伙, 先说一下我的需求,我要组件间传值 1.eventBus 前端兄弟组件传值eventbus无法使用 不报错也不触发,就很奇怪 //eventBus.js import Vue from & ...