
webshell劫持工具【全站劫持】
演示视频下载地址:https://share.weiyun.com/53hPGYj
需要联系QQ:1743685523
----------------------------------------------------------------------------------------
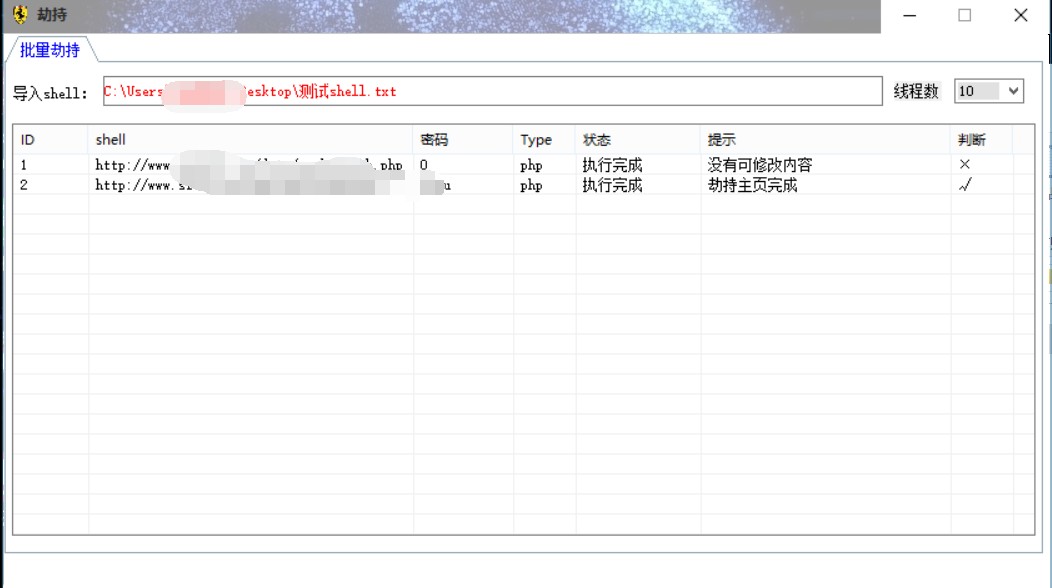
本程序可批量对shell进行首页劫持,很对朋友手动用菜刀去一个一个手动修改劫持,麻不麻烦就先不说了,主要是带后门。
我们的批量劫持可日劫持上万无压力,全程软件全自动操作。
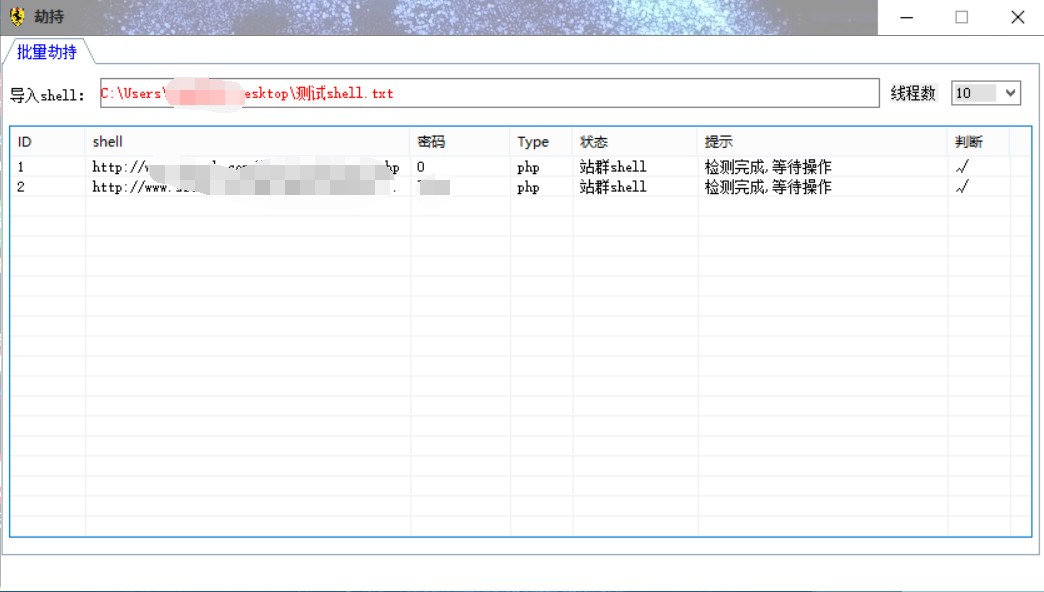
自动检测是否存在站群shell,如果一个shell是站群里面有几百个站点,您手动劫持的 过来吗?我们程序可自动判断,全自动劫持站群,自动进行转码,自动检测是否被劫持,如果以及被人劫持,那么软件会在自动进行反劫持,如果无html的标识符,那么软件还可以自动保存这些shell,然后进行页面替换劫持,或动态代码插入等。
----------------------------------------------------------------------------------------
/data/js.txt 【这里是输入跳转的js代码】
/data/标题.txt 【这里是输入标题一行一个】
/data/关键词.txt 【这里是输入关键词一行一个】
/data/描述.txt 【这里是输入描述】
/data/文件插入.txt 【这里是插入到文件头部或底部的代码】
/data/站群替换页面.txt 【这里是输入替换的代码】
/data/站群文件插入.txt 【这里是插入到站群文件头部或底部的代码】
/data/asp.txt 【这里输入你的asp劫持代码,底部加上js】
/data/php.txt 【这里输入你的php劫持代码,底部加上js】
----------------------------------------------------------------------------------------
/结果/shell.txt 【保存不是站群的shell】
/结果/成功结果.txt 【成功劫持后的地址可直接替换更新快照】
/结果/可替换页面的shell.txt 【自动保存无首页文件或代码可用来替换的shell】
/结果/替换页面结果.txt 【保存上面可替换页面的shell的劫持结果】
/结果/文件插入结果.txt 【保存不是站群shell的插入头部或底部的成功结果】
----------------------------------------------------------------------------------------
/站群结果/站群shell.txt 【保存存在站群的shell】
/站群结果/站群劫持结果.txt 【站群成功劫持的结果】
/站群结果/站群可替换页面的shell.txt 【无修改文件或内容可用来替换的shell】
/站群结果/站群替换页面结果.txt 【保存可替换站群shell的成功结果】
/站群结果/站群文件插入结果.txt 【保存插入到站群头部或底部的结果】
----------------------------------------------------------------------------------------
使用方法如下:
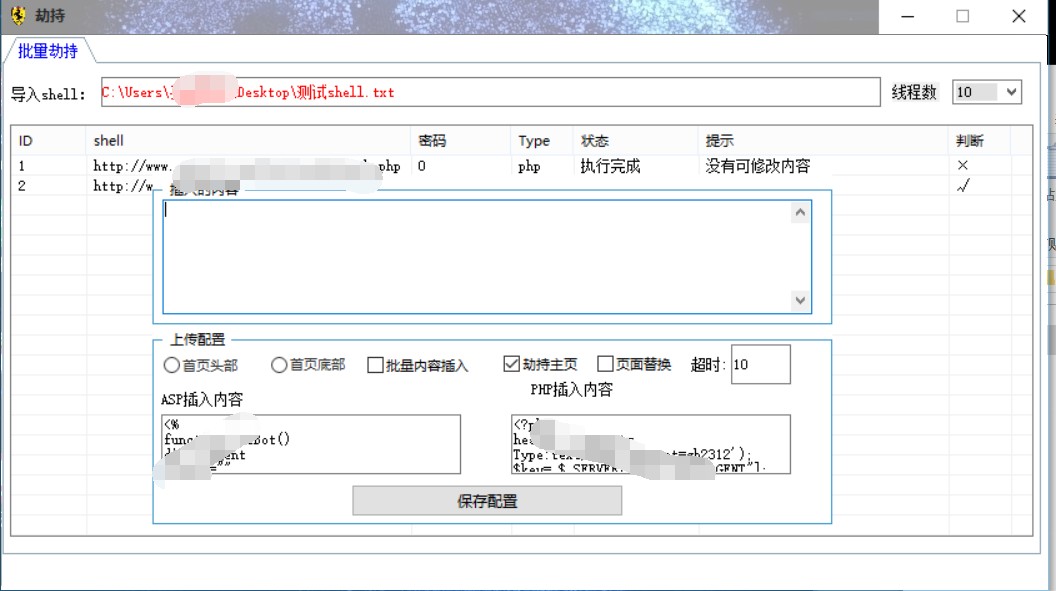
1丶首先导入准备好的webshell,然后配置页面进行配置,可自定义设置关键词,标题,描述,js地址,覆盖页面的代码等。
2丶配置好后,可以选择站群检测,软件会自动检测这些shell是否存在站群,并且自动保存站群的shell。
3丶保存好站群shell后可以点击开始劫持,这个开始劫持可以进行普通劫持,跳过站群shell。
4丶普通劫持完毕后可导入保存好的站群shell,点击站群劫持,程序会自动保存劫持成功的地址。
5丶劫持成功后均自动保存劫持成功的地址,直接提交更新快照即可。
6丶批量插入功能,可自定义内容插入到首页的头部或底部。
————————————————
版权声明:本文为CSDN博主「游人阿k」的原创文章,遵循 CC 4.0 BY-SA 版权协议,转载请附上原文出处链接及本声明。
原文链接:https://blog.csdn.net/c2289206/article/details/100769150
webshell劫持工具【全站劫持】的更多相关文章
- 关于全站https必要性http流量劫持、dns劫持等相关技术
关于全站https必要性http流量劫持.dns劫持等相关技术 微信已经要求微信支付,申请退款功能必须12月7号之前必须使用https证书了(其他目前为建议使用https),IOS也是2017年1月1 ...
- HTTP劫持和DNS劫持
HTTP劫持和DNS劫持 首先对运营商的劫持行为做一些分析,他们的目的无非就是赚钱,而赚钱的方式有两种: 1.对正常网站加入额外的广告,这包括网页内浮层或弹出广告窗口: 2.针对一些广告联盟或带推广链 ...
- 【HTTP劫持和DNS劫持】腾讯的实际业务分析
简单介绍一下HTTP劫持和DNS劫持的概念,也就是运营商通过某些方式篡改了用户正常访问的网页,插入广告或者其他一些杂七杂八的东西. 首先对运营商的劫持行为做一些分析,他们的目的无非 ...
- 开源Webshell利用工具——Altman
开源Webshell利用工具--Altman keepwn @ 工具 2014-06-04 共 6114 人围观,发现 43 个不明物体收藏该文 Altman,the webshell tool,自己 ...
- DNS 劫持、HTTP 劫持与 DNS 污染
本文为本人的学习笔记,不保证正确. DNS 劫持 指DNS服务器被控制,查询DNS时,服务器直接返回给你它想让你看的信息.这种问题常为 ISP 所为. 由于一般的的电脑的 DNS 服务器 的配置都为自 ...
- 什么是PR劫持和权重劫持
http://www.wocaoseo.com/thread-265-1-1.html PR劫持OR网站权重劫持虽然概念不一样,但是其原理是一样的,同样属于seo中的灰色手段,是我们抵制和反对的seo ...
- Assassin暗杀者-自用短小精悍的webshell管理工具分享
Assassin Assassin是一款精简的基于命令行的webshell管理工具,它有着多种payload发送方式和编码方式,以及精简的payload代码,使得它成为隐蔽的暗杀者,难以被很好的防御. ...
- 内网安全工具之cain劫持工具
满足arp的条件为:目标IP为动态IP(arp -a查看) 下载地址:cain4.9.zip 官网:http://www.oxid.it/cain.html 08专版:cain08安装版 把cain下 ...
- 【HTTP劫持和DNS劫持】实际JS对抗
1.对于DIV注入的,可以初始化时检查全部html代码. 检测是否被劫持比较简单,但对抗就略麻烦,这个在说完第2点之后再解释. 2.对于js注入,可以在window监听DOMNodeInserted事 ...
随机推荐
- Centos6系统启动流程
Centos6系统启动流程 一.CentOS 5和6的启动流程 Linux内核:存在于/boot分区,是整个操作系统的最底层,它负责整个硬件的驱动,以及提供各种系统所需的核心功能,包括防火墙机制. ...
- python_tkinter组件
1.按钮 # 按钮 # bg设置背景色 btn = tkinter.Button(root,text = '按钮',bg = 'red') btn.pack() # fg设置前景色(文字颜色) btn ...
- CSP-S2019 退役记/赛后总结
真就退役了呗. 作为一名非常失败的OIer,开了一个非常失败的blog,一直想在赛后写点什么,做点什么,总结些什么.自csp结束以来,徘徊了半个月,今夜里终于还是起笔了. 因为从来没写过这种玩意,不妨 ...
- Docker清除容器镜像命令:
# ~/.bash_aliases # Kill all running containers. alias dockerkillall='docker kill $(docker ps -q)' # ...
- ACM省赛及蓝桥总结,且随疾风前行,身后亦须留心
今年算是开始正式打比赛了,真正打起比赛来感觉的确是和平时训练不太一样,最重要的还是在心态和信心上. ACM省赛是拿下个银牌,昭哥上来就把K题金牌题给当签到题给签掉了,可惜我们没有利用好这一题.感觉第一 ...
- Hdu 1247 Hat's Words(Trie树)
Hat's Words Time Limit: 2000/1000 MS (Java/Others) Memory Limit: 65536/32768 K (Java/Others) Total S ...
- MySQL之pymysql
pymysql的安装 pip install PyMySQL 连接数据库 import pymysql db = pymysql.connect("数据库ip","用 ...
- 基于CentOS 7下最小化安装的操作系统搭建Zabbix3.0环境
环境说明 系统版本:CentOS Linux release 7.3.1611 (Core) 内核版本:3.10.0-514.el7.x86_64 Httpd版本:Apache/2.4.6 (Cent ...
- hadoop HA+Federation(高可用联邦)搭建配置(二)
hadoop HA+Federation(高可用联邦)搭建配置(二) 标签(空格分隔): hadoop core-site.xml <?xml version="1.0" e ...
- linux服务器上生成CSR和KEY
CSR表示“ 证书签名请求 ”,这个该证书将用于服务器上.一个CSR包含有关您的组织和域名,地方和国家,将包含在证书中的公钥信息. 本文有3个简单的步骤来创建CSR上的Linux系统(证书签名请求). ...