
drf源码分析系列---权限
权限的使用
全局使用
from rest_framework.permissions import BasePermission

from rest_framework import exceptions

class MyPermission(BasePermission):

    message = {'code': 10001, 'error': '你没权限'}   #没有权限的报错信息

    def has_permission(self, request, view): #使用多条数据的时候

        if request.user:

            return True   #有权限

        # raise exceptions.PermissionDenied({'code': 10001, 'error': '你没权限'})

        return False      #没有权限

    def has_object_permission(self, request, view, obj):   #使用单条数据的时候

        return False

当应用了全局的权限,有一个视图不需要权限在改视图定义权限为空列表: permission_classes = [MyPermission,]
settings中的权限配置(全局)

DEFAULT_PERMISSION_CLASSES = ["api.views.auth.MyPermission",]
局部使用
from api.views.account import MyPermission

# 文章的展示,添加

class ArticleView(ListAPIView,CreateAPIView):

    permission_classes = [MyPermission,]#一个视图的权限应用,在settings中就不用再写权限配置

    def get_serializer_class(self):

        if self.request.method == 'GET':

            return ArticleSerializer

        elif self.request.method == 'POST':

            return AddArticleSerializer
权限的源码分析
执行流程
1.请求进来执行dispatch方法中的initialize_request方法

    def initialize_request(self, request, *args, **kwargs):

        parser_context = self.get_parser_context(request)

        return Request(

            request,

            parsers=self.get_parsers(),

            authenticators=self.get_authenticators(),

            negotiator=self.get_content_negotiator(),

            parser_context=parser_context

        )
2.执行inital

    def initial(self, request, *args, **kwargs):

		.......略过的代码

        version, scheme = self.determine_version(request, *args, **kwargs)

        request.version, request.versioning_scheme = version, scheme

        self.perform_authentication(request) #认证函数

        self.check_permissions(request)  #权限函数

        self.check_throttles(request)
3.执行check_throttles(request)

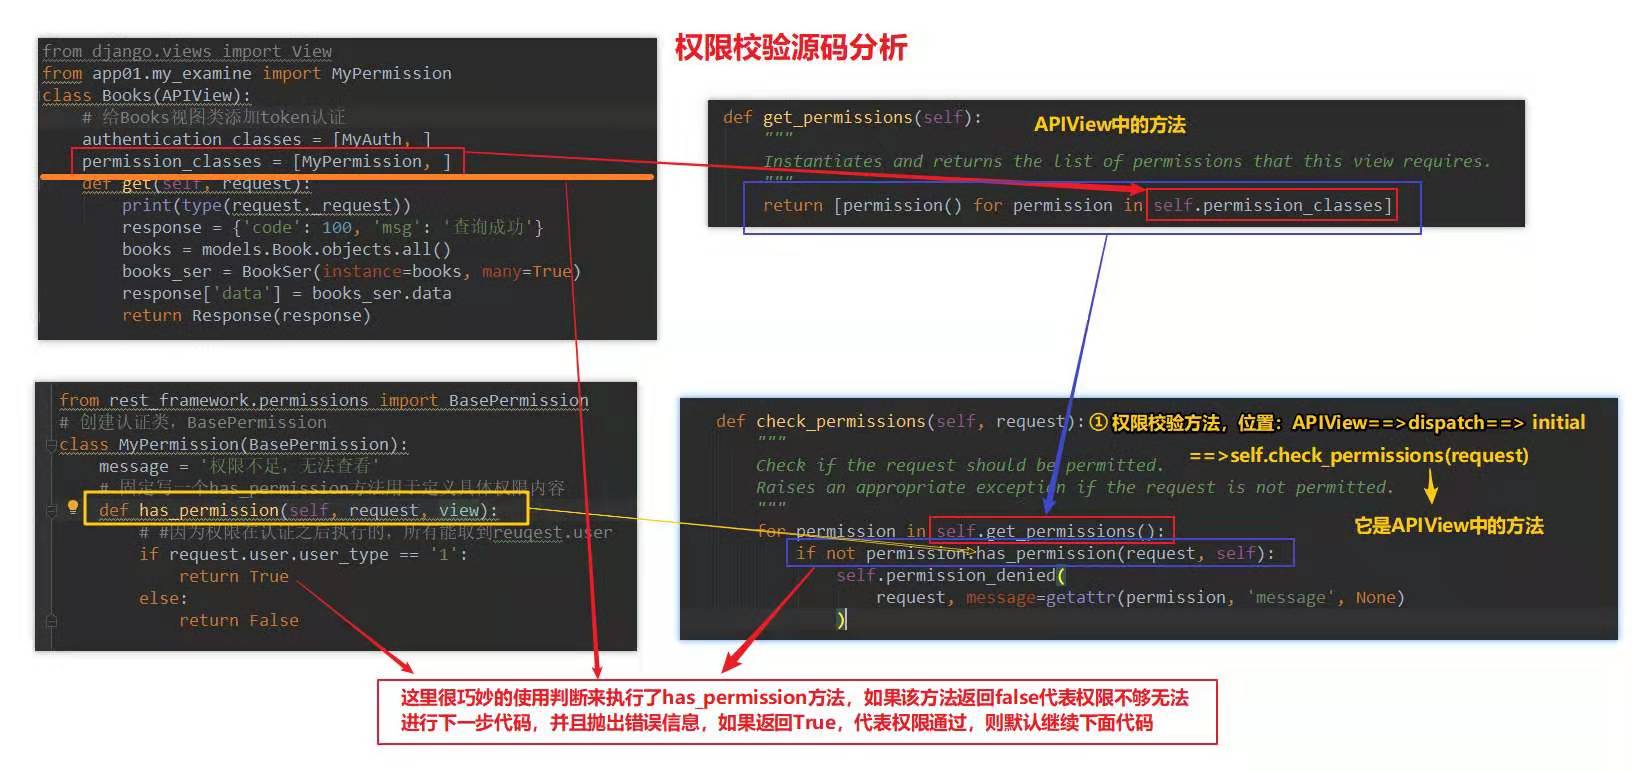
    def check_permissions(self, request):

        for permission in self.get_permissions():

            if not permission.has_permission(request, self):

                self.permission_denied(

                    request, message=getattr(permission, 'message', None)

                )

def get_permissions(self):

        return [permission() for permission in self.permission_classes]

get_permissions是已经封装到request中的权限对象
4.执行权限对象中的has_permission

class MyPermission(BasePermission): #自定义的权限类

    message = '你没有权限'

    def has_permission(self, request, view):  #获取多个对象的时候执行

        if request.method == "GET":  #对请求进行权限认证,get请求有权限,代表可以看,不可以进行增删改查

            return True

        else:

			#对增删改查有权限

            if request.user and request.auth: #判断该用户情况在进行判断

                return True

            return False #无权限

    def has_object_permission(self, request, view, obj): #获取单个对象的时候执行

        return self.has_permission(request, view)
概括
1.请求进来时,先执行dispatch方法,对的request进行重新封装

2.执行get_permissions(),循环permission_classes得到这个权限类的对象,把对象也封装进去

3.循环这个权限对象列表,执行每个对象中的has_permission方法,返回True就代表有权限,False代表没有权限

# has_permission是自己定义权限类中的方法,重写该方法
drf源码分析系列---权限的更多相关文章
- drf源码分析系列---节流(访问频率限制)
使用 from rest_framework.throttling import AnonRateThrottle from rest_framework.generics import ListAP ...
- drf源码分析系列---认证
认证的使用 from rest_framework.authentication import BaseAuthentication from api import models # 认证类 clas ...
- drf源码分析系列---版本控制
版本的使用 第一步:写路由url(r'^api/(P<version>\w+)/user/$',views.UserView.as_view()), 第二步:写模块导入from rest_ ...
- MyCat源码分析系列之——前后端验证
更多MyCat源码分析,请戳MyCat源码分析系列 MyCat前端验证 MyCat的前端验证指的是应用连接MyCat时进行的用户验证过程,如使用MySQL客户端时,$ mysql -uroot -pr ...
- MyCat源码分析系列之——配置信息和启动流程
更多MyCat源码分析,请戳MyCat源码分析系列 MyCat配置信息 除了一些默认的配置参数,大多数的MyCat配置信息是通过读取若干.xml/.properties文件获取的,主要包括: 1)se ...
- drf源码剖析系列(系列目录)
drf源码剖析系列(系列目录) 01 drf源码剖析之restful规范 02 drf源码剖析之快速了解drf 03 drf源码剖析之视图 04 drf源码剖析之版本 05 drf源码剖析之认证 06 ...
- Spring Ioc源码分析系列--Bean实例化过程(一)
Spring Ioc源码分析系列--Bean实例化过程(一) 前言 上一篇文章Spring Ioc源码分析系列--Ioc容器注册BeanPostProcessor后置处理器以及事件消息处理已经完成了对 ...
- Spring Ioc源码分析系列--容器实例化Bean的四种方法
Spring Ioc源码分析系列--实例化Bean的几种方法 前言 前面的文章Spring Ioc源码分析系列--Bean实例化过程(二)在讲解到bean真正通过那些方式实例化出来的时候,并没有继续分 ...
- jQuery源码分析系列
声明:本文为原创文章,如需转载,请注明来源并保留原文链接Aaron,谢谢! 版本截止到2013.8.24 jQuery官方发布最新的的2.0.3为准 附上每一章的源码注释分析 :https://git ...
随机推荐
- CSS如何设置列表样式属性,看这篇文章就够用了
列表样式属性 在HTML中有2种列表.无序列表和有序列表,在工作中无序列表比较常用,无序列表就是ul标签和li标签组合成的称之为无序列表,那什么是有序列表呢?就是ol标签和li标签组合成的称之为有序列 ...
- 20191031-3 beta week 1/2 Scrum立会报告+燃尽图 01
此作业要求参见[https://edu.cnblogs.com/campus/nenu/2019fall/homework/9911] 一.小组情况 队名:扛把子 组长:孙晓宇 组员:宋晓丽 梁梦瑶 ...
- mysql8.0.13安装、使用教程图解
mysql8.0.13安装.使用教程图解 MySQL是最流行的关系型数据库管理系统之一,在 WEB 应用方面,MySQL是最好的 RDBMS (Relational Database Manageme ...
- python字符串、正则-xdd
1.分割字符串 str.split(sep,maxsplit) #(分隔符,分几次) 2.合并字符串 str2=string.join(iterable) #str2='@'.join(list1) ...
- 【搞定面试官】谈谈你对JDK中Executor的理解?
## 前言 随着当今处理器计算能力愈发强大,可用的核心数量越来越多,各个应用对其实现更高吞吐量的需求的不断增长,多线程 API 变得非常流行.在此背景下,Java自JDK1.5 提供了自己的多线程框架 ...
- python-面向对象之封装
封装 面向对象三大特性: 继承 封装 多态 隐藏对象的属性和实现细节,仅对外提供公共访问方法 广义上的封装 : 把方法和变量都封装在类中 狭义上的封装 : 在类的外部干脆不能调用了 优点 将变化隔离 ...
- 【漏洞复现】Apache Solr远程代码执行(CVE-2019-0193)
0x01 概述 Solr简介 Apache Solr 是一个开源的企业级搜索服务器.Solr 使用 Java 语言开发,主要基于 HTTP 和 Apache Lucene 实现.Apache Solr ...
- 实战webpack系列04
04. 一切皆模块 Webpack有一个不可不说的优点,它把所有的文件都都当做模块处理,JavaScript代码,CSS和fonts以及图片等等通过合适的loader都可以被处理. 一.CSS 继续上 ...
- mysql那些事(6) WHERE条件 字符串的引号
前言:所谓的坑,两个意思,一个是软件本身的bug,一个是使用者常犯的错误. phper在日常开发中经常和mysql打交道.特别是在没有分层的中小应用中,phper开发要关注sql语句的实现. 入正题, ...
- phpStorm自动生成___jb_tmp___文件
把这个去掉就可以了