
webapi使用jwt做权限验证
考虑到很多公司目前并没有切换到.netcore,所有本文尝试使用.netframework下的webapi
首先使用Nuget 安装 jwt包
安装完成后,创建 jwt的帮助类
public  class JwtToken

    {

        static IJwtAlgorithm algorithm = new HMACSHA256Algorithm();//HMACSHA256加密

        static IJsonSerializer serializer = new JsonNetSerializer();//序列化和反序列

        static IBase64UrlEncoder urlEncoder = new JwtBase64UrlEncoder();//Base64编解码

        static IDateTimeProvider provider = new UtcDateTimeProvider();//UTC时间获取

        const string secret = "MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQC4aKpVo2OHXPwb1R7duLgg";//服务端

        /// <summary>

        /// 创建token

        /// </summary>

        /// <param name="payload">字典对象</param>

        /// <returns></returns>

        public static string CreateJWT(Dictionary<string, object> payload)

        {

            IJwtEncoder encoder = new JwtEncoder(algorithm, serializer, urlEncoder);

            return encoder.Encode(payload, secret);

        }

        /// <summary>

        /// 验证token

        /// </summary>

        /// <param name="token">token值</param>

        /// <param name="payload">token还原后的字典</param>

        /// <param name="message">验证结果</param>

        /// <returns></returns>

        public static bool ValidateJWT(string token, out string payload, out string message)

        {

            bool isValidted = false;

            payload = "";

            try

            {

                IJwtValidator validator = new JwtValidator(serializer, provider);//用于验证JWT的类

              //  IJwtAlgorithm algorithm= new HMACSHA256Algorithm();

                IJwtDecoder decoder = new JwtDecoder(serializer, validator, urlEncoder,algorithm);//用于解析JWT的类

                payload = decoder.Decode(token, secret, verify: true);

                isValidted = true;

                message = "验证成功";

            }

            catch (TokenExpiredException)//当前时间大于负载过期时间(负荷中的exp),会引发Token过期异常

            {

                message = "过期了!";

            }

            catch (SignatureVerificationException)//如果签名不匹配,引发签名验证异常

            {

                message = "签名错误!";

            }

            return isValidted;

        }

    }
然后创建相关的Model
 public class LoginResult

    {

        public bool Success { get; set; }

        public string Token { get; set; }

        public string Message { get; set; }

    }
创建获取token的api
        public LoginResult Post([FromBody]LoginRequest request)

        {

            LoginResult rs = new LoginResult();

            //这是是获取用户名和密码的,这里只是为了模拟

            if (request.UserName == "admin" && request.Password == "")

            {

                try

                {

                    var payload = new Dictionary<string, object>

            {

                { "username","admin"},//发行人

                { "exp", DateTimeOffset.UtcNow.AddSeconds().ToUnixTimeSeconds() },//到期时间

            };

                    rs.Token = JwtToken.CreateJWT(payload);

                    rs.Success = true;

                }

                catch (Exception ex)

                {

                    rs.Message = ex.Message;

                    rs.Success = false;

                }

            }

            else

            {

                rs.Message = "fail";

                rs.Success = false;

            }

            return rs;

        }
创建验证token的filter
 public class ApiAuthorizeAttribute : AuthorizationFilterAttribute

    {

        public override void OnAuthorization(HttpActionContext actionContext)

        {

            var attr = actionContext.ActionDescriptor.GetCustomAttributes<AllowAnonymousAttribute>().OfType<AllowAnonymousAttribute>();

            bool isAnonymous = attr.Any(a => a is AllowAnonymousAttribute);

            if (!isAnonymous)

            {

               var rq= actionContext.Request.Properties;

                var authorization = actionContext.Request.Headers.Authorization;

                 if (authorization==null)

                {

                    actionContext.Response = actionContext.Request.CreateResponse(HttpStatusCode.Unauthorized);

                }

                else

                {

                    string ResultMessage;//需要解析的消息

                    string Payload;//获取负载

                    var result = JwtToken.ValidateJWT(authorization.Scheme, out Payload, out ResultMessage); //TokenManager.ValidateToken(authorization.Scheme);

                    if (!result)

                    {

                        actionContext.Response = actionContext.Request.CreateResponse(HttpStatusCode.Unauthorized);

                    }

                }

            }

        }
最后把特性加到需要需要验证的Action上
     // GET: User

        [ApiAuthorize]

        public string Get()

        {

                return $"获取到了";

        }
然后进行测试,首先获取token
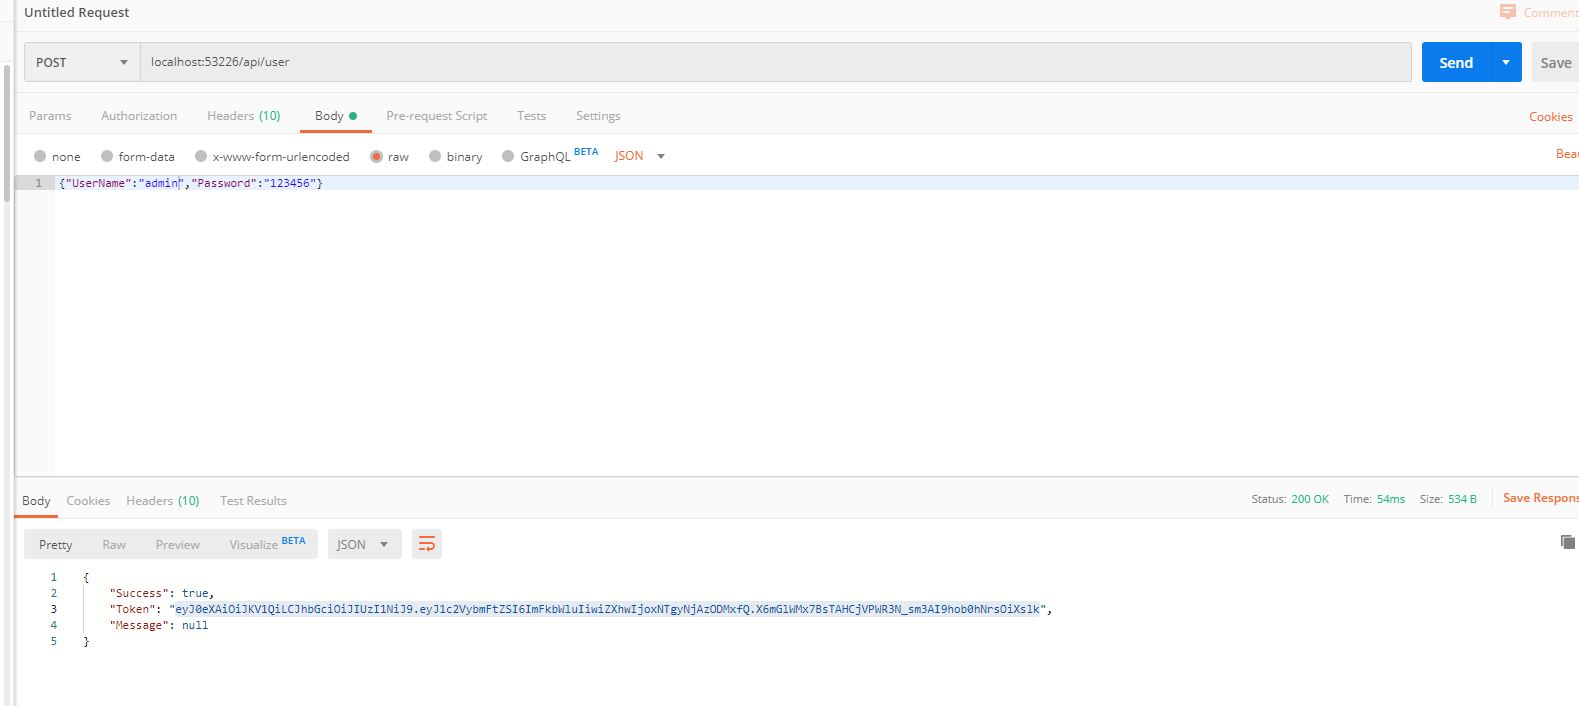
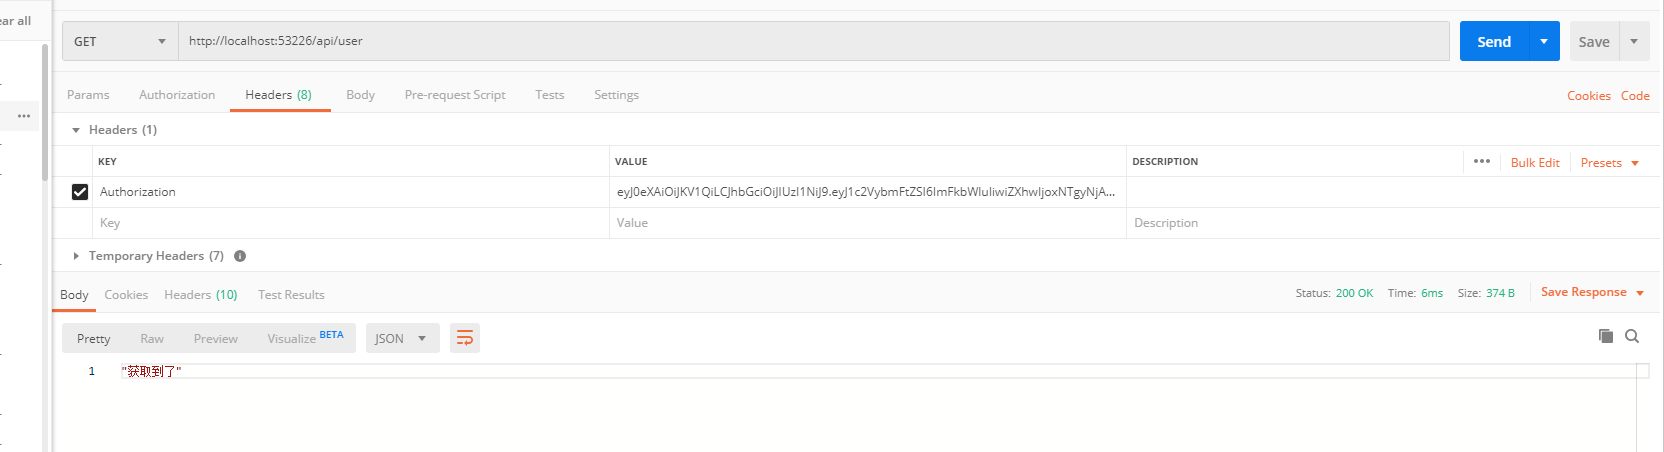
调用接口,并传入token值
如果不传入token值,那么会报401错误
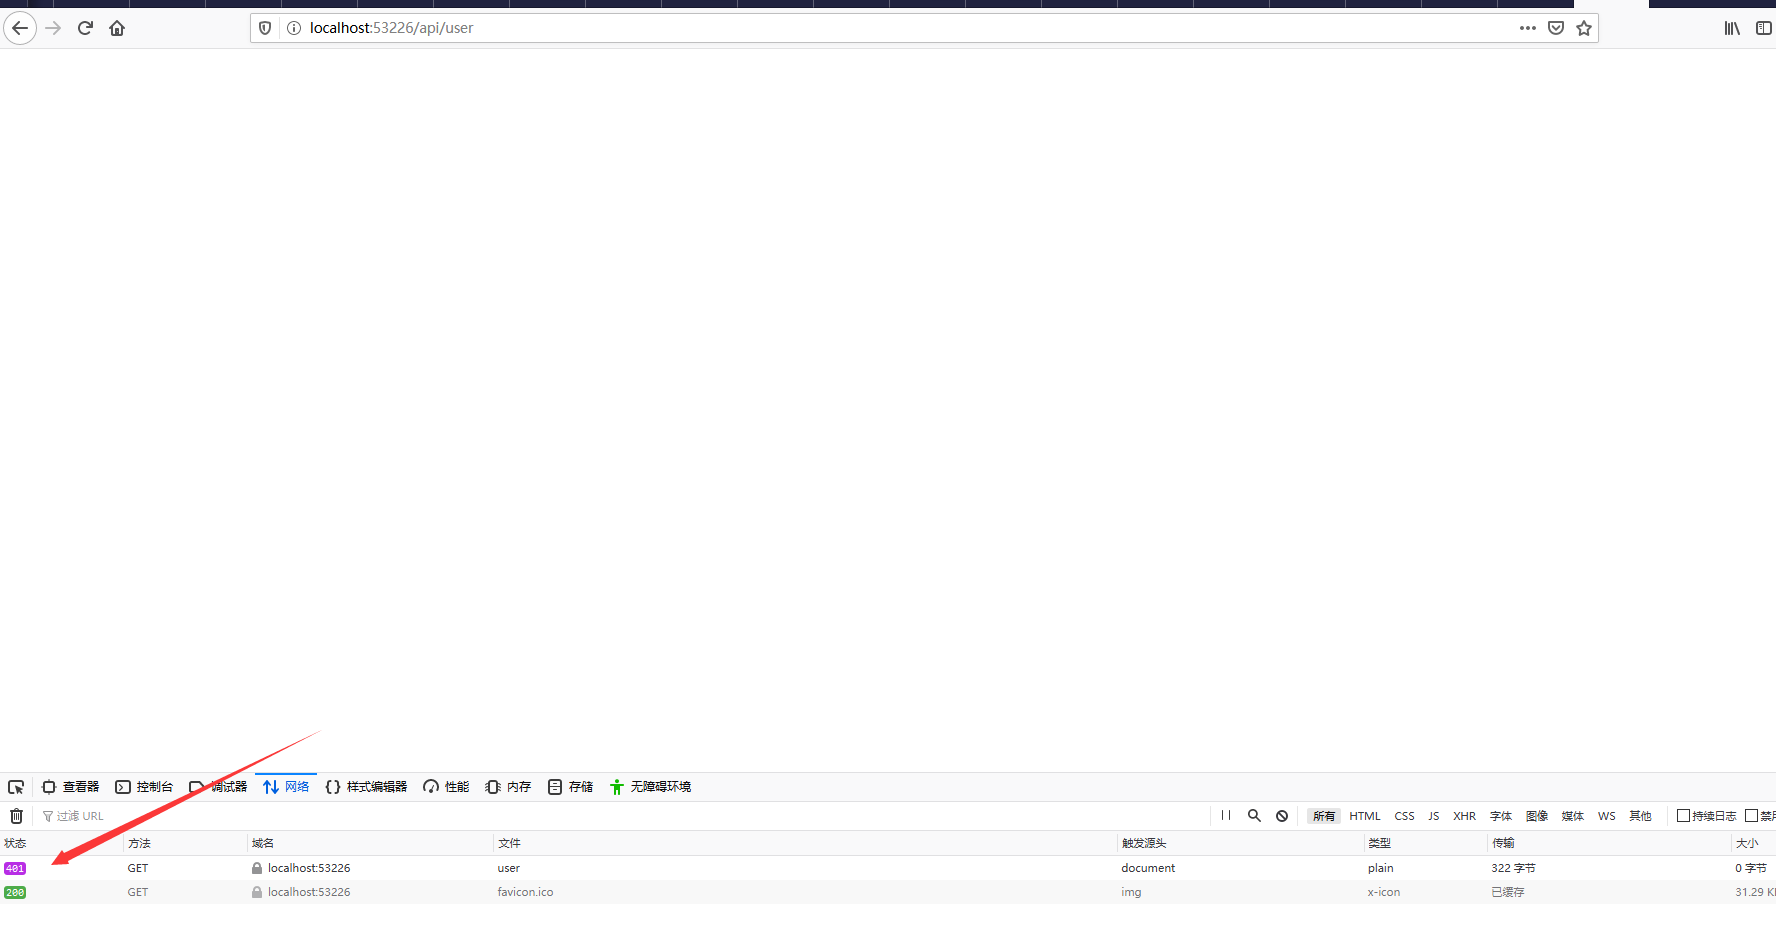
当然了,那个401错误其实是在filter里自己定义的,你改成别的状态码也是可以的,不过尽量还是要遵循国际惯例了

webapi使用jwt做权限验证的更多相关文章
- springboot使用jwt进行权限验证
springboot使用jwt进行权限验证 依赖准备 首先导入对应的依赖 <dependencies> <dependency> <groupId>org.apac ...
- ASP.NET WebApi总结之自定义权限验证
在.NET中有两个AuthorizeAttribute类, 一个定义在System.Web.Http命名空间下 #region 程序集 System.Web.Http, Version=5.2.3.0 ...
- 转 Web用户的身份验证及WebApi权限验证流程的设计和实现
前言:Web 用户的身份验证,及页面操作权限验证是B/S系统的基础功能,一个功能复杂的业务应用系统,通过角色授权来控制用户访问,本文通过Form认证,Mvc的Controller基类及Action的权 ...
- WebAPI接口设计:SwaggerUI文档 / 统一响应格式 / 统一异常处理 / 统一权限验证
为什么还要写这类文章?因为我看过网上很多讲解的都不够全面,而本文结合实际工作讲解了swaggerui文档,统一响应格式,异常处理,权限验证等常用模块,并提供一套完善的案例源代码,在实际工作中可直接参考 ...
- [置顶] Web用户的身份验证及WebApi权限验证流程的设计和实现 (不是Token驗證!!!不是Token驗證!!!都是基於用户身份的票据信息驗證!!!)
转发 http://blog.csdn.net/besley/article/details/8516894 不是Token驗證!!!不是Token驗證!!!都是基於用户身份的票据信息驗證!!! [ ...
- Web用户的身份验证及WebApi权限验证流程的设计和实现 asp.net mvc AllowAnonymous 不起作用, asp.net mvc 匿名访问
原文地址: https://blog.csdn.net/zjlovety/article/details/17095627 前言:Web 用户的身份验证,及页面操作权限验证是B/S系统的基础功能,一个 ...
- c#权限验证
在开发过程中,需要对访问者的身份做权限验证(再filter中进行权限过滤). 在每次进入控制器方法之前进行调用:如 [ControllerAuth] [RoutePrefix("Clinic ...
- shopnc 支持 支付宝快捷登陆 shopnc权限验证原理说明
为目前使用的是shopnc商场二次开发,shopnc本身做了qq互联和微博快捷登陆的api,做成了集成通用的接口 首先说下基本的这种类型的api访问方式,首先,的有个配置文件,配置你申请的id和key ...
- [Abp 源码分析]十一、权限验证
0.简介 Abp 本身集成了一套权限验证体系,通过 ASP.NET Core 的过滤器与 Castle 的拦截器进行拦截请求,并进行权限验证.在 Abp 框架内部,权限分为两块,一个是功能(Featu ...
随机推荐
- 使用RobotFramework的DataBaseLibrary(Java实现)
RobotFramework能用Python和Jython两条腿走路.但有的时候你得选一条.今天就碰上个问题,为了整合其它模块必须用Java实现的DataBaseLibrary 其实实它很简单,记录步 ...
- 设计模式(Java语言)- 工厂方法模式
前言 在介绍工厂方法模式之前,我们需要知道这个设计模式是什么,解决了什么样的问题?在上一篇博客 设计模式(Java语言)- 简单工厂模式 介绍了简单工厂模式,然后总结了简单工厂模式的缺点: 1.当新增 ...
- [LOJ#2017][轮廓线DP][KMP]「SCOI2016」围棋
题目传送门 看到 \(m\le 12\) 和 \(c\le 6\) ,容易想到状压 DP 考虑转化成 \(3^{nm}\) 减去不合法的方案数,轮廓线 DP :\(f[i][j][S][k][h]\) ...
- Java框架之MyBatis 07-动态SQL-缓存机制-逆向工程-分页插件
MyBatis 今天大年初一,你在学习!不学习做什么,斗地主...人都凑不齐.学习吧,学习使我快乐!除了诗和远方还有责任,我也想担当,我也想负责,可臣妾做不到啊,怎么办?你说怎么办,为啥人家能做到你做 ...
- 「 从0到1学习微服务SpringCloud 」08 构建消息驱动微服务的框架 Spring Cloud Stream
系列文章(更新ing): 「 从0到1学习微服务SpringCloud 」01 一起来学呀! 「 从0到1学习微服务SpringCloud 」02 Eureka服务注册与发现 「 从0到1学习微服务S ...
- python GUI测试自动化
#! /usr/bin/env python#coding=GB18030'''GUI测试自动化 语言:python模块:pywinauto环境:windows7中文.python-2.6_32bit ...
- golang中基本类型存储大小和转换
Go语言的基本类型有: bool string int.int8.int16.int32.int64 uint.uint8.uint16.uint32.uint64.uintptr byte // u ...
- C#的JSON数据处理
假设一个Model: public class Person { public int Age { get; set; } public string Name { get; set; } } JSO ...
- linux--->PHP常用模块解析
PHP常用模块解析 php-gd :GD库是php处理图形的扩展库,GD库提供了一系列用来处理图片的API,使用GD库可以处理图片,或者生成图片,也可以给图片加水印 php-ldap :LDAP是轻量 ...
- learn more ,study less(二):整体性学习技术(上)
前言:在学习整体性学习概念时,一个很好的方法是把它比喻成下棋,首先你要了解下棋的 基本规则和基本目标,本书第一部分可以看做是介绍关于整体性学习的一整套规则和目标. 一旦你理解了下棋的基本规则,你就要开 ...