
Metasploit 简单渗透应用
1.Metasploit端口扫描:
在终端输入msfconsole或直接从应用选metasploit
进入msf>nmap -v -sV 192.168.126.128 与nmap结果一样
用msf自带模块,msf>:
search portscan
use auxiliary/scanner/portscan/syn
show options
set INTERFACE etho0 设置网卡
set port 445 设置扫描端口
set RHOSTS 192.168.126.0/24 设置ip地址
set THREADS 100 设置线程
run
出结果
exit 退出
quit 退出上一步
2.用其他模块
use auxiliary/scanner/portscan/tcp
show options
set ......
run
3.metasploit smb获取系统信息
use auxiliary/scanner/smb/smb_version
set RHOSTS IP或段
run
出结果
4.Metsploit服务识别
ssh服务识别:
use auxiliary/scanner/ssh/ssh_version
show options
set RHOSTS ip1 ip2
run
出结果
5.ftp识别:
use auxiliary/scanner/ftp/ftp_version
show options
set RHOSTS IP 设置目标ip地址
run
出结果
6.metasploit密码嗅探
use auxiliary/sniffer/psnuffle
show options
run
只要ftp登录 就会查到
7.metasploit SNMP扫描与枚举
简单网络管理议(snmp)
search snmp
扫描:
use auxiliary/scanner/snmp/snmp_login
set options
set RHOSTS IP或段
set THREADS 10
run
枚举:
use auxiliary/scanner/snmp/snmp_enum
set RHOSTS IP
SET THREADS 10
run
8.metasploit SMB登录检查
SMB是一种计算机协议,是用于在计算机间共享文件、打印机、串口等
use auxiliary/scanner/smb/smb_login
show options
set RHOSTS ip
set SMBUser administrator
set THREADS 10
run
9.metasploit VNC身份验证
VNC (Virtual Network Console)是虚拟网络控制台的缩写。它 是一款优秀的远程控制工具软件
use auxiliary/scanner/vnc/vnc_none_auth
show options
set RHOSTS ip或段
set THREADS 50
run
10.metasploit WMAP Web 扫描
启动msfconsole
启动load wmap
wmap_sites 查看选项
wmap_sites -a http://www.0day.co 添加url
wmap_sites -l 显示信息 ip
wmap_targets -h 帮助
wmap_targets -t http://ip
wmap_run -h
meterpreter基本隧道代理
portfwd
portfwd 是meterpreter提供的一种基本的端口转发。porfwd可以反弹单个端口到本地,并且监听.使用方法如下:
meterpreter > portfwd

0 total local port forwards.

meterpreter > portfwd  -h

Usage: portfwd [-h] [add | delete | list | flush] [args]

OPTIONS:

    -L <opt>  The local host to listen on (optional).

    -h        Help banner.

    -l <opt>  The local port to listen on.

    -p <opt>  The remote port to connect to.

    -r <opt>  The remote host to connect to.
使用实例介绍:
反弹10.1.1.129端口3389到本地2222并监听那么可以使用如下方法:
meterpreter > portfwd add -l 2222 -r 10.1.1.129 -p 3389

[*] Local TCP relay created: 0.0.0.0:2222 <-> 10.1.1.129:3389

meterpreter > portfwd

0: 0.0.0.0:2222 -> 10.1.1.129:3389

1 total local port forwards.
已经转发成功,下面来验证下:
root@kali:~# netstat -an | grep "2222"

tcp        0      0 0.0.0.0:2222            0.0.0.0:*               LISTEN
可以看到已经成功监听2222端口
接着连接本地2222端口即可连接受害机器10.1.1.129 3389端口,如下:
root@kali:~# rdesktop 127.1.1.0:2222
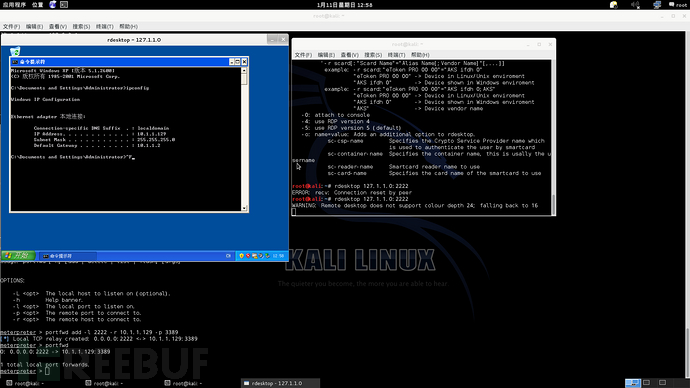
可以看到,已经成功连接到10.1.1.129 的3389端口
Metasploit 简单渗透应用的更多相关文章
- Metasploit简单使用——后渗透阶段
在上文中我们复现了永恒之蓝漏洞,这里我们学习一下利用msf简单的后渗透阶段的知识/ 一.meterperter常用命令 sysinfo #查看目标主机系统信息 run scraper #查看目标主机详 ...
- Metasploit简单应用
什么是Metasploit Metasploit是一款开源的安全漏洞检测工具. 它可以帮助用户识别安全问题,验证漏洞的缓解措施,并对某些软件进行安全性评估,提供真正的安全风险情报.当我们第一次接触Me ...
- [W3bSafe]Metasploit溢出渗透内网主机辅助脚本
文章来源i春秋 脚本用Shell编写 有的内网特别脆弱 本脚本主要就是 测试的话方便一点 输入内网网关就能调用Metasploit全部模块测试整个内网 运行截图<ignore_js_op ...
- Metasploit域渗透测试全程实录(终结篇)
本文作者:i春秋签约作家——shuteer 前言 内网渗透测试资料基本上都是很多大牛的文章告诉我们思路如何,但是对于我等小菜一直是云里雾里.于是使用什么样的工具才内网才能畅通无阻,成了大家一直以来的渴 ...
- metasploit(MSF)渗透平台命令大全
转自互联网 记录以备后用 show exploits 列出metasploit框架中的所有渗透攻击模块. show payloads 列出metasploit框架中的所有攻击载荷. show auxi ...
- 7.Metasploit后渗透
Metasploit 高阶之后渗透 01信息收集 应用场景: 后渗透的第一步,更多地了解靶机信息,为后续攻击做准备. 02进程迁移 应用场景: 如果反弹的meterpreter会话是对方打开了一个你预 ...
- 对国外某hotel的内网域简单渗透
Penetration Testing不单单是一个博客,更热衷于技术分享的平台. 本文将讲述对国外某一hotel的渗透测试,让更多的人安全意识得到提高,有攻才有防,防得在好,也有疏忽的地方,这就是为啥 ...
- 简单渗透测试流程演示(445端口、IPC$、灰鸽子)
目录 一.实验流程 二.实验过程 2.1 信息收集 2.2 利用过程 2.3 暴力破解系统密码之445 2.4 通过木马留后门 一.实验流程 0.授权(对方同意被渗透测试才是合法的.)1.信息收集 ...
- Metasploit之后渗透攻击(信息收集、权限提升)
利用永恒之蓝漏洞入侵Windows7 流程参考https://www.jianshu.com/p/03a1c13f963a,实在是太棒啦!!! 目标主机为win7(IP:192.168.1.102): ...
随机推荐
- 数字证书、SSL、HTTPS及在Nginx中的配置
一.什么是 RSA.SSL.HTTPS RSA:它是非对称加密算法的一种,而且是最常用的一种.它的理论基础是:计算两个大质数的乘积非常简单,而对该乘积进行因子分解就非常困难.而且 这两个质数越大,对其 ...
- asp.net数据加载进度和模态窗口的完美打开,而且窗口不被阻止
采用jquery的技术打开模态窗口,效果肯定不错,但是微软的asp.net ajax就无法用了,例如updatepanel面板和updateprogress就看不到效果,也就是jquery与asp.n ...
- 跟随我在oracle学习php(8)
JavaScript 是一种专为与网页交互而设计的脚本语言, javascript:特效 表单验证原理:什么时候,找到标签,什么时候,操作标签 使用<script>元素的方式有两种:直接在 ...
- Linux c读取任意大小文件的所有数据
代码如下,执行完之后被分配的动态内存的指针会保存到result中.由于是动态分配内存,读取内容不再使用之后注意用free 释放掉,如不明白,请多搜索以下动态内存分配的资料. #include < ...
- prototype和__proto__的关系是什么
首先,要明确几个点:1.在JS里,万物皆对象.方法(Function)是对象,方法的原型(Function.prototype)是对象.因此,它们都会具有对象共有的特点.即:对象具有属性__proto ...
- python中 元组
#元组,不可变的list,一旦定义好就不可被改变,一般会用于连接数据库信息等:#他也是通过下标访问的#定义一个空的元组a=()t=('127.0.0.0',3306,'root','123456')t ...
- SQL配置的坑
我要被自己蠢哭了,新做了一台电脑装SQL sever为了存数据,配置完,突然间发现MSSQLSEVER 不能重新启动,相当于之前的配置,还IP都白弄了.我找原因找了3个小时,后来发现是手欠启动的不该启 ...
- python+appium 自动化1--启动手机京东app
出处:https://www.cnblogs.com/yoyoketang/p/6128735.html 前言: 环境搭建好了.接下来先体验下如何启动app--1.首先获取包名:2.然后获取launc ...
- 文本分类TextCNN
参考来源:https://blog.csdn.net/u012762419/article/details/79561441 TextCNN结构 TextCNN的结构比较简单,输入数据首先通过一个em ...
- Linux下查看CPU型号,内存大小,硬盘空间的命令
1 查看CPU 1.1 查看CPU个数 # cat /proc/cpuinfo | grep "physical id" | uniq | wc -l 2 **uniq命令:删除重 ...