
nginx 的反向代理及缓存功能
上游服务器的设置
    server {

        #监听的IP及端口

        listen      127.0.0.1:8080;

        #虚拟主机对硬解析的主机名

        #server_name  localhost;

        #charset koi8-r;

        #access_log  logs/host.access.log  main;

       #所有的此虚拟主机匹配的请求都到chenxi此网页目录下

        location / {

            alias   chenxi/;

            #set $limit_rate 1;

            #autoindex on;

           # index  index.html index.htm;

        }
代理服务服务器的设置
    upstream cx {

        server 127.0.0.1:8080;   定义上游服务器组

        }

    server {

        listen       80;

        #server_name  localhost;

        #charset koi8-r;

        #access_log  logs/host.access.log  main;

        location / {

                proxy_set_header Host $host;   向上游服务器传变量

                proxy_set_header X-Real-IP $remote_addr;

                proxy_set_header X-Forwarded-F $proxy_add_x_forwarded_for;

                #proxy_cache my_cache;

                #proxy_cache_key $host$uri$is_args$args;

                #proxy_cache_valid 200 304 302 1d;

                proxy_pass http://cx; 代理后端服务器

        }
启动两个nginx服务
../sbin/nginx   代理启动

nginx -s reload
缓存的配置
        proxy_cache_path /tmp/nginxcache levels=1:2 keys_zone=my_cache:10m max_size=10g inactive=60m use_temp_path=off;

    server {

        listen       80;

        #server_name  localhost;

        #charset koi8-r;

        #access_log  logs/host.access.log  main;

        location / {

                proxy_set_header Host $host;

                proxy_set_header X-Real-IP $remote_addr;

                proxy_set_header X-Forwarded-F $proxy_add_x_forwarded_for;

                proxy_cache my_cache;   缓存共享内存

                proxy_cache_key $host$uri$is_args$args; 用户传浏览器传来的单独key和一些参数定义

                proxy_cache_valid 200 304 302 1d;

                proxy_pass http://cx;

        }

../sbin/nginx -s reload
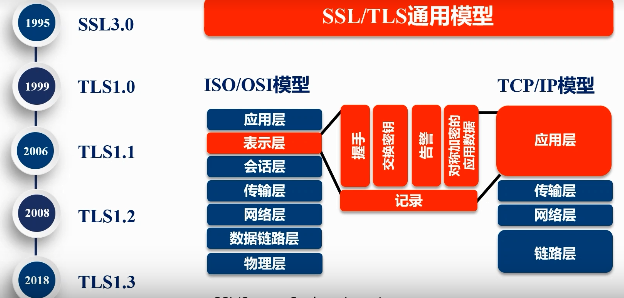
图解ssl加密流程
工作与tcp/IP 七层模型的网络层
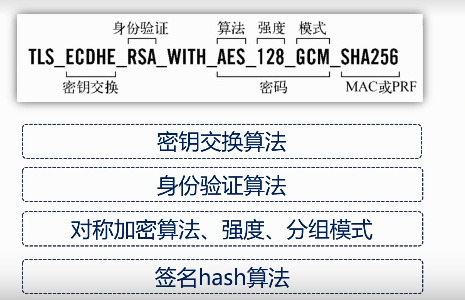
加密套件
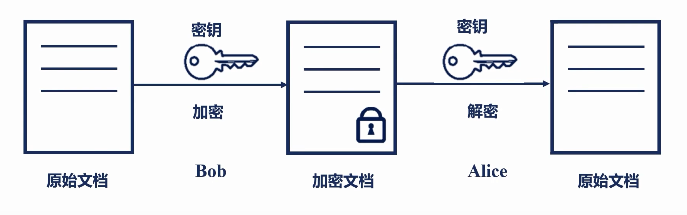
对称加密算法与非对称加密算法
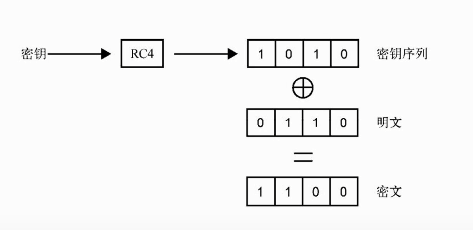
对称加密算法
具体实现
非对称加密
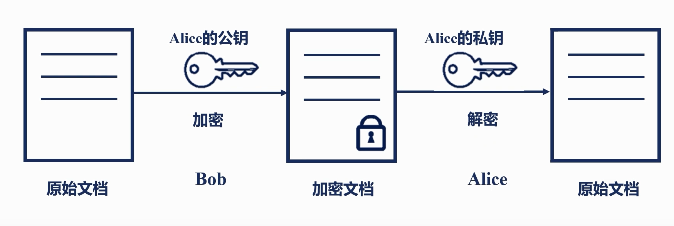
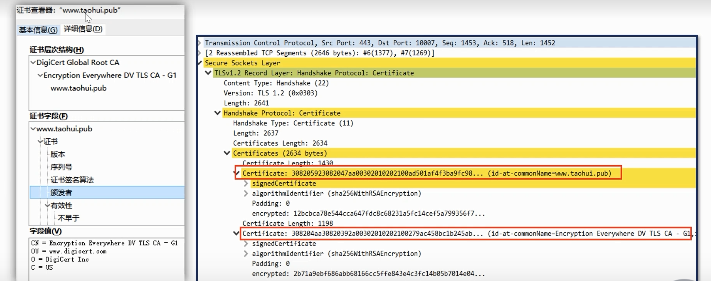
证书的公信如何得到保障

证书组成部分

证书链
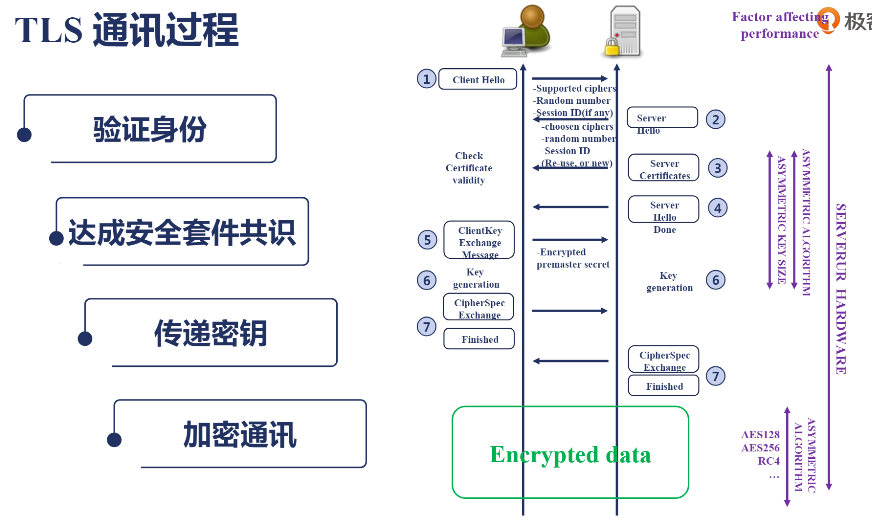
ssl 通信过程
HTTPS采用混合加密算法,即共享秘钥加密(对称加密)和公开秘钥加密(非对称加密)。
通信前准备工作:
A、数字证书认证机构的公开秘钥(CA公钥)已事先植入到浏览器里;
B、数字证书认证机构用自己的私有密钥对服务器的公开秘钥做数字签名,生成公钥证书,并颁发给服务器。
1、client hello
握手第一步是客户端向服务端发送 Client Hello 消息,这个消息里包含了一个客户端生成的随机数 Random1、客户端支持的加密套件(Support Ciphers)和 SSL Version 等信息。
2、server hello
服务端向客户端发送 Server Hello 消息,这个消息会从 Client Hello 传过来的 Support Ciphers 里确定一份加密套件,这个套件决定了后续加密和生成摘要时具体使用哪些算法,另外还会生成一份随机数 Random2。注意,至此客户端和服务端都拥有了两个随机数(Random1+ Random2),这两个随机数会在后续生成对称秘钥时用到。
3、Certificate
这一步是服务端将自己的公钥证书下发给客户端。
4、Server Hello Done
Server Hello Done 通知客户端 Server Hello 过程结束。
5、Certificate Verify
客户端收到服务端传来的公钥证书后,先从 CA 验证该证书的合法性(CA公钥去解密公钥证书),验证通过后取出证书中的服务端公钥,再生成一个随机数 Random3,再用服务端公钥非对称加密 Random3生成 PreMaster Key。
6、Client Key Exchange
上面客户端根据服务器传来的公钥生成了 PreMaster Key,Client Key Exchange 就是将这个 key 传给服务端,服务端再用自己的私钥解出这个 PreMaster Key 得到客户端生成的 Random3。至此,客户端和服务端都拥有 Random1 + Random2 + Random3,两边再根据同样的算法就可以生成一份秘钥,握手结束后的应用层数据都是使用这个秘钥进行对称加密。为什么要使用三个随机数呢?这是因为 SSL/TLS 握手过程的数据都是明文传输的,并且多个随机数种子来生成秘钥不容易被破解出来。
nginx传输小文考研的是非对称加密性能;处理大文件时考虑的是对称加密算法的性能
构建https站点
在openResty中填加lua代码
        location /cx {

                default_type text/html;

                content_by_lua '

ngx.say("Usre-Agent: ", ngx.req.get_headers()["User-Agent"])

                ';# 表示取出客户端浏览类型内核,在构建http响应报文时添加到响应头里,返回给用户

        }

[root@nginx conf]# ../sbin/nginx -t

nginx: the configuration file /home/openresty/nginx/conf/nginx.conf syntax is ok

nginx: configuration file /home/openresty/nginx/conf/nginx.conf test is successful

../sbin/nginx -s reload
nginx 的反向代理及缓存功能的更多相关文章
- 6、nginx的反向代理及缓存功能
nginx模块的应用 ngx_http_proxy_module nginx 反向代理模块: http://nginx.org/en/docs/http/ngx_http_proxy_module. ...
- nginx的反向代理功能和缓存功能
html { font-family: sans-serif } body { margin: 0 } article,aside,details,figcaption,figure,footer,h ...
- nginx的反向代理功能和负载均衡
使用nginx实现反向代理 Nginx只做请求的转发,后台有多个http服务器提供服务,nginx的功能就是把请求转发给后面的服务器,决定把请求转发给谁. 1安装tomcat 在一个虚拟机上创建两个t ...
- nginx清除反向代理缓存
nginx重启无法清除反向代理的缓存,可以清空安装目录下的proxy_cache文件夹里的内容来清除.
- Nginx 反向代理并缓存及缓存清除
Nginx 反向代理并缓存及缓存清除 原文地址:http://www.cnblogs.com/caoguo/p/5012447.html 一. Nginx 配置 #user nobody; worke ...
- Nginx 反向代理可以缓存 HTTP POST 请求页面吗?
摘要: Nginx 反向代理可以缓存 HTTP POST 请求页面吗? 2017-09-05 景峯 Netkiller 本文节选自<Netkiller Web 手札> 作者:netkil ...
- Nginx + Apache 反向代理
反向代理负载均衡 使用代理服务器可以将请求转发给内部的Web服务器,使用这种加速模式显然可以提升静态网页的访问速度.因此也可以考虑使用这种技术,让代理服务器将请求均匀转发给多台内部Web服务器之一上, ...
- docker配置nginx做反向代理管理tomcat应用
由于业务开始复杂,单一tomcat已经不足以满足业务需求,多tomcat部署起来不方便而且面临域名解析问题,因此开始增加反向代理,由于docker的易用性,便使用docker管理各个应用. docke ...
- [转]使用Nginx实现反向代理
使用Nginx实现反向代理 解释 正向代理的概念 正向代理,也就是传说中的代理,他的工作原理就像一个跳板,简单的说,我是一个用户,我访问不了某网站,但是我能访问一个代理服务器这个代理服务器呢,他能访问 ...
随机推荐
- HDU - 5534 Partial Tree(每种都装的完全背包)
Partial Tree In mathematics, and more specifically in graph theory, a tree is an undirected graph in ...
- QDUOJ 来自xjy的签到题(bfs+状压dp)
来自xjy的签到题 Description 爱丽丝冒险来到了红皇后一个n*n大小的花园,每个格子由'.'或'#'表示,'.'表示爱丽丝可以到达这个格子,‘#’表示爱丽丝不能到达这个格子,爱丽丝每1 ...
- 在UI程序设计中使用BackgroundWorker进行多线程异步处
WinForm的应用程序中如果执行了一个的非常冗长的处理操作,(比如文件检索,大运算量计算),在执行时就会锁定用户界面,虽然主活动窗口还在运行,但用户无法与程序交互,无法移动窗体或改变窗体大小,导致程 ...
- JQ 获取ul\ol 下面li的个数
使用 jQuery 获取 ul 下面 li 的个数,那么我们需要遍历我们的ul.如果你的ul有class .id 或两者都没,您可以使用 ul 标签来遍历. //遍历ul 获取li个数 $(" ...
- Keras实现CIFAR-10分类
仅仅为了学习Keras的使用,使用一个四层的全连接网络对MNIST数据集进行分类,网络模型各层结点数为:3072: : 1024 : 512:10: 使用50000张图片进行训练,10000张 ...
- js获取当前地址栏的域名、Url、相对路径和参数以及指定参数
以下代码整理于网络 1.设置或获取对象指定的文件名或路径. window.location.pathname 例:http://localhost:8086/topic/index?topicId=3 ...
- 剑指Offer的学习笔记(C#篇)-- 树的子结构
题目描述 输入两棵二叉树A,B,判断B是不是A的子结构.(ps:我们约定空树不是任意一个树的子结构) 一 . 二叉树的概念 树形结构是一种典型的非线性结构,除了用于表示相邻关系外,还可 ...
- HttpClient 应用案例揭破应用Discuss论坛登录
闲来无事,写了一个对discuss论坛登录的案例,初次上场按照以前的惯例没成功,见过抓包分析discuss论坛成功完成,废话不多说 直接上代码. 1:winform 做客户端,添加HttpClient ...
- java模拟多线程
public class HTTPRequest implements Runnable { public void run() { //这里实现发送请求 } public static void ...
- RabbitMQ下载安装教程 Windows10
https://blog.csdn.net/weixin_39735923/article/details/79288578